เมืองแอนต์เวิร์ปถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่ จนบริการสาธารณะทำงานติดขัด

  สำนักข่าว Het Laatste Nieuws รายงานว่าเทศบาลเมืองแอนต์เวิร์ป ประเทศเบลเยียมกำลังเร่งฟื้นฟูระบบโครงข่ายของทั้งเมือง หลังแฮ็กเกอร์ปริศนาเข้าโจมตีเซิร์ฟเวอร์ Digipolis ผู้ดูแลซอฟต์แวร์บริหารจัดการของเมือง จนได้รับผลกระทบทั้งระบบ   ระบบโครงข่ายของการบริการสาธารณะของทั้งเมืองได้รับผลกระทบจนทำงานติดขัดตลอดทั้งวัน ตั้งแต่ โรงเรียน ศูนย์รับเลี้ยงเด็ก ตำรวจ ไปจนถึงสถานีดับเพลิง แต่การให้บริการฉุกเฉินยังใช้งานได้ตามปกติ   อเล็กซานดรา ดาร์แชมบูร์ (Alexandra d’Achambeau) หนึ่งในสมาชิกสภาเมือง ออกมาเผยว่าระบบอีเมลของเมืองก็ใช้งานไม่ได้เช่นกัน   ทั้งนี้ เทศบาลกำลังอยู่ระหว่างการตรวจสอบเหตุการณ์ที่เกิดขึ้น แต่ในขณะนี้ยังไม่สามารถระบุตัวตนของแฮกเกอร์ และไม่สามารถคาดเดาได้ว่าระบบไอทีจะกลับมาใช้งานได้เมื่อใด   ด้าน นายกเทศมนตรีของแอนต์เวิร์ปประเมินว่าผลกระทบที่เกิดจากการโจมตีในครั้งนี้อาจกินเวลาไปจนถึงสิ้นเดือนธันวาคมเลยทีเดียว     ที่มา Bleeping computer         ——————————————————————————————————————————————————————— ที่มา :                   …
แฮ็กเกอร์นำข้อมูลพนักงานร้าน IKEA ในตะวันออกกลางไปเผยแพร่บนโลกออนไลน์

  แก๊งมัลแวร์เรียกค่าไถ่ Vice Society เผยแพร่ข้อมูลทางธุรกิจที่ขโมยมาจาก IKEA สาขาในโมร็อกโก คูเวต และจอร์แดน ไว้บนเว็บไซต์ของแก๊ง ขณะที่ทาง IKEA ออกมายืนยันแล้วว่าถูกขโมยไปจริง   ชื่อไฟล์และโฟลเดอร์สะท้อนให้เห็นว่า ข้อมูลส่วนบุคคลของพนักงาน รวมอยู่ในข้อมูลที่หลุดออกมาด้วย   IKEA ระบุว่ากำลังร่วมมือกับหน่วยงานและหุ้นส่วนด้านไซเบอร์ที่เกี่ยวข้องในการสืบสวนกรณีการโจมตีทางไซเบอร์ที่เกิดขึ้น แต่ให้ข้อมูลด้วยว่าร้าน IKEA สาขาในโมร็อกโกและคูเวตดำเนินการโดยบริษัทแฟรนไชส์ในคูเวตเป็นอิสระจากร้าน IKEA อื่น ๆ   Vice Society เริ่มออกอาละวาดมาตั้งแต่ปลายปี 2020 เป็นต้นมา ผู้เชี่ยวชาญเชื่อว่าน่าจะมีความเกี่ยวข้องกับแก๊งมัลแวร์เรียกค่าไถ่ที่ชื่อว่า HelloKitty เนื่องจากมีการตั้งชื่อไฟล์และกลยุทธ์การโจมตีที่คล้ายคลึงกัน   ที่ผ่านมา Vice Society เน้นโจมตีองค์กรในวงการการศึกษา โดยเคยปล่อยข้อมูลที่ขโมยมาจากเขตการศึกษาลอสแอนเจลิส (LAUSD) เมื่อเดือนกันยายน 2021 ในขณะที่องค์กรค้าปลีกคิดเป็นเพียงร้อยละ 7 ของผู้เสียหายของ Vice Society เท่านั้น   Darkfeed เครื่องมือเฝ้าระวังดีปเว็บเผยว่าบนเว็บไซต์ของ Vice Society…

ESET เผยปฏิบัติการมัลแวร์เรียกค่าไถ่โจมตียูเครน ที่เชื่อว่าเป็นฝีมือหน่วยข่าวกรองรัสเซีย

  ESET บริษัทด้านไซเบอร์จากสโลวาเกียเผยรายละเอียดของปฏิบัติการแพร่มัลแวร์เรียกค่าไถ่ที่ทางบริษัทเรียกว่า RansomBoggs ที่มุ่งโจมตีองค์กรหลายแห่งของยูเครน โดยตรวจพบครั้งแรกเมื่อ 21 พฤศจิกายนที่ผ่านมา   ทางบริษัทชี้ว่ารูปแบบของมัลแวร์ที่ RansomBoggs ใช้มีความคล้ายคลึงกับปฏิบัติการของกลุ่มแฮกเกอร์ใช้มัลแวร์เรียกค่าไถ่ตระกูล Sandworm จากรัสเซีย   ศูนย์เผชิญเหตุฉุกเฉินทางคอมพิวเตอร์ยูเครน (CERT-UA) องค์กรหลักที่ทำหน้าที่เผชิญการโจมตีทางไซเบอร์ของประเทศ ชี้ว่า RansomBoggs ใช้สคริปต์ PowerShell (โปรแกรมจัดการระบบ) ที่เรียกว่า POWERGAP ในการปล่อยมัลแวร์เรียกค่าไถ่ และมัลแวร์ลบข้อมูล (data wiper) ตระกูล CaddyWiper   สำหรับ Sandworm เป็นที่เชื่อกันว่าเป็นกลุ่มแฮกเกอร์ที่มีความเชี่ยวชาญสูงและอยู่ในสังกัดหน่วยข่าวกรองทางทหารของรัสเซีย (GRU) โดยเน้นโจมตีโครงสร้างพื้นฐานสำคัญของหลายประเทศในช่วงที่ผ่านมา   Sandworm ยังถูกนำไปเชื่อมโยงกับเหตุการณ์ NotPetya ในปี 2017 ที่เป็นการมุ่งเป้าโจมตีโรงพยาบาลและสถาบันทางการแพทย์ทั่วโลก โดยเฉพาะยูเครน รวมถึงเหตุโจมตีระบบผลิตไฟฟ้าของยูเครนในช่วงปี 2015 – 2016 ด้วย     ที่มา thehackernews  …

แฮ็กเกอร์สายรัสเซียโจมตีเว็บไซต์รัฐสภายุโรป เหตุเพราะโหวตให้รัสเซียเป็นรัฐก่อการร้าย

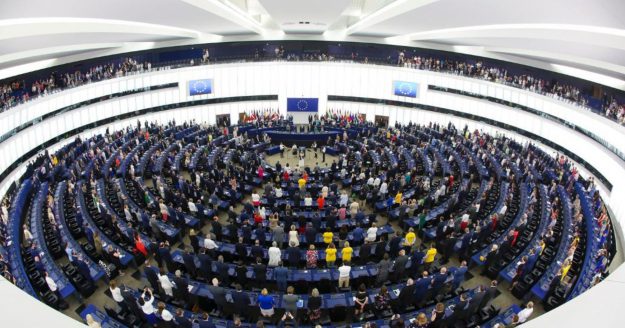
  KillNet กลุ่มแฮ็กเกอร์ที่สนับสนุนรัฐบาลรัสเซียอ้างความรับผิดชอบต่อการโจมตีเว็บไซต์ของรัฐสภายุโรป (European Parliament) ด้วย DDoS จนล่ม หลังจากที่รัฐสภายุโรปประกาศให้รัสเซียเป็นรัฐก่อการร้าย   เว็บไซต์ของรัฐสภายุโรปล่มจนถึงช่วงเย็นของวันพุธที่ผ่านมา การโจมตีนี้เป็นส่วนหนึ่งของปฏิบัติการโจมตีทางไซเบอร์ต่อประเทศในยุโรปตะวันออกและแถบทะเลบอลข่านที่สนับสนุนยูเครน   เจาเม ดุก (Jaume Duch) โฆษกประจำรัฐสภายุโรปเผยผ่าน Twitter ว่าเว็บไซต์ล่มเพราะมีการจราจรทางอินเทอร์เน็ตจากภายนอกเข้ามามากเกินไป โดยเจ้าหน้าที่กำลังเร่งแก้ปัญหาที่เกิดขึ้นอยู่   การโจมตีดังกล่าวเกิดขึ้นหลังจากที่รัฐสภายุโรปออกมติที่ระบุให้รัสเซียเป็นรัฐที่สนับสนุนการก่อการร้าย จากกรณีการรุกรานยูเครน ด้วยคะแนนเสียงเห็นชอบ 494 เสียง ไม่เห็นชอบ 58 เสียง และงดออกเสียง 44 เสียง ในขณะเดียวกัน ยังได้เรียกร้องให้สหภาพยุโรปออกมาตรการคว่ำบาตรเพิ่มเติมเพื่อโดดเดี่ยวรัสเซียจากประชาคมโลก   สำหรับ Killnet เป็นกลุ่มที่มุ่งเป้าโจมตีชาติตะวันตกด้วยการรวบรวมสมาชิกแบ่งเป็นกลุ่มต่าง ๆ อาทิ Kratos, Rayd และ Zarya ก่อนหน้านี้เคยอ้างความรับผิดชอบต่อการโจมตีรัฐสภาโปแลนด์ที่มีมติเป็นเอกฉันท์ให้รัสเซียเป็นรัฐก่อการร้ายมาแล้ว รวมถึงยังเคยก่อเหตุโจมตีประเทศในแถบทะเลบอลข่านด้วย   สถาบัน CyberPeace ระบุว่าที่ผ่านมา KillNet ก่อเหตุโจมตีประเทศที่สนับสนุนยูเครนไปแล้วกว่า 76 ครั้ง…