การโจรกรรมข้อมูลและมัลแวร์เรียกค่าไถ่: คุณพร้อมรับมือหรือพร้อมจ่ายหรือไม่?

    การโจรกรรมข้อมูลโดยกลุ่มแฮ็กเกอร์ที่กระทำการอย่างซับซ้อนกำลังเพิ่มมากขึ้น ทั้งในแง่จำนวนครั้งและขอบเขตการโจมตี อย่างเช่นเมื่อไม่กี่เดือนที่ผ่านมาในช่วงปลายปี 2565 มีรายงานว่าเกิดการโจมตีทางไซเบอร์ครั้งใหญ่ที่สุดในประวัติศาสตร์ออสเตรเลียซึ่งกระทบต่อลูกค้าของ Optus บริษัทด้านโทรคมนาคมรวมแล้วกว่า 10 ล้านคน สำหรับประเทศไทยเองก็พบปัญหาการละเมิดข้อมูลของโรงพยาบาลหลายแห่งรวมถึงกระทรวงสาธารณสุขในช่วงสองปีที่ผ่านมา ทำให้ข้อมูลส่วนตัวของผู้ป่วยรั่วไหลและถูกเรียกค่าไถ่เพื่อนำฐานข้อมูลกลับมาเหมือนเดิม   อาชญากรไซเบอร์ เช่น Desorden Group คัดเลือกเหยื่ออย่างพิถีพิถัน โดยมุ่งเป้าไปที่กลุ่มบริษัทขนาดใหญ่ในเอเชียที่มีช่องโหว่ชัดเจนซึ่งสามารถเจาะระบบได้ง่าย โดยจะลอบดึงข้อมูลจากบริษัทหรือองค์กรให้ตกเป็นเหยื่อ และข่มขู่ว่าจะเผยแพร่ข้อมูลเหล่านั้นหากไม่ยอมจ่ายค่าไถ่ และหากไม่ได้รับการตอบกลับ อาชญากรกลุ่มนี้ก็จะทำให้เหยื่อได้รับความอับอายไปทั่ว ปล่อยข้อมูลให้รั่วไหล และยกระดับการกดดันให้เข้มข้นยิ่งขึ้น   วายร้ายทุกวันนี้ไม่ได้อยากเก็บตัวแบบในอดีต หากแต่พร้อมที่จะป่าวประกาศและเปิดเผยรายละเอียดกับสื่อมวลชนว่าตนเองเจาะเข้าระบบรักษาความปลอดภัยไซเบอร์ของเหยื่ออย่างไร อย่างเช่นที่ Daixin Team ซึ่งโจมตี AirAsia ถึงกับหาญกล้าระบุว่า พวกเขาตัดสินใจไม่โจมตีระบบของที่นี่ต่อไปเนื่องจากหงุดหงิดกับความไร้ระเบียบในการตั้งค่าระบบเครือข่ายของสายการบิน   เตรียมพร้อม รักษาความปลอดภัย   การละเมิดข้อมูลส่วนตัวโดยมากเป็นเรื่องที่หลีกเลี่ยงได้ด้วยการรักษาความมั่นคงปลอดภัยทางไซเบอร์และการใช้มาตรการรักษาความปลอดภัยที่มีประสิทธิภาพ บริษัทต่างๆ มักพูดถึงผู้บุกรุกที่อาศัยเทคนิคอันซับซ้อน แต่ที่จริงแล้วมีเพียงปัจจัยเดียวเท่านั้นที่ผู้ตกเป็นเป้าหมายสามารถควบคุมได้โดยสมบูรณ์ นั่นก็คือ ความพร้อม (หรือการขาดความพร้อม) ของตนเอง   ในช่วงที่เกิดโรคระบาด บริษัทหลายแห่งได้ควบรวมและจัดแจงรายจ่ายทางเทคโนโลยีใหม่ มีการลงทุนเพื่อปรับธุรกิจให้เป็นระบบดิจิทัล ซึ่งเป็นสิ่งจำเป็นต่อการดำเนินธุรกิจต่อไป ฝ่ายไอทีก็เน้นไปที่การเปิดใช้ระบบการทำงานจากทางไกลเพื่อให้พนักงานและระบบภายในองค์กรมีความปลอดภัยและรองรับการทำงานได้อย่างดี  …
แฮ็กเกอร์ใช้ประโยชน์ ‘PayPal’ ส่งใบแจ้งหนี้ที่เป็นอันตราย

  ปัจจุบันภัยไซเบอร์มีหลากหลายรูปแบบมากยิ่งขึ้น ซึ่งทุกท่านจะเห็นข่าวภัยไซเบอร์ได้จากทั่วทุกมุมโลก หรือแม้กระทั่งในประเทศไทยของเราเองก็มีการนำเสนอจากสื่ออยู่บ่อยครั้ง โดยเฉพาะอย่างยิ่งการแฮ็กเพื่อโจรกรรมเอาข้อมูลส่วนตัวและข้อมูลทางการเงิน ถือได้ว่าเป็นเป้าหมายหลักที่เหล่าบรรดาแฮ็กเกอร์ให้ความสนใจในการปฏิบัติโจมตีเพราะผลตอบแทนสูงและสามารถเข้าถึงในคนหมู่มากเลยก็ว่าได้   ในวันนี้ผมอยากพูดถึงกรณีของ PayPal ระบบการชำระเงินออนไลน์ที่รู้จักกันดีและมีผู้ใช้บริการจำนวนมากทั่วโลกได้ถูกแฮ็กเกอร์ใช้ประโยชน์โดยการแฝงตัวส่งใบแจ้งหนี้ปลอมไปยังผู้ใช้บริการผ่านแพลตฟอร์มโดยตรง   ทาง PayPal ได้ออกประกาศแจ้งลูกค้าหลายพันรายในสหรัฐว่า การเข้าสู่ระบบถูกบุกรุกเมื่อช่วง 1 เดือนที่ผ่านมา ซึ่งทีมนักวิจัยด้านความปลอดภัยทางไซเบอร์ได้เปิดเผยว่า การโจมตีครั้งนี้มีความแตกต่างจากการโจมตีครั้งก่อน ๆ   การที่ทีมนักวิจัยค้นพบเพราะครั้งนี้คือการปลอมแปลงและส่งใบแจ้งหนี้ที่เป็นอันตรายซึ่งมาจาก PayPal ผ่านอีเมลฟิชชิ่งที่ถือว่าเป็นส่วนหนึ่งของการโจมตีครั้งนี้โดยเนื้อหาระบุว่า ผู้ใช้บริการมีบัญชีที่มีการฉ้อโกงและขู่ปรับสูงถึง 699.99 ดอลลาร์ หากเหยื่อไม่ดำเนินการ   อย่างไรก็ตาม หากมีการสังเกตเนื้อหาของอีเมลจะพบว่า เราสามารถเตือนผู้ใช้งานบางคนที่มีความระมัดระวังได้ว่า อีเมลนั้นไม่ใช่อีเมลของจริงจาก PayPal เพราะรูปแบบประโยคไม่ถูกต้องตามหลักไวยกรณ์และมีการสะกดคำผิดอยู่หลายจุดในเนื้อความของอีเมล อีกทั้งหมายเลขโทรศัพท์ที่ระบุไว้ในอีเมลไม่มีความเกี่ยวข้องกับ PayPal เลย   ในขณะเดียวกันผู้ใช้งานบางคนอาจยังคงตัดสินใจโทรไปที่หมายเลขโทรศัพท์เพื่อรับข้อมูลเพิ่มเติมเกี่ยวกับอีเมลที่ได้รับ เพราะเจตนาของการทิ้งเบอร์โทรให้เหยื่อติดต่อกลับเพื่อที่เหล่าบรรดาแฮ็กเกอร์จะได้ทราบหมายเลขโทรศัพท์มือถือของเหยื่อและนำหมายเลขโทรศัพท์นี้ไปใช้ในการโจมตีอื่น ๆ เพิ่มเติมซึ่งเป็นการเปิดโอกาสใหม่ในการหลอกลวงผ่านทางโทรศัพท์   หากเรามองในแง่ว่าทำไมเหล่าบรรดาแฮ็กเกอร์ถึงเลือกใช้ PayPal ในการโจมตี เราจะพบว่าประโยชน์ของการใช้ PayPal ที่เด่นชัดมากคือความสามารถในการส่งใบแจ้งหนี้จำนวนมากในแต่ละครั้งและทำให้ดูเป็นมืออาชีพอย่างมาก   อีกทั้งอีเมลที่มาจาก PayPal โดยตรง ตัวอีเมลเองไม่ได้เป็นอันตรายและยังมีใบแจ้งหนี้ที่ถูกต้องตามกฎหมายจำนวนนับไม่ถ้วนที่ส่งผ่าน…

Wired เผยแฮ็กเกอร์รัฐบาลจีนขโมยข้อมูลอาเซียนเมื่อเดือนพฤษภาคม 2022

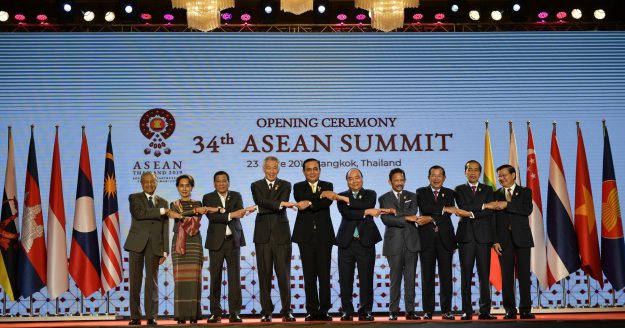
  เว็บไซต์ Wired เผยว่าเมื่อเดือนพฤษภาคม 2022 มีประกาศแจ้งเตือนทางไซเบอร์ที่ระบุว่ากลุ่มแฮ็กเกอร์ที่รับงานจากรัฐบาลจีนเข้าไปขโมยอีเมลกว่า 10,000 ฉบับ รวมถึงข้อมูลละเอียดอ่อนจากประเทศอาเซียน คาดว่าเพื่อหาข้อมูลด้านการเมืองและเศรษฐกิจจากเพื่อนบ้าน   อาเซียน (ASEAN) หรือสมาคมประชาชาติแห่งเอเชียตะวันออกเฉียงใต้ เป็นการรวมตัวกันของ 10 ประเทศในภูมิภาคเอเชียตะวันออกเฉียงใต้ เพื่อส่งเสริมความร่วมมือด้านเศรษฐกิจ สังคม และการเมือง สมาชิก ได้แก่ ไทย บรูไน กัมพูชา ฟิลิปปินส์ อินโดนีเซีย ลาว มาเลเซีย เมียนมา สิงคโปร์ และเวียดนาม   การขโมยข้อมูลเป็นไปแบบรายวัน ทุกประเทศในอาเซียนได้รับผลกระทบทั้งหมด ซึ่งข้อมูลเหล่านี้มีขนาดรวมกันมากกว่า 30 กิกะไบต์   Wired ชี้ว่าประกาศแจ้งเตือนนี้ถูกส่งไปยังหน่วยงานด้านไซเบอร์ กระทรวงการต่างประเทศ และองค์กรของรัฐในอาเซียนทั้ง 10 ประเทศ   แฮ็กเกอร์ใช้ข้อมูลการล็อกอินในการเจาะ 4 เซิร์ฟเวอร์อีเมล Microsoft Exchange ของอาเซียนที่ใช้โดเมน mail.asean.org และ auto.discover.asean.org…

แฮ็กเกอร์โจมตีเว็บไซต์โรงพยาบาล 9 แห่งในเดนมาร์ก ผู้เชี่ยวชาญเชื่อเป็นกลุ่มสนับสนุนรัสเซีย

  หน่วยงานด้านสาธารณสุขในภูมิภาคส่วนกลางของเดนมาร์ก (Region Hovedstaden – Region H) เผยว่าการโจมตีทางไซเบอร์ด้วยวิธี DDoS ทำให้ระบบโครงข่ายของโรงพยาบาล 9 แห่งต้องปิดตัวลงเมื่อวันอาทิตย์ที่ผ่านมา (26 กุมภาพันธ์)   แต่ทาง Region H ยืนยันว่าคนไข้ที่อยู่ในระบบการรักษาไม่ได้รับผลกระทบต่อชีวิต รวมถึงโครงสร้างพื้นฐานดิจิทัลก็ยังทำงานได้ มีเพียงเว็บไซต์เท่านั้นที่ล่ม โดยได้มีการใช้ระบบโทรศัพท์แทน   กลุ่มที่เรียกตัวเองว่า Anonymous Sudan ได้ออกมาอ้างความรับผิดชอบในช่องทาง Telegram ของทางกลุ่ม ซึ่งอ้างเหตุผลของการโจมตีว่าเป็นเพราะโรงพยาบาลหลายแห่งในเดนมาร์กเผาคัมภีร์อัลกุรอาน พร้อมเตือนว่าจะมีการโจมตีต่อไปอีก   ทางกลุ่มอ้างว่ามาจากซูดานและมีส่วนเกี่ยวข้องกับกลุ่มที่ใช้ชื่อเดียวกัน แต่นักวิจัยทางไซเบอร์ชี้ว่ากลุ่มที่ก่อเหตุล่าสุดนี้เป็นชาวรัสเซียและมีถิ่นฐานอยู่ในประเทศอดีตสหภาพโซเวียต รวมทั้งยังน่าจะมีความเกี่ยวข้องกับ Killnet กลุ่มแฮ็กเกอร์สนับสนุนรัสเซียที่กำเนิดขึ้นในช่วงสงครามยูเครน   เมื่อเดือนกุมภาพันธ์ Anonymous Sudan ออกมาอ้างความรับผิดชอบการโจมตีเว็บไซต์หน่วยข่าวกรองต่างประเทศเยอรมนี และเว็บไซต์ของคณะรัฐมนตรีเยอรมนี ซึ่งในตอนนั้นทางเยอรมนีชี้ว่าการโจมตีไม่ได้เป็นผลนัก   ทั้งนี้ เมื่อสัปดาห์ที่แล้ว กลุ่มบริษัทไซเบอร์สวีเดนสามารถปิดเซิร์ฟเวอร์ 61 แห่งที่เป็นของ Anonymous Sudan บนบริการคลาวด์ของ IBM ที่ตั้งอยู่ในเยอรมนีได้เป็นผลสำเร็จ…

ข้อมูลเจ้าหน้าที่และผู้ต้องขังของตำรวจศาลสหรัฐฯ ถูกแฮ็ก

    สำนักงานตำรวจศาลสหรัฐอเมริกา (USMS) เผยว่าถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่จนแฮ็กเกอร์สามารถเจาะเข้าไปยังข้อมูลเจ้าหน้าที่และผู้ต้องขังได้   USMS ชี้ว่าการโจมตีฯ ดังกล่าวเกิดขึ้นเมื่อวันที่ 17 กุมภาพันธ์ที่ผ่านมา โดยแฮ็กเกอร์เจาะเข้าไปยังระบบที่มีข้อมูลการสืบสวน ข้อมูลระบบตัวตนของเจ้าหน้าที่ ผู้ต้องขัง และผู้ที่เกี่ยวข้องจากภายนอก แต่ก็เป็นเพียงระบบเดียวเท่านั้นที่ได้รับผลกระทบ   ดรูว์ เวด (Drew Wade) โฆษก USMS เผยว่าทางหน่วยได้ตัดการเชื่อมต่อกับระบบที่ถูกโจมตีแล้ว รวมทั้งกระทรวงยุติธรรม (DoJ) ก็ได้เริ่มกระบวนการพิสูจน์หลักฐานแล้ว   สำหรับ USMS เป็นหน่วยงานขึ้นตรงกับรัฐบาลกลางที่มีหน้าที่คุ้มครองพยานและครอบครัวพยานในคดีที่มีความเกี่ยวข้องกับรัฐบาล ภายใต้โครงการคุ้มครองพยาน (WITSEC) ซึ่งในกรณีนี้ แฮ็กเกอร์ยังไม่สามารถล้วงข้อมูลเกี่ยวกับพยานได้   ขณะนี้ยังไม่เป็นที่แน่ชัดว่าแฮ็กเกอร์ต้องการอะไร หรือได้ข้อมูลไปแค่ไหน ซึ่ง USMS ชี้ว่าอยู่ระหว่างการใช้มาตรการชั่วคราวเพื่อให้ยังสามารถทำงานสืบสวนไปพลางก่อน   เหตุการณ์ที่เกิดขึ้นตามกฎหมายสหรัฐฯ แล้วถือว่าเป็นเหตุการณ์สำคัญ (major incident) ที่จะต้องแจ้งให้รัฐสภาทราบภายใน 7 วัน หลังจากตรวจพบ   ทั้งนี้ มติเมื่อปี 2020 ของสำนักงานควบคุมทรัพย์สินต่างชาติของกระทรวงการคลังสหรัฐฯ…

Dole Food ผู้ผลิตอาหารยักษ์ใหญ่ ถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่ จนต้องปิดระบบในอเมริกาเหนือ

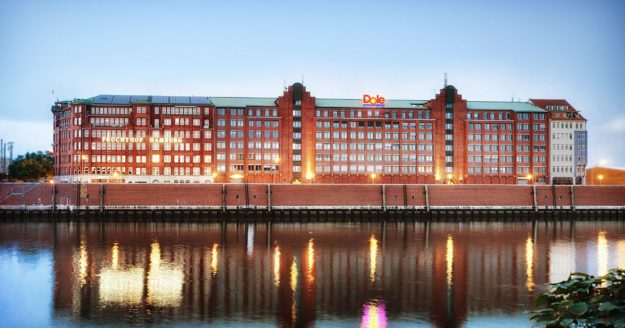
  Dole Food Company บริษัทผลผลิตทางการเกษตรจากไอร์แลนด์ หนึ่งในผู้ผลิตผลไม้และพืชผักรายใหญ่ที่สุดในโลก เผชิญกับมัลแวร์เรียกค่าไถ่ที่กระทบต่อระบบโรงงานของบริษัท   บริษัทชี้ว่าได้เข้าควบคุมเหตุการณ์ที่เกิดขึ้น และได้ให้ผู้เชี่ยวชาญด้านการพิสูจน์หลักฐานทางไซเบอร์จากภายนอกเข้ามาจัดการเหตุร่วมกับพนักงานของบริษัทแล้ว อีกทั้งยังได้แจ้งไปยังหน่วยงานของรัฐด้วย   การโจมตีที่เกิดขึ้นทำให้ระบบโรงงานของบริษัทต้องปิดตัวลงชั่วคราว และยังส่งผลต่อการส่งอาหารให้กับร้านค้าในสหรัฐอเมริกา โดยเฉพาะในรัฐเท็กซัส และรัฐนิวเม็กซิโก   ร้านของสดแห่งหนึ่งในเมืองเท็กซัสเผยแพร่ข้อความที่ Dole ส่งมาให้ซึ่งระบุว่าบริษัทจำเป็นต้องปิดระบบในอเมริกาเหนือเพื่อจำกัดความเสียหายจากการโจมตีที่เกิดขึ้น   Dole Food ให้บริการผลิตภัณฑ์อาหารมากกว่า 300 ชนิด ใน 75 ประเทศทั่วโลก มีพนักงานรวมกันราว 40,000 คน   ทั้งนี้ Dole Food ยังไม่ได้ออกมาเผยรายละเอียดของมัลแวร์ที่ใช้ในการโจมตี รวมถึงยังไม่มีความชัดเจนว่าแฮ็กเกอร์ได้ขโมยข้อมูลออกไปหรือไม่         ที่มา  Security Affairs         —————————————————————————————————————————————— ที่มา :       …