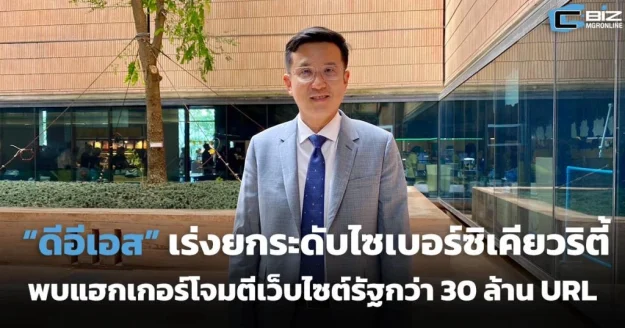
“ดีอีเอส” เร่งยกระดับไซเบอร์ซิเคียวริตี หลังพบแฮ็กเกอร์โจมตีเว็บไซต์รัฐกว่า 30 ล้าน URL

  ดีอีเอสเร่งยกระดับไซเบอร์ซิเคียวริตี หลังพบแฮ็กเกอร์เจาะระบบฝังโฆษณาและเชื่อมโยงเว็บไซต์พนันผ่านเว็บไซต์ของหน่วยงานราชการมากกว่า 30 ล้าน URL   นายชัยวุฒิ ธนาคมานุสรณ์ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอีเอส) กล่าวถึงผลการประชุมคณะกรรมการไซเบอร์ซิเคียวริตี ว่า ในช่วงปีที่ผ่านมามีปัญหาภัยคุกคามทางไซเบอร์เกิดขึ้นกับหน่วยงานในประเทศไทยกว่า 500 รายการ ส่วนใหญ่เป็นการโจมตีในรูปแบบการแฮ็กเว็บไซต์ ประมาณ 2 ใน 3 ของการโจมตีทั้งหมด ซึ่งในจำนวนนี้พบว่า หน่วยงานการศึกษาตกเป็นเป้าหมายการโจมตีมากที่สุด รองลงมาหน่วยงานสาธารณสุข และองค์กรปกครองส่วนท้องถิ่นตามลำดับ   รวมทั้งยังพบหน่วยงานราชการทั้ง 20 กระทรวง โดนการแฮ็กเว็บไซต์และถูกโจมตีข้อมูลด้วยการฝังสคริปต์โฆษณาเว็บไซต์ การพนันออนไลน์มากถึง 30 ล้าน URL เพื่อหวังผลการค้นหาผ่าน google ด้วย Keyword ที่เกี่ยวกับการพนันออนไลน์เชื่อมโยงกับเว็บไซต์ของหน่วยงานราชการต่าง ๆ   ทั้งนี้ ทาง สกมช. ได้นำเสนอมาตรการทั้งระยะสั้นและระยะยาวต่อคณะรัฐมนตรี ในการเข้าไปแก้ปัญหาตรงจุดนี้ให้รวดเร็วยิ่งขึ้น รวมทั้งติดตามและสนับสนุนการแก้ไขปัญหาของกระทรวงต่าง ๆ เพื่อทำให้สถิติการถูกโจมตีลดลงอย่างต่อเนื่อง ซึ่งจากการตรวจสอบในขณะนี้ยังไม่พบรายงานความเสียหายที่เกิดขึ้นจากการถูกโจมตีระบบไซเบอร์   นายชัยวุฒิ กล่าวเตือนประชาชนว่า ขณะนี้มีกลุ่มอาชญากรรมทางไซเบอร์ทำการล่อลวงประชาชนด้วยกลวิธีต่าง…
ไม่รอด! สแกมเมอร์บุก ChatGPT ปั่น AI ไว้หลอกลวงผู้คน

  เมื่อ ChatGPT กลายเป็นเครื่องมือของเหล่านักเขียน นักเล่าเรื่อง ที่เป็นกระแสเรียกความสนใจจากคนทั่วโลก โดย AI ถือว่าเป็นเครื่องมือสำคัญในการแบ่งเบาภาระให้กับการทำงานแบบเดิม แม้จะมีปัญหาตรงที่ยังสู้คนเขียนจริง ๆ ไม่ได้ แต่เรื่องของการพัฒนาระบบถือว่าใช้ได้   ดังนั้น ChatGPT จึงกลายเป็นหนึ่งในเครื่องมือให้เหล่าแฮ็กเกอร์ใช้ในการสร้างเรื่องหลอกลวงผู้คนทั้งข้อมูลส่วนตัวและหลอกเงิน ผ่านข้อความที่ไม่สามารถคาดเดาได้เลยและยังไม่มีวิธีป้องกันอันตรายจากภัยคุกคามเหล่านี้ได้ด้วย   อย่างไรก็ตาม ChatGPT ยังมีประโยชน์ในแง่ของการใช้งานเทคโนโลยีอื่น ๆ อีกมาก แต่ด้วยความเป็นเทคโนโลยีใหม่ที่ยังไม่มีการป้องกันที่รัดกุม ทำให้แฮ็กเกอร์เอง ก็กำลังเลือกใช้เครื่องมือที่เหมาะสม ในการนำไปใช้ในการหลอกลวงผู้คนเช่นกัน     มัลแวร์ (Malware)   เหล่าแฮ็กเกอร์ใช้รูปแบบของการติดไวรัสในอุปกรณ์บางอย่าง จากนั้นระบบปฏิบัติการณ์จะสั่งให้อัปเดตอุปกรณ์เพื่อป้องกันมัลแวร์   จากนั้นก็จะใช้การแจ้งเตือนให้ประชาชนทั่วไปรู้สึกถึงแรงอันตรายจนนักวิชาการหรือผู้เชี่ยวชาญด้านเทคโนโลยีต้องออกมาเตือนถึงปัญหาภัยคุกคาม   ซึ่ง ChatGPT มีความสามารถในการเขียนโค้ดที่เป็นอันตราย โดยเฉพาะ AI ที่มีความสามารถในการเขียนมัลแวร์แบบโพลีมอร์ฟิค ซึ่งเป็นโปรแกรมที่ถูกพัฒนาอย่างต่อเนื่องและยังไม่สามารถตรวจจับหรือป้องกันได้   นอกจากนี้ เหล่าแฮคเกอร์ยังใช้ ChatGPT เขียนโค้ดอันตรายมาก ๆ ให้ผู้ใช้งานรู้สึกว่าพวกเขากำลังโดนหลอกจากการหลอกโจมตีด้วยมัลแวร์แบบ 24 ชั่วโมง  …

แฮ็กเกอร์ใช้ ‘SwiftSlicer Wiper’ ทำลายโดเมนวินโดว์

    จากสถานการณ์การสู้รบระหว่างรัสเซียและยูเครนที่ยังคงยืดเยื้ออยู่ในขณะนี้ มีการเปิดการโจมตีแบบใหม่ ๆ ที่เรียกกันว่า hybrid war คือ มีการรบทั้งในรูปแบบที่เป็นสงครามทั่วไปและการโจมตีทางไซเบอร์ซึ่งสามารถปฏิบัติการได้ตลอด 24 ชั่วโมง   ซึ่งเมื่อดูทีท่าแล้วน่าจะมีการเปิดการโจมตีเพิ่มขึ้นอย่างต่อเนื่องเลยทีเดียว โดยสาเหตุหลักน่าจะมาจากการมีความพยายามที่รัสเซียจะตัดขาดชาวยูเครนจากข้อมูลเกี่ยวกับสถานการณ์ปัจจุบันเพื่อเป็นการเปิดการโจมตีอย่างเต็มรูปแบบ   โดยเริ่มจากการตัดสัญญานโทรทัศน์ วิทยุ อินเทอร์เน็ต และการสื่อสารเคลื่อนที่ในยูเครน อีกทั้งยังมีการโจมตีทางไซเบอร์กับสื่อของยูเครนอยู่เรื่อย ๆ   มีการเปิดเผยจากนักวิจัยด้านความปลอดภัยของยูเครนโดยระบุว่า มัลแวร์ล้างข้อมูลตัวใหม่มีชื่อว่า “SwiftSlicer Wiper” ได้รับการพัฒนามาเพื่อลบสำเนางานและเขียนทับไฟล์สำคัญที่ระบบปฏิบัติการ Windows   โดยเฉพาะไดรเวอร์และฐานข้อมูล Active Directory ซึ่งกลุ่มแฮ็กเกอร์ Sandworm เป็นผู้พัฒนา Malware SwiftSlicer ตัวนี้โดยใช้ Active Directory Group Policy ซึ่งช่วยให้ผู้ดูแลระบบโดเมนเรียกใช้สคริปต์และคำสั่งได้ทั่วทั้งอุปกรณ์ทั้งหมดในเครือข่าย Windows และมีการกำหนดเป้าหมายเฉพาะของโฟลเดอร์   มัลแวร์ตัวนี้ไม่ได้มีไว้เพื่อทำลายไฟล์เท่านั้น แต่ยังทำลายโดเมน windows ทั้งหมดอีกด้วย โดย SwiftSlicer จะเขียนทับด้วยข้อมูลโดยใช้บล็อก 4096…

กลุ่มแฮ็กเกอร์ DarkBit โจมตีมหาวิทยาลัยชั้นนำของอิสราเอล

    กลุ่มมัลแวร์เรียกค่าไถ่หน้าใหม่ทีใช้ชื่อว่า DarkBit ก่อเหตุโจมตีทางไซเบอร์ต่อสถาบันเทคโนโลยีอิสราเอล หรือ Technion หนึ่งในมหาวิทยาลัยวิจัยชั้นนำของประเทศ   ในจดหมายเรียกค่าไถ่ของ DarkBit ชี้ว่าเหตุที่โจมตีครั้งนี้ก็เพื่อประท้วงการปลดบุคลากรด้านเทคโนโลยีครั้งใหญ่ของประเทศ และปล่อยข้อความที่สนับสนุนการต่อต้านชาติอิสราเอล โดยมีการเรียกเงินค่าไถ่ราว 1.7 ล้านเหรียญ (ราว 57.6 ล้านบาท)   ด้าน Technion อยู่ระหว่างการตอบโต้เหตุโจมตีที่เกิดขึ้น พร้อมทั้งพยายามทำความเข้าใจกับเป้าหมายและเหตุผลของการโจมตีอยู่   ทางมหาวิทยาลัยชี้ว่าได้ให้ผู้เชี่ยวชาญที่เก่งที่สุดในด้านไซเบอร์ ทั้งจากในและนอก Technion และร่วมกับหน่วยงานที่เกี่ยวข้องในการตรวจสอบและแก้ไขผลกระทบ ในเบื้องต้นมีการปิดกั้นทุกโครงข่ายการสื่อสารแล้ว รวมถึงเว็บไซต์ของมหาวิทยาลัยด้วย   อย่างไรก็ดี ระบบการทำงานภายในมหาวิทยาลัยยังดำเนินไปอย่างเป็นปกติ แต่จะมีการเลื่อนสอบบางวิชาไปก่อน         อ้างอิง  Bleepingcomputer         ——————————————————————————————————————————————————————– ที่มา :               …

องค์กรการแพทย์แคลิฟอร์เนีย เผยผู้ป่วย 3 ล้านคน อาจได้รับผลจากการแฮ็กข้อมูลเมื่อปลายปี 2022

    กลุ่มองค์กรทางการแพทย์ในรัฐแคลิฟอร์เนีย สหรัฐอเมริกา ส่งคำเตือนไปยังผู้ป่วย 3 ล้านคน ว่าแฮ็กเกอร์อาจขโมยข้อมูลด้านสุขภาพและข้อมูลส่วนบุคคลอื่น ๆ ไปในช่วงที่มีเหตุโจมตีด้วยมัลแวร์เรียกค่าไถ่เมื่อวันที่ 1 ธันวาคม ปีที่แล้ว   องค์กรเหล่านี้ ได้แก่ Regal Medical Group, Lakeside Medical Organization, ADOC Medical Group และ Greater Covina Medical   Regal ออกมาเปิดเผยว่า ได้จ้างผู้เชี่ยวชาญจากภายนอกมาจัดการกับปัญหาที่เกิดขึ้น และได้ทำงานร่วมกับบริษัทด้านไซเบอร์เพื่อกู้คืนระบบและตรวจสอบว่ามีข้อมูลใดที่ได้รับผลกระทบบ้าง   จากข้อมูลของหน่วยงานด้านไซเบอร์ พบว่าข้อมูลที่แฮ็กเกอร์ขโมยออกไปจากกลุ่มองค์กรเหล่านี้มีทั้ง ชื่อผู้ป่วย เลข Social Security ที่อยู่ วันเกิด ข้อมูลการวินิจฉัยโรคและการรักษา ผลตรวจห้องปฏิบัติการ ข้อมูลการสั่งยา ข้อมูลฉายรังสี ข้อมูลประกันสุขภาพ และเบอร์โทรศัพท์   กระทรวงสุขภาพและบริการมนุษย์ของสหรัฐอเมริกา (DHH) ที่อยู่ระหว่างการตรวจสอบเหตุการณ์ที่เกิดขึ้นเผยว่ามีผู้ป่วยถึง 3,300,638 รายที่ได้รับผลกระทบ…

‘FanDuel’ สื่อกีฬายักษ์ใหญ่ เตือนแฮ็กเกอร์เจาะระบบข้อมูลลูกค้า

    เมื่อไม่กี่สัปดาห์ที่ผ่านมาเว็บไซต์หนังสือกีฬาและออนไลน์คาสิโนชื่อดังอย่าง “FanDuel” ได้ออกมายอมรับหลังเหล่าบรรดาแฮ็กเกอร์ได้เจาะระบบ   โดยเป็นระบบของ MailChimp บริษัทที่ใช้บริการด้านมาร์เก็ตตี้งแพลตฟอร์มและอีเมลมาร์เก็ตติ้งเพื่อเข้าไปขโมยข้อมูลของลูกค้าและกลุ่มเป้าหมายที่คาดว่าจะเป็นลูกค้าในอนาคตของ FanDuel   จากการตรวจสอบพบว่า ข้อมูลที่ทางแฮ็กเกอร์ขโมยไปมีเฉพาะ ชื่อ ที่อยู่ และอีเมล เท่านั้น ส่วนข้อมูลเกี่ยวกับรหัสผ่าน ข้อมูลบัญชีทางการเงิน และข้อมูลส่วนตัวอื่น ๆ แฮกเกอร์ยังไม่สามารถโจรกรรมไปได้   แฮ็กเกอร์เหล่านี้จะดำเนินการแฮ็ก โดยเลือกใช้วิธีส่งฟิชชิงอีเมล ไปยังเป้าหมายและพยายามอ้างสิทธิ์เข้าถึงในบัญชี FanDuel ของเจ้าของบัญชีนั้น ๆ ซึ่งเจ้าของบัญชีจำเป็นต้องให้ข้อมูลส่วนบุคคลหรือข้อมูลส่วนตัวเพื่อเข้าไปจัดการแก้ไขระบบ   FanDuel จึงได้ออกประกาศแจ้งเตือนเพื่อกระตุ้นให้ลูกค้าตื่นตัวและระมัดระวังภัยจาก phishing email โดยแจ้งเตือนไปยังลูกค้าทั้งหมดเพื่อเน้นย้ำว่า FanDuel ไม่มีนโยบายในการส่งอีเมลตรงไปหาลูกค้าเพื่อขอข้อมูลส่วนบุคคลในการแก้ไขปัญหาใด ๆ ทั้งสิ้น พร้อมทั้งแจ้งวิธีที่จะช่วยเพิ่มความปลอดภัยให้กับบัญชีของลูกค้า   ยกตัวอย่างเช่น การเปลี่ยนรหัสผ่านให้บ่อยครั้งมากยิ่งขึ้น หรือการเปิดฟังก์ชันการใช้งานสำหรับการยืนยันตัวตนแบบหลายปัจจัย หรือ MFA (Multi-Factor Authentication) ผ่านแอปยืนยันตัวตนจะทำให้บัญชีถูกโจรกรรมได้ยากมากยิ่งขึ้น แม้ว่าแฮ็กเกอร์จะสามารถเข้าถึงข้อมูลประจำตัวของลูกค้าได้ก็ตาม   สำหรับข้อมูลลูกค้า FanDuel ที่ถูกโจรกรรมผ่านระบบของ…