แจ้งเตือน พบการส่งอีเมลแอบอ้างเป็นไปรษณีย์ไทย หลอกให้ดาวน์โหลดไฟล์มัลแวร์

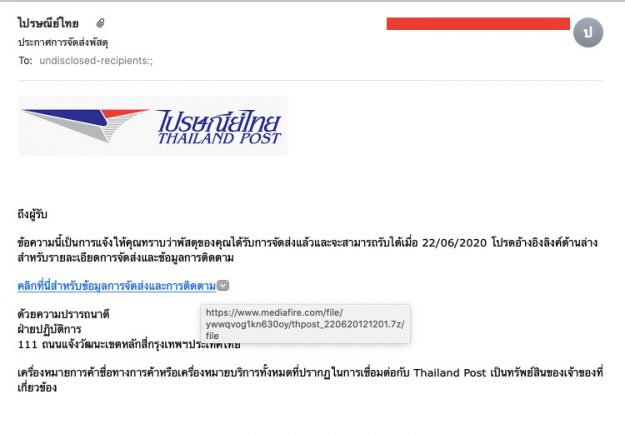
เมื่อวันที่ 19 มิถุนายน 2563 ไทยเซิร์ตได้รับรายงานการโจมตีผ่านอีเมล โดยแอบอ้างว่าเป็นการแจ้งจัดส่งพัสดุจากบริษัทไปรษณีย์ไทย เนื้อหาในอีเมลเป็นภาษาไทย มีลิงก์ให้ดาวน์โหลดไฟล์จากเว็บไซต์ฝากไฟล์ โดยเป็นไฟล์ .7z ที่ข้างในมีไฟล์ .exe จากการตรวจสอบพบว่าไฟล์ดังกล่าวเป็นมัลแวร์ที่ถูกสร้างขึ้นมาเพื่อโจมตีแบบเจาะจงเป้าหมาย ตัวมัลแวร์มีความสามารถในการขโมยข้อมูล เช่น รหัสผ่านที่ถูกบันทึกไว้ในเบราว์เซอร์และรหัสผ่านของโปรแกรมเชื่อมต่อ FTP ทั้งนี้ไทยเซิร์ตได้แจ้งประสานกับผู้ให้บริการเว็บไซต์ฝากไฟล์เพื่อขอให้ยุติการเผยแพร่ไฟล์ดังกล่าวแล้ว ข้อแนะนำ หากได้รับอีเมลที่มีลักษณะน่าสงสัยและมีลิงก์หรือมีไฟล์แนบ ควรพิจารณาก่อนคลิกลิงก์หรือเปิดไฟล์แนบดังกล่าวเพราะอาจเป็นมัลแวร์ได้ หากได้รับอีเมลดังกล่าวผ่านระบบอีเมลขององค์กรควรแจ้งให้ผู้ดูแลระบบทราบเพื่อตรวจสอบและปิดกั้นการเข้าถึงเว็บไซต์อันตรายรวมถึงปิดกั้นการรับอีเมลจากผู้ไม่หวังดี ข้อมูล IOC URL: www[.]mediafire[.]com/file/ywwqvog1kn630oy/thpost_220620121201.7z/file File name: thpost 220620121201.7z MD5: c72a5a6d2badd3032d8cebc13c06852b SHA-1: 3af75516d622b8e52f04fbedda9dc8dcf427d13c SHA-256: 74034df9b5146383f6f26de5fec7b9480e4b9a786717f39a22e38805a5936c9b File name: thpost 220620121201.exe MD5: e7386aa09a575bd96f8ecbfeea71e38f SHA-1: 441cdf1dedb9cbfbe6720816eb6b8e06231139b5 SHA-256: e17b5d2bf4c65ec92161c6a26c44c28a3b2793f38d2b2afe2e73bd8ebbab98ae —————————————————————— ที่มา : ThaiCERT / 19 มิถุนายน 2563 Link…
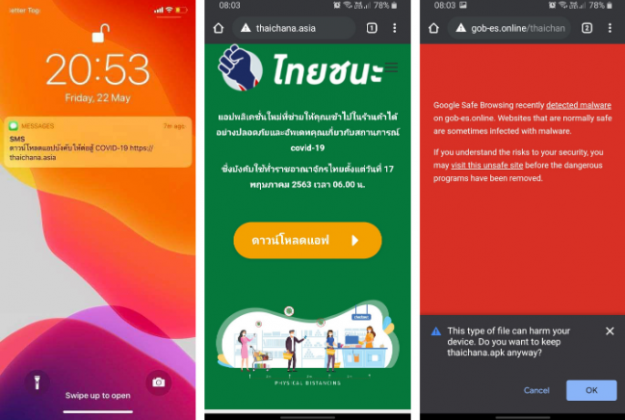
แจ้งเตือน พบการส่ง SMS หลอกให้ดาวน์โหลดแอปพลิเคชัน ไทยชนะ แท้จริงเป็นมัลแวร์ขโมยข้อมูลทางการเงิน

ไทยเซิร์ตพบการแพร่กระจายมัลแวร์ โจมตีผู้ใช้งาน Android ในประเทศไทย โดยช่องทางการโจมตีผู้ไม่หวังดีจะส่ง SMS ที่แอบอ้างว่าเป็นการดาวน์โหลดแอปพลิเคชัน ไทยชนะ ใน SMS ดังกล่าวจะมีลิงก์ไปยังเว็บไซต์ thaichana[.]asia ตัวอย่าง SMS แสดงในรูปที่ 1 หน้าเว็บไซต์ดังกล่าวสร้างเลียนแบบเว็บไซต์จริงของโครงการ ไทยชนะ โดยจะมีปุ่มที่ให้ดาวน์โหลดไฟล์ .apk มาติดตั้ง ไฟล์ดังกล่าวตรวจสอบแล้วเป็นมัลแวร์ขโมยข้อมูลทางการเงิน (บางแอนติไวรัสระบุว่าเป็นมัลแวร์สายพันธุ์ Cerberus) โดยตัวมัลแวร์ขอสิทธิ์ในการเข้าถึงข้อมูลการโทร รับส่ง SMS แอบอัดเสียง และเข้าถึงข้อมูลต่างๆ ภายในเครื่อง ปัจจุบัน (ณ ขณะที่เผยแพร่บทความ) โครงการ ไทยชนะ มีเฉพาะเว็บไซต์ https://www.ไทยชนะ.com/ และ https://www.thaichana.com/ โดยรูปแบบการใช้งานจะเป็นการเข้าผ่านเว็บไซต์เท่านั้น ยังไม่มีแอปพลิเคชันให้ดาวน์โหลดแต่อย่างใด จากการตรวจสอบข้อมูลของเว็บไซต์ thaichana[.]asia พบว่าถูกจดโดเมนเมื่อวันที่ 19 พฤษภาคม 2563 ปัจจุบันไทยเซิร์ตได้ประสานเพื่อระงับการเข้าถึงเว็บไซต์ดังกล่าวแล้ว ทั้งนี้ ผู้ใช้ควรระมัดระวังก่อนคลิกลิงก์ที่ส่งมาใน SMS รวมถึงไม่ควรดาวน์โหลดและติดตั้งซอฟต์แวร์ที่ไม่สามารถยืนยันความน่าเชื่อถือของแหล่งที่มา ข้อมูล IOC ชื่อไฟล์:…

เทคนิคใหม่ของมัลแวร์เรียกค่าไถ่ ขู่ให้จ่ายเงินหากไม่อยากให้เผยแพร่เอกสารลับ

ผู้พัฒนามัลแวร์เรียกค่าไถ่หรือ ransomware นั้นมีการพัฒนาเทคนิคใหม่เพื่อทำให้เหยื่อต้องจ่ายเงินเพิ่มมากขึ้น จากเดิมจะเป็นแค่การเข้ารหัสลับข้อมูลในเครื่องของเหยื่อเพื่อให้จ่ายเงินแลกกับเครื่องมือกู้คืนไฟล์ แต่ในช่วงหลังผู้พัฒนามัลแวร์เรียกค่าไถ่ได้เริ่มใช้วิธีเข้ามาอยู่ในระบบเพื่อขโมยข้อมูลสำคัญก่อน จากนั้นเข้ารหัสลับข้อมูลในเครื่อง พร้อมทั้งขู่ว่าได้ข้อมูลลับไปด้วย หากไม่ยอมจ่ายเงินจะเผยแพร่ข้อมูลลับดังกล่าวออกสู่สาธารณะ ทั้งนี้พบมัลแวร์เรียกค่าไถ่หลายสายพันธุ์ได้เริ่มใช้เทคนิคนี้แล้ว เช่น Maze, Sodinokibi, DopplePaymer, Clop, Sekhmet, Nephilim, Mespinoza และ Netwalker ซึ่งพฤติกรรมการโจมตีในลักษณะนี้ส่งผลให้ผู้โจมตีมีโอกาสได้เงินมากขึ้น เพราะถึงแม้ว่าเหยื่อจะมีข้อมูลสำรอง ทำให้ไม่จำเป็นต้องจ่ายเงินค่าปลดล็อคไฟล์ แต่ก็ยังมีโอกาสที่จะต้องยอมจ่ายเงินเพื่อป้องกันไม่ให้ข้อมูลความลับรั่วไหลอยู่ดี อย่างไรก็ตาม หากตกเป็นเหยื่อในกรณีดังกล่าว ไม่แนะนำให้จ่ายเงินค่าไถ่ทั้งการถอดรหัสลับกู้คืนข้อมูลและการจ่ายเงินเพื่อไม่ให้เผยแพร่ข้อมูลลับ เนื่องจากไม่สามารถยืนยันได้ว่าเมื่อจ่ายเงินไปแล้วผู้ไม่หวังดีจะให้เครื่องมือสำหรับกู้คืนหรือจะทำการลบข้อมูลตามที่ได้รับปากจริงแต่อย่างใด เพื่อป้องกันและหลีกเลี่ยงการตกเป็นเหยื่อ ผู้ใช้งานควรอัปเดตแพตช์ของซอฟต์แวร์และระบบปฏิบัติการในเครื่อง ติดตั้งโปรแกรมป้องกันไวรัสและอัปเดตฐานข้อมูลให้เป็นเวอร์ชันล่าสุดอยู่เสมอ และไม่ควรเปิดลิงก์หรือไฟล์ที่มาจากอีเมลที่น่าสงสัยหรือดาวน์โหลดซอฟต์แวร์จากแหล่งที่ไม่น่าเชื่อถือ —————————————————– ที่มา : ThaiCERT / 18 พฤษภาคม 2563 Link : https://www.thaicert.or.th/newsbite/2020-05-18-01.html

ระวังมัลแวร์ WolfRAT บนมือถือ Android แอบส่อง ล้วงข้อมูลจากแอปแชทดัง

ระวังมัลแวร์ WolfRAT ติดบนมือถือ Android สอดแนมขโมยข้อมูลผู้ใช้ในประเทศไทยโดยเฉพาะ สามารถเข้าถึงการอ่าน SMS รายชื่อผู้ติดต่อ ประวัติการใช้งานเว็บไซต์ ประวัติการโทรศัพท์ รวมถึงสามารถบันทึกหน้าจอขณะที่มีการใช้งานโปรแกรมสนทนา LINE , Messenger และ WhatsApp ได้ ทั้งนี้ทาง Cisco Talos เผย WolfRAT เป็นการนำซอร์สโค้ดของมัลแวร์สายพันธุ์ DenDroid ที่หลุดออกมาก่อนหน้านี้มาใช้เป็นฐาน แล้วตัดแปะโค้ดจากมัลแวร์ตัวอื่น ๆ มาใส่เพื่อให้มีความสามารถเพิ่มมากขึ้น ตัวมัลแวร์เท่าที่ถูกค้นพบมี 4 เวอร์ชัน โดยเวอร์ชันแรกสุดพบการแพร่ระบาดเมื่อช่วงเดือนมิถุนายน 2562 ส่วนเวอร์ชันล่าสุดพบเมื่อเดือนเมษายน 2563 อย่างไรก็ตาม ในรายงานไม่ได้ระบุช่องทางหรือวิธีการแพร่กระจายที่ชัดเจน แต่จากรูปแบบการแพร่กระจายมัลแวร์ที่เคยพบก่อนหน้านี้ก็มีความเป็นไปได้สูงว่าเป็นการหลอกให้ผู้ใช้เข้าเว็บไซต์เพื่อดาวน์โหลดมัลแวร์มาติดตั้ง ในรายงานระบุว่าพบเว็บไซต์ของเครื่องที่ใช้สั่งการและควบคุมมัลแวร์ ซึ่งอาจเป็นไปได้ว่ามีคนไทยที่มีส่วนรู้เห็นกับการพัฒนามัลแวร์ดังกล่าวด้วย ทั้งนี้ ThaiCERT อยู่ระหว่างการประสานไปยังหน่วยงานที่เกี่ยวข้องเพื่อยับยั้งการเข้าถึงเซิร์ฟเวอร์ที่ถูกใช้ในการโจมตี หากผู้ใช้ Android พบว่าติดมัลแวร์ WolfRAT ควรถอนการติดตั้งมัลแวร์ และอาจต้องทำการ factory reset เพื่อล้างข้อมูลทั้งหมดบนมือถือ Android ให้เริ่มต้นใหม่หมด เหมือนออกจากโรงงานใหม่ๆ และควรเปลี่ยนรหัสผ่านที่ใช้งานบนมือถือทั้งหมดด้วย…

ProLock Ransomware จำนวนเหยื่อและความรุนแรงสูงขึ้นอย่างน่ากังวล

  จากการรายงานในเว็บไซต์ bleepingcomputer กล่าวว่าพบ Ransomware ตัวใหม่ชื่อว่า ProLock โดยพัฒนามาจาก PwndLocker ที่เริ่มโจมตีตั้งแต่เดือนมีนาคม 2020 ที่ผ่านมา ซึ่ง ProLock ถูกจับตามองอย่างรวดเร็ว เนื่องจากมีจำนวนผู้ตกเป็นเหยื่อพุ่งสูงขึ้น ถือเป็น Ransomware ที่มีความต้องการ decryption key สูงขึ้นมากในระยะเวลาอันรวดเร็ว โดยมีเป้าหมายคือ กลุ่มธุรกิจและรัฐบาลท้องถิ่น และล่าสุดมีรายงานว่า บริษัทผู้นำด้านเทคโนโลยีที่เกี่ยวกับการเงินและ E-commerce ยักษ์ใหญ่สัญชาติอเมริกันอย่าง Diebold Nixdorf ซึ่งเป็นที่รู้จักกันดีว่าเป็นผู้ให้บริการ Automatic teller machines (ATMs) ทั่วโลก ถูกโจมตีด้วย ProLock Ransomware แต่การโจมตีครั้งนี้ถูกตรวจพบ และหยุดหยั้งไว้ได้ก่อนจะเข้าสู่ encryption state จึงยังไม่มีผลกระทบต่อระบบ Oleg Skulkin ผู้เชี่ยวชาญด้าน Digital Forensics Analyst ของบริษัทด้าน cybersecurity แห่งหนึ่งในสิงคโปร์ ออกมาให้ข้อมูลเกี่ยวกับ ProLock…

แจ้งเตือน พบการส่ง SMS แอบอ้างเป็นรัฐบาลไทยส่งข่าวเรื่อง COVID-19 แท้จริงเป็นมัลแวร์ขโมยข้อมูลทางการเงิน

ไทยเซิร์ตพบการแพร่กระจายมัลแวร์ โจมตีผู้ใช้งาน Android ในประเทศไทย โดยช่องทางการโจมตีผู้ไม่หวังดีจะส่ง SMS ที่แอบอ้างว่าเป็นการแจ้งเตือนเรื่อง COVID-19 จากรัฐบาลไทย ใน SMS ดังกล่าวจะมีลิงก์ไปยังเว็บไซต์ thaigov[.]online ตัวอย่าง SMS แสดงในรูปที่ 1 หากเข้าไปยังเว็บไซต์ดังกล่าวโดยใช้โทรศัพท์มือถือ Android จะพบหน้าจอแจ้งให้ดาวน์โหลดโปรแกรม Adobe Flash Player มาติดตั้งในลักษณะเป็นไฟล์ .apk ดังแสดงในรูปที่ 2 ทั้งนี้มีข้อสังเกตว่าทั้งข้อความใน SMS และข้อความบนเว็บไซต์ที่ใช้แพร่กระจายมัลแวร์นั้นเป็นภาษาไทยที่มีลักษณะเหมือนการใช้โปรแกรมแปลภาษา จากการวิเคราะห์ไฟล์ดังกล่าวพบว่าเป็นมัลแวร์ขโมยข้อมูลทางการเงินสายพันธุ์ Cerberus ซึ่งเป็นมัลแวร์ที่มีการซื้อขายในตลาดมืด ตัวมัลแวร์มีการขอสิทธิ์ที่อาจส่งผลต่อความเป็นส่วนตัวด้วย เช่น เข้าถึงโทรศัพท์ รับส่ง SMS และบันทึกเสียง จากการตรวจสอบข้อมูลของเว็บไซต์ thaigov[.]online พบว่าถูกจดโดเมนเมื่อวันที่ 11 พฤษภาคม 2563 ปัจจุบันไทยเซิร์ตได้ประสานเพื่อระงับการเข้าถึงเว็บไซต์ดังกล่าวแล้ว ทั้งนี้ ผู้ใช้ควรระมัดระวังก่อนคลิกลิงก์ที่ส่งมาใน SMS รวมถึงไม่ควรดาวน์โหลดและติดตั้งซอฟต์แวร์ที่ไม่สามารถยืนยันความน่าเชื่อถือของแหล่งที่มา ข้อมูล IOC ชื่อไฟล์: UpdateFlashPlayer_11_5_2.apk MD5:…