กระอัก ออสเตรเลีย ถูกเจาะระบบซ้ำ ข้อมูลสุขภาพรั่วไหล 4 ล้านคน

  วันที่ 26 ต.ค. เอเอฟพี รายงานว่า นักเจาะระบบคอมพิวเตอร์หรือแฮ็กเกอร์ลักลอบเข้าถึงข้อมูลส่วนตัวทางด้านสุขภาพนับล้านรายการภายในบริษัทเมดิแบงก์ หนึ่งในเอกชนทำธุรกิจด้านการประกันสุขภาพที่ใหญ่ที่สุดในประเทศ ออสเตรเลีย คาดว่าข้อมูลส่วนบุคคลรั่วไหลไปถึง 3.9 ล้านคน ส่งผลให้รัฐบาลออกมายอมรับว่าบรรดาเอกชนยังมีระบบการรักษาความปลอดภัยที่ไม่เพียงพอ   การเจาะระบบล่าสุดเกิดหลังการโจมตีไซเบอร์ครั้งใหญ่ที่แฮกเกอร์ลักลอบเข้าถึงข้อมูลส่วนตัวผู้ใช้งานของบริษัทออพตัส ผู้ให้บริการด้านการสื่อสารรายใหญ่ในออสเตรเลีย ส่งผลให้ข้อมูลส่วนตัวของลูกค้ากว่า 9 ล้านคนรั่วไหล นับเป็นหนึ่งในการเจาะระบบครั้งร้ายแรงที่สุดในประวัติศาสตร์ของออสเตรเลีย   นายมาร์ก เดรย์ฟัส อัยการสูงสุดออสเตรเลีย กล่าวว่า บรรดาเอกชนเหล่านี้กำลังเก็บรวบรวมข้อมูลส่วนตัวของลูกค้ามากเกินความจำเป็นและล้มเหลวในการปกป้องข้อมูลเหล่านี้ พร้อมขู่จะลงโทษบรรดาเอกชนขั้นสูงสุดด้วยค่าปรับกว่า 1.2 พันล้านบาท ขณะที่นางแคลร์ โอนีล รัฐมนตรีว่าการกระทรวงกิจการภายใน (เทียบเท่ามหาดไทย) ยอมรับว่าความเสียหายที่เกิดขึ้นเกินเยียวยา     ———————————————————————————————————————————————— ที่มา :                          ข่าวสดออนไลน์       …
Symantec พบเครื่องมือดูดไฟล์ที่ขโมยได้จากมัลแวร์เรียกค่าไถ่เข้าไปในคลาวด์

  นักวิจัยด้านไซเบอร์จากทีม Threat Hunter แห่ง Symantec บริษัทด้านไซเบอร์พบว่ามีอาชญากรไซเบอร์รายหนึ่งที่ใช้ เครื่องมือที่เรียกว่า Exbyte ในการดูดข้อมูลที่ขโมยมาได้โดยใช้มัลแวร์เรียกค่าไถ่ตระกูล BlackByte ไปยังโฟลเดอร์ที่อยู่บนคลังข้อมูลบนคลาวด์ที่ชื่อว่า Mega   ก่อนที่ Exbyte จะส่งข้อมูลไปยังโฟลเดอร์นี้ มันจะทำการตรวจสอบก่อนว่าข้อมูลที่มันพบอยู่ใน Sandbox (สภาพแวดล้อมจำลองภายในอุปกรณ์หรือเซิร์ฟเวอร์ที่ผู้เชี่ยวชาญสร้างขึ้นเพื่อเก็บข้อมูลมัลแวร์) หรือไม่ ทำให้ผู้เชี่ยวชาญวิเคราะห์ตัวอย่างของมัลแวร์ได้ยาก   Exbyte ยังตรวจสอบด้วยว่าในอุปกรณ์ที่มันเข้าไปขโมยข้อมูลนั้นมีซอฟต์แวร์ Antivirus ติดตั้งอยู่หรือไม่ด้วย   Symantec ชี้ว่า BlackByte ก้าวขึ้นมาผงาดหลังจากที่กลุ่มปฏิบัติการมัลแวร์เรียกค่าไถ่รายใหญ่ ๆ อย่าง Conti หรือ REvil ยุติบทบาทลง   อย่างไรก็ดี Exbyte ไม่ใช่เครื่องมือดูดข้อมูลเดียวที่มีอยู่ในตลาด Symantec เคยพบเครื่องมือที่มีลักษณะการทำงานคล้าย ๆ กันนี้ในเดือนพฤศจิกายน ชื่อของมันคือ Exmatter ซึ่งเป็นเครื่องมือที่กลุ่มแฮ็กเกอร์อย่าง Blackmatter และ Noberus ใช้ อีกทั้งยังมีเครื่องมืออื่น ๆ…

แฮ็กเกอร์เจาะระบบสำนักงานพลังงานปรมาณูอิหร่าน กดดันปล่อยนักโทษการเมือง

Suspected Hackers Impersonated   กลุ่มแฮ็กเกอร์เจาะล้วงเครือข่ายของสำนักงานพลังงานปรมาณูอิหร่าน (Iran’s Atomic Energy Organization) เรียกร้องให้รัฐบาลเตหะราน ปล่อยตัวนักโทษการเมืองที่ถูกจับระหว่างการประท้วงทั่วประเทศ   ทางสำนักงานพลังงานปรมาณูอิหร่าน ระบุในวันอาทิตย์ว่า กลุ่มแฮ็กเกอร์เข้าถึงระบบเครือข่ายสำรองและเข้าถึงระบบอีเมลขององค์กรได้ และว่าเนื้อหาที่เหล่าแฮ็กเกอร์เข้าถึงนั้นเป็น “อีเมลโต้ตอบรายวันและมีข้อมูลเชิงเทคนิคอยู่”   แถลงการณ์ของสำนักงานพลังงานปรมาณูอิหร่าน มีขึ้นหลังจากกลุ่มแฮ็กเกอร์ที่เรียกตนเองว่า Black Reward แสดงความรับผิดชอบต่อการเจาะล้วงเครือข่ายของหน่วยงานนี้ และเผยภาพของโรงงานนิวเคลียร์พร้อมกับข้อมูลอย่างน้อย 50 กิกะไบต์ของสำนักงานพลังงานปรมาณูอิหร่าน นอกจากนี้ ทาง Black Reward ยังเผยแพร่ข้อมูลส่วนตัวและสลิปเงินเดือนของวิศวกรและพนักงานในหน่วยงานนี้ด้วย   แฮกเกอร์ Black Reward เรียกร้องให้รัฐบาลอิหร่านปล่อยตัวนักโทษการเมืองที่ถูกจับกุมระหว่างการประท้วงทั่วประเทศนี้ ซึ่งเริ่มต้นมาตั้งแต่เมื่อกลางเดือนกันยายน หลังจาก มาห์ซา อะมินี วัย 22 ปีถูกตำรวจศีลธรรมอิหร่านจับกุมตัวในข้อหาสวมผ้าคลุมผมไม่เรียบร้อย ก่อนจะเสียชีวิตในเวลาต่อมา   รัฐบาลอิหร่านอ้างว่า อะมินี มีอาการของโรคหัวใจและไม่ได้รับการรักษาอย่างถูกต้อง จึงเสียชีวิต แต่ครอบครัวของเธอยืนยันว่า เธอไม่มีประวัติอาการป่วยเกี่ยวกับหัวใจ และร่างของเธอมีรอยช้ำและร่องรอยของการถูกทุบตีด้วย     มีเนื้อหาบางส่วนจากเอพี…

‘ChromeLoader’ ช่องโหว่ การโจมตี ‘แรนซัมแวร์’

  แฮกเกอร์ใช้ประโยชน์จากเบราว์เซอร์ในการช่วยเพิ่มพื้นที่ในการโจมตี ส่งมัลแวร์ที่เป็นอันตรายมามากขึ้น ทั้งยังใช้เพื่อจุดประสงค์ที่ร้ายกาจอื่น ๆ   ขณะที่ ChromeLoader ถูกมองว่าเป็น hijacker เบราว์เซอร์ที่ขโมยข้อมูลประจำตัว นักวิจัยยังพบว่า ChromeLoader เวอร์ชันใหม่ล่าสุดสามารถส่งมัลแวร์ที่เป็นอันตรายมากขึ้นและยังใช้เพื่อจุดประสงค์ที่ร้ายกาจอื่น ๆ ได้อีกด้วย   โดยนักวิจัยของ VMware รายงานว่า ระบบของ ZipBombs ติดไวรัส โดยการติดจากไวรัสในไฟล์เก็บถาวรที่ผู้ใช้งานได้ดาวน์โหลด และผู้ใช้งานต้องดับเบิลคลิกเพื่อให้ ZipBomb และเมื่อทำงานแล้ว   มัลแวร์จะทำลายระบบของผู้ใช้งานด้วยการโหลดข้อมูลที่มีจำนวนมากเกินไป อีกทั้ง นักวิจัยของ VMware ได้สังเกตเห็น ChromeLoader รุ่นต่างๆ ของวินโดว์สในและเวอร์ชัน macOS โดย ChromeLoader มีตัวแปรบางตัวอาทิ ChromeBack และ Choziosi Loader ซึ่งพบหลักฐานของ The Real First Windows Variant ซึ่งนักวิจัยมีการใช้เครื่องมือ AutoHotKey (AHK) เพื่อคอมไพล์โปรแกรมปฏิบัติการที่เป็นอันตรายและวางมัลแวร์เวอร์ชัน 1.0…

ช่องทีวีของรัฐบาลอิหร่านถูกกลุ่มผู้ประท้วงแฮ็กขณะออกอากาศ

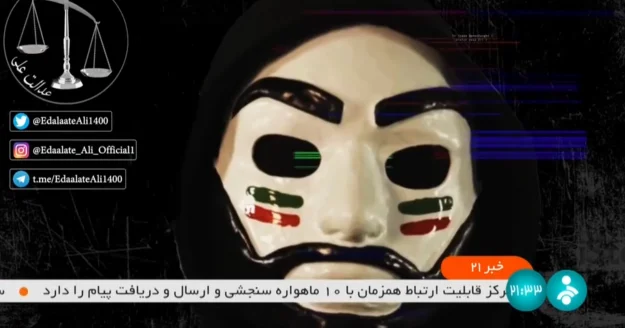
  ช่องโทรทัศน์ที่รัฐบาลอิหร่านเป็นเจ้าของถูกแฮ็กกลางอากาศโดยกลุ่มผู้ประท้วงรัฐบาล ที่กระจายตัวในหลายพื้นที่ทั่วประเทศขณะนี้   ภาพรายการปกติถูกตัดไปเป็นภาพของบุคคลสวมหน้ากากในฉากดำ ตามด้วยภาพของ อาลี คาห์เมเนอี (Ali Khamenei) ผู้นำสูงสุดของอิหร่านที่ห้อมล้อมไปด้วยเปลวเพลิง และมีเป้ายิงอยู่ที่ศีรษะ ด้านล่างจอเป็นภาพของ มาฮ์ซา อามินี (Mahsa Amini) และหญิงสาวอีก 3 คนที่เสียชีวิตในระหว่างการประท้วง   หนึ่งในข้อความที่ปรากฎขึ้นมาระบุว่า “มาร่วมกับพวกเราและลุกฮือขึ้นมา” หรือ “เลือดของเยาวชนเราหยดลงใต้อุ้งมือของท่าน” โดยปรากฎขึ้นเพียงไม่กี่วินาทีก่อนจะถูกตัดเข้าสู่รายการข่าวปกติ   แฮ็กเกอร์กลุ่มนี้เรียกตัวเองว่า ‘Adalat Ali’ หรือความยุติธรรมของอาลี   การประท้วงที่เริ่มลุกลามขึ้นทั่วอิหร่านนั้น เกิดจากการเสียชีวิตของอามินี หญิงสาววัย 22 ปีที่ถูกจับโดยตำรวจศีลธรรม ในข้อหาไม่คลุมหัวอย่างเหมาะสมตามหลักศาสนา   ในขณะที่สำนักข่าว IRNA ซึ่งเป็นสื่อของรัฐบาลอิหร่านออกมาอ้างว่าการเสียชีวิตของอามินีเป็นเพราะโรคส่วนตัว และผู้ที่ประท้วงอยู่ตอนนี้ถูกยุยงโดยกลุ่มผู้เห็นต่างที่รัฐบาลเรียกว่าเป็น ‘กลุ่มก่อการร้าย’ อย่าง Komleh และ MEK     ที่มา BBC News, IRNA English…

แฮ็ก”ทวิตเตอร์ ปภ.” ปรับแจ้งเตือนน้ำท่วมผ่านเฟซบุ๊ก เฝ้าระวัง”กลาง-อีสาน-เหนือ”

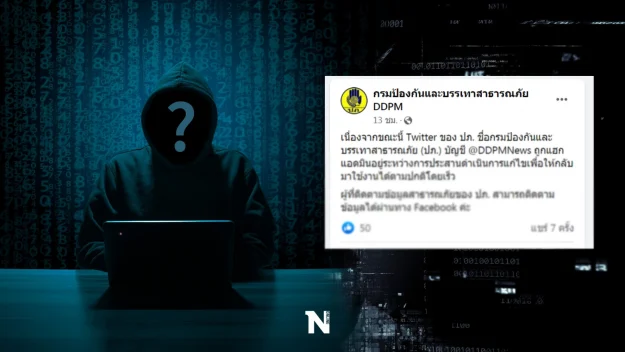
  แฮ็กเกอร์ ยึดทวิตเตอร์ “ปภ.” แอดมินเร่งกู้คืน แจ้งการติดตามประกาศเตือนภัยน้ำท่วมผ่านเฟซบุ๊ก ล่าสุดเปิดพื้นที่ “เหนือ-อีสาน-กลาง” เตรียมรับมือน้ำท่วม   5 ตุลาคม 2565 ปภ. ถูกแฮ็กเกอร์โจมตี ทวิตเตอร์ (Twitter) โดยกรมป้องกันและบรรเทาสาธารณภัย แจ้งผ่านเพจเฟซบุ๊ก “กรมป้องกันและบรรเทาสาธารณภัย DDPM” เมื่อเวลา 19.00 น. วันที่ 4 ต.ค.ที่ผ่านมา ระบุว่า ถูก แฮ็กเกอร์ เข้าถึงระบบหลังบ้านและได้เปลี่ยนแปลงบัญชี “Twitter” ทำให้แอดมินของ ปภ. ไม่สามารถใช้งานได้ โดยมีเนื้อหาดังนี้..   ” เนื่องจากขณะนี้ Twitter ของ ปภ. ชื่อกรมป้องกันและบรรเทาสาธารณภัย (ปภ.) บัญชี @DDPMNews ถูกแฮ็ก แอดมินอยู่ระหว่างการประสานดำเนินการแก้ไขเพื่อให้กลับมาใช้งานได้ตามปกติโดยเร็ว ผู้ที่ติดตามข้อมูลสาธารณภัยของ ปภ. สามารถติดตามข้อมูลได้ผ่านทาง Facebook ค่ะ “  …