แคสเปอร์สกี้หวั่นเหตุข้อมูลลูกค้าอีคอมเมิร์ซรั่วไหล ล่าสุดแนะองค์กร-นักชอปป้องกันรอบคอบ

แคสเปอร์สกี้ (Kaspersky) ออกแถลงการณ์กรณีข้อมูลแพลตฟอร์มอีคอมเมิร์ซรั่วไหลล่าสุด กระตุ้นทุกฝ่ายตื่นตัวรับมือเหตุข้อมูลลูกค้าอีคอมเมิร์ซรั่วไหล พร้อมแนะการป้องกันสำหรับองค์กรและลูกค้าทำได้ทันที นายเซียง เทียง โยว ผู้จัดการทั่วไปประจำภูมิภาคเอเชียตะวันออกเฉียงใต้ ของแคสเปอร์สกี้ กล่าวถึงเหตุการณ์ข้อมูลลูกค้าอีคอมเมิร์ซในประเทศไทยรั่วไหลล่าสุด ว่าในขณะที่เราพึ่งพาการชอปปิ้งออนไลน์มากขึ้น แพลตฟอร์มอีคอมเมิร์ซและการจองเซอร์วิสต่างๆ จึงเป็นเป้าหมายหลักสำหรับแฮกเกอร์ เนื่องจากแพลตฟอร์มเหล่านี้มักมีข้อมูลของลูกค้าจำนวนมาก “แม้ว่าจะโชคร้ายที่เหตุการณ์ทั้งสองเกิดขึ้นใกล้กัน แต่สิ่งสำคัญที่ต้องหลีกเลี่ยงคือ ต้องตระหนักว่าอาชญากรไซเบอร์ไม่ได้มีกำหนดเวลาที่เป็นมงคลก่อนที่จะลงมือ แต่เมื่อสบโอกาสพบช่องโหว่ในระบบ ก็จะดำเนินการหาใช้ประโยชน์ทันที” Kaspersky ย้ำว่า การละเมิดข้อมูลสำหรับธุรกิจในเอเชียตะวันออกเฉียงใต้เพียงครั้งเดียวมีมูลค่าสูงกว่า 1 ล้านดอลลาร์โดยเฉลี่ย ทำให้ธุรกิจต่างๆ สูญเสียโอกาสทางธุรกิจเพิ่มอีก 186 ล้านดอลลาร์หลังจากการละเมิดข้อมูล ในขณะที่รายงานสำรวจความเสี่ยงด้านความปลอดภัยด้านไอทีขององค์กรทั่วโลกโดยแคสเปอร์สกี้ พบว่า 84% ของธุรกิจในเอเชียตะวันออกเฉียงใต้ได้วางแผนที่จะเพิ่มงบประมาณด้านความปลอดภัยไอที แต่ก็ยังมีช่องว่างที่สำคัญสำหรับโครงสร้างพื้นฐานไอทีที่โฮสต์โดยเธิร์ดปาร์ตี้ และความท้าทายในการโยกย้ายสภาพแวดล้อมเทคโนโลยีขั้นสูงที่ซับซ้อนมากขึ้น Kaspersky มองว่า ในเหตุการณ์การละเมิดข้อมูลของแพลตฟอร์มทั้งสองนี้ โซลูชันการรักษาความปลอดภัยเอ็นด์พอยต์และการใช้โปรโตคอลการโยกย้ายไอทีที่เหมาะสม จะช่วยให้ธุรกิจทั้งสองลดการละเมิดข้อมูลได้ ตัวอย่างเช่น โซลูชันการรักษาความปลอดภัยเอ็นพอยต์เป็นชั้นแรกของการป้องกัน และสามารถช่วยป้องกันการเข้าถึงระบบไอทีโดยไม่ได้รับอนุญาต อีกประการหนึ่ง ธุรกิจไม่ควรดำเนินการตามกระบวนการดิจิทัลมากเกินไป การอัปเกรดอย่างต่อเนื่องและการเปลี่ยนไปใช้ระบบปฏิบัติการใหม่อาจเพิ่มประสิทธิภาพและความสะดวกสบายมากขึ้นในการดำเนินธุรกิจและลูกค้า แต่ระบบใหม่จำเป็นต้องได้รับการบูรณาการให้เข้ากับสิ่งที่มีอยู่อย่างเหมาะสม หรือต้องมีนโยบายชัดเจนว่าข้อมูลจะไม่ถูกเก็บไว้ในโครงสร้างพื้นฐานเดิมอีกต่อไป ในภาพรวม Kaspersky เชื่อว่ากิจกรรมออนไลน์ที่เพิ่มขึ้นทำให้อาชญากรไซเบอร์เคลื่อนไหวอย่างซ่อนเร้นมากขึ้น นี่คือเหตุผลที่บริษัทต่างๆ รวมถึงผู้ใช้งานทั่วไปควรตื่นตัวสูงสุดในช่วงเวลานี้ เราควรตั้งเป้าหมายที่จะปลูกฝังความรับผิดชอบเรื่องการจัดข้อมูลส่วนบุคคลและข้อมูลขององค์กรภายในเครือข่ายภายในบ้าน ในทำนองเดียวกัน…
แฮกเกอร์ปล่อย Ransomware แล้วยิงโฆษณาบนเฟซบุ๊กประจานเหยื่อเรียกให้มาจ่ายค่าไถ่

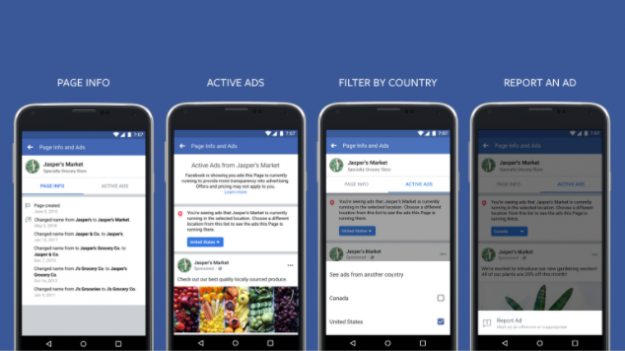
Campari Group บริษัทผู้ผลิตเครื่องดื่มในอิตาลีถูกมัลแวร์เข้ารหัสเรียกค่าไถ่ของกลุ่ม Ragnar Locker Team โจมตีตั้งแต่วันที่ 1 พฤศจิกายนที่ผ่านมา แต่หลังจากปิดระบบไอทีเพื่อรับมือ ก็เริ่มมีผู้ใช้เฟซบุ๊กรายงานว่าเห็นโฆษณาประจานทาง Campari ว่าถูกแฮกข้อมูลออกไป ก่อนหน้านี้ Campari เคยแถลงว่ายังไม่สามารถยืนยันได้ว่ามีข้อมูลหลุดออกไปจากบริษัทขณะที่ถูกมัลแวร์โจมตีจริงหรือไม่ แต่โฆษณาจากแฮกเกอร์กลับระบุว่าบริษัทโกหกและข้อมูลมากกว่า 2TB ถูกขโมยออกไปแล้วแน่นอน พร้อมกับเรียกร้องให้ Campari ยอมจ่ายค่าไถ่เสีย ไม่เช่นนั้นจะเปิดเผยไฟล์ออกมา แฮกเกอร์ใช้บัญชีเฟซบุ๊กของ Chris Hodson ดีเจจากเมืองชิคาโกเพื่อยิงโฆษณา โดย Chris ระบุว่าเขาเองก็เป็นเหยื่อของแฮกเกอร์ที่โดนแฮกบัญชีไป ภายหลังเขาพบว่าแฮกเกอร์พยายามยิงโฆษณาโดยตั้งงบประมาณรวม 500 ดอลลาร์ แต่ยิงโฆษณาไปเพียง 35 ดอลลาร์ทางเฟซบุ๊กก็ตรวจพบความผิดปกติและหยุดแคมเปญเสียก่อน ตอนนี้ยังไม่ชัดเจนว่า Ragnar Locker Team ใช้แนวทางยิงโฆษณากดดันนี้เป็นปกติหรือไม่ หรือเพียงแค่ทดลองเทคนิคนี้ครั้งเดียว อย่างไรก็ดีที่ผ่านมาแฮกเกอร์หลายกลุ่มพยายามกดดันเหยื่อให้กลับมาจ่ายค่าไถ่ด้วยวิธีต่างๆ เช่นเปิดเผยตัวอย่างไฟล์บนเว็บ By – Krebs On Security —————————————————- ที่มา : Blognone / 12…

สหรัฐเตือนทวิตเตอร์เร่งยกเครื่องความปลอดภัยไซเบอร์

ทวิตเตอร์ได้รับการแนะนำให้สร้างกรอบการกำกับดูแลความปลอดภัยทางไซเบอร์ใหม่ หลังจากทางการสหรัฐตรวจสอบพบว่า ทวิตเตอร์ไม่มีการป้องกันความปลอดภัยทางไซเบอร์ที่เพียงพอ อีกทั้งยังไม่มีหัวหน้าเจ้าหน้าที่รักษาความปลอดภัยของข้อมูลเมื่อบัญชีผู้ใช้งานของบริษัทคริปโตเคอร์เรนซีหลายแห่ง และบุคคลสาธารณะที่มีชื่อเสียงหลายรายถูกแฮกเมื่อวันที่ 15 ก.ค.ปีนี้ ลินดา เอ.เลซเวลล์ ผู้อำนวยการฝ่ายบริการทางการเงินในสังกัดกระทรวงบริการทางการเงินแห่งรัฐนิวยอร์ก (ดีเอฟเอส) กล่าวว่า “แพลตฟอร์มโซเชียลมีเดียกลายเป็นแหล่งข่าวและแหล่งข้อมูลชั้นนำอย่างรวดเร็ว แต่กลับยังไม่มีผู้ควบคุมดูแลความปลอดภัยทางไซเบอร์ของทวิตเตอร์อย่างเพียงพอ ข้อเท็จจริงที่ว่าทวิตเตอร์สุ่มเสี่ยงต่อการถูกโจมตีที่ไม่ซับซ้อนนั้นแสดงให้เห็นว่า การกำกับดูแลด้วยตัวเองไม่ใช่คำตอบ” รายงานระบุว่า แฮกเกอร์หลายรายเข้าถึงระบบของทวิตเตอร์ด้วยการโทรศัพท์หาพนักงานของบริษัท และอ้างว่าเป็นเจ้าหน้าที่จากแผนกไอทีของทวิตเตอร์ หลังจากแฮกเกอร์หลอกพนักงาน 4 คนให้แจ้งข้อมูลเพื่อเข้าสู่ระบบแก่พวกเขา พวกเขาก็ได้ขโมยบัญชีทวิตเตอร์ของนักการเมือง คนดัง และผู้ประกอบการหลายราย รวมถึงบารัก โอบามา, คิม คาร์แดเชียน เวสต์, เจฟฟ์ เบซอส, อีลอน มัสก์ และบริษัทระบบเงินตราเข้ารหัสหลายแห่ง ซึ่งบัญชีเหล่านี้มีผู้ติดตามหลายล้านคน “การเลือกตั้งกำลังใกล้เข้ามาในอีกไม่ถึง 30 วัน เราต้องมุ่งมั่นกำกับดูแลบริษัทโซเชียลมีเดียขนาดใหญ่ให้มากขึ้น เพราะความสมบูรณ์ของการเลือกตั้งและตลาดของเรายึดโยงอยู่กับสิ่งนี้ จะเห็นได้ว่าการตอบสนองที่รวดเร็วและมีประสิทธิภาพของบริษัทระบบเงินตราเข้ารหัสที่อยู่ภายใต้การควบคุมของกระทรวงฯ มีการกำกับดูแลที่มีประสิทธิภาพซึ่งสามารถส่งเสริมนวัตกรรมและการเติบโต และปกป้องผู้บริโภคไปพร้อมกันได้มากเพียงใด” เลซเวลล์กล่าว สำนักข่าวซินหัวรายงานว่า ในปี 2562 ทวิตเตอร์มีผู้ใช้งานเฉลี่ยมากกว่า 330 ล้านคนต่อเดือน โดยข้อมูลของศูนย์วิจัยพิวระบุว่า71% ของชาวอเมริกันบนทวิตเตอร์ใช้แพลตฟอร์มนี้ติดตามข่าวสาร และ 42%…

รายงานด้านความปลอดภัยล่าสุดของวีเอ็มแวร์ เผย ความเสี่ยงไซเบอร์เพิ่มขึ้นทั่วโลกหลังพนักงานทำงานจากที่บ้าน อาชญากรหันใช้การโจมตีแบบ Island-Hopping หวังเจาะกำแพงความปลอดภัยองค์กรใหญ่

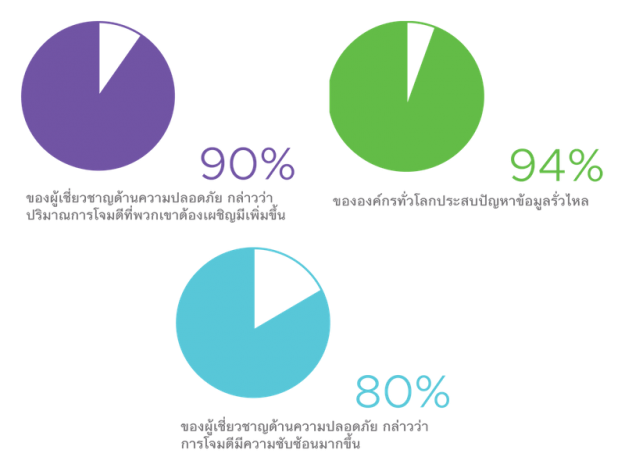
อาชญากรไซเบอร์มักมองเห็นช่องโหว่จากกำแพงความปลอดภัยขององค์กรต่างๆ ที่กำลังดิ้นรนเพื่อเพิ่มมาตรการป้องกันและเพิ่มขีดความสามารถให้กับระบบรักษาความปลอดภัยขององค์กรในระดับสูงสุด เหตุจากการที่ต้องปรับรูปแบบให้สามารถกระจายการทำงาน กระจายซัพพลายเชน และลดงบประมาณด้านไอที เพื่อลดความเสี่ยงที่ธุรกิจอาจชะงักงัน ซึ่งแน่นอนว่าเป็นการลั่นระฆังความปลอดภัยพร้อมกันทั่วโลกเพื่อเปิดโอกาสให้อาชญากรทางไซเบอร์เข้าโจมตี จากรายงานประจำปีที่สามของ VMware Carbon Black Global Threat Report แสดงให้เห็นว่าการที่ธุรกิจทั่วโลกเกิดความชะงักงันเมื่อเร็วๆ นี้ เป็นการเปิดช่องให้กับอาชญากรไซเบอร์ อันนำไปสู่ภัยคุกคามอย่างคาดไม่ถึง แต่หากมองในแง่บวก สถานการณ์นี้ผลักดันให้องค์กรต่างๆ จำเป็นต้องงัดกลยุทธ์ออกมาเพื่อต่อสู้กับความเสี่ยงที่เพิ่มขึ้น #1: การโจมตีทางไซเบอร์ (Cyberattack) กำลังเพิ่มขึ้นทั่วโลก อาชญากรกำลังพัฒนาและเพิ่มขีดความสามารถของตัวเอง ในขณะที่รูปแบบการรักษาความปลอดภัยแบบเก่า ๆ ถูกทำลายลง จากการสำรวจ 90% ของผู้เชี่ยวชาญด้านความปลอดภัย ระบุว่าการโจมตีทางไซเบอร์มีอัตราสูงขึ้น จึงไม่น่าแปลกใจที่ 94% ขององค์กรทั่วโลกต่างประสบปัญหาการละเมิดความปลอดภัย โดยจำนวนการละเมิดเฉลี่ยที่พบในรายงานในปีที่ผ่านมาคือ 2.17 มากกว่า 9 ใน 10 ของผู้เชี่ยวชาญด้านความปลอดภัย กล่าวว่าพวกเขาเห็นว่าการโจมตีทางไซเบอร์โดยรวมเพิ่มขึ้นจากการทำงานจากที่บ้าน ดร. แมธธิว ทอดด์ อดีต CISO และอาจารย์ใหญ่คนปัจจุบันที่ Full Scope Consulting LLC กล่าวว่า “จากสถานการณ์ COVID-19 องค์กรต่างๆ ต้องเผชิญกับความจริงที่ท้าทายอย่างกะทันหัน…

เคล็ดไม่ลับกับการจัดทัพเพื่อรับมือภัยคุกคามทางไซเบอร์

ในระยะนี้เราจะพบเห็นข่าวที่ว่าองค์กรต่างๆ ได้ถูกภัยคุกคามทางไซเบอร์เข้ามาสร้างความเสียหายอยู่เป็นระยะ ซึ่งก็ไม่ได้มีทีท่าว่าจะน้อยลงไปเลย กลับกันภัยคุกคามเหล่านี้ยังมาพร้อมกับรูปแบบใหม่ๆ ที่สร้างความเสียหายให้กับองค์กรที่มีมูลค่ามหาศาล ทั้งในรูปแบบของสูญเสียเงิน หรือระบบสำคัญไม่สามารถให้บริการลูกค้าได้ เนื่องจากข้อมูลถูกเข้ารหัส องค์กรต้องเสียเวลาในการที่จะกู้ข้อมูลกลับมาเพื่อให้ระบบทำงานได้ และองค์กรยังเสียภาพลักษณ์หรือลดความเชื่อมั่นจากลูกค้า โดยคุณสรุจ ทิพเสนา ผู้อำนวยการฝ่ายโซลูชั่นองค์กร จากไมโครซอฟท์ประเทศไทยจะให้คำแนะนำเบื้องต้น จนไปถึงวิธีปฏิบัติในการที่จะป้องกันภัยคุกคาม โดยเฉพาะ Ransomware ซึ่งเทคนิคการป้องกัน Ransomware นั้นสามารถนำไปปรับใช้เพื่อป้องกันภัยคุกคามรูปแบบอื่นๆ ได้เช่นกันครับ ก่อนอื่นต้องทำความเข้าใจก่อนว่าภัยคุกคามต่างๆ จะมีวิธีที่แฮกเกอร์ใช้หรือที่เรียกว่า Threat vector อยู่สามรูปแบบหลักดังนี้ Drive-by Download – คือการที่ผู้โจมตีพยายามที่จะเข้าควบคุมเครื่องปลายทาง โดยให้ผู้ใช้หลงดาวน์โหลดโค้ด ชุดคำสั่ง ไวรัส หรือ Ransomware โดยไม่รู้ตัว ฉะนั้นพึงระลึกไว้เสมอครับว่าเวลาเข้าเว็บไซต์แปลกๆ โหลดโปรแกรมจากเว็บที่ไม่น่าเชื่อถือ อาจทำให้คุณโหลดไวรัส หรือนำอันตรายมาสู่องค์กรได้แบบไม่ตั้งใจ Email, Spam และ Phishing – เราได้รับอีเมลที่ข้างในอาจจะมีไฟล์แนบ ซึ่งแถมไวรัสมาโดยที่เราไม่รู้ตัว เมื่อเปิดไฟล์ก็ทำให้เครื่องติดไวรัส ไปจนถึงการสร้างเมลหลอกลวงที่จะแนบ Link มากับเมล เพื่อให้เราคลิกไปเปิดเว็บไซต์อื่น หรือเปิดไฟล์ที่อยู่ปลายทางก็ถือเป็นอีกเทคนิคที่ใช้กันอย่างแพร่หลาย Unpatched Internet…

ไมโครซอฟท์เตือน แฮ็กเกอร์จีน-รัสเซียพยายามป่วนเลือกตั้งสหรัฐ

บริษัทไมโครซอฟท์เผยเมื่อวันพฤหัสบดีว่าสามารถขัดขวางการโจมตีไซเบอร์จากจีน, รัสเซีย และอิหร่าน ที่พุ่งเป้าเจาะระบบของทีมหาเสียงเลือกตั้งประธานาธิบดีทั้งของรีพับลิกันและเดโมแครต คำประกาศของไมโครซอฟท์เกิดไล่หลังบริษัทเทคโนโลยีของสหรัฐขยับป้องกันการแทรกแซงเลือกตั้งจากต่างประเทศ โดยทวิตเตอร์เตรียมจะบังคับใช้นโยบายกำจัดข้อมูลเท็จหรือชี้นำแบบผิดๆ ที่มีเจตนาบ่อนทำลายความเชื่อมั่นของประชาชนต่อการเลือกตั้งครั้งนี้ รวมถึงการอ้างชัยชนะที่ไม่ผ่านการพิสูจน์ยืนยัน และกูเกิลประกาศจะดำเนินมาตรการเพื่อสร้างความมั่นใจว่าระบบการเติมคำค้นหาอัตโนมัติจะไม่ชี้นำแบบผิดๆ ไมโครซอฟท์แถลงเมื่อวันพฤหัสบดีที่ 10 กันยายนว่า แฮ็กเกอร์หลายรายกำลังพุ่งเป้าโจมตีคณะทำงานหาเสียงทั้งของประธานาธิบดีโดนัลด์ ทรัมป์ และอดีตรองประธานาธิบดีโจ ไบเดน คู่แข่งจากพรรคเดโมแครต ทอม เบิร์ต รองประธานไมโครซอฟท์ กล่าวว่า ช่วงไม่กี่สัปดาห์มานี้ ไมโครซอฟท์ตรวจพบการโจมตีไซเบอร์ที่พุ่งเป้าหมายที่บุคคลและองค์กรที่เกี่ยวข้องกับการเลือกตั้งประธานาธิบดีสหรัฐวันที่ 3 พฤศจิกายน ไม่เพียงแค่ในสหรัฐ ไมโครซอฟท์ยังพบว่า คนร้ายยังโจมตีผู้ทำงานการเมือง, หน่วยงานคลังสมอง, ผู้ให้คำปรึกษาและพรรคการเมืองในยุโรปด้วยเช่นกัน คำแถลงระบุชื่อกลุ่มแฮ็กเกอร์จากรัสเซีย “สตรองเทียม” ว่าโจมตีองค์กรมากกว่า 200 แห่ง ส่วน “เซอร์โคเนียม” ที่มีฐานอยู่ในจีนโจมตีบุคคลระดับสูงที่เกี่ยวข้องกับการเลือกตั้งสหรัฐ รวมถึงผู้ที่ทำงานให้กับทีมหาเสียงของไบเดน และแกนนำคนสำคัญๆ ในประชาคมกิจการระหว่างประเทศ ส่วนของอิหร่านที่มีชื่อว่า “ฟอสฟอรัส” นั้นพุ่งเป้าโจมตีบัญชีส่วนบุคคลของผู้ที่ทำงานให้กับการหาเสียงของทรัมป์ ——————————————- ที่มา : ไทยโพสต์ / 11 กันยายน 2563 Link : http://www.thaipost.net/main/detail/77176