หน่วยงานกลางด้านไซเบอร์สหรัฐฯ ถูกเจาะจนล่มไป 2 ระบบ
สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานสหรัฐอเมริกา (CISA) ออกมายืนยันว่าโดนแฮ็กเกอร์เจาะระบบของหน่วยงานในเดือนกุมภาพันธ์ที่ผ่านมา

สำนักงานความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานสหรัฐอเมริกา (CISA) ออกมายืนยันว่าโดนแฮ็กเกอร์เจาะระบบของหน่วยงานในเดือนกุมภาพันธ์ที่ผ่านมา
ความขัดแย้งทางการเมืองและเศรษฐกิจระหว่างประเทศของมหาอำนาจที่เพิ่มมากขึ้นในปัจจุบัน ทำให้การโจมตีทางไซเบอร์ถือเป็นอีกตัวเลือกหนึ่งที่ถูกนำมาใช้เพื่อเปิดการโจมตี ทางการสหรัฐฯ และพันธมิตรได้ออกมาเตือนว่า ทางการจีนได้มีความพยายามปฏิบัติการบางอย่างที่ซ่อนเร้นในภาคส่วนโครงสร้างพื้นฐานที่สำคัญหลายแห่ง โดยมีเป้าหมายที่จะโจมตีแบบทำลายล้างในกรณีที่เกิดความขัดแย้งทางทหาร วันนี้ผมเลยขอหยิบยกเรื่องการโจมตี OT มาชวนท่านผู้อ่านทุกท่านได้คิดตามกันนะครับ เหล่าบรรดาแฮ็กเกอร์ได้กำหนดเป้าหมายการโจมตีไปที่เทคโนโลยีการปฏิบัติงาน (Operational Technology) และไอโอที (Internet of Things) เนื่องมาจากความซับซ้อนที่เพิ่มขึ้นบวกกับการขยายพื้นที่การโจมตีในช่องโหว่ต่าง ๆ โดยรายงานการประเมินภัยคุกคามช่วงครึ่งปีหลัง 2023 พบว่า มีช่องโหว่ ICS-CERT ใหม่ถึง 885 รายการซึ่งส่งผลกระทบต่อผู้จัดจำหน่าย 74 ราย แน่นอนว่าสายงานการผลิตที่สำคัญต่าง ๆ ได้รับผลกระทบหนักที่สุดและมีช่องโหว่ CVE (Common Vulnerabilities and Exposures) ที่เกี่ยวข้องเพิ่มขึ้นถึง 230% ในช่วง 6 เดือนที่ผ่านมา แบ่งเป็น 3 กลุ่มหลัก ๆ ได้แก่ สายงานด้านพลังงาน ด้านสิ่งปฏิกูลและน้ำเสีย และสิ่งอำนวยความสะดวกเชิงพาณิชย์…
สำนักข่าวเอเอฟพีรายงานว่า กระทรวงกลาโหมไต้หวัน ออกแถลงการณ์เมื่อวันที่ 1 มีนาคมว่า เกิดเหตุแฮ็กเกอร์ขโมยข้อมูลละเอียดอ่อน ซึ่งรวมทั้งเอกสารด้านการทหารและเอกสารราชการ จากบริษัทโทรคมนาคมยักษ์ใหญ่ของไต้หวัน และนำไปขายให้กับเว็บมืด
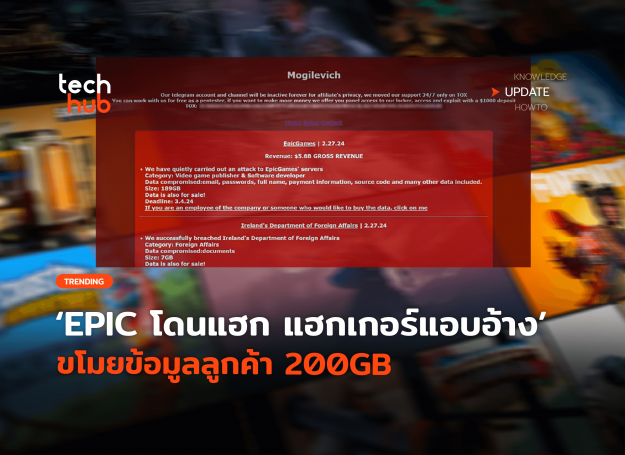
ก่อนหน้านี้ มีกลุ่มแฮ็กเกอร์ชื่อว่า Mogilevich ได้อ้างว่า พวกเขาสามารถขโมยข้อมูลลูกค้าของ Epic Games ซึ่งข้อมูลดังกล่าว อาจมีทั้งอีเมล, รหัสผ่าน, ชื่อจริง, ข้อมูลการชำระเงิน, โค้ดเกมส์ และอื่น ๆ โดยข้อมูลเหล่านี้ กำลังวางขายถึงแค่วันที่ 4 มีนาคมนี้เท่านั้น
เว็บไซต์ CPO Magazine รายงานเมื่อ 23 ก.พ.67 ว่า ข้อมูลโครงสร้างพื้นฐานและข้อมูลลูกค้ากว่า 380 ล้านรายการของบริษัท Zenlayer ผู้ให้บริการเครือข่ายทั่วโลกรั่วไหลสู่สาธารณะ เนื่องจากการตั้งค่าระบบคลาวด์ที่ผิดพลาด
ข้อมูลของไมโครซอฟท์ และโอเพนเอไอ เปิดเผยว่า แฮ็กเกอร์เริ่มใช้โมเดลภาษาขนาดใหญ่ พัฒนาการเขียนสคริปต์ และอีเมลฟิชชิ่ง ช่วยเหลือด้านการโจมตีทางไซเบอร์ ไมโครซอฟท์ และโอเพนเอไอ เปิดเผยข้อมูลสำคัญที่ทำให้คนทั้งโลกต้องตระหนักถึงภัยคุกคามทางไซเบอร์มากขึ้น เมื่อในเวลานี้แฮ็กเกอร์กำลังใช้โมเดลภาษาขนาดใหญ่เข้ามาช่วยเหลือปฏิบัติการโจมตีทางไซเบอร์
เราใช้คุกกี้เพื่อพัฒนาประสิทธิภาพ และประสบการณ์ที่ดีในการใช้เว็บไซต์ของคุณ คุณสามารถศึกษารายละเอียดได้ที่ นโยบายความเป็นส่วนตัว
