อัปเดตด่วน พบช่องโหว่ Zoom เปิดทางแฮ็กเกอร์เจาะเข้าเครื่อง

  หากตอนนี้ใครยังใช้ Zoom อยู่ ควรอัปเดตให้เป็นเวอร์ชั่น 5.10.0 ขึ้นไปโดยด่วน เพื่อแก้ไขช่องโหว่โปรโตคอล XMPP ที่แฮ็กเกอร์อาจเรียกใช้โค้ดจากระยะไกล และทำให้เข้าถึงเครื่องผู้ใช้ได้ครับ   ช่องโหว่ดังกล่าวค้นพบโดย Ivan Fratric นักวิจัยด้านความปลอดภัยของ Google Project Zero ซึ่งเขาได้มีการแจ้งไปจาก Zoom และได้มีการปล่อยอัปเดตออกมาในวันที่ 24 พฤษภาคมที่ผ่านมา   ทั้งนี้ ช่องโหว่ดังกล่าวถือเป็นช่องโหว่ Zero-day นอกจากการแจ้งให้ผู้ใช้ Zoom ให้อัปเดตแล้ว ผมเชื่อว่าข้อมูลเรื่องช่องโหว่ดังกล่าวน่าจะหลุดเข้าไปหูแฮ็กเกอร์ด้วยเหมือนกัน ฉะนั้น รีบอัปเดตด่วนครับ   การอัปเดตทำได้โดยการเปิด Zoom ขึ้นมา กดที่รูปโปรไฟล์ แล้วเลือกคำว่า Check for update แล้วกดอัปได้เลย       ที่มาข้อมูล https://www.zdnet.com/article/zoom-patches-xmpp-vulnerability-chain-that-could-lead-to-remote-code-execution/     ———————————————————————————————————————– ที่มา : Techhub…
นักวิจัยพบ แฮ็กเกอร์ใช้เทคนิค SEO จัดลำดับ PDF ที่ Malicious บน Search Engine

  ล่าสุดนี้เอง นักวิจัยจาก Netskope ผู้ให้บริการด้านความปลอดภัยได้เปิดเผยรายงาน Netskope Cloud and Threat Report : Global Cloud and Malware Trends ออกมา ซึ่งพบว่าการดาวน์โหลด Phishing เพิ่มสูงขึ้นถึง 450% ในช่วง 12 เดือนที่ผ่านมา และยังไฮไลท์ด้วยว่าแฮ็กเกอร์กำลังเริ่มใช้การทำ Search Engine Optimization (SEO) ในการจัดลำดับไฟล์ PDF ที่ Malicious ให้ลำดับเจอต้น ๆ แล้ว นอกจากนี้ รายงานยังพบด้วยว่า ความพยายามในการทำ Phishing กำลังวิวัฒนาการไปเรื่อย ๆ อย่างต่อเนื่อง และแฮ็กเกอร์ไม่ได้มุ่งเป้าไปที่เฉพาะพนักงานทำงานผ่าน Inbox ในอีเมลเท่านั้นแล้ว แต่ยังเริ่มแสวงหาคนกลุ่มใหม่ใน Search Engine ยอดนิยมอย่าง Google และ Bing ด้วย โดยอีกรายงานได้แสดงให้เห็นว่าในปี…

แกะรอย ‘แฮกเกอร์’ ตัวร้ายขโมยคริปโทฯ

  การโจมตีระบบคริปโทฯ มุ่งโจมตีไปใน 2 ทิศทางคือ ผู้ให้บริการ และผู้ใช้งาน   ช่องโหว่ด้านความปลอดภัย ถูกเปิดเผยในเว็บเวอร์ชันของวอลเล็ต Ever Surf ซึ่งหากแฮกเกอร์สามารถควบคุมมันได้สำเร็จ แน่นอนว่าแฮกเกอร์จะควบคุมวอลเล็ตของเหยื่อได้อย่างเต็มรูปแบบ   สำหรับการใช้ประโยชน์จากช่องโหว่ดังกล่าว เป็นไปได้ที่จะถอดรหัส private keys และ seed phrases ซึ่งเก็บไว้ในที่จัดเก็บเบราว์เซอร์   ผู้เชี่ยวชาญบริษัทรักษาความปลอดภัยทางไซเบอร์ของอิสราเอลเปิดเผยในรายงาน The Hacker News ไว้ว่า กล่าวอีกนัยหนึ่ง “แฮกเกอร์สามารถควบคุมวอลเล็ตของเหยื่อได้ทั้งหมด”   Ever Surf คือ คริปโทเคอเรนซีวอลเล็ตของระบบ Everscale blockchain (เดิมคือ FreeTON) ซึ่งทำหน้าที่เป็นผู้ส่งสารข้ามแพลตฟอร์มและอนุญาตให้ผู้ใช้งานสามารถเข้าถึงแอพ โดยการส่งและรับคริปโตเคอเรนซี่แบบ non-fungible tokens (NFTs) กล่าวกันว่ามีบัญชีอยู่ราว 669,700 บัญชีทั่วโลก   ปัจจุบัน เหล่าบรรดาแฮกเกอร์มีวิธีการของการโจมตีที่หลากหลายและแตกต่างกันไป เช่น เบราว์เซอร์หรือลิงก์ฟิชชิ่ง ซึ่งข้อบกพร่องนี้เองที่ทำให้เราสามารถรับการเข้ารหัสคีย์ของวอลเล็ตและ seed…

สหรัฐฯ เสนอเงินรางวัล 10 ล้านเหรียญให้แก่ผู้ที่สามารถให้เบาะแสเกี่ยวกับแฮ็กเกอร์รัสเซีย

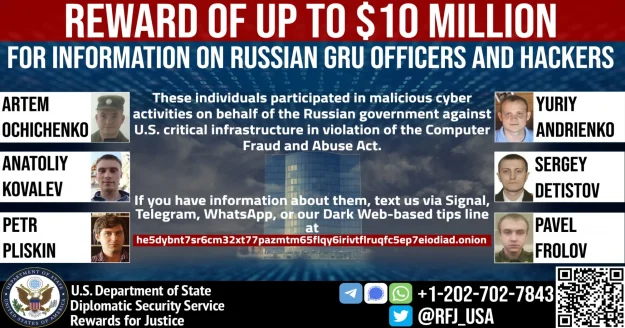
  กระทรวงการต่างประเทศ (Department of State) ของสหรัฐอเมริกา เสนอเงินรางวัล 10 ล้านเหรียญ (342 ล้านบาทโดยประมาณ) ให้ใครก็ตามที่ช่วยระบุตัวตนหรือสถานที่ตั้งของแฮ็กเกอร์สังกัดหน่วยข่าวกรองทางทหาร (GRU) ของรัสเซียได้   REWARD! Up to $10M for information on 6 Russian GRU hackers. They targeted U.S. critical infrastructure with malicious cyber ops. Send us info on their activities via our Dark Web-based tips line at: https://t.co/WvkI416g4Whttps://t.co/oZCKNHU3fY pic.twitter.com/u1NMAZ9HQl — Rewards for Justice (@RFJ_USA)…

แฮ็กเกอร์รัสเซียโจมตีทางไซเบอร์ต่อโรมาเนีย พันธมิตรสำคัญของยูเครน

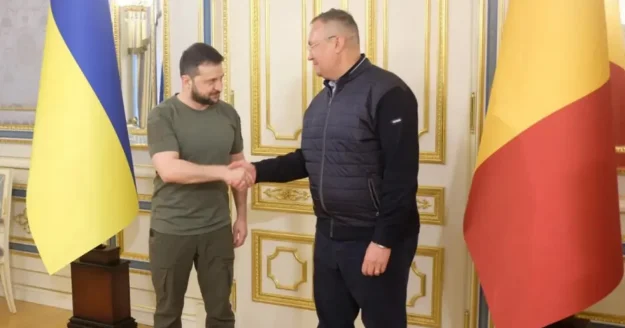
  เว็บไซต์ของรัฐบาลและองค์กรอื่น ๆ ในโรมาเนียตกเป็นเป้าหมายของการโจมตีทางไซเบอร์ โดยหน่วยข่าวกรองของประเทศเชื่อว่าการโจมตีดังกล่าวเป็นฝีมือของกลุ่มแฮ็กเกอร์ที่สนับสนุนรัฐบาลรัสเซีย   กลุ่มแฮ็กเกอร์มีชื่อว่า Killnet ซึ่งได้ออกมาอ้างความรับผิดชอบในการโจมตีทางไซเบอร์ด้วยวิธีการแบบ DDoS (Distributed Denial-of-Service) หรือการป้อนข้อมูลจำนวนมหาศาลไปยังเซิร์ฟเวอร์หรือโดเมนเป้าหมายให้ล่มจนใช้การไม่ได้   เว็บไซต์ที่ได้รับผลกระทบ ได้แก่ เว็บไซต์ของกระทรวงกลาโหม สำนักงานตำรวจชายแดน บริษัทระบบราง CFR Calatori และสถาบันทางการเงินแห่งหนึ่งที่ไม่ได้รับการเปิดเผยชื่อ ส่งผลให้เว็บไซต์เหล่านี้ไม่สามารถใช้งานได้เป็นเวลาหลายชั่วโมง   ก่อนหน้านี้ Killnet ได้เคยโจมตีองค์กรของประเทศที่เป็นปรปักษ์กับรัสเซีย อาทิ สหรัฐอเมริกา เอสโตเนีย โปแลนด์ เช็กเกีย และนาโต้ ซึ่งล้วนแล้วแต่ให้ความช่วยเหลือด้านต่าง ๆ แก่ยูเครนที่กำลังถูกรัสเซียรุกรานอยู่ในขณะนี้   สำหรับโรมาเนีย รัฐบาลและรัฐสภาระบุว่ากำลังพิจารณาแนวทางให้ความช่วยเหลือด้านการทหารแก่ยูเครนเพิ่มเติม ซึ่ง นิโกลาเอ ชิวกา (Nicolae Ciucă) นายกรัฐมนตรี พร้อมด้วย มาเซล โชลากู (Marcel Ciolacu) ประธานรัฐสภา เพิ่งได้เดินทางไปยูเครนด้วยตัวเอง โดยทั้งคู่ให้คำมั่นว่าจะช่วยยูเครนในการต่อต้านการรุกรานของรัสเซีย    …

Okta ชี้แจงเหตุข้อมูลหลุด ระบุแฮกเกอร์เข้ายึดคอมพิวเตอร์พนักงานซัพพอร์ตได้ 25 นาที

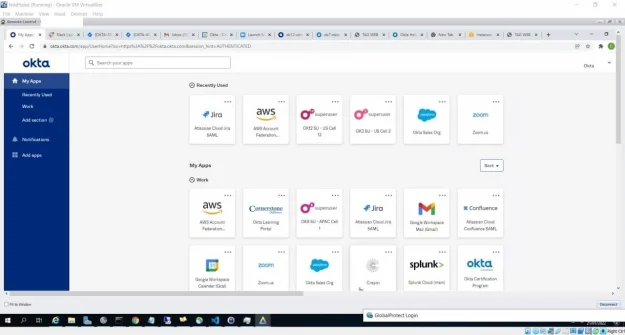
ภาพหน้าจอระบบภายในของ Okta ที่ LAPSUS เผยแพร่ผ่าน Telegram Okta รายงานการผลการตรวจสอบเหตุที่กลุ่ม LAPSUS$ ระบุว่า สามารถเข้าถึงข้อมูลลูกค้าของบริษัทได้ โดยพบว่า ช่วงเวลาที่แฮกเกอร์เข้าถึงข้อมูลลูกค้าได้เป็นช่วงเวลาสั้นกว่าที่คาดไว้ตอนแรกอย่างมาก คอมพิวเตอร์ที่ถูกแฮกเป็นเวิร์คสเตชั่นของเจ้าหน้าที่ซัพพอร์ตที่เป็นพนักงานของบริษัท Sitel อีกที หลังจากยึดเครื่องได้แล้วแฮกเกอร์เข้าแอป SuperUser ขององค์กรลูกค้าสององค์กรเพื่อดูข้อมูล แต่ไม่สามารถแก้ไขคอนฟิกอะไรได้ ข้อมูลของ Okta นี้ขัดกับข้อมูลของกลุ่ม LAPSUS$ ที่เปิดเผยว่า เข้าถึงระบบได้เมื่อช่วงเดือนมีนาคม แต่จนตอนนี้กลุ่ม LAPSUS$ ก็ไม่ได้เปิดเผยข้อมูลอะไรเพิ่มเติมนอกจากภาพหน้าจอเท่านั้น แม้ผลกระทบจะไม่ร้ายแรง แต่ Okta ก็ประกาศเลิกซื้อบริการซัพพอร์ตจาก Sitel และเปลี่ยนนโยบายว่าอุปกรณ์ทุกชิ้นที่เข้าถึงระบบซัพพอร์ตจะต้องจัดการโดย Okta เองเท่านั้น พร้อมกับจำกัดสิทธิ์ของเจ้าหน้าที่ซัพพอร์ตให้ดูข้อมูลได้จำกัดลง ที่มา – Okta     ที่มา : blognone    /   วันที่เผยแพร่ 20 เม.ย.65 Link : https://www.blognone.com/node/128115