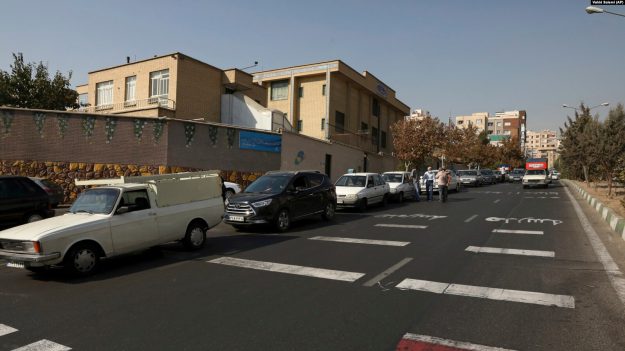
แฮกเกอร์โจมตีระบบปั๊มน้ำมันทั่วอิหร่าน

  สำนักข่าวเอพีและรอยเตอร์ อ้างรายงานจากสื่ออิหร่าน ISNA news agency ถึงเหตุโจมตีไซเบอร์ที่ระบบของสถานีบริการน้ำมันทั่วประเทศ ทำให้ผู้ใช้รถในอิหร่านต้องต่อแถวรอคิวที่ปั๊มน้ำมันกันเป็นเวลาหลายชั่วโมง สำนักข่าวเอพี รายงานเพิ่มเติมว่า ผู้สื่อข่าวในกรุงเตหะราน รายงานว่า ผู้คนในอิหร่านต่อคิวยาวตามสถานีบริการน้ำมันในเมืองหลวงของอิหร่าน โดยหนึ่งในประชาชนที่ได้รับผลกระทบ ให้สัมภาษณ์กับเอพีว่า ต่อรอคิวที่ปั๊มน้ำมันมา 2-3 ชั่วโมงเพื่อรอให้ปั๊มเปิดให้บริการ และเมื่อไปที่ไหนก็ไม่มีน้ำมันให้เติมเลย     รายงานจากสื่อ ISNA news agency ระบุว่า การโจมตีไซเบอร์ครั้งนี้มีเป้าหมายเป็นระบบของรัฐบาลอิหร่าน ที่ดูแลบริหารจัดการเรื่องการอุดหนุนเชื้อเพลิงของประเทศ และว่าผู้ที่เติมน้ำมันด้วยบัตรอุดหนุนของรัฐบาลอิหร่าน จะมีข้อความแจ้งเตือนว่า Cyberattack 64411 ซึ่งเป็นตัวเลขเดียวกันเมื่อครั้งที่เกิดเหตุแฮกเกอร์โจมตีระบบรถไฟของอิหร่าน เมื่อเดือนกรกฎาคมที่ผ่านมา ปัจจุบัน มีชาวอิหร่านจำนวนมากที่พึ่งพาบัตรอุดหนุนราคาพลังงานของรัฐบาล ซึ่งช่วยให้พวกเขาสามารถซื้อน้ำมันในราคาที่ถูกกว่าปกติเมื่อเทียบกับประเทศอื่นๆ ในโลก และสื่อของทางการอิหร่าน รายงานเพิ่มเติมว่า รัฐบาลอิหร่านเรียกประชุมฉุกเฉินเพื่อหารือเรื่องการจารกรรมไซเบอร์ครั้งนี้แล้ว ทางเจ้าหน้าที่กระทรวงอุตสาหกรรมอิหร่าน เปิดเผยกับสถานีโทรทัศน์ของทางการอิหร่านว่า สถานีบริการน้ำมันเกือบครึ่งหนึ่งของประเทศ กลับมาเปิดให้บริการได้แล้ว และยืนยันว่าไม่มีปัญหาเรื่องการขาดแคลนน้ำมัน พร้อมคาดว่าสถานีบริการน้ำมันที่เหลือจะกลับมาเปิดให้บริการตามปกติได้ในวันพุธนี้ (27 ตุลาคม) (มีเนื้อหาบางส่วนจากเอพีและรอยเตอร์)   ———————————————————————————————————————————————— ที่มา : VOA…
‘ไมโครซอฟท์’ เผยแฮกเกอร์รัสเซียพยายามเจาะล้วงข้อมูลรอบใหม่

  บริษัทเทคโนโลยีรายใหญ่ของสหรัฐฯ ไมโครซอฟท์ (Microsoft) เปิดเผยในวันอาทิตย์ว่า กลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัสเซียและเคยก่อเหตุจารกรรมล้วงข้อมูลเครือข่ายคอมพิวเตอร์ในสหรัฐฯ เมื่อปีที่แล้ว ซึ่งเรียกกันว่า โซลาร์วินด์ส (SolarWinds) กำลังพยายามโจมตีเครือข่ายคอมพิวเตอร์ทั่วโลกอีกครั้ง ไมโครซอฟท์ กล่าวว่า กลุ่มแฮกเกอร์ที่มีชื่อว่า โนเบลเลียม (Nobelium) ได้ใช้ยุทธวิธีใหม่เพื่อฉกฉวยประโยชน์จากการเข้าถึงระบบคลาวด์ของภาคธุรกิจต่าง ๆ ที่เป็นตัวกลางระหว่างผู้ผลิตฮาร์ดแวร์หรือซอฟท์แวร์ กับลูกค้าหรือผู้ใช้เทคโนโลยีของบริษัทเหล่านั้น ไมโครซอฟท์มีแถลงการณ์เมื่อวันอาทิตย์ว่า ได้จับตามองการโจมตีของโนเบลเลียมมาตั้งแต่เดือนพฤษภาคม และได้แจ้งให้บริษัทต่าง ๆ ที่ตกเป็นเป้าหมายมากกว่า 140 แห่งรับทราบในจำนวนนี้คาดว่ามีอย่างน้อย 14 บริษัทที่ถูกเจาะล้วงระบบคอมพิวเตอร์แล้ว ไมโครซอฟท์ระบุว่า ตั้งแต่เดือนกรกฎาคม กลุ่มโนเบลเลียมได้ก่อเหตุโจมตีแล้วเกือบ 23,000 ครั้ง แต่ประสบความสำเร็จเพียงไม่กี่ครั้ง โดยเป้าหมายส่วนใหญ่คือหน่วยงานของรัฐบาลสหรัฐฯ และบรรดาสถาบันวิจัยหรือ think tank ในอเมริกา รวมทั้งในยูเครน อังกฤษ และประเทศสมาชิกขององค์การนาโต้ รัฐบาลสหรัฐฯ กล่าวหาว่า หน่วยงานข่าวกรองของรัสเซีย SVR อยู่เบื้องหลังการลอบเจาะล้วงข้อมูลเครือข่ายคอมพิวเตอร์ในสหรัฐฯ หรือ โซลาร์วินด์ส เมื่อปีที่แล้ว แต่ทางการรัสเซียได้ปฏิเสธความเกี่ยวข้องทั้งหมดต่อเหตุการณ์ดังกล่าว (ข้อมูลบางส่วนจากสำนักข่าวเอพี และรอยเตอร์) ————————————————————————————————————————————————…

กูเกิลส่งคำเตือนให้ผู้ใช้ 50,000 ราย ผู้ตกเป็นเป้าของแฮกเกอร์ที่มีรัฐบาลหนุนหลัง โดยเฉพาะในอิหร่าน

  ทีม Threat Analysis Group (TAG) ของกูเกิล เผยว่าได้ส่งคำเตือนไปยังผู้ใช้งานกว่า 50,000 ราย ผู้ซึ่งตกเป็นเป้าหมายของกลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาล ด้วยวิธีฟิชชิ่งและฝังมัลแวร์ กูเกิลระบุว่าคนที่ได้รับคำเตือน ไม่ได้หมายความว่าบัญชีถูกแฮ็กไปแล้ว เพราะกูเกิลได้จัดการเพื่อหยุดการโจมตีบางอย่างไปแล้ว แต่เป็นการส่งคำเตือนให้รู้ว่าผู้ใช้งานนั้นๆ กำลังตกเป็นเป้าหมาย โดยตัวเลขเป้าหมายโจมตีในปีนี้เพิ่มขึ้นจากช่วงเวลาเดียวกันของปีที่แล้วเกือบ 33% ซึ่งที่ผ่านมา กลุ่มแฮกเกอร์ส่วนใหญ่มาจากรัสเซีย อย่างเช่นกลุ่ม Fancy Bear แต่ล่าสุดไม่ใช่แค่รัสเซีย แต่มีถึงราวๆ 50 ประเทศที่มีกลุ่มแฮกเกอร์ทำงานกันในแต่ละวัน ตัวอย่างกลุ่มแฮกเกอร์ที่กูเกิลหยิบยกมาในครั้งนี้คือ APT35 จากอิหร่าน ที่ทำการฟิชชิ่งเป้าหมายอย่างต่อเนื่อง โดยเฉพาะช่วงเลือกตั้งสหรัฐฯ 2020 เป้าหมายคือบุคคลที่ทำหน้าที่หาเสียง หรือทำงานเป็นส่วนหนึ่งในแคมเปญหาเสียงเลือกตั้ง เพื่อทำการจารกรรมข้อมูลที่ส่งผลประโยชน์ต่อรัฐบาลอิหร่าน วิธีการคือ อัพโหลดแอป VPN ปลอมบน Google Play Store ซึ่งฝังสปายแวร์ เอาข้อมูลจำพวก การโทร ข้อความ ผู้ติดต่อ โลเคชัน ซึ่งกูเกิลบอกว่าได้ลบแอปดังกล่าวทิ้งไปก่อนจะมีใครดาวน์โหลดมันไปใช้ APT35 ยังใช้ API Telegram…

รู้เท่าทันแฮกเกอร์ กับเทคนิคเจาะข้อมูลแบบ “วิศวกรรมสังคม”

  รู้เท่าทันแฮกเกอร์ กับเทคนิคเจาะข้อมูลแบบ “วิศวกรรมสังคม” 5 รูปแบบ ผ่านพฤติกรรมของเรา   วิศวกรรมสังคม (Social Engineering) เป็นวิชาทางจิตวิทยาแขนงหนึ่ง เกี่ยวข้องกับ การรับรู้ข้อมูลของมนุษย์และการแสดงท่าทีต่อข้อมูลนั้น ซึ่งมิจฉาชีพมักจะนำสิ่งเหล่านี้มาใช้ในการลวง และเจาะข้อมูลบุคคลเพื่อนำไปใช้ในทางที่ไม่ดี เช่น ข้อมูลบัตรเครดิต, หลอกให้โอนงาน, นำข้อมูลส่วนตัว ไปใช้ในทางผิดกฎหมาย และอื่น ๆ ที่ส่งผลกระทบกับผู้ที่ถูกกระทำหากเคยได้ยินข่าวกันบ้างอย่างเช่น โทรศัพท์เข้ามาอ้างตัวเป็นคอลเซ็นเตอร์ธนาคาร เพื่อสอบถามข้อมูลส่วนตัวนำไปทำธุรกรรมยักยอกเงินจากบัญชีของเจ้าของเบอร์ เป็นต้น สิ่งเหล่านี้รุนแรง และมีรูปแบบที่หลากหลายมากยิ่งขึ้นพร้อมกับการมาถึงของยุคดิจิทัล ซึ่งเทคนิคดังกล่าว ไม่ได้อาศัยช่องโหว่ของระบบ หรือเทคโนโลยีใด ๆ หากใช้แต่เพียงช่องโหว่จากพฤติกรรมของเหยื่อ ที่มีต่อข้อมูลนั้น ๆ ในการเข้าถึงข้อมูล     การเจาะข้อมูลแบบ “วิศวกรรมสังคม” ผ่านอุปกรณ์อิเล็กทรอนิกส์มี 5 รูปแบบหลัก ๆ ด้วยกันคือ   1. Baiting “ใช้เหยื่อล่อ” เป็นรูปแบบที่มีการใช้รางวัล หรือสิ่งตอบแทนเป็นเหยื่อล่อ ให้บุคคลที่ติดเหยื่อ นั้นถูกล้วงข้อมูล หรือเข้าถึงอุปกรณ์อิเล็กทรอนิกส์ที่มีข้อมูลส่วนบุคคลอยู่…

ไมโครซอฟท์รายงานภัยไซเบอร์ปี 2021 การโจมตีส่วนมากมาจากรัสเซีย, Ransomware โจมตีกลุ่มค้าปลีกหนักสุด

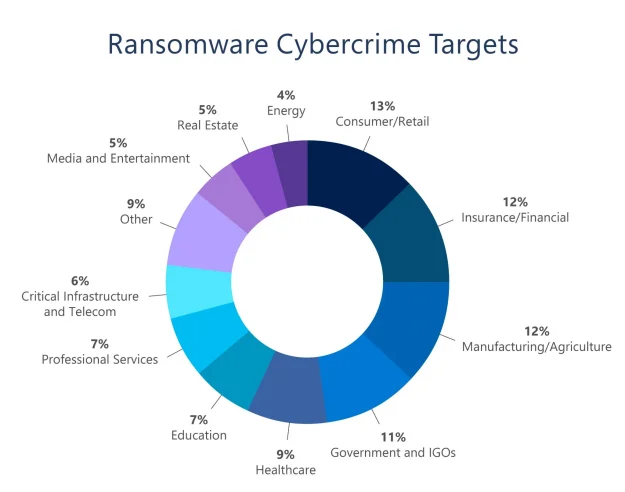
  ไมโครซอฟท์ออกรายงานการป้องกันภัยไซเบอร์ประจำปี 2021 ซึ่งครอบคลุมเหตุการณ์ช่วงกลางปี 2020 จนถึงกลางปี 2021 ที่ผ่านมา แสดงถึงระดับภัยที่สูงขึ้นในปีที่ผ่านมา ระบบเศรษฐกิจของกลุ่มคนร้ายในโลกไซเบอร์มีระบบเศรษฐกิจหมุนเวียนในตัวเอง   การโจมตีรูปแบบต่างๆ มีค่าใช้จ่ายเฉลี่ย เช่น ค่าเจาะระบบ 250 ดอลลาร์ (8,000 บาท), ค่าใช้มัลแวร์เรียกค่าไถ่ 66 ดอลลาร์ (2,000 บาท), ค่ารหัสผ่านที่ถูกเจาะ 0.97 ดอลลาร์ (30 บาท) ต่อ 1,000 รายการ, ค่าส่งเมลหลอกลวงแบบเจาะจง (spearphishing) ครั้งละ 100 – 1,000 ดอลลาร์ (3,400 – 34,000 บาท) รายงานพบว่ากลุ่มแฮกเกอร์ระดับรัฐ (nation state actor) มาจากฝั่งรัสเซียสูงสุด โดยนับจากปริมาณการโจมตี รองลงมาได้แก่ เกาหลีเหนือ, อิหร่าน, จีน, เกาหลีใต้, ตุรกี…

ปอท.ซิวแฮกเกอร์ ดูดข้อมูล-ขายเว็บมืด ลูกค้าบริษัท 6 แสนชื่อ

    ตำรวจ บก.ปอท. รวบแฮกเกอร์หนุ่มแฮ็กรายชื่อลูกค้าบริษัทประกอบธุรกิจเกี่ยวกับอาหารออกเร่ขายทางดาร์กเว็บ 6 แสนรายชื่อ ในราคากว่า 3 แสนบาท อ้างหาเงินเล่นพนันออนไลน์ หลังบริษัทผู้เสียหายตรวจพบประกาศขายรายชื่อดังกล่าวบนเว็บไซต์ รวบแฮกเกอร์หนุ่มแฮ็กรายชื่อลูกค้าบริษัทใหญ่ออกขาย โดยเมื่อวันที่ 7 ต.ค. พล.ต.ต.ศารุติ แขวงโสภา ผบก.ปอท. พ.ต.อ.วัชรพันธ์ ศิริพากย์ ผกก.1 บก.ปอท. พ.ต.ต.ชัยยุทธ เชียงสอน สว.กก.1 บก.ปอท. นำกำลังจับกุมนายวรพล ฤทธิเดช อายุ 27 ปี ฐานเข้าถึงโดยมิชอบซึ่งระบบคอมพิวเตอร์ที่มีมาตรการป้องกันการเข้าถึงโดยเฉพาะและมาตรการนั้นมิได้มีไว้สำหรับตน และกระทำด้วยประการใดโดยมิชอบ เพื่อให้การทำงานของระบบคอมพิวเตอร์ของผู้อื่นถูกระงับ ชะลอ ขัดขวาง หรือรบกวนจนไม่สามารถทำงานตามปกติได้ หลังนำหมายค้นศาลจังหวัดสมุทรปราการที่ 561/2564 ลง วันที่ 5 ต.ค. เข้าตรวจค้นห้องเลขที่ 78/1121 ชั้น 32 อาคารเคนชิงตัน ถนนเทพารักษ์ ต.เทพารักษ์ อ.เมืองสมุทรปราการ ตรวจยึดสิ่งของที่น่าเชื่อว่าเกี่ยวข้องกับการกระทำความผิด ได้แก่ โน้ตบุ๊ก…