พร้อมหรือยังกับการรับมือ Top SaaS CyberSecurity (1)

    สำหรับปี 2566 เหล่าบรรดาแฮกเกอร์ก็ยังคงเดินหน้าโจมตีอย่างเช่นเคย และดูเหมือนที่มาในรูปแบบที่เราทุกคนไม่ค่อยให้ความสำคัญระมัดระวังกันมากสักเท่าไหร่   วันนี้ผมจะมานำเสนอ “Top SaaS Cybersecurity” 4 วิธีที่จะช่วยรักษาความปลอดภัย ตรวจสอบระบบภายในองค์กรและปกป้องข้อมูลขององค์กรตลอดทั้งปี แต่ก่อนอื่น เราจะมาทำความรู้จักกับ SaaS กันก่อน   Software as a Service (SaaS) คือ ซอฟต์แวร์ที่ผู้ใช้งานสามารถเรียกใช้บริการผ่านระบบอินเทอร์เน็ตในการจัดเก็บข้อมูล การวิเคราะห์ข้อมูลได้ตามความต้องการ โดยที่ซอฟต์แวร์จะทำงานอยู่บนคลาวด์   จุดอ่อนของ Web application เว็บแอปพลิเคชันเป็นส่วนสำคัญของบริษัทผู้ให้บริการ Software-as-a-service (SaaS) ที่ดำเนินการอยู่และใช้เป็นที่จัดเก็บข้อมูลที่ละเอียดอ่อนของลูกค้า   โดย SaaS App มักจะมีคนใช้งานที่หลากหลาย ทำให้การปกป้องแอปพลิเคชันของผู้ใช้งานให้ปลอดภัยจากการโจมตีและผู้ใช้งานรายอื่นให้ไม่สามารถเข้าถึงข้อมูลที่ไม่ใช่ของตนเองได้จึงเป็นสิ่งสำคัญ   เพราะ Web App อาจจะมีข้อบกพร่องในการควบคุมการเข้าถึงซึ่งแฮกเกอร์สามารถใช้ประโยชน์จากสิ่งเหล่านี้และทำให้เกิดข้อผิดพลาดได้ง่ายเมื่อมีการเขียนโค้ด   นอกจากนี้ ยังมีการทดสอบความปลอดภัยด้วยเครื่องสแกนหาช่องโหว่แบบอัตโนมัติร่วมกับการทดสอบแบบปกติ ซึ่งสามารถช่วยออกแบบและสร้าง Web App ให้มีความปลอดภัยโดยการประสานรวมเข้าด้วยกันกับสิ่งที่มีอยู่เดิม และยังสามารถตรวจจับช่องโหว่ตลอดทั้งวงจรการพัฒนาอีกด้วย…
ผู้เชี่ยวชาญยัน “มัลแวร์” ฝังในรูปภาพไม่ได้ แต่ไฟล์-ลิงก์ไม่รู้ที่มาอย่ากดเด็ดขาด

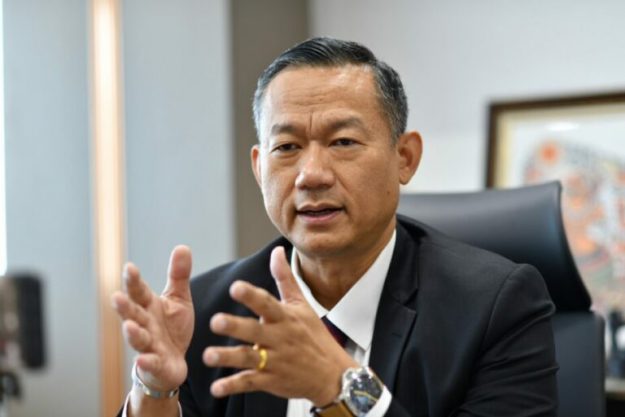
    เลขาธิการ กมช. แจง กรณีส่งต่อข้อความเตือนแฮกเกอร์ ฝังมัลแวร์ในรูปภาพ ยืนยันปัจจุบันยังไม่สามารถทำได้ แต่ ไฟล์ และลิงก์วิดีโอมีความเสี่ยง หากไม่แน่ใจอย่าคลิกลิงก์ใด ๆ ที่ถุกส่งต่อมา เพื่อลดความเสี่ยงถูกมิจฉาชีพหลอก   จากกรณีที่มีการส่งข้อความแชร์กันในโลกโซเซียลมีเดีย ระบุว่า ตั้งแต่พรุ่งนี้เป็นต้นไป ห้ามโพสต์รูปภาพ ภาพและวิดีโอ เช่น อรุณสวัสดิ์และราตรีสวัสดิ์  ที่ผู้สูงอายุคนไทย นิยมส่งทางโซเซียลมีเดีย ซึ่งแฮกเกอร์ได้ซ่อนรหัสฟิชชิ่ง เมื่อทุกคนส่งข้อความ หรือเป็นผู้รับข้อความ แฮกเกอร์จะใช้อุปกรณ์ของเราเพื่อขโมยข้อมูลส่วนบุคคล เช่น ข้อมูลบัตรธนาคาร และเจาะเข้าไปในโทรศัพท์ของคุณ  มีรายงานว่ามีผู้เสียหายมากกว่า 500,000 รายในต่างประเทศที่ถูกหลอก หากต้องการทักทายใครสักคน ให้เขียนคำทักทายของคุณเองและส่งรูปภาพ และวิดีโอของตัวเอง เพื่อป้องกันตัวเอง ครอบครัว และเพื่อน ๆ นั้น   เกี่ยวกับเรื่องนี้ พลอากาศตรี อมร ชมเชย  เลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ( เลขาธิการ กมช.) ให้สัมภาษณ์กับ “เดลินิวส์” ว่า  ข้อมูลดังกล่าวที่ถูกส่งต่อกันเป็นเฟคนิวส์…

เอฟบีไอชี้เกาหลีเหนือ แฮ็กบล็อกเชน “ฮาร์โมนี” สูญ 3,000 ล้านบาท

    หน่วยงานสอบสวนของรัฐบาลวอชิงตัน กล่าวว่า กลุ่มแฮกเกอร์ซึ่งได้รับความสนับสนุนจากเกาหลีเหนือ โจมตีบล็อกเชนของผู้พัฒนาในสหรัฐ เมื่อปีที่แล้ว สร้างความเสียหายมากกว่า 3,000 ล้านบาท   สำนักข่าวต่างประเทศรายงานจากกรุงวอชิงตัน สหรัฐอเมริกา เมื่อวันที่ 24 ม.ค. ว่า สำนักงานสอบสวนกลาง (เอฟบีไอ) ออกแถลงการณ์ว่า “ลาซารัส กรุ๊ป” และ “เอพีที38” ซึ่งเป็นกลุ่มแฮกเกอร์ที่มีความเชื่อมโยงกับเกาหลีเหนือ อยู่เบื้องหลังการโจมตีทางไซเบอร์ ต่อระบบ “ฮาร์โมนี ฮอไรซอนส์ บริดจ์” ซึ่งเป็นสะพานเชื่อมบล็อกเชนของบริษัทฮาร์โมนี หนึ่งในผู้พัฒนาเทคโนโลยีบล็อกเชนสกุลเงินดิจิทัลของสหรัฐ เมื่อเดือน มิ.ย. ปีที่แล้ว และสร้างความเสียหายมากกว่า 100 ล้านดอลลาร์สหรัฐ (ราว 3,276.80 ล้านบาท)   Two hacker groups associated with North Korea, the Lazarus Group and APT38, were…

แฮ็กเกอร์พบรายชื่อห้ามบินของรัฐบาลสหรัฐฯ บนโลกออนไลน์ระหว่าง ‘เบื่อ ๆ’

    maia arson crimew แฮกเกอร์ชาวสวิสเผยข้อมูลรายชื่อห้ามบิน (No Fly List) ของสหรัฐอเมริกาบนโลกออนไลน์ โดยอ้างว่าได้มาจาก 3 ไฟล์ในเซิร์ฟเวอร์คลาวด์ที่มีระบบรักษาความมั่นคงปลอดภัยต่ำ   หนึ่งในไฟล์ที่แฮกเกอร์รายนี้แฮกได้มามีข้อมูลรายชื่อที่รัฐบาลสหรัฐฯ สั่งห้ามบินเข้าหรือออกนอกประเทศกว่า 1.5 ล้านรายชื่อ   แฮกเกอร์รายนี้ชี้ว่าได้ข้อมูลเหล่านี้มาในช่วงระหว่างเบื่อ ๆ ลองใช้แพลตฟอร์ม Shodan เพื่อค้นหาเซิร์ฟเวอร์ของ Jenkins ที่เชื่อมต่ออยู่กับอินเทอร์เน็ต โดยเมื่อลองเข้าไปยังเซิร์ฟเวอร์ของสายการบิน CommuteAir ที่เปิดโล่งให้เข้าไปง่าย ๆ ก็พบไฟล์ .csv จำนวน 3 ไฟล์ ได้แก่ employee_information.csv, nofly.csv และ selectee.csv   ไฟล์ nofly.csv ที่มีข้อมูลรายชื่อห้ามบินอยู่นั้น มีขนาดไฟล์เกือบ 80 เมกะไบต์ มีข้อมูลมากกว่า 1.56 ล้านแถว ซึ่งเป็นรายชื่อบุคคลที่ถูกสหรัฐฯ สั่งห้ามบิน ทั้งนี้ บางรายชื่อน่าจะเป็นนามแฝงของคนที่อยู่ในรายชื่อนี้  …

6 ทริค จับไต๋มัลแวร์ อาการแบบไหน มั่นใจได้ว่า คอมโดนแฮ็ก

    มัลแวร์ สปายแวร์ แอดแวร์ แรนซัมแวร์ สารพัดไวรัสที่แพร่กระจายอยู่บนอินเทอร์เน็ต หลอกล่อให้เหยื่อหลงเชื่อ และเผลอกดดาวน์โหลดลงเครื่องแบบไม่ทันตั้งตัว สุดท้ายคอมโดนแฮ็ก   แม้คอมพิวเตอร์ของคุณจะมีโปรแกรมป้องกันไวรัสติดไว้ แต่ก็อย่าเพิ่งไว้วางใจ เพราะมัลแวร์ตัวใหม่ มันร้ายกว่าที่คิด   ทำอย่างไรถึงจะมั่นใจได้ว่าคอมพิวเตอร์ที่เราใช้ยังคงปลอดภัยจากไวรัส Techhub มีทริคสังเกตอาการที่เข้าข่าย ตกเป็นเหยื่อ     1. คอมเกิดปัญหาขึ้นบ่อยครั้ง มัลแวร์มักจะใช้พื้นที่บนฮาร์ดไดรฟ์ และใช้ RAM เพื่อทำงาน ทำให้การประมวลผลหรือ Performance ของคอมพิวเตอร์ทำงานได้ช้าลง หากคอมของคุณเริ่มใช้เวลานานขึ้นในการเปิดโปรแกรม หรือแอปพลิเคชั่นใหม่ทั้งๆ ที่ไม่ได้ใช้งานมันมากเกินไป อาจถึงเวลาที่ต้องใช้โปรแกรมตรวจสอบความปลอดภัยแล้ว   2. เจอไอคอนหน้าตาแปลกๆ หรือแถบเครื่องมือใหม่ อยู่ดีๆ ก็มีไอคอนที่ไม่คุ้น โผล่ขึ้นมาบนหน้าจอแบบไม่รู้ที่มาที่ไป ไม่เคยกดติดตั้งไว้ แต่มายังไงก็ไม่รู้ รวมถึงแถบเครื่องมือและส่วนขยายอื่นๆ ที่ถูกติดตั้งบนแถบเครื่องมือบนทูลบาร์ของเว็บเบราว์เซอร์ ให้สังเกตไว้ก่อนว่าอาจเป็นฝีมือของมัลแวร์ที่เปิดทำงานอยู่เบื้องหลังก็เป็นได้ ลองกด ctrl-alt-del และเข้าสู่ Task Manager แล้วดูความผิดปกติดูได้ ปลอดภัยไว้ก่อน  …

Nissan North American แจ้งเตือนลูกค้าเกือบ 18,000 รายที่ได้รับผลกระทบจากการแฮ็กข้อมูลส่วนบุคคล

    Nissan North American เริ่มแจ้งเตือนไปยังลูกค้าเกี่ยวกับการแฮกข้อมูลลูกค้าที่อยู่ในการดูแลของผู้ให้บริการภายนอกบริษัท   บริษัทแจ้งเหตุการณ์ดังกล่าวไปยังสำนักอัยการของรัฐเมน สหรัฐอเมริกา เมื่อวันที่ 16 มกราคมที่ผ่านมา โดยเผยว่ามีลูกค้า 17,998 รายที่ได้รับผลกระทบ   Nissan ระบุในคำแจ้งเตือนไปยังลูกค้าว่าได้รับแจ้งจากหนึ่งในผู้พัฒนาซอฟต์แวร์ที่บริษัทใช้บริการอยู่ในวันที่ 21 มิถุนายน 2022 โดยผู้พัฒนารายดังกล่าวรับข้อมูลลูกค้าจาก Nissan ไปเพื่อใช้ในการพัฒนาและทดสอบซอฟต์แวร์โซลูชันให้แก่บริษัท   อย่างไรก็ดี Nissan อ้างว่าข้อมูลที่หลุดออกมาเป็นเพราะการจัดการฐานข้อมูลที่ผิดพลาดของผู้พัฒนารายนี้ แต่ย้ำว่าได้เข้าจัดการปัญหาที่เกิดขึ้นแล้ว และได้เริ่มการตรวจสอบเป็นการภายใน จนได้ข้อสรุปในวันที่ 26 กันยายนปีที่แล้วว่ามีบุคคลที่ไม่ได้รับอนุญาตแอบเข้ามาในระบบจริง   ข้อมูลที่แฮกเกอร์ได้ไปมีทั้ง ชื่อ-นามสกุล วันเกิด และบัญชี NMAC (หรือบัญชีการเงินของลูกค้า Nissan) พร้อมยืนยันว่าข้อมูลบัตรเครดิตและเลข Social Security ยังปลอดภัยดี อีกทั้งไม่พบว่ามีการนำข้อมูลที่ได้ไปใช้ในทางมิชอบแต่อย่างใด   ลูกค้าที่ได้รับผลกระทบและได้รับการแจ้งเตือนจะได้รับบริการคุ้มครองตัวตนของ Experian แบบฟรี ๆ 1 ปีเต็ม    …