ส.ส. สกอตแลนด์ ออกมาเตือนภัยการแฮ็กข้อมูลสำคัญ หลังเจ้าตัวเผลอให้ข้อมูลสำคัญกับแฮ็กเกอร์

    สจวร์ต แม็กโดนัลด์ (Stewart McDonald) สมาชิกสภาผู้แทนราษฎรสหราชอาณาจักร จากพรรคชาติสกอต (SNP) เผยว่าอีเมลส่วนตัวถูกแฮ็กโดยกลุ่มแฮ็กเกอร์จากรัสเซีย   แม็กโดนัลด์เล่าว่าในเดือนมกราคม เขาเผลอไปกดเอกสารรายงานสถานการณ์ทางทหารในยูเครนปลอมพร้อมใส่รหัสผ่านของเขาเข้าไปเพื่อพยายามปลดล็อกไฟล์ เนื่องจากเข้าใจว่าเป็นอีเมลที่มาจากทีมงานของเขาเอง   ที่แม็กโดนัลด์ออกมาเปิดเผยข้อมูลในครั้งนี้ก็เพื่อต้องการสร้างความตระหนักรู้และเตือนให้ประชาชนใช้ความระมัดระวังเป็นพิเศษ เพราะผู้ไม่หวังดีใช้วิธีการที่รุนแรงและซับซ้อนมากขึ้น   ก่อนหน้านั้น ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (NCSC) เคยออกคำเตือนว่ากลุ่มแฮ็กเกอร์จากรัสเซียและอิหร่านมุ่งเป้าขโมยข้อมูลจากนักหนังสือพิมพ์ นักการเมือง นักวิชาการ และผู้เชี่ยวชาญด้านการทหาร   โดยมีการระบุว่ากลุ่ม SEABORGIUM จากรัสเซีย และกลุ่ม TA453 จากอิหร่านมีความเคลื่อนไหวอย่างมากในปี 2022         ที่มา  REUTERS         ——————————————————————————————————————————————————————– ที่มา :                   …
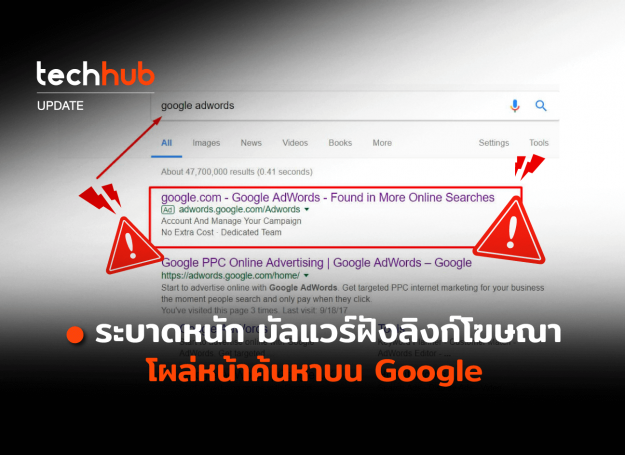
ระบาดหนัก มัลแวร์ฝังลิงก์โฆษณา โผล่หน้าค้นหาบน Google

    มีใครกดค้นหาแล้วกดที่ลิงก์โฆษณากันมั่งไหม?   ไม่นานมานี้ ผู้ใช้งาน Reddit สังเกตเห็นว่าการค้นหา Driver AMD Radeon ผ่าน Google จะมีลิงก์โฆษณาขึ้นมาลำดับแรก และนั่นคือ มัลแวร์ฝังลิงก์โฆษณา เพื่อหลอกให้คนดาวน์โหลด   และมีข่าวนี้เกิดขึ้น แน่นอนว่า Google ก็ได้รีบเอาลิงก์โฆษณาดังกล่าวออกไป แต่ไม่รู้นะว่า มีใครโหลดไปใช้งานมากน้อยแค่ไหนแล้ว   เรื่องนี้ไม่ใช่เพิ่งเกิดขึ้น แต่มันเกิดขึ้นมานานแล้ว ก่อนนี้ ก็จะเป็นโปรแกรมยอดฮิต ที่ซื้อโฆษณาผ่าน Google แล้วหลอกให้โหลด ไม่ว่าจะเป็น Adobe Reader, Microsoft Teams, OBS, Slack รวมทั้งเว็บช้อปปิ้งดัง ๆ อย่าง Lazada , shopee หรือ Amazon ครับ แต่เมื่อคนรู้ทัน แฮกเกอร์เปลี่ยนเป้าหมายไปโปรแกรมอื่นมากขึ้น ล่าสุดก็คือ Driver นั่นเอง   วิธีป้องกัน…

JD Sports เผยข้อมูลลูกค้า 10 ล้านรายอาจถูกแฮ็ก ข้อมูลบัตรธนาคารโดนด้วย

    JD Sports ผู้จัดจำหน่ายชุดกีฬาชี้ว่าข้อมูลลูกค้าราว 10 ล้านคนเสี่ยงถูกแฮกหลังเกิดการโจมตีทางไซเบอร์   บริษัทชี้ว่าแฮกเกอร์อาจเข้าถึงข้อมูลชื่อ ที่อยู่ อีเมล เบอร์โทรศัพท์ รายละเอียดคำสั่งซื้อระหว่างเดือนพฤศจิกายน 2018 – ตุลาคม 2020 และเลขท้าย 4 ตัวของบัตรธนาคาร   ทางบริษัทได้ติดต่อไปยังลูกค้าที่ได้รับผลกระทบแล้ว และกำลังทำงานร่วมกับ ‘ผู้เชี่ยวชาญด้านไซเบอร์ชั้นนำ’ รวมถึงสำนักงานคณะกรรมการข้อมูลข่าวสารของสหราชอาณาจักร (ICO) อยู่   JD Sports ยืนยันว่าข้อมูลที่เสี่ยงตกไปอยู่ในมือแฮกเกอร์มีน้อยมาก ทางบริษัทไม่ได้เก็บข้อมูลหมายเลขตัวเต็มของบัตรเงินสดไว้ และไม่เชื่อว่าแฮกเกอร์จะได้ข้อมูลรหัสผ่านของลูกค้าไป   “เราอยากขอโทษลูกค้าที่อาจได้รับผลกระทบจากเหตุการณ์นี้” นีล กรีนฮัลก์ (Neil Greenhalgh) ประธานเจ้าหน้าที่การเงินของ JD Sports ระบุ และแนะนำให้ลูกค้าที่ได้รับคำเตือนระวังข้อความ อีเมล และโทรศัพท์หลอกลวง   สำหรับการโจมตีทางไซเบอร์ดังกล่าว เกิดขึ้นต่อรายการคำสั่งซื้อแบรนด์ Size? Millets, Blacks, Scotts และ MilletSport…

รายงานเผยเหยื่อ 3 หน้าที่ในองค์กรที่คนร้ายมองหา

  เหตุการณ์ Data Breach ต่าง ๆ ส่วนใหญ่มีข้อผิดพลาดมาจากตัวบุคคล ซึ่งรายงานจาก NordLocker นี้พบว่า 3 ตำแหน่งหน้าที่การงานที่แฮกเกอร์มองหาเพื่อล่อลวงคือ   –  Marketing  เป็นโอกาสที่เข้าถึงได้ง่ายเพราะแทบจะเป็นหน้าตาของบริษัท ข้อมูลติดต่อก็เข้าถึงง่ายกว่าใคร อีกทั้งปกติต้องทำงานร่วมกับบริษัทลูกค้าหรือคู่ค้าอยู่แล้วทำให้การหลอกหลวงเปิดกว้างมากขึ้น   –  C-Level   ความจริงตำแหน่งระดับสูงมักถูกคุ้มกันมาก แต่ว่าบ่อยครั้งที่เลขาหรือผู้ช่วยของบุคคลสำคัญเหล่านี้ก็มีสิทธิ์เข้าถึงใกล้เคียงกัน แน่นอนว่า C-Level มีโอกาสเข้าถึงไฟล์ความลับได้มากกว่าใคร   –  IT  เป็นผู้เข้าถึงสิ่งต่าง ๆ ได้มากมายเช่นกันเมื่อเทียบกันหน้าที่อื่น ๆ เนื่องจากเป็นผู้ดูแลแก้ปัญหาระบบอยู่แล้ว ดังนั้นหากคนร้ายทำสำเร็จก็จะเปิดประตูสู่เบื้องหลังอีก แม้กระทั่งการทำลายล้างให้หายไปอย่างกว้างขวาง     วิธีป้องกันตัว แนวทางการป้องกันอันดับหนึ่งยังคงไม่เปลี่ยนแปลงคือการเสริมสร้างความรู้เท่าทันให้พนักงานทุกงาน รวมถึงประยุกต์ใช้ Zero Trust Network Access เพื่อตรวจสอบตัวตนทุกครั้งไม่ว่าจากสิทธิ์หรืออุปกรณ์ใด ตลอดจนระบบ Backup & Recovery และกลไกของ MFA      …

พร้อมหรือยังกับการรับมือ Top SaaS CyberSecurity (1)

    สำหรับปี 2566 เหล่าบรรดาแฮกเกอร์ก็ยังคงเดินหน้าโจมตีอย่างเช่นเคย และดูเหมือนที่มาในรูปแบบที่เราทุกคนไม่ค่อยให้ความสำคัญระมัดระวังกันมากสักเท่าไหร่   วันนี้ผมจะมานำเสนอ “Top SaaS Cybersecurity” 4 วิธีที่จะช่วยรักษาความปลอดภัย ตรวจสอบระบบภายในองค์กรและปกป้องข้อมูลขององค์กรตลอดทั้งปี แต่ก่อนอื่น เราจะมาทำความรู้จักกับ SaaS กันก่อน   Software as a Service (SaaS) คือ ซอฟต์แวร์ที่ผู้ใช้งานสามารถเรียกใช้บริการผ่านระบบอินเทอร์เน็ตในการจัดเก็บข้อมูล การวิเคราะห์ข้อมูลได้ตามความต้องการ โดยที่ซอฟต์แวร์จะทำงานอยู่บนคลาวด์   จุดอ่อนของ Web application เว็บแอปพลิเคชันเป็นส่วนสำคัญของบริษัทผู้ให้บริการ Software-as-a-service (SaaS) ที่ดำเนินการอยู่และใช้เป็นที่จัดเก็บข้อมูลที่ละเอียดอ่อนของลูกค้า   โดย SaaS App มักจะมีคนใช้งานที่หลากหลาย ทำให้การปกป้องแอปพลิเคชันของผู้ใช้งานให้ปลอดภัยจากการโจมตีและผู้ใช้งานรายอื่นให้ไม่สามารถเข้าถึงข้อมูลที่ไม่ใช่ของตนเองได้จึงเป็นสิ่งสำคัญ   เพราะ Web App อาจจะมีข้อบกพร่องในการควบคุมการเข้าถึงซึ่งแฮกเกอร์สามารถใช้ประโยชน์จากสิ่งเหล่านี้และทำให้เกิดข้อผิดพลาดได้ง่ายเมื่อมีการเขียนโค้ด   นอกจากนี้ ยังมีการทดสอบความปลอดภัยด้วยเครื่องสแกนหาช่องโหว่แบบอัตโนมัติร่วมกับการทดสอบแบบปกติ ซึ่งสามารถช่วยออกแบบและสร้าง Web App ให้มีความปลอดภัยโดยการประสานรวมเข้าด้วยกันกับสิ่งที่มีอยู่เดิม และยังสามารถตรวจจับช่องโหว่ตลอดทั้งวงจรการพัฒนาอีกด้วย…

ผู้เชี่ยวชาญยัน “มัลแวร์” ฝังในรูปภาพไม่ได้ แต่ไฟล์-ลิงก์ไม่รู้ที่มาอย่ากดเด็ดขาด

    เลขาธิการ กมช. แจง กรณีส่งต่อข้อความเตือนแฮกเกอร์ ฝังมัลแวร์ในรูปภาพ ยืนยันปัจจุบันยังไม่สามารถทำได้ แต่ ไฟล์ และลิงก์วิดีโอมีความเสี่ยง หากไม่แน่ใจอย่าคลิกลิงก์ใด ๆ ที่ถุกส่งต่อมา เพื่อลดความเสี่ยงถูกมิจฉาชีพหลอก   จากกรณีที่มีการส่งข้อความแชร์กันในโลกโซเซียลมีเดีย ระบุว่า ตั้งแต่พรุ่งนี้เป็นต้นไป ห้ามโพสต์รูปภาพ ภาพและวิดีโอ เช่น อรุณสวัสดิ์และราตรีสวัสดิ์  ที่ผู้สูงอายุคนไทย นิยมส่งทางโซเซียลมีเดีย ซึ่งแฮกเกอร์ได้ซ่อนรหัสฟิชชิ่ง เมื่อทุกคนส่งข้อความ หรือเป็นผู้รับข้อความ แฮกเกอร์จะใช้อุปกรณ์ของเราเพื่อขโมยข้อมูลส่วนบุคคล เช่น ข้อมูลบัตรธนาคาร และเจาะเข้าไปในโทรศัพท์ของคุณ  มีรายงานว่ามีผู้เสียหายมากกว่า 500,000 รายในต่างประเทศที่ถูกหลอก หากต้องการทักทายใครสักคน ให้เขียนคำทักทายของคุณเองและส่งรูปภาพ และวิดีโอของตัวเอง เพื่อป้องกันตัวเอง ครอบครัว และเพื่อน ๆ นั้น   เกี่ยวกับเรื่องนี้ พลอากาศตรี อมร ชมเชย  เลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ( เลขาธิการ กมช.) ให้สัมภาษณ์กับ “เดลินิวส์” ว่า  ข้อมูลดังกล่าวที่ถูกส่งต่อกันเป็นเฟคนิวส์…