ระวัง SMS ปลอม อ้างเป็นธนาคาร มาใน message เดียวกับธนาคารจริง

    ระวัง SMS ปลอม อ้างเป็นธนาคาร มาใน message เดียวกันกับธนาคารของจริง โดยมาเป็นข้อความแปลกๆ ไม่น่ามาจากธนาคาร แต่มาอยู่ในกล่องของข้อความของธนาคารจริง จนมีการโพสต์ลงกระทู้ pantip อย่างไรก็ตาม ธนาคารที่ถูกแอบอ้างได้ตอบกลับแล้วว่าข้อความนี้ไม่ใช่ SMS ของทางธนาคาร แต่ hacker มีรูปแบบที่สามารถซ้อนในชื่อ SMS ของธนาคารจริงได้     ระวัง SMS ปลอม อ้างเป็นธนาคาร มาในกลุ่มข้อความเดียวกับธนาคารจริง ย้ำ ไม่มีนโยบายถามข้อมูลส่วนตัวและส่งลิงก์ ทั้งนี้ธนาคารทุกธนาคารในประเทศไทย ไม่มีนโยบายสอบถามข้อมูลส่วนตัว, บัตรประชาชน, ชื่อผู้ใช้งาน (user name), รหัสผ่าน (password), เลขที่บัญชี หรือแม้กระทั่ง รหัส OTP ผ่านทาง SMS ในลักษณะนี้ ดังนั้นหากพบข้อความและมาพร้อมลิงก์ทาง SMS ถือว่าของปลอมทั้งหมด ในกรณีเผลอคลิกลิงก์และกรอกข้อมูลลงไป เพื่อป้องกันและบรรเทาความเสียหายที่อาจเกิดขึ้น ท่านสามารถแจ้งรายละเอียด ชื่อ –…
ช่องโหว่ Zoom ทำให้คุณตกอยู่ในความเสี่ยง แฮกเกอร์แฝงตัว ร่วมประชุมออนไลน์

  ความปลอดภัยเป็นปัญหาใหญ่ของแพลตฟอร์มประชุมออนไลน์ตัวดัง อย่าง Zoom ที่อาจเป็นต้นเหตุทำให้อุปกรณ์ของคุณ เสี่ยงต่อการถูกแฮกเกอร์โจมตี ในการประชุมด้านความปลอดภัยของ Pwn2Own ได้เปิดเผยช่องโหว่ Zero-day ของ Zoom ในเวอร์ชั่นเดสก์ท็อป ซึ่งช่องโหว่ที่เกิดขึ้นนั้นสามารถเปิดโอกาสให้แฮกเกอร์รันโค้ดแบบสุ่มบนอุปกรณ์ของผู้ใช้ผ่านการโทร และร้ายแรงถึงขนาดท่ีเข้ายึดระบบทั้งหมดได้ สิ่งที่น่ากลัวกว่านั้นก็คือแฮกเกอร์สามารถควบคุมคอมพิวเตอร์จากระยะไกลได้ ขณะที่กำลังใช้งาน Zoom โดยที่ผู้ใช้ไม่จำเป็นต้องคลิกลิงก์หรือเปิดไฟล์แนบใด ๆ การควบคุมที่ว่าทำได้ถึงขั้นเปิดเว็บแคม ไมโครโฟน อ่านอีเมลของผู้ใช้ รวมถึงดาวน์โหลดประวัติการท่องเว็บของเหยื่อ ซึ่งเป็นข้อมูลส่วนตัวที่ไม่ต้องการเปิดเผยให้ใครรู้ ในขณะที่ Zoom ยืนยันว่าได้ให้ความสำคัญกับความปลอดภัยเป็นอย่างมาก และกำลังเดินหน้าเพื่อแก้ปัญหานี้ โดยการโจมตีที่พบมาจากผู้แอบแฝงเข้าร่วมประชุม ซึ่งป้องกันได้จากฝั่งผู้ใช้งาน โดย Zoom Chat , Zoom Meetings และ Zoom Video จะไม่ได้รับผลกระทบจากปัญหาที่เกิดขึ้น หรือหากพบความผิดปกติ สามารถส่งรายงานไปยังศูนย์ความเชื่อถือของ Zoom ได้ อย่างไรก็ตาม Zoom ไม่ใช่ผู้ให้บริการประชุมออนไลน์ที่มีช่องโหว่เพียงรายเดียว เนื่องจากที่ผ่านมามีแฮกเกอร์รายอื่นอ้างสิทธิ์ 200,000 ดอลลาร์ จากการเปิดเผยช่องโหว่ใน Microsoft Teams เช่นกัน…

‘เฟซบุ๊ก’ ทำข้อมูลรั่วกว่า 533 ล้านบัญชีทั่วโลก เผย มาร์ก ซักเคอร์เบิร์ก ก็ไม่รอด

  เมื่อวันที่ 3 เมษายนที่ผ่านมา เดลีเมลล์ รายงานว่า ชื่อ ที่อยู่ ข้อมูลส่วนตัว รวมไปถึงบัญชีผู้ใช้ของ มาร์ก ซักเคอร์เบิร์ก ซีอีโอของเฟซบุ๊กก็เป็นหนึ่งในแหล่งข้อมูลส่วนบุคคลที่ถูกขโมย และถูกนำมาเผยแพร่ทางออนไลน์โดยฝีมือของแฮกเกอร์ รวมไปถึงข้อมูลของ คริส ฮิวจ์ส และดัสติน มอสโควิส ผู้ร่วมก่อตั้งเฟซบุ๊กด้วยเช่นกัน         อารอน กัล ผู้ร่วมก่อตั้งบริษัท ฮัดสัน ร็อก บริษัทข่าวกรองด้านการก่ออาชญากรรมไซเบอร์ของอิสราเอล เปิดเผยว่า ฐานข้อมูลที่รั่วไหลออกมาดังกล่าว ดูเหมือนจะเป็นชุดเดียวกับหมายเลขโทรศัพท์ที่เชื่อมโยงกับเฟซบุ๊ก ที่หมุนเวียนกันใช้ในกลุ่มแฮกเกอร์ ตั้งแต่เดือนมกราคมที่ผ่านมา โดยข้อมูลดังกล่าวถูกซื้อ-ขายในหมู่อาชญากรไซเบอร์มาได้ระยะหนึ่งแล้ว และในตอนนี้ข้อมูลการรั่วไหลดังกล่าวสามารถถูกเข้าถึงได้โดยไม่ต้องเสียค่าใช้จ่าย ๆ กัลยังได้เปิดเผยอีกว่าข้อมูลดังกล่าวนั้นเป็นข้อมูลที่สามารถนำไปใช้งานได้จริง เพราะว่าเขาสามารถตรวจสอบบางข้อมูลได้ ด้วยการเปรียบเทียบกับหมายเลขโทรศัพท์ของบางคนที่รู้จัก นอกจากนี้ยังมีความพยายามของสื่อบางแหล่งยังระบุว่าสามารถตรวจสอบหมายเลขโทรศัพท์ที่รู้จักกับข้อมูลที่รั่วไหลออกมาได้       ทั้งนี้ข้อมูลที่รั่วไหลออกมานั้นเป็นข้อมูลส่วนบุคคลของเจ้าของบัญชีเฟซบุ๊กกว่า 533 ล้านบัญชี หรือคิดเป็นราว ๆ 1 ใน 4 ของผู้ใช้งานทั้งหมด จาก…

เกาหลีใต้เร่งปกป้องความลับทางการค้าจากจีน

  เกาหลีใต้ ในฐานะประเทศอุตสาหกรรมเทคโนโลยีขั้นสูงระดับต้นๆของโลก ปรับปรุงการปกป้องความลับทางการค้ากับจีนในทุกระดับ หลังเกาหลีใต้เป็นเป้าหมายสำคัญสำหรับคู่แข่งอย่างจีน ในการนำเทคโนโลยีขั้นสูงจากแดนโสมขาวมาใช้ยกระดับพัฒนาขีดความสามารถในการผลิตชิ้นส่วนเซมิคอนดักเตอร์ หน้าจอคอมพิวเตอร์ และชิปประมวลผล ที่จีนยังเข้าไม่ถึง หนึ่งในนักธุรกิจเกาหลีใต้ในบริษัทเซมิคอนดักเตอร์ ซึ่งเดินทางไปกลับกรุงปักกิ่งและกรุงโซลเป็นประจำ แต่ไม่ประสงค์เปิดเผยชื่อ ยกตัวอย่างให้ฟังว่า หากบริษัทในจีนขาดแคลนพนักงานที่เชี่ยวชาญเรื่องการออกแบบแผงวงจรในประเทศ บริษัทในจีนจะใช้วิธียิงโฆษณาตามเว็บไซต์ เพื่อดึงตัวพนักงานมีทักษะจากเกาหลีใต้ ให้เข้าไปร่วมงานกับจีนแบบสัญญาจ้างในระยะเวลา 2 ปี ด้วยค่าจ้างที่สูงกว่าในเกาหลีใต้ถึง 2 เท่า รวมทั้งมีโบนัสให้และครอบคลุมค่าใช้จ่ายของครอบครัวและค่าเล่าเรียนบุตรด้วย และเมื่อจบสัญญา 2 ปี และบริษัทจีนได้ทักษะที่ต้องการจากพนักงานรายนั้นแล้ว บริษัทจีนจะพร้อมเลิกจ้างและมองหาพนักงานในทักษะอื่นที่ต้องการแทน พัค วอนฮยอง อาจารย์ด้านวิศวกรรมความปลอดภัยของข้อมูล จากมหาวิทยาลัยซังมยองในกรุงโซล ให้ข้อมูลกับวีโอเอว่า การดึงตัวพนักงานมีทักษะจากเกาหลีใต้ เป็นหนทางเดียวที่จีนจะได้เทคโนโลยีขั้นสูงจากเกาหลีใต้ไปอยู่ในมือ แต่มีกรณีอื่นๆ เช่น การซื้อขายความลับทางการค้าหรือเทคโนโลยีโดยตรงจากพนักงานที่อยู่ในบริษัทเทคโนโลยีในเกาหลีใต้ อาจารย์มหาวิทยาลัยซังมยองในกรุงโซล เพิ่มเติมว่า ตอนนี้มีการจารกรรมข้อมูลความลับทางการค้าโดยกลุ่มแฮกเกอร์จากจีนที่เข้าเจาะล้วงข้อมูลในบริษัทเกาหลีใต้โดยตรง ผ่านเสิร์จเอ็นจิน SHODAN ที่ให้ผู้ใช้เข้าถึงคอมพิวเตอร์ที่มีระบบป้องกันซับซ้อนหลายชั้นได้ และมีหลักฐานว่าเหล่าแฮกเกอร์นี้เกี่ยวข้องกับรัฐบาลจีน ข้อมูลจาก National Intelligence Service หรือ NIS หน่วยข่าวกรองของเกาหลีใต้ ระบุว่า พบข้อมูลรั่วไหลด้านเทคโนโลยีจากเกาหลีใต้ในช่วงปี 2015-2019…

กมธ.ดีอีเอส หารือรัฐสภา หลังพบแฮคเกอร์ขโมยข้อมูลรายชื่อผู้เข้าใช้ห้องสมุด

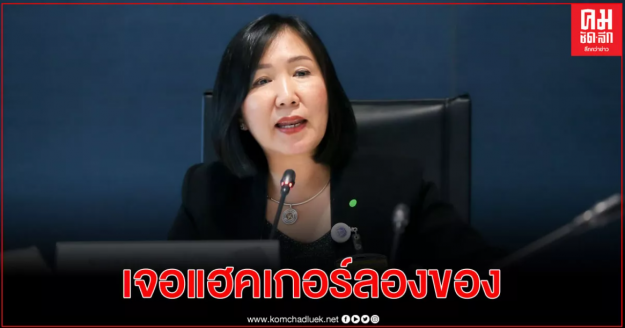
  กมธ.ดีอีเอส หารือรัฐสภา หลังพบแฮคเกอร์ขโมยข้อมูลรายชื่อผู้เข้าใช้ห้องสมุด “กัลยา”เชื่ออาจเป็นการลองเชิงระบบรักษาความปลอดภัย เชื่อวันหน้าอาจเล่นใหญ่กว่านี้ เตรียมเชิญรองเลขาฯ-ผอ.นโยบายถกการวางระบบ “สยาม”ชี้ต้องเร่งทำไปพร้อมกับการก่อสร้าง 27 ก.พ.64 น.ส.กัลยา รุ่งวิจิตรชัย ส.ส.สระบุรี พรรคพลังประชารัฐ ในฐานะประธานคณะกรรมาธิการการสื่อสาร การโทรคมนาคม และดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอีเอส) ให้สัมภาษณ์ว่า สัปดาห์นี้ กมธ.ดีอีเอส ได้มีการประชุมเพื่อหารือถึงกรณีการรักษาความปลอดภัยของข้อมูลในเว็บไซต์รัฐสภาไทย โดยมีการเชิญ ผบ.สำนักงานวิชาการและ ผบ.กลุ่มงานสารสนเทศเข้าชี้แจง หลังจากมีกระแสข่าวว่ามีการแฮคข้อมูลของรัฐสภา โดยทางผบ.ชี้แจงว่า เป็นเพียงการแฮคข้อมูลห้องสมุด ซึ่งเป็นรายชื่อของผู้เข้าใช้เท่านั้น ซึ่งทางกมธ.เห็นว่า เรื่องนี้ไม่ใช่เรื่องเล็ก เพราะข้อมูลผู้เข้าใช้ห้องสมุดนั้น มีรายชื่อของส.ส.และส.ว.อยู่ด้วย และแม้ว่าวันนี้จะแฮคเพียงแค่ข้อมูลห้องสมุด แต่อาจจะเป็นการลองเชิงของแฮคเกอร์เท่านั้น วันหน้าอาจจะมีการแฮคระบบข้อมูลของรัฐสภาได้ นี่อาจจะเป็นเพียงการทดสอบระบบรักษาความปลอดภัย หากวันหน้าสามารถแฮคระบบรัฐสภาได้ ข้อมูลต่างๆของสมาชิกจะเป็นอันตรายอย่างยิ่ง เพราะแต่ละท่านเป็นบุคคลสำคัญของประเทศ และยังมีข้อมูลเกี่ยวกับงานต่างๆด้านกฎหมายที่เป็นข้อมูลสำคัญอีกด้วย น.ส.กัลยา กล่าวอีกว่า กมธ.ดีอีเอส เห็นว่า เราควรมีมาตรการในการรักษาความปลอดภัยทางข้อมูล ซึ่งที่ผ่านมา กมธ.ดำเนินการมาโดยตลอด และคิดว่า ในช่วงที่รัฐสภาแห่งใหม่กำลังก่อสร้าง เราควรมีการวางระบบด้านรักษาความปลอดภัยทางด้านเทคโนโลยีควบคู่กันไปด้วย เหมือนตอนเราสร้างบ้านใหม่ การวางสายไป ท่อน้ำต่างๆ ก็ต้องวางไปพร้อมกัน…

“ไมโครซอฟท์” แฉแฮกเกอร์จีนใช้ช่องโหว่จารกรรมข้อมูลองค์กรสำคัญของสหรัฐ

    บริษัทไมโครซอฟท์ คอร์ปเปิดเผยว่า กลุ่มแฮกเกอร์ซึ่งได้รับการสนับสนุนจากรัฐบาลจีนได้ใช้ช่องโหว่ (bug) ในเซิร์ฟเวอร์อีเมลของไมโครซอฟท์ เพื่อจารกรรมข้อมูลขององค์กรต่างๆ ในสหรัฐ ซึ่งรวมถึง มหาวิทยาลัย, บริษัทรับเหมาด้านกลาโหม, บริษัทกฎหมาย และองค์กรวิจัยโรคติดเชื้อชนิดต่างๆ โดยระบุว่า แฮกเกอร์เหล่านี้เป็นผู้ที่มีทักษะและความเชี่ยวชาญที่สูงมาก ไมโครซอฟท์ยังระบุด้วยว่า ทางบริษัทได้ทำการอัปเกรดระบบความปลอดภัย เพื่อแก้ปัญหาที่เกิดขึ้นกับซอฟต์แวร์ Exchange Server ของบริษัทซึ่งเป็นซอฟต์แวร์ที่ใช้สำหรับบริการด้านอีเมลและปฏิทิน โดยซอฟร์แวร์ดังกล่าวสร้างขึ้นสำหรับองค์กรขนาดใหญ่ที่มีเซิร์ฟเวอร์อีเมลของตนเอง อย่างไรก็ดี เหตุการณ์ครั้งนี้ไม่ได้ส่งผลกระทบต่อบัญชีอีเมลส่วนบุคคล หรือบริการคลาวด์ของไมโครซอฟท์ ทั้งนี้ ไมโครซอฟท์ระบุว่า กลุ่มแฮกเกอร์เหล่านี้ซึ่งมีชื่อว่า “Hafnium” สามารถใช้ bug เพื่อหลอกให้เซิร์ฟเวอร์ Exchange อนุญาตให้แฮกเกอร์เข้าถึงข้อมูล จากนั้นแฮกเกอร์ได้ปลอมตัวเป็นบุคคลที่ได้รับสิทธิ์ให้สามารถเข้าถึงข้อมูล และสร้างวิธีการควบคุมเซิร์ฟเวอร์จากทางไกล เพื่อที่จะจารกรรมข้อมูลจากเครือข่ายขององค์กร ไมโครซอฟท์เชื่อว่า กลุ่มแฮกเกอร์เหล่านี้มีฐานปฏิบัติการอยู่ในประเทศจีน และดำเนินงานจากเซิร์ฟเวอร์เอกชนที่เช่าไว้ในสหรัฐซึ่งช่วยหลีกเลี่ยงการถูกตรวจจับ อย่างไรก็ตาม ไมโครซอฟท์ปฏิเสธที่จะระบุชื่อขององค์กรหรือจำนวนองค์กรที่ได้รับผลกระทบจากการจารกรรมข้อมูล   ———————————————————————————————————————————————————– ที่มา :  สำนักข่าวอินโฟเควสท์  / วันที่เผยแพร่  3 มี.ค. 64 Link :…