เตือนภัยไซเบอร์! แรนซัมแวร์ทำสถิติใหม่ ไทยติดท็อป 2 เอเชียแปซิฟิก

ภัยคุกคามจากแรนซัมแวร์ยังเป็นความเสี่ยงสำคัญต่อองค์กรทั่วโลก โดยรูปแบบการโจมตีเปลี่ยนไปทั้งการขยายเครือข่ายผู้ร่วมก่อเหตุ การใช้ช่องโหว่ของระบบที่เชื่อมต่ออินเทอร์เน็ต และการขโมยข้อมูลเพื่อเรียกค่าไถ่
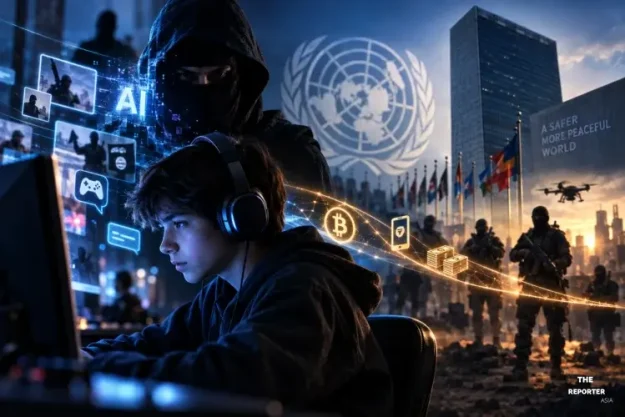
UN เตือนภัยก่อการร้ายกระจายศูนย์ ใช้ AI-เกมเจาะเยาวชน

สหประชาชาติเตือนภัยคุกคามจากการก่อการร้ายปรับตัวสู่รูปแบบกระจายศูนย์และมีความซับซ้อนสูงขึ้น โดยเริ่มนำเทคโนโลยีปัญญาประดิษฐ์และเกมออนไลน์มาใช้เป็นเครื่องมือหลักในการแทรกซึมและชักจูงกลุ่มเยาวชน ซึ่งส่งผลให้การตรวจจับและสกัดกั้นของเจ้าหน้าที่ทำได้ยากยิ่งขึ้นกว่าในอดีต

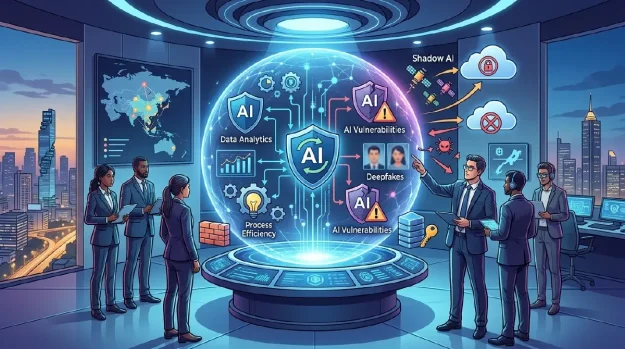
‘Shadow AI’ เพิ่มแรงกดดันองค์กร เร่งปรับกลยุทธ์คุมความเสี่ยงไซเบอร์

การเร่งนำ AI เข้ามาใช้ในองค์กรกำลังเปลี่ยนโจทย์ด้านความปลอดภัยไซเบอร์ จากการรับมือภัยคุกคามภายนอก สู่การควบคุมความเสี่ยงที่เกิดขึ้นภายในองค์กรควบคู่กัน ผลการวิจัยล่าสุดของ “แคสเปอร์สกี้” พบว่า องค์กรทั่วโลก 41% ระบุว่า การนำ AI มาใช้ในองค์กรเป็นปัจจัยที่ทำให้เพิ่มการลงทุนด้านความปลอดภัยไอที

อัปเดตแพตช์ครบ ทำไมยังถูกแฮก? เมื่อ AI ทำให้ภัยไซเบอร์รับมือยากกว่าเดิม

ManageEngine ชี้ AI กำลังเขียนกติกาใหม่ของความปลอดภัยไซเบอร์ องค์กรที่ยังยึดติดกับ Patch Compliance อาจกำลังสร้าง “ภาพลวงตา” ของความปลอดภัย ถึงเวลาคิดใหม่ เพราะ Endpoint ที่ได้รับการจัดการอย่างดี ไม่ได้หมายความว่าจะปลอดภัยจากการโจมตีอีกต่อไป

ระวัง Wi-Fi โรงแรม เสี่ยงโดนแฮกฝังมัลแวร์ ขโมยบัญชี Microsoft ได้ พร้อมวิธีป้องกัน

ภัยคุกคามครั้งนี้ถูกเรียกว่า CaptiveCrunch ซึ่งไมโครซอฟท์ระบุว่าเกี่ยวข้องกับกลุ่ม Storm-2945 กลุ่มย่อยของผู้โจมตีที่ชื่อว่า Midnight Blizzard โดยเริ่มพบกิจกรรมดังกล่าวมาตั้งแต่ช่วงต้นเดือนพฤษภาคม 2026 และมีเป้าหมายเป็นนักเดินทางเพื่อธุรกิจ รวมถึงผู้ที่ใช้งานบัญชีขององค์กรผ่านเครือข่ายสาธารณะ

แคสเปอร์สกี้ค้นพบแคมเปญจารกรรมไซเบอร์ซับซ้อนที่ใช้มัลแวร์ GoSerpent ตัวใหม่เก็บเกี่ยวความลับทางการทูต

มัลแวร์ GoSerpent RAT ตัวใหม่นี้มุ่งเป้าไปที่หน่วยงานรัฐบาลและหน่วยงานทางการทูตในภูมิภาคเอเชียตะวันออกเฉียงใต้ แคมเปญนี้ผู้ก่อภัยคุกคามเน้นย้ำถึงการรักษาการเข้าถึงในระยะยาวและการรวบรวมข้อมูลข่าวกรอง