กลโกงบัตรพลาสติก – มือใหม่ต้องรู้ก่อนเปิดใช้งานบัตร

IN FOCUS บัตรเครดิต เดบิต หรือเอทีเอ็มจะใช้แถบแม่เหล็กในการจัดเก็บข้อมูล ความสะดวกสบายดังกล่าวต้องแลกมาด้วยความเสี่ยงที่จะถูกโกง เพราะแถบแม่เหล็กด้านหลังบัตรสามารถทำสำเนาได้ง่ายแสนง่ายโดยใช้เครื่องเล่นเทปที่บ้านท่าน เทปคาสเซ็ทเปล่า และอุปกรณ์อีกนิดหน่อย ก่อนที่บัตรพลาสติกจะได้รับการพัฒนาโดยติดไมโครชิปซึ่งปลอมแปลงได้ยาก ตามมาตรฐานบัตรอัจฉริยะเพื่อการจ่ายเงิน EMV ปัจจุบัน เทคโนโลยีสารสนเทศทำให้เกิดการโกงประเภทใหม่คือ ‘การโกงแบบไม่จำเป็นต้องแสดงบัตร (Card-not-present Fraud หรือ CNP)’ หมายถึงการทำธุรกรรมผ่านทางอินเทอร์เน็ตหรือโทรศัพท์โดยไม่จำเป็นต้องแสดงบัตรตัวเป็นๆ ให้กับเจ้าของร้านค้า ซึ่งมิจฉาชีพสามารถ ‘ขโมย’ ข้อมูลที่จำเป็นต่างๆ ในการทำธุรกรรม เช่น ชื่อ-สกุล ที่อยู่ หรือหมายเลขหน้าบัตร จากโลกออนไลน์ ข้อควรระวังสำหรับผู้ถือบัตรพลาสติกคือ ห้ามเปิดเผยเลข 3 หลักหลังบัตรเด็ดขาด เช็กเว็บไซต์ให้ดีก่อนกรอก ID และ Password และใช้ระบบจำรหัสอัตโนมัติและเครือข่ายสาธารณะอย่างระมัดระวัง โดยเฉพาะกับเว็บไซต์ธนาคารออนไลน์ หรือเว็บไซต์ที่มีข้อมูลสำคัญของผู้ใช้งาน กลโกงบัตรพลาสติกมีอยู่ทุกยุคทุกสมัย ในวันที่เหล่าผู้บริโภคต้องการความสะดวกสบายแบบไร้เงินสด นายธนาคารหรือสถาบันการเงินก็พยายามตอบสนองความต้องการเหล่านั้นโดยหยิบยื่น ‘สิ่งแทน’ เพื่อแสดงตัวตนว่าเขาหรือเธอมีเครดิตหรือเงินในธนาคารมากเพียงพอที่จะชำระค่าสินค้าหรือบริการ แต่ความยุ่งยากที่ตามมาคือการสอบทานว่าลูกค้าคนนั้นคือตัวจริงและบัตรเป็นของจริง เพราะมิเช่นนั้น เหล่านักการเงินก็จะเสียรู้และเสียสตางค์ให้กับเหล่ามิจฉาชีพ การสู้รบปรบมือระหว่างเหล่านายธนาคารกับมิจฉาชีพจึงเป็นสงครามที่ไม่มีวันสงบ ตั้งแต่สมัยแอนะล็อกจนถึงยุคออนไลน์ไร้พรมแดน ในบทความนี้ ผู้เขียนขอพาย้อนกลับไปอ่านพัฒนาการก่อนที่จะมาเป็นบัตรพลาสติก รวมถึงแนวทางรับมือสารพัดกลโกงรูปแบบใหม่ในโลกออนไลน์ที่เหล่ามิจฉาชีพไม่จำเป็นต้องมีบัตรอยู่ในมืออีกต่อไป ที่มาของบัตรพลาสติก…
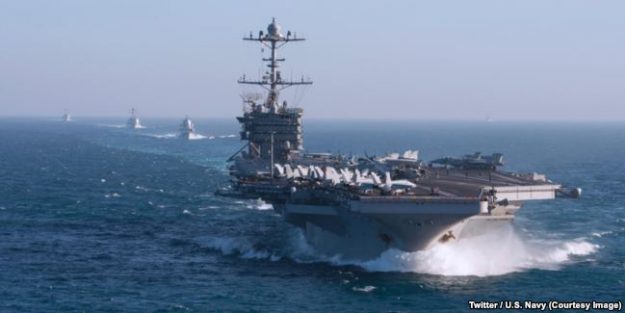
กองทัพเรือสหรัฐฯ เผยภัยคุกคามทางทะเลจาก ‘จีน-รัสเซีย’ เพิ่มขึ้นสูงสุดในรอบ 25 ปี!

ผู้บัญชาการระดับสูงของกองทัพเรือสหรัฐฯ ให้สัมภาษณ์พิเศษกับ Voice of America โดยระบุว่า ขณะนี้กรุงวอชิงตันกำลังเผชิญกับภัยคุกคามทางการทหาร เนื่องจากมีเรือรบของจีน และเรือดำน้ำของรัสเซีย ลาดตระเวนอยู่ในแถบมหาสมุทรแอตแลนติกเหนือในระดับที่ไม่เคยเกิดขึ้นมาก่อน พลเรือเอก จอห์น ริชาร์ดสัน ผู้บัญชาการฝ่ายปฏิบัติการทางทะเลของกองทัพเรือสหรัฐฯ ให้สัมภาษณ์พิเศษกับ Voice of America ว่า กรุงวอชิงตันกำลังเผชิญกับภัยคุกคามทางการทหารจากจีนและรัสเซีย ในระดับที่ไม่เคยเกิดขึ้นมาก่อนในรอบ 25 ปี ตั้งแต่ยุคสงครามเย็น พลเรือเอก ริชาร์ดสัน กล่าวว่า การเคลื่อนกำลังทางทหารของจีนจากมหาสมุทรแอตแลนติกเหนือไปยังทะเลเมดิเตอร์เรเนียนนั้น ถือเป็นการเคลื่อนไหวในรูปแบบใหม่ ที่ไม่เคยเห็นมาก่อนในช่วง 5 ปีที่ผ่านมา ซึ่งนั่นสร้างความกังวลให้กับกองทัพเรือสหรัฐฯ เนื่องจากเวลานี้จีนมีกองเรือที่ใหญ่ที่สุดประเทศหนึ่งของโลก ซึ่งพร้อมที่จะปฏิบัติการที่ไหนก็ได้ตามคำสั่งของรัฐบาลกรุงปักกิ่ง พลเรือเอก ริชาร์ดสันระบุว่า เห็นได้ชัดว่าจีนกำลังพยายามแข่งขันกับสหรัฐฯ ในด้านของศักยภาพทางทะเล อย่างไรก็ตาม ผู้บัญชาการฝ่ายปฏิบัติการทางทะเลของกองทัพเรือสหรัฐฯ ชี้ว่า ภัยคุกคามจากเรือรบของจีนนั้นยังไม่น่ากังวลเท่ากับเรือดำน้ำของรัสเซียที่เพิ่มการลาดตระเวนและปฏิบัติการในแถบมหาสมุทรแอตแลนติกเหนือมากขึ้นเช่นกัน โดยเจ้าหน้าที่ทางทหารของสหรัฐฯ กังวลว่า เรือดำน้ำรัสเซียอาจพยายามตัดหรือลอบเจาะล้วงข้อมูลจากสายเคเบิลใต้ทะเลที่เชื่อมต่อระหว่างทวีปอเมริกากับยุโรป และด้วยกิจกรรมทางทางทะเลที่เพิ่มขึ้นดังกล่าว ทำให้กองทัพสหรัฐฯ ต้องปรับยุทธศาสตร์การบัญชาการของกองทัพเรือประจำชายฝั่งภาคตะวันออกของสหรัฐฯ เสียใหม่\ Admiral John Richardson and VOA…

“สงครามไซเบอร์” และภัยคุกคามในยุคอินเทอร์เน็ตแห่งสรรพสิ่ง

“สงครามไซเบอร์” และภัยคุกคามในยุคอินเทอร์เน็ตแห่งสรรพสิ่ง :  โดย… รศ.สุรศักดิ์ สงวนพงษ์ ภาควิชาวิศวกรรมคอมพิวเตอร์ คณะวิศวกรรมศาสตร์ มหาวิทยาลัยเกษตรศาสตร์ ความมั่นคงปลอดภัยทางเครือข่ายเป็นเรื่องที่ทุกประเทศให้ความสำคัญ การเชื่อมต่อแบบออนไลน์ที่แพร่หลายทำให้ทุกหน่วยงานจำเป็นต้องสร้างกลไกปกป้องระบบ โดยมีหลักการสำคัญคือ 1.ข้อมูลปกปิดที่ส่งผ่านหรือที่เก็บรักษาไว้ต้องเป็นความลับเฉพาะ ผู้ที่เกี่ยวข้องเท่านั้นที่สามารถเข้าถึงได้ 2.ข้อมูลที่ใช้และแลกเปลี่ยนระหว่างกันต้องมีความถูกต้องครบถ้วน โดยไม่ถูกแก้ไขให้ผิดไปจากเดิม 3.ระบบสามารถให้บริการได้ตลอดเวลา หลักพื้นฐานข้างต้นจึงประกอบไปด้วย 3 ประเด็นหลักคือ ความลับ (Confidentiality) ความถูกต้องครบถ้วน (Integrity) และ 3 ความพร้อมในการใช้งาน (Availability) ปัจจุบัน “ภัยคุกคามทางเครือข่ายออนไลน์” สำหรับประเทศไทยก่อให้เกิดปัญหาความมั่นคงปลอดภัยหลายด้าน ภัยคุกคามหลักคือ การโจมตีทางไซเบอร์ที่จะส่งผลให้บริการขัดข้อง การโจมตีมีทั้งอาศัยโปรแกรมมัลแวร์ที่ติดกระจายตัวในคอมพิวเตอร์หรืออุปกรณ์ไอโอที (IoT: Internet Of Things) เช่น อุปกรณ์ “อัจฉริยะ” (Smart) ทั้งหลาย ไม่ว่าจะเป็นสมาร์ทโฟน สมาร์ททีวี ตัวควบคุมอุปกรณ์ไฟฟ้าภายในบ้าน รวมถึง “ไวไฟเราเตอร์” และกล้องซีซีทีวีที่เชื่อมต่ออินเทอร์เน็ตได้ การเจาะเข้าระบบเพื่อลักลอบเอาข้อมูลไปใช้ การล่อลวงแบบฟิชชิงที่ส่งเมลปลอมแปลงแล้วใช้ข้อมูลเพื่อถ่ายโอนเงินจากบัญชี หรือแรนซัมแวร์ที่เข้ารหัสไฟล์ในเครื่องคอมพิวเตอร์ แม้แต่การขู่กรรโชกเอาทรัพย์สินเพื่อแลกกับข้อมูลของเราที่ถูกขโมยไป ปัญหาอุปสรรคด้านความมั่นคงปลอดภัยของไทยมีอะไรบ้าง ?…

จีนจัดทำเว็บไซต์ให้ประชาชนแจ้งเบาะแสสายลับต่างชาติ

ภาพ กระทรวงความปลอดภัยแห่งชาติจีน กระทรวงความมั่นคงแห่งรัฐ (Ministry of State Security-MSS) ของจีน ซึ่งเป็นหน่วยข่าวกรองแห่งชาติ จัดทำเว็บไซต์ให้ประชาชนแจ้งเบาะแสหรือให้ข้อมูลที่อาจเป็นภัยคุกคามต่อความมั่นคงแห่งชาติ ซึ่งจะส่งผลให้สายลับต่างชาติในจีนต้องระมัดระวังตัวมากขึ้นในการปฏิบัติงาน MSS ได้จัดทำและเผยแพร่เว็บไซต์ 12339.  gov.cn ขึ้นเมื่อวันที่ 15 เมษายน 2561 เพื่อให้ประชาชนแจ้งเบาะแสหรือข้อมูลที่อาจเป็นภัยต่อความมั่นคงของชาติ อาทิ ชาวต่างชาติที่ต้องสงสัยว่าเข้ามาซื้อขายข้อมูลลับของทางราชการ เจ้าหน้าที่ของรัฐที่ทุจริตหรือมีพฤติกรรมที่เป็นภัยต่อความมั่นคงและเสถียรภาพของชาติและพรรคคอมมิวนิสต์จีน (พคจ.) รวมทั้งการพบเห็นอุปกรณ์หรือเครื่องมือที่อาจใช้เพื่อการจารกรรม โดยผู้แจ้งเบาะแสจะได้รับรางวัลจากทางการ (เว็บไซต์ไม่ได้ระบุรายละเอียด แต่สำนักงานความมั่นคงแห่งชาติประจำกรุงปักกิ่งเสนอให้รางวัลแก่ผู้แจ้งเบาะแส จำนวน 10,000-500,000 หยวน หรือประมาณ 1,600-79,700 ดอลล่าร์สหรัฐ) เว็บไซต์ดังกล่าวให้บริการประชาชนทั้งภาษาจีนและภาษาอังกฤษ โดยระบุรายละเอียดขั้นตอนการแจ้งเบาะแสผ่านทางเว็บไซต์ และโทรศัพท์แจ้งได้ที่หมายเลข 12339 หรือให้ข้อมูลด้วยตนเองได้ที่ อาคาร เลขที่ 9 ต่งต้าเจี่ย, เชี่ยเหมิน, เขตต่งเฉิง กรุงปักกิ่ง นอกจากนี้ MSS ยังเผยแพร่การ์ตูนที่เป็นเรื่องเกี่ยวกับเจ้าหน้าที่ต่างชาติขององค์กรที่ไม่ใช่ภาครัฐและมีพฤติกรรมส่งเสริมสิทธิแรงงานแบบตะวันตกในจีน รวมทั้งติดสินบนเจ้าหน้าที่จีนเพื่อจัดชุมนุมและเคลื่อนไหวเรียกร้องสิทธิ ซึ่งถือว่าก่อความไม่สงบในสังคมและเป็นการกระทำที่ผิดกฎหมายในจีน การจัดทำเว็บไซต์ดังกล่าวสะท้อนให้เห็นว่า ทางการจีนให้ความสำคัญและมุ่งมั่นที่จะรักษาความมั่นคงและความสงบเรียบร้อยในสังคม หลังจากประกาศบังคับใช้กฎหมายต่อต้านการจารกรรม (China’s…

แฮ็กเกอร์โจมตีคอมพิวเตอร์ควบคุมเครื่อง X-Ray และ MRI เพื่อขโมยข้อมูลผู้ป่วย

นักวิจัยพบคอมพิวเตอร์ควบคุมเครื่อง MRI และ X-Ray จำนวนมากทั่วโลกถูกติดตั้งมัลแวร์ที่ชื่อว่า Kwampirs ซึ่งเชื่อว่าน่าจะเป็นฝีมือจากลุ่มแฮ็กเกอร์ที่ชื่อ ‘Orageworm’ อย่างไรก็ตามนักวิจัยยังไม่สามารถอธิบายว่าเครื่องเหล่านี้ติดมัลแวร์มาได้อย่างไร กลุ่มแฮ็กเกอร์ Orangeworm นี้เริ่มปฏิบัติการมาตั้งแต่ปี 2015 โดยเหยื่อกว่า 40% เป็นบริษัทในกลุ่ม Healthcare และที่เหลือ เช่น Logistics, เกษตรกรรม, โรงงาน และบริการทาง IT ซึ่งธุรกิจหลักของบริษัทเหล่านี้เป็น Supplychain ที่ให้บริการกับธุรกิจ Healthcare อีกทีหนึ่ง อย่างไรก็ตามแฮ็กเกอร์กลุ่มนี้มีชื่อเสียงในเรื่องในการมุ่งขโมยข้อมูลของผู้ป่วยจากองค์กรด้าน Healthcare ไปขายต่อ เนื่องจากข้อมูลของผู้ป่วยจากองค์กรเหล่านี้มักจะมีความสมบูรณ์มากกว่าข้อมูลจากสถาบันทางการเงินหรือบริษัทอื่นๆ จากการศึกษาของนักวิจัยที่ติดตามกลุ่มแฮ็กเกอร์พบว่าที่ปฏิบัติการเช่นนี้เล็ดรอดการตรวจจับได้เพราะองค์กร Healthcare ส่วนใหญ่ใช้คอมพิวเตอร์ที่ล้าสมัย ไม่ค่อยอัปเดต ไม่มีการใช้งาน Antivirus จึงแฮ็กได้ง่าย นอกจากนี้พฤติกรรมของกลุ่มแฮ็กเกอร์เองก็เกิดขึ้นคล้ายกันเสมอคือทำให้คอมพิวเตอร์เครื่องหนึ่งติดมัลแวร์ก่อนและพยายามแบบสุ่มเพื่อแพร่กระจายเครื่องมือที่ทำให้เข้าถึงเครื่องเหยื่อจากระยะไกลที่ชื่อ Kwampirs และค้นหาข้อมูลที่ต้องการต่อไป  โดยมีรายงานว่าแฮ็กเกอร์ไม่ได้เปลี่ยนพฤติกรรมการปฏิบัติการเลยตั้งแต่เริ่มการโจมตี —————————————————————————- ที่มา : TECHTALK Thai / April 24, 2018 Link : https://www.techtalkthai.com/orageworm-group-attack-mri-and-xray-machine-to-steal-patient-data/

ทลายแก๊งดึงข้อมูลเหยื่อเปลี่ยนรหัส ซื้อบัตรเงินสดออนไลน์ เสียหายกว่า 1 ล้านบาท

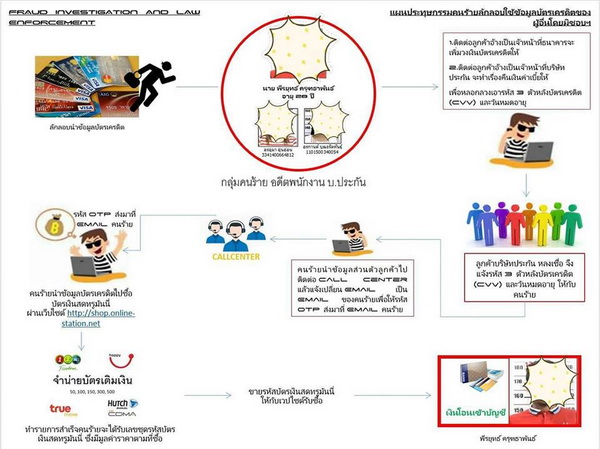
ปอท. บุกรวบแก๊งดึงข้อมูลจากบริษัทโบรกเกอร์เหยื่อไปเปลี่ยนแปลงข้อมูลใน Internet banking เพื่อซื้อบัตรเงินสดออนไลน์ และขายต่อในเว็บไซต์เสียหายกว่า 1 ล้านบาท  วันนี้ (27 เม.ย.) พล.ต.ต.วรวัฒน์ วัฒน์นครบัญชา ผู้บังคับการปราบปรามการกระทำความผิดเกี่ยวกับอาชญากรรมทางเทคโนโลยี (ผบก.ปอท.) กล่าวว่า กลุ่มงานสนับสนุนคดีทางเทคโนโลยี นำโดย พ.ต.อ.ดำรงศักดิ์ อ่อนตา ผกก.กลุ่มงานสนับสนุนฯ บก.ปอท. พ.ต.ท.สุรชัจ สีมุเทศ พ.ต.ท.พิเชษฐ์ คำภีรานนท์ รอง ผกก.กลุ่มงานสนับสนุนฯ บก.ปอท. พ.ต.ท.ภานุภัทร กิตติพันธ์ สว.กก.2 ปรก. กลุ่มงานสนับสนุนฯ ว่าที่ พ.ต.ต.สุรโชค กังวานวาณิชย์ สว.กลุ่มงานฯ ได้นำกำลังร่วมกันจับกุมตัวผู้ต้องหาที่หลอกข้อมูลเหยื่อแล้วนำข้อมูลไปเปลี่ยนแปลงข้อมูลใน Internet banking ของเหยื่อ เพื่อซื้อบัตรเงินสดออนไลน์ และนำบัตรเงินสดนั้นไปขายต่ออีกครั้ง จำนวน 3 คน ประกอบด้วย 1. นายพีรยุท ครฑธาพันธ์ อายุ 28 ปี 2.…