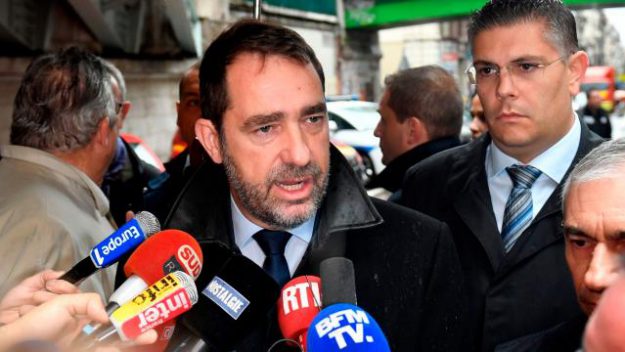
ฝรั่งเศสจ่ออัมพาต กลุ่มเสื้อกั๊กเหลือง ประท้วงใหญ่ปิดกั้นทั่วประเทศ

รมว.มหาดไทยฝรั่งเศสเตือน กองกำลังรักษาความปลอดภัยจะเข้าทำการแทรกแซงเพื่อสลายการชุมนุมประท้วงปิดกั้นครั้งใหญ่ทั่วฝรั่งเศส ของกลุ่มเสื้อกั๊กเหลืองที่ต่อต้านการขึ้นราคาน้ำมัน… เมื่อ 13 พฤศจิกายน 2561 นายคริสตอฟ คาสตาเนท์ รัฐมนตรีมหาดไทยฝรั่งเศสแถลงเมื่อวันอังคารที่ 13 พฤศจิกายนว่า กองกำลังรักษาความปลอดภัยจะเข้าทำการแทรกแซงเพื่อสลายการชุมนุมประท้วงปิดกั้นครั้งใหญ่ทั่วฝรั่งเศสหรือ “blocage total” ในวันเสาร์ที่ 17 พฤศจิกายน ตามการปลุกระดมของกลุ่ม “เสื้อกั๊กเหลือง” หรือ “gilets jaunes” เพื่อประท้วงการขึ้นของราคาน้ำมันเชื้อเพลิง “ผมขอร้องให้ไม่มีการปิดกั้นทั่วไป และหากว่า เมื่อใดก็ตามที่มีการปิดกั้น เรามีความเสี่ยงที่จะต้องเข้าแทรกแซงเพื่อรักษาความสงบเรียบร้อย และการเคลื่อนไหวอย่างเสรีของผู้คน เราจะเข้าไปแทรกแซงทันที” เขากล่าวกับสถานีโทรทัศน์ BFMTV โดยเห็นว่า การเคลื่อนไหวในครั้งนี้ ไม่มีเหตุผล แต่เกิดขึ้นจริง “ในชั้นต้น เราจะเข้าแทรกแซงโดยการเจรจา หลังจากนั้น เราจะทำให้ทุกอย่างมีการเคลื่อนไหวได้อย่างเสรี” ทั้งนี้ ขอให้ผู้จัดการประท้วงยื่นขออนุญาตกับหน่วยงานความมั่นคง โดยแจ้งรายละเอียดเกี่ยวกับกิจกรรมการประท้วงในแต่ละพื้นที่ การมีส่วนร่วมของประชาชนจำนวนมากเรียกตนเองว่า “เสื้อกั๊กเหลือง” ได้เรียกร้องให้มีการปิดกั้นถนนวันในวันเสาร์ เพื่อประท้วงการขึ้นราคาน้ำมันเชื้อเพลิง อันเป็นการยากที่จะประเมินขอบเขตของการประท้วงว่าจะขยายวงมากน้อยเพียงใด “สิ่งที่เป็นเรื่องยุ่งยาก เนื่องจากไม่ใช่สหภาพแรงงานที่เป็นผู้ดำเนินการดูแลจัดระเบียบการประท้วง ปกติแล้ว การประท้วงจะต้องแจ้งกับหน่วยงานรักษาความสงบในแต่ละพื้นที่ ทว่า เหตุการณ์ที่จะมีการประท้วงในวันเสาร์นี้ยังได้รับแจ้งน้อยมาก ผมใคร่ขอร้องให้…
อิหร่านกล่าวหาอิสราเอลทำการโจมตีไซเบอร์ใส่ระบบโทรคมนาคม

เอเจนซีส์ – รัฐมนตรีโทรคมนาคมของอิหร่านกล่าวหาอิสราเอลในวันจันทร์ (5 พ.ย.) โดยระบุว่า อิสราเอลทำการโจมตีไซเบอร์รอบใหม่ต่อโครงสร้างพื้นฐานด้านโทรคมนาคมอิหร่าน พร้อมลั่นวาจาจะตอบโต้ในทางกฏหมาย เมื่อสัปดาห์ที่แล้ว อิหร่านได้เปิดเผยว่าพบเจเนอเรชั่นใหม่ของไวรัสคอมพิวเตอร์ที่ชื่อ Stuxnet ซึ่งเคยถูกใช้เล่นงานโครงการนิวเคลียร์ของอิหร่านในทศวรรษที่แล้ว “รัฐบาลของพวกไซออนนิสต์ (อิสราเอล) ที่เคยมีประวัติการใช้อาวุธไซเบอร์อย่างไวรัสคอมพิวเตอร์ Stuxnet ได้เปิดการโจมตีอิหร่านรอบใหม่ในวันจันทร์ เพื่อจะสร้างความเสียหายแก่ระบบโทรคมนาคม” โมฮัมหมัด จาวัด อาซารี-จาโรมี รัฐมนตรีโทรคมนาคมอิหร่าน ระบุ “ต้องขอบคุณทีมเฝ้าระวังด้านเทคนิคของเรา ที่ทำให้พวกนั้นล้มเหลว” เขาระบุทางทวิตเตอร์ พร้อมบอกด้วยว่าจะดำเนินการทางกฏหมายต่ออิสราเอลผ่านองค์กรนานาชาติ แต่ไม่ได้ให้รายละเอียดเพิ่มเติม สำนักข่าวทัสนิมของอิหร่านรายงานว่า ฮามิด ฟัตตาซี รัฐมนตรีช่วยว่าการกระทรวงโทรคมนาคมอิหร่าน ระบุจะเปิดเผยรายละเอียดมากกว่านี้ในอีกไม่กี่วันข้างหน้า Stuxnet ซึ่งเชื่อกันอย่างแพร่หลายว่าเป็นไวรัสคอมพิวเตอร์ที่พัฒนาโดยอเมริกาและอิสราเอล ถูกค้นพบในปี 2010 หลังจากที่มันถูกใช้เพื่อโจมตีโรงงานเสริมสมรรถนะยูเรเนียมของอิหร่าน ———————————————————- ที่มา : MGR Online / 5 พ.ย. 2561 Link : https://mgronline.com/around/detail/9610000110594

ข้อมูลที่ถูกขโมยไปได้มีค่าแค่ไหนต่อแฮ็กเกอร์

การขโมยข้อมูลนั้นมีให้เห็นเพิ่มขึ้นเรื่อยๆ ในปัจจุบันซึ่งพูดไม่ได้ว่าเป็นฝีมือของแฮ็กเกอร์อย่างเดียวเพราะหลายครั้งก็มีสาเหตุมาจากคนในด้วย อย่างไรก็ตามเราอาจจะไม่ได้ตระหนักถึงมูลค่าของข้อมูลที่หลุดออกไปมากนักแต่อีกมุมหนึ่งในฝั่งผู้ร้ายข้อมูลที่มีขายในตลาดใต้ดินนั้นมีประโยชน์มากทีเดียว โดยในวันนี้ Trend Micro ได้มาชี้ให้เห็นถึงมูลค่าของข้อมูลที่รั่วไหลออกมาว่ามีความสำคัญอย่างไร ข้อมูลแต่ละประเภทมีค่าแตกต่างกัน งานวิจัยของ Trend Micro ได้เผยว่าข้อมูลแต่ละประเภทนั้นมีค่าไม่เท่ากันดังนี้ Financial Data ประกอบด้วยข้อมูลด้านธุรกรรมการเงิน การจ่ายบิลและกิจกรรมเกี่ยวกับการประกันภัยต่างๆ ซึ่งข้อมูลเหล่านี้คนร้ายสามารถนำไปใช้เพื่อการปลอมแปลง เช่น ยื่นขอคืนภาษี ทำเรื่องการกู้ยืมเงิน ปลอมแปลงบัตรจ่ายเงิน การโอนเงิน รวมไปถึงนำไปใช้แบล็กเมล์เหยื่อหรือข่มขู่กรรโชกทรัพย์ แม้กระทั่งขโมยเงินออกจากบัญชีเหยื่อได้เลย Health Care ข้อมูลบันทึกในโรงพยาบาลการรักษาหรือประกันต่างๆ สามารถถูกนำไปใช้เพื่อสนับสนุนการแอบอ้างหลอกเอาค่าสินไหมทดแทน แม้กระทั่งเอาไปซื้อยาที่ต้องมีใบสั่งจากแพทย์ เป็นต้น Payment Card Information ชื่อบนบัตร เลขบัตรและวันหมดอายุของบัตรสามารถนำไปใช้ซื้อของออนไลน์ได้เลย ซึ่งเป็นอะไรที่เลวร้ายกว่าข้อมูลทางการเงินอีก Account Credentials พวกชื่อและรหัสผ่านของบัญชีต่างๆ ก็สามารถถูกใช้เพื่อแอบอ้างเรียกร้องค่าประกันได้เช่นกัน หรือ นำไปใช้สร้างสแปมและการหลอกลวงอื่นๆ ต่อไป ทั้งนี้ก็ขึ้นกับประเภทของบัญชีที่ได้มาด้วย Education Information พวกข้อมูลทรานสคิร์ปต์ของนักเรียน นักศึกษา หรือบันทึกในโรงเรียนและการเข้าเรียน ก็สามารถใช้เพื่อการปลอมแปลงตัวบุคคลและสร้างการกู้ยืมเพื่อการศึกษาปลอมขึ้นมาได้ด้วย รวมถึงการแบล็กเมล์และข่มขู่เจ้าตัว ข้อมูลในตลาดใต้ดินมีค่าแค่ไหน จากผลสำรวจของ Trend Micro…

5 เทรนด์ใหม่ด้าน Security และ Risk Management สำหรับธนาคาร

เทรนด์การใช้งานย่อมเปลี่ยนไปตามเทคโนโลยีและกาลเวลาเช่นเดียวกันภัยคุกคามก็หมุนไปตามสิ่งเหล่านั้น วันนี้ทาง Security Magazine จึงได้นำเสนอเทรนด์ที่ถือกำเนิดใหม่เมื่อไม่นานมานี้ 5 ข้อด้านความมั่นคงปลอดภัยที่แวดวงธนาคารไม่ควรมองข้ามและเราจึงขอนำมาสรุปให้อ่านกัน Security Breachs แน่นอนว่าเหตุการณ์การรั่วไหลต่างๆ ย่อมกระทบต่อความเชื่อมั่นของผู้บริโภคซึ่งคงไม่ต้องกล่าวถึงแล้วว่ากระทบแค่ไหนโดยเฉพาะกับบริการทางการเงิน อีกทั้งยังมีเหตุการณ์เกิดขึ้นจริงในปี 2017 ที่ Kaspersky ได้พบกลุ่มแฮ็กเกอร์ที่ชื่อ ‘Carnanak’ ที่ขโมยเงินจากสถาบันการเงินระดับสากลไปได้กว่า 1,000 ล้านดอลล่าร์ฯ นี่จึงเป็นสาเหตุว่าทำไม Gartner ถึงทำนายว่าในปีนี้ยอดการลงทุนทั่วโลกใน Information Security จะแตะไปถึง 93,000 ล้านดอลล่าร์ New Regulations กฏหมายส่งลกระทบสำคัญต่อวิธีการบริหารจัดการข้อมูลของธุรกิจและความมั่นคงปลอดภัย โดยเฉพาะกับธุรกิจการเงินเพราะข้อมูลสามารถเป็นได้ทั้งสินทรัพย์และหนี้สินเนื่องจากผลทางกฏหมายที่ระบุโทษเอาไว้ เช่น กฏหมาย GDPR ในยุโรปที่มีโทษถึง 4% ของรายได้ทั้งหมดซึ่งการปฏิบัตินั้นค่อนข้างซับซ้อน ดังนั้นผู้นำด้านความมั่นคงปลอดภัยควรจะทำให้แน่ใจว่าธุรกิจของตนเป็นไปตามบริบทกฏหมายที่เกี่ยวข้อง นอกจากนี้ยังต้องเลือก Vendor ที่มีความเข้าใจในตัวกฏหมายด้วย Cloud-Based Solutions ข้อดีของ Cloud ในแง่ของการพัฒนาคือเรื่องของความรวดเร็วและความยืดหยุ่นในการเพิ่มลดทรัพยากรซึ่งเหมาะสมกับงานแบงก์อีกด้วย นอกจากนี้การใช้งาน Cloud ยังทำให้ลดค่าใช้ง่ายและดูแลลูกค้าได้ง่ายขึ้น ซึ่ง Cisco ได้ทำนายไว้ว่าภายในปี 2020 ทราฟฟิคการใช้งานในดาต้าเซ็นเตอร์…

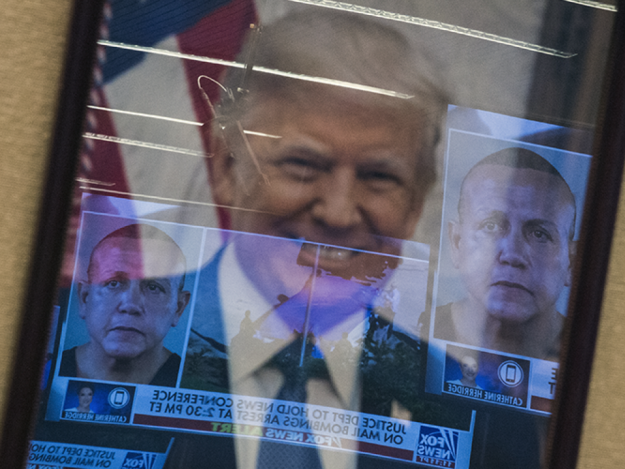
ใครคือ ‘ซีซาร์ ซายอค’? แล้วอะไรจูงใจให้ส่งพัสดุระเบิด 14 ชิ้น ถึงศัตรูทางการเมืองของ โดนัลด์ ทรัมป์

ใครคือ ‘ซีซาร์ ซายอค’? แล้วอะไรจูงใจให้ส่งพัสดุระเบิด 14 ชิ้น ถึงศัตรูทางการเมืองของ โดนัลด์ ทรัมป์ ในที่สุด ก็พบตัวผู้ต้องสงสัยที่ส่งพัสดุบรรจุระเบิดไปป่วนนักการเมืองเดโมแครต ผู้สนับสนุน ผู้วิจารณ์โดนัลด์ ทรัมป์ และสำนักข่าวซีเอ็นเอ็น รวมจำนวนทั้งหมด 14 ลูก เขาคือ ซีซาร์ ซายอค จูเนียร์ (Cesar Sayoc Jr.) วัย 56 ปี อาศัยอยู่ในรัฐฟลอริดา หนังสือพิมพ์นิวยอร์กไทม์ส ตามไปดูชีวิตบนโซเชียลมีเดียของ ซีซาร์ ซายอค จูเนียร์ ซึ่งแต่ก่อนก็ไม่มีอะไรโดดเด่น เขาโพสต์รูปอาหาร การออกกำลังกาย ผู้หญิง และการแข่งขันกีฬา ในแบบที่พบมากในชายวัยกลางคนทั่วไป จนกระทั่งปี 2016 ซึ่งเป็นปีที่มีการเลือกตั้งประธานาธิบดีสหรัฐอเมริกา โพสต์ของเขาน่ากลัวขึ้น มีน้ำเสียงแบ่งฝักแบ่งฝ่ายมากกว่าเดิม เขาเปิดบัญชีทวิตเตอร์ใหม่ และเริ่มโพสต์ข่าวที่แสดงออกด้านอารมณ์ของฝ่ายขวา หน้าฟีดส์ของเต็มไปด้วยรูปที่เข้าข้างทรัมป์ ข่าวเกี่ยวกับมุสลิมและกลุ่มไอเอส โดยเฉพาะทฤษฎีสมคบคิด และข่าวจากฟ็อกซ์นิวส์ แพลตฟอร์มโซเชียลมีเดียกระตุ้นความสนใจของซายอคด้วยอารมณ์โกรธและการแบ่งฝ่ายสุดขั้วของโพสต์จำพวกคลิกเบต และทำให้เขาประกาศตัวต่อสาธารณะว่า อยู่ข้างเดียวกับทรัมป์ และเกลียดชังศัตรูของทรัมป์…

Cathay Pacific ถูกแฮ็ก ข้อมูลผู้โดยสารกว่า 9,400,000 คนอาจถูกขโมย

Credit: CathayPacific.com สายการบิน Cathay Pacific ออกแถลงการณ์ ระบบคอมพิวเตอร์ของสายการบินถูกโจมตีโดยแฮ็กเกอร์ ส่งผลให้ข้อมูลผู้โดยสารสายการบินทั้งหมดกว่า 9,400,000 ล้านคนอาจหลุดออกไปได้ จากการตรวจสอบ โฆษกของสายการบิน Cathay Pacific ระบุว่า เริ่มพบเหตุการณ์ไม่พึงประสงค์ครั้งแรกเมื่อเดือนมีนาคมที่ผ่านมา ซึ่งทางสายการบินได้เรียกบริษัทด้านความมั่นคงปลอดภัยไซเบอร์เข้ามาช่วยตรวจสอบว่าแฮ็กเกอร์สามารถเจาะเข้าระบบได้อย่างไร และทำการปิดช่องโหว่ที่เกิดขึ้น จนกระทั่งเดือนพฤษภาคมก็ทราบว่า แฮ็กเกอร์สามารถเข้าถึงระบบที่มีข้อมูลผู้โดยสายรวมแล้วกว่า 9,400,000 คนได้ สายการบินระบุว่าในแถลงการณ์ว่า ข้อมูลที่แฮ็กเกอร์สามารถเข้าถึงได้ประกอบด้วย ชื่อผู้โดยสาย สัญชาติ วันเกิด หมายเลขโทรศัพท์ อีเมล ที่อยู่ หมายเลขพาสปอร์ต หมายเลขบัตรประชาชน หมายเลขสมาชิกสายการบิน ข้อมูลการบริการลูกค้า และข้อมูลการเดินทางในอดีต นอกจากนี้ แฮ็กเกอร์ยังสามารถเข้าถึงหมายเลขบัตรเครดิตที่หมดอายุแล้วได้ 403 รายการ และหมายเลขบัตรเครดิตที่ยังใช้งานได้อีก 27 รายการ แต่ไม่สามารถเข้าถึงรหัส CVV ได้ อย่างไรก็ตาม ข้อมูลของผู้โดยสารที่แฮ็กเกอร์เข้าถึงได้จะเป็นแบบสุ่ม และไม่มีผู้โดยสารท่านใดเลยที่แฮ็กเกอร์สามารถเข้าถึงข้อมูลที่กล่าวมานี้ได้ทั้งหมด ที่สำคัญคือรหัสผ่านไม่ได้ถูกแฮ็กแต่อย่างใด ทางสายการบินยังระบุอีกว่า จนถึงตอนนี้ยังไม่ค้นพบหลักฐานว่ามีการนำข้อมูลส่วนบุคคลของผู้ใช้จากเหตุ Data Breach นี้ไปใช้ในทางที่ผิด และเตรียมส่งอีเมลแจ้งเตือนไปยังผู้ที่ได้รับผลกระทบทุกคน…