รัสเซียจับมือเวเนซูเอลาฟื้นระบบป้องกันขีปนาวุธ ‘เอส-300’ ต้านภัยคุกคามจากอเมริกา

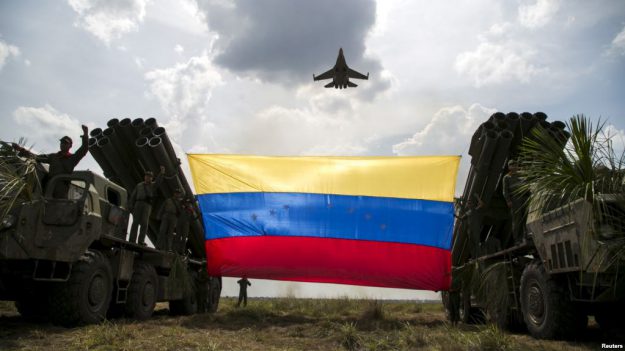
A Russian-made Sukhoi Su-30MKV fighter jet of the Venezuelan Air Force flies over a Venezuelan flag tied to missile launchers. นักวิเคราะห์ด้านความมั่นคงในอเมริกาใต้หลายคนเชื่อว่า การที่รัสเซียส่งเจ้าหน้าที่ทหารเข้าไปในเวเนซูเอลาในช่วงไม่กี่สัปดาห์มานี้ เพื่อเป็นการรับรองว่าระบบต่อต้านขีปนาวุธ เอส-300 ของรัสเซียที่ประจำการอยู่ในเวเนซูเอลาตั้งแต่ 10 ปีก่อน ยังสามารถใช้งานได้ดี ในกรณีที่ต้องนำมาใช้ต่อต้านการรุกรานทางทหารจากสหรัฐฯ มีรายงานว่าเจ้าหน้าที่ทหารรัสเซียราว 100 คน ซึ่งรวมถึงผู้เชี่ยวชาญด้านการป้องกันการโจมตีทางอากาศ ได้เดินทางเข้าไปยังเวเนซูเอลาเมื่อปลายเดือนมีนาคม เพื่อตรวจสอบว่าระบบต่อต้านขีปนาวุธ เอส-300 ยังใช้งานได้ดี หลังจากที่เวเนซูเอลาเผชิญปัญหาไฟดับหลายครั้งในช่วงที่ผ่านมา และไม่นานนี้ กองทัพเวเนซูเอลาได้นำขีปนาวุธ เอส-300 มาแสดงในการเดินสวนสนามด้วย โดยข้อมูลจากภาพถ่ายดาวเทียมของอิสราเอล และจากผู้เชี่ยวชาญด้านความมั่นคง ระบุว่า ยานพาหนะบรรทุกแบตเตอรี เอส-300 อย่างน้อย 4 คัน ได้ถูกนำไปประจำการตามจุดยุทธศาสตร์ต่างๆ ของเวเนซูเอลาในช่วงไม่กี่เดือนที่ผ่านมา เพื่อปกป้องฐานทัพทหารและอาคารรัฐบาลสำคัญต่างๆ People watch…
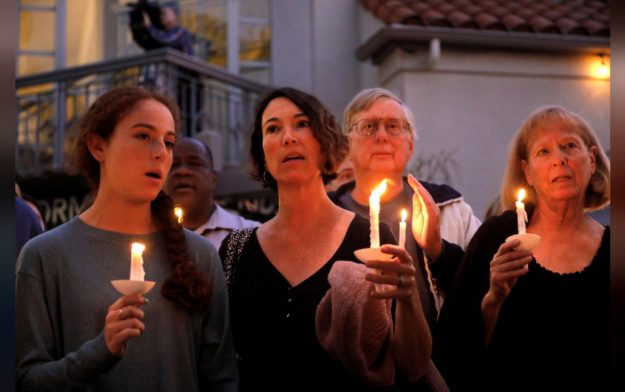
มือปืนบุกกราดยิงโบสถ์ยิวในอเมริกา เลียนแบบเหตุโจมตีมัสยิดไครสเชิร์ช

คนจำนวนมากพากันจุดเทียนไว้อาลัยให้แก่เหยื่อของเหตุกราดยิงโบสถ์ยิวในซานดิเอโกเมื่อวันเสาร์ (27 เม.ย.) ระหว่างที่มีผู้ร่วมทำพิธีทางศาสนานับร้อยคน ทำให้มีผู้เสียชีวิต 1 คน และบาดเจ็บ 3 คน เอเจนซีส์ – มือปืนบุกเดี่ยวกราดยิงโบสถ์ยิวในซานดิเอโกเมื่อวันเสาร์ (27 เม.ย.) ระหว่างที่มีผู้ร่วมทำพิธีทางศาสนานับร้อยคน ทำให้มีผู้เสียชีวิต 1 คน และบาดเจ็บ 3 คน โดยหลังจากที่ยอมมอบตัว ผู้ก่อเหตุรายนี้สารภาพว่า ได้แรงบันดาลใจจากเหตุกราดยิงมัสยิด 2 แห่งในนิวซีแลนด์กลางเดือนที่แล้ว ที่มีผู้เสียชีวิตเกือบ 50 คน ผู้ต้องสงสัยรายนี้คือ จอห์น เออร์เนสต์ วัย 19 ปี ซึ่งเป็นชาวซานดิเอโก มีแนวโน้มเป็นผู้เขียนแถลงการณ์ที่อ้างตัวว่า จุดไฟเผามัสยิดในละแวกใกล้เคียงกันเมื่อเดือนที่แล้ว บิลล์ กอร์ พนักงานฝ่ายปกครองของเทศมณฑลซานดิเอโกเผยว่า ตำรวจและสำนักงานสอบสวนกลาง (เอฟบีไอ) กำลังสอบสวนความเป็นไปได้ที่เออร์เนสต์อาจเกี่ยวข้องกับการลอบวางเพลิงศูนย์อิสลามเอสคอนดิโดเมื่อวันที่ 24 มีนาคม ซึ่งไม่มีผู้ได้รับบาดเจ็บและยังจับกุมผู้ก่อเหตุไม่ได้ และเสริมว่า เออร์เนสต์ที่ปืนขัดข้องหลังจากสาดกระสุนชุดแรกกว่าสิบนัด ไม่เคยมีประวัติอาชญากรรมมาก่อน เหตุกราดยิงล่าสุดที่โบสถ์ชาบัดของชุมชนชาวยิวในเมืองโพเวย์ รัฐแคลิฟอร์เนีย ห่างจากตัวเมืองซานดิเอโกทางเหนือประมาณ 37…

อย่าโหลดแอปเหล่านี้!!! ถ้าไม่อยากโดนขโมยข้อมูลส่งไปจีน

BuzzFeed analysis ค้นพบว่ามีหลายแอปบน Android ใน Play Store ได้เก็บข้อมูลผู้ใช้และแชร์กับรัฐบาลจีน ซึ่งบางแอปมียอดดาวน์โหลดมากกว่า 50 ล้านครั้ง หลายแอปเหล่านี้เรียกว่าถูกรายงานว่าละเมิดผู้ใช้จำนวนมาก ซึ่งแอปส่วนนึงที่เป็นปัญหานั้นมีรายชื่อดังนี้ Total Cleaner Smart Cooler Selfie Camera WaWaYaYa AIO Flashlight Samsung TV Remote Control ปัญหาของแอปเหล่านี้ก็คือ ทางผู้พัฒนาได้ละเมิดกฎของ Play Store ด้วยการไม่เปิดเผยตัวว่าเป็นใคร รวมถึงละเมิดสิทธิ์ผู้ใช้ด้วยการเข้าถึง permissions และส่งโฆษณามาให้ผู้ใช้ดู แอปอย่าง Samsung TV Remote Control จะมีการเข้าถึงไมโครโฟนเพื่อบันทึกเสียงขณะที่เราดูทีวี จากนั้นก็จะส่งข้อมูลกลับไปยังประเทศจีน, แอปไฟฉายนั้นก็จะมีขออนุณาตเข้าถึง permissions ต่างๆ ทาง Lifehacker ได้สืบสวนต่อจากข้อมูลของ BuzzFeed พบว่าแอปที่มีปัญหาทั้งหมดนั้นมียอดดาวน์โหลดรวมกันเกือบ 100 ล้านครั้ง โดยทางผู้พัฒนาได้ซ่อนข้อมูลไม่ให้รู้ว่าเป็นผู้พัฒนาจากประเทศไหนและใครเป็นเจ้าของแอป สิ่งนึงที่แอปนี้มีความคล้ายกันก็คือ เมื่อติดตั้งลงเครื่องแล้วจะขออนุญาตเข้าถึงข้อมูลพิกัด, เซ็นเซอร์ต่างๆของมือถือ รวมถึงข้อมูลรายชื่อติดต่อ ลองมาดู Selfie Camera หนึ่งในแอปที่มียอดดาวน์โหลดมากกว่า 50 ล้านครั้ง…

เผยสถิติแนวโน้ม phishing ส่วนใหญ่โจมตีผ่านอีเมล กว่าครึ่งใช้ HTTPS เจ้าหน้าที่ฝ่ายบุคคลและฝ่ายการเงินมีความเสี่ยงสูงสุด

บริษัท PhishLabs ได้เปิดเผยข้อมูลสถิติและแนวโน้มการโจมตีแบบ phishing ในปี 2019 โดยรวมพบว่าในปีที่ผ่านมาปริมาณการโจมตีเพิ่มขึ้นกว่า 40% ผู้โจมตีใช้บริการออกใบรับรอง HTTPS ฟรีเพื่อทำให้เว็บไซต์ปลอมดูน่าเชื่อถือ กลุ่มเป้าหมายส่วนใหญ่คือเจ้าหน้าที่ฝ่ายบุคคลและฝ่ายการเงิน การโจมตีแบบ phishing เป็นการหลอกลวงให้เหยื่อเข้าไปยังเว็บไซต์ปลอมเพื่อข้อมูลสำคัญ เช่น รหัสผ่าน โดยส่วนใหญ่ผู้ประสงค์ร้ายจะส่งลิงก์ของเว็บไซต์ปลอมมาทางอีเมล โปรแกรมแช็ต หรือทาง SMS โดยบริการที่มักถูกนำมาสร้างเป็นหน้าเว็บไซต์ปลอมส่วนใหญ่เกี่ยวข้องกับด้านการเงิน อีเมล หรือบริการเก็บไฟล์แบบออนไลน์ จากสถิติของปี 2018 พบว่าผู้ประสงค์ร้ายนิยมใช้บริการเว็บโฮสติ้งฟรีเพื่อฝากหน้าเว็บไซต์ phishing นอกจากนี้ยังพบว่าเกือบครึ่งหนึ่งของเว็บไซต์ปลอมที่พบในปี 2018 เป็นเว็บไซต์ที่เข้าผ่าน HTTPS ซึ่งนอกจากจะทำให้ผู้ใช้สังเกตความผิดปกติได้ยากแล้วยังมีผลกระทบต่อความสามารถของระบบตรวจจับและป้องกัน phishing ด้วย แนวทางการตรวจสอบและป้องกันไม่ให้ตกเป็นเหยื่อ phishing สามารถศึกษาได้จาก infographic ของไทยเซิร์ต ——————————————————– ที่มา : ไทยเซิร์ต / 17 เมษายน 2562 Link : https://www.thaicert.or.th/newsbite/

เหตุถล่ม 2 มัสยิดนิวซีแลนด์ ทำให้เกิดคำถามขึ้นอีกครั้งว่า โซเชียลมีเดียยิ่งทำให้เหตุก่อการร้ายแย่กว่าเดิมหรือเปล่า

REUTERS ขณะที่มือปืนสัญชาติออสเตรเลียบุกเข้าไปกราดยิงในมัสยิด 2 แห่งในเมืองไครสต์เชิร์ช ประเทศนิวซีแลนด์ เมื่อวันที่ 15 มี.ค. ทำให้มีผู้เสียชีวิต 49 คน เขาบันทึกวิดีโอเหตุการณ์ไว้ทั้งหมด และถ่ายทอดสดผ่านทางเฟซบุ๊ก สิ่งที่ตามมาคือความพยายามของแพลตฟอร์มโซเชียลมีเดียต่าง ๆ ที่จะลบวิดีโอดังกล่าวออก แต่ก็เป็นไปด้วยความยากลำบาก เพราะมีคนแชร์ต่อกันไปเรื่อย ๆ อย่างกว้างขวาง ไปปรากฏบนหน้าหนึ่งของเว็บไซต์สำนักข่าวใหญ่ ๆ ทั้งในรูปแบบภาพนิ่งและวิดีโอ เมื่อวานนี้ นายเบรนตัน ทาแรนท์ ผู้ต้องสงสัยหลัก ชาวออสเตรเลียวัย 28 ปี ได้ถูกตั้งข้อหาฆาตกรรมแล้ว เขาจะถูกควบคุมตัวต่อไปและมีกำหนดขึ้นศาลอีกครั้งในวันที่ 5 เม.ย. ส่วนนางจาซินดา อาร์เดิร์น นายกรัฐมนตรีนิวซีแลนด์ ประกาศว่า “จะมีการเปลี่ยนแปลงกฎหมายควบคุมอาวุธปืนของเรา” หลังพบว่า ผู้ต้องสงสัยมีปืนถึง 5 กระบอกพร้อมใบอนุญาตพกปืนตามกฎหมาย โซเชียลมีเดียกับการก่อการร้าย หนึ่งในประเด็นที่ได้รับความสนใจขึ้นมาอีกครั้งคือ บริษัทผู้ให้บริการโซเชียลมีเดียยักษ์ใหญ่อย่างทวิตเตอร์ เฟซบุ๊ก และยูทิวบ์ ประสบความล้มเหลวอีกครั้งที่จะจัดการกับเนื้อหาที่มีลักษณะฝ่ายขวาอย่างสุดโต่งบนแพลตฟอร์มของพวกเขา วิดีโอที่คนร้ายเผยแพร่ถูกส่งต่อไปเป็นวงกว้างเรื่อย ๆ ขณะที่หลายฝ่ายก็พยายามเรียกร้องให้หยุดเผยแพร่ซะ ผู้ใช้โซเชียลมีเดียคนหนึ่งตั้งข้อสังเกตขึ้นมาว่า “นั่นคือสิ่งที่ผู้ก่อการร้ายต้องการ” คนร้ายแชร์อะไรบ้าง…

6 ขั้นตอนสำคัญ ในการประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์

ยุทธศาสตร์การจัดการความเสี่ยงของทุกองค์กรนั้นย่อมต้องมีการประเมินความเสี่ยงด้านความปลอดภัยทางไซเบอร์ด้วย เนื่องจากถือเป็นช่องโหว่สำคัญที่เปิดช่องให้เกิดอันตรายที่สร้างความเสียหายอย่างใหญ่หลวงได้ แต่แน่นอนว่าความจำเป็นในการประเมินความเสี่ยงนั้นขึ้นอยู่กับขนาดขององค์กรด้วย อย่างบริษัทข้ามชาตินั้นย่อมมีความเสี่ยงมากกว่าบริษัทขนาดเล็กและขนาดกลางในประเทศอยู่แล้ว เป็นต้น อย่างไรก็ดี ทุกบริษัทน้อยใหญ่ต่างก็พยายามอย่างสุดความสามารถในการลดความเสี่ยงมากที่สุดเท่าที่เป็นไปได้ ซึ่งหนทางที่จะทำได้นั้นก็หนีไม่พ้นการประเมินความเสี่ยงเช่นกัน แต่การประเมินความเสี่ยงที่เหมาะสมนั้นไม่ใช่เรื่องทีจำเป็นต้องทำให้ซับซ้อน เพียงแค่แตกย่อยออกมาเป็นแต่ละหัวข้อเล็กๆ ก็ทำให้สามารถบริหารจัดการได้ง่ายขึ้นแล้ว ดังขั้นตอนต่อไปนี้ 1. จัดตั้งทีมงานจัดการความเสี่ยงโดยเฉพาะ ไม่ว่าตัวคุณเองจะมีทักษะด้านการรักษาความปลอดภัยดีแค่ไหน ก็ไม่มีทางที่จะสามารถสอดส่องดูแลได้ทุกจุดพร้อมกัน ดังนั้นจึงจำเป็นต้องมีทีมงานคอยช่วยเหลือ เป็นหูเป็นตาโดยเฉพาะจุดเสี่ยงต่างๆ ในองค์กร โดยเฉพาะในเมื่อแต่ละแผนกมีลักษณะการทำงานที่ต่างกัน ทีมงานด้านนี้จึงควรมีตัวแทนจากหลากหลายแผนกที่ช่วยได้ทั้งด้านการสื่อสารและการวิเคราะห์ภาพรวมได้ชัดเจน 2. ลิสต์รายการและจัดหมวดหมู่ทรัพย์สินในองค์กร ทีมงานที่จัดตั้งขึ้นจะเป็นหัวแรงสำคัญในการรวบรวมข้อมูลเกี่ยวกับทรัพยากรทั้งหมดภายในองค์กร โดยเฉพาะข้อมูลที่ถูกรวบรวม, จัดเก็บ, และโอนย้ายถ่ายเทไปยังตำแหน่งต่างๆ โดยเฉพาะในบริการบนคลาวด์อย่างเช่น Platform-as-a-Service (PaaS), Infrastructure-as-a-Service (IaaS), และ Software-as-a-Service (SaaS) 3. ลงมือประเมินความเสี่ยง ข้อมูลที่ใช้งานในองค์กรต่างมีความสำคัญแตกต่างกัน และหน่วยงานที่เราเอาต์ซอร์สหรือเธิร์ดปาร์ตี้ต่างๆ ก็ไม่ได้มีมาตรการรักษาความปลอดภัยที่มีประสิทธิภาพเพียงพอเท่าเทียมกันด้วย ดังนั้นเวลาที่จะระบุความสำคัญหรือระดับความเสี่ยงของทรัพยากรด้านข้อมูลในบริเวณต่างๆ ก็ไม่ควรมองข้ามความเสี่ยงที่เกิดจากบุคคลหรือองค์กรภายนอกที่ร่วมงานด้วยเช่นกันตัวอย่างเช่น การมองหาระบบ เครือข่าย หรือซอฟต์แวร์ที่เป็นแกนหลักของบริษัท, ระบุข้อมูลที่ควรจัดการทั้งด้านการรักษาความลับ ความพร้อมในการเข้าถึง และความถูกต้อง, ระบุอุปกรณ์ที่มีความเสี่ยงมากที่สุดต่อการเกิดเหตุข้อมูลรั่วไหล, ระบุโอกาสต่างๆ ที่สร้างความเสียหายแก่ข้อมูล, มองหาระบบ เครือข่าย หรือซอฟต์แวร์ที่มักตกเป็นเป้าของอาชญากรไซเบอร์ในการจารกรรมข้อมูล, รวมไปถึงความเสี่ยงทั้งด้านการเงินและชื่อเสียงที่เป็นไปได้ถ้าเกิดเหตุข้อมูลรั่วไหล…