รายงานเผย มีการจ่ายค่าไถ่ทางไซเบอร์ผ่านธนาคารในสหรัฐฯ รวมกันกว่า 45,000 ล้านบาท

  เครือข่ายการบังคับใช้กฎหมายต่ออาชญากรรมทางการเงิน (FinCEN) ในสังกัดกระทรวงการคลังสหรัฐอเมริกา (USDT) เผยว่าในปี 2021 มีการทำธุรกรรมเกี่ยวกับการจ่ายค่าไถ่ให้กับอาชญากรที่ใช้มัลแวร์เรียกค่าไถ่ผ่านธนาคารของสหรัฐฯ รวมกันถึงเกือบ 1,200 ล้านเหรียญ (ราว 45,000 ล้านบาท)   นอกจากนี้ ยังพบด้วยว่าการจ่ายค่าไถ่ในปี 2021 ยังเพิ่มขึ้นสูงถึงร้อยละ 188 เมื่อเทียบกับปี 2020 เหตุการณ์ถึงร้อยละ 75 เกิดขึ้นในช่วงครึ่งหลังของปี 2021 โดยผู้ก่อเหตุจำนวนมากมาจากรัสเซีย   FinCEN ชี้ว่าตัวเลขข้างต้นไม่ได้แปลว่ามีจำนวนการโจมตีมากขึ้นเสมอไป แต่อาจหมายถึงว่าการโจมตีในแต่ละครั้งทวีความรุนแรงมากขึ้นก็ได้   ข้อมูลส่วนใหญ่ที่ใช้ในการวิเคราะห์นั้น FinCEN นำมาจากเอกสารคดีภายใต้กฎหมายรักษาความลับของธนาคาร (BSA) ตลอดทั้งปี 2021 ซึ่ง FinCEN ได้รับเอกสารบันทึกที่เกี่ยวกับมัลแวร์เรียกค่าไถ่มากถึง 1,489 ฉบับ   ฮิมาเมาลิ ดัส (Himamauli Das) รักษาการณ์ผู้อำนวยการ FinCEN ระบุว่ารายงานนี้เผยให้เห็นความสำคัญของการจัดเก็บข้อมูลที่เกี่ยวข้องกับ BSA ซึ่งทำให้ FinCEN สามารถศึกษาแนวโน้มและรูปแบบภัยคุกคามดังกล่าว…
น่าเป็นห่วง บริษัทไทยตกเป็นเป้าหมาย แฮ็กเกอร์จ้องขโมย Password

  ในช่วงครึ่งปีหลังที่ผ่านมา เรามักเห็นข่าวว่าช่อง Youtuber และเว็บไซต์ของธุรกิจไทยบางแห่งโดนโจมตีโดยการขโมย Password แล้วเข้าไปเปลี่ยนข้อมูลภายในเว็บ จ้องทำลายเว็บ หรือเป็นเส้นทางในการโจมตีส่วนอื่น ๆ ต่อไป เช่น การดักจับข้อมูลและใช้ Ransomware โจมตี   ล่าสุด Kaspersky ได้เปิดเผยข้อมูลสถิติของการโจมตีธุรกิจขนาดเล็ก (SMB) โดยครึ่งแรกของปี 2022 พบว่าอาชญากรไซเบอร์ได้โจมตีผ่านเว็บจำนวน 11,298,154 ในภูมิภาค เอเชียตะวันออกเฉียงใต้ และในไทยมีสถิติการโจมตีมากกว่า 1.4 ล้านครั้งที่ Kaspersky สามารถบล็อกได้   ภัยคุกคามทางเว็บหรือภัยคุกคามออนไลน์เป็นความเสี่ยงด้านความปลอดภัยทางไซเบอร์ประเภทหนึ่งที่อาจทำให้เกิดเหตุการณ์หรือการกระทำที่ไม่พึงประสงค์ผ่านทางอินเทอร์เน็ต ภัยคุกคามทางเว็บเกิดขึ้นได้จากช่องโหว่ของผู้ใช้ปลายทาง (Endpoint) บริการเว็บเซอร์วิส และผู้พัฒนา/ผู้ให้บริการเว็บเซอร์วิส ซึ่งหากไม่ได้มีระบบป้องกันที่ดีพอ้และผู้ใช้ไม่ทันระวังตัว ก็อาจทำให้เกิดการโจมตีดังกล่าวได้   นอกเหนือจากภัยคุกคามทางเว็บแล้ว แคสเปอร์สกี้ยังตรวจพบโทรจันขโมยพาสเวิร์ด Trojan-PSW (Password Stealing Ware) จำนวน 373,138 รายการ (ในไทย 31,917) ที่พยายามแพร่กระจายสู่ธุรกิจขนาดเล็กและขนาดกลางในภูมิภาค SEA โดย Trojan-PSW…

อดีตเจ้าหน้าที่รัฐแคนาดาถูกตัดสินจำคุก 20 ปี เพราะพัวพันกับมัลแวร์เรียกค่าไถ่

  เซบาสเตียน วาชอน-เดฆาแดงส์ (Sebastien Vachon-Desjardins) อดีตที่ปรึกษาด้านไอทีของหน่วยงานรัฐแห่งหนึ่งในแคนาดา วัย 34 ปี ถูกศาลรัฐฟลอริดา สหรัฐอเมริกา ตัดสินจำคุก 20 ปี จากกรณีที่เขามีส่วนในปฏิบัติการโจมตีด้วยมัลแวร์เรียกค่าไถ่ NetWalker จนได้เงินไปถึง 21 ล้านเหรียญ (ราว 785 ล้านบาท)   วาชอน-เดฆาแดงส์ยอมรับว่ามีส่วนร่วมในปฏิบัติการโจมตีด้วย NetWalker ซึ่งเป็นบริการมัลแวร์เรียกค่าไถ่ (Ransomware-as-a-service – RaaS) ที่เขาใช้ในการโจมตีองค์กรต่าง ๆ ในสหรัฐฯ และแคนาดา มากกว่า 17 แห่ง   กระบวนการสืบสวนนี้เป็นความร่วมมือ 3 ประเทศ ระหว่างสหรัฐฯ แคนาดา และเบลเยียม   ก่อนจะถูกส่งตัวมายังสหรัฐฯ วาชอน-เดฆาแดงส์ เคยถูกตำรวจแคนาดาเข้าจับกุมในปี 2021 และถูกตัดสินจำคุกถึง 5 ปี ในระหว่างการตรวจค้นบ้าน เจ้าหน้าที่พบเงินคริปโทเคอเรนซีจำนวน 719 Bitcoin…

สมาชิก QUAD เรียกร้องให้ทุกประเทศร่วมมือกันจัดการกับภัยทางไซเบอร์

  รัฐมนตรีว่าการกระทรวงการต่างประเทศของ QUAD หรือกลุ่มความร่วมมือด้านความมั่นคง 4 ประเทศ ได้แก่ ออสเตรเลีย อินเดีย ญี่ปุ่น และสหรัฐอเมริกา ร่วมกันเรียกร้องให้ประเทศต่าง ๆ ทั่วโลกให้ความสำคัญกับการจัดการปฏิบัติการโจมตีด้วยมัลแวร์เรียกค่าไถ่ที่มีจุดกำเนิดจากภายในดินแดนของแต่ละประเทศ   รัฐมนตรีของทั้ง 4 ประเทศพบกันในระหว่างการประชุมสมัชชาสหประชาชาติ (UN General Assembly) ซึ่งถือเป็นวงประชุมใหญ่ที่สุดขององค์การสหประชาชาติ   ในคำแถลงของทั้ง 4 ประเทศยังได้มีการให้คำมั่นว่าจะช่วยเหลือซึ่งกันและกันในกรณีที่สมาชิก QUAD ประสบกับการโจมตีทางไซเบอร์ อาทิ มัลแวร์เรียกค่าไถ่ และการโจมตีทางไซเบอร์ต่อโครงสร้างพื้นฐานสำคัญ โดยเฉพาะที่เป็นหัวใจของความมั่นคงและการพัฒนาทางเศรษฐกิจในภูมิภาคอินโด-แปซิฟิก   นอกจากนี้ ประเทศสมาชิก QUAD ยังได้เปิดรับความเป็นไปได้เกี่ยวกับการจัดทำอนุสัญญาระหว่างประเทศว่าด้วยการต่อต้านอาชญากรรมไซเบอร์ ที่จะมีเนื้อหามุ่งต่อกรกับกับภัยจากมัลแวร์เรียกค่าไถ่ด้วย   ทั้งนี้ การประชุมครั้งต่อไปของ QUAD จะจัดขึ้น ณ กรุงนิวเดลี เมืองหลวงของอินเดีย ในช่วงต้นปี 2023   ที่มา Bloomberg       ——————————————————————————————————————————…

เนียนขั้นสุด แรนซัมแวร์ตัวใหม่ แฝงมากับอัปเดตปลอม

  ปัจจุบัน วิธีใหม่ของเหล่าแฮกเกอร์คือพยายามส่ง Ransomware หรือมัลแวร์เรียกค่าไถ่มากับการอัปเดต Windows หรือซอฟต์แวร์ที่ผู้คนไว้ใจ ซึ่งจะส่งผลให้การโจมตีมีโอกาสประสบความสำเร็จมากขึ้น   มัลแวร์ตัวใหม่นี้มีชื่อ HavanaCrypt ค้นพบโดยนักวิจัยจาก Trend Micro ซึ่งได้ปลอมแปลงตัวเองเป็นการอัปเดตจาก Google Software Update และสิ่งที่น่าแปลกใจอีกอย่างคือ เซิร์ฟเวอร์คำสั่งและการควบคุม ของมัลแวร์ใช้โฮสต์บนที่อยู่ IP เว็บโฮสติ้งของ Microsoft   HavanaCrypt นั้นมีการใช้เทคนิคในการโจมตีมากมาย ไม่ว่าจะเป็น การตรวจสอบว่าเครื่องดังกล่าวกำลังทำงานในสภาพแวดล้อมเสมือนจริงหรือไม่ หรือเป็นแค่เครื่องหลอกที่ใช้ดักมัลแวร์ มีการใช้รหัสของตัวจัดการรหัสผ่านโอเพ่นซอร์สอย่าง KeePass Password Safe ระหว่างการเข้ารหัส และการใช้ฟังก์ชัน .Net ที่เรียกว่า “QueueUserWorkItem” เพื่อเพิ่มความเร็วในการเข้ารหัส   HavanaCrypt เป็นหนึ่งในเครื่องมือเรียกค่าไถ่และมัลแวร์อื่นๆ ที่มีจำนวนเพิ่มขึ้นเรื่อยๆ ซึ่งในช่วงไม่กี่เดือนที่ผ่านมาได้มีการเผยแพร่ในรูปแบบของการอัปเดตปลอมสำหรับ Windows 10, Microsoft Exchange และ Google Chrome   ในเดือนพฤษภาคม นักวิจัยด้านความปลอดภัยพบแรนซัมแวร์ที่มีชื่อว่า…

Foxconn ยืนยัน โรงงานในเม็กซิโกโดน ransomware โจมตีจนส่งผลกระทบต่อการผลิต

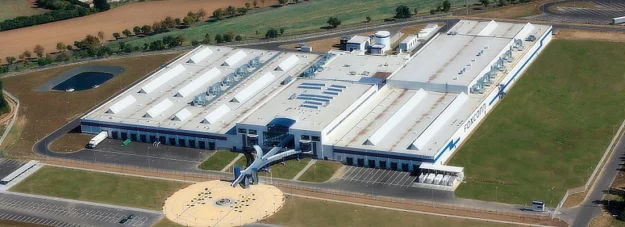
  Foxconn ผู้ผลิตสมาร์ตโฟนและอุปกรณ์อิเล็กทรอนิกส์รายใหญ่ ยืนยันเหตุการณ์โรงงานในเม็กซิโกถูก ransomware โจมตีเมื่อปลายเดือนพฤษภาคมที่ผ่านมา โรงงานที่ได้รับผลกระทบคือโรงงาน Foxconn Baja California ที่อยู่เมือง Tijuana ในชายแดนแคลิฟอร์เนีย โดยโรงงานนี้ผลิตสินค้าประเภทอุปกรณ์การแพทย์ , อิเล็กทรอนิกส์สำหรับผู้บริโภค และผลิตภัณฑ์สำหรับโรงงาน โดยโรงงานแห่งนี้เป็นซัพพลายให้กับรัฐแคลิฟอร์เนียของสหรัฐฯ ซึ่งเป็นผู้บริโภคสินค้าอิเล็กทรอนิกส์รายสำคัญในภูมิภาค Jimmy Huang โฆษกของ Foxconn ยืนยันว่า การผลิตถูกรบกวนจาก ransomware แต่ตอนนี้กำลังทยอยกลับสู่สภาวะปกติและประมาณการว่า เหตุกาณ์นี้มีผลกระทบต่อการดำเนินธุรกิจในภาพรวมของกลุ่ม Foxconn น้อย และพร้อมทั้งรายงานข้อมูลเกี่ยวกับเหตุการณ์ดังกล่าวแก่ผู้บริหาร , ลูกค้า และซัพพลายเออร์ของบริษัทแล้ว Foxconn ไม่ได้ระบุว่า มีข้อมูลส่วนใดได้รับผลกระทบจากการโจมตีครั้งนี้บ้าง รวมถึงไม่ได้ระบุว่าใครเป็นผู้โจมตีด้วย แต่ LockBit ได้ยืนยันว่า เป็น ransomware ของตนเอง และขู่ว่าจะเปิดเผยข้อมูลที่ได้จาก Foxconn หากไม่จ่ายค่าไถ่ในวันที่ 11 มิถุนายนนี้ แต่ยังไม่มีข้อมูลว่า LockBit เรียกค่าไถ่เป็นจำนวนเงินเท่าไร และ Foxconn ปฏิเสธที่จะให้คำตอบว่าจะจ่ายค่าไถ่หรือไม่…