VirusTotal รายงานผลวิเคราะห์แรนซัมแวร์กว่า 80 ล้านตัวอย่าง

  VirusTotal ซึ่งอยู่ภายใต้การบริหารของ Google นั้นได้ออกรายงานเกี่ยวกับผลวิเคราะห์ตัวอย่างของแรนซัมแวร์จะทุกมุมโลกกว่า 80 ล้านตัวอย่าง   ประเด็นสำคัญมีดังนี้   –  รายงานถูกเก็บในช่วงปี 2020 ถึงครึ่งปีแรกของ 2021   –  ข้อมูลกว่า 80 ล้านตัวอย่างถูกเก็บมาจาก 140 ประเทศ โดยภาพรวมพบว่าอิสราเอลมีจำนวนมากที่สุด ตามมาด้วยเกาหลีใต้ และเวียดนาม   –  เป้าหมายของแรนซัมแวร์กว่า 95% คือ Windows ซึ่งตัวอย่างที่เข้ามาก็คือ Executable หรือ DLL ในขณะที่แอนดรอยด์มีปริมาณตัวอย่างคิดเป็น 2% ของทั้งหมด อย่างไรก็ดีพบแรนซัมแวร์ EvilQuest ราว 1 ล้านตัวอย่างที่โจมตี macOS   –  แคมเปญการโจมตีขนาดใหญ่จะอยู่ได้ไม่นาน แต่ทีมงานพบว่ามีกิจกรรมของแรนซัมแวร์นับ 100 สายพันธุ์ที่เคลื่อนไหวอยู่เรื่อยๆ   –  ตัวอย่างใหม่ๆที่เข้ามาก็คือแคมเปญใหม่ โดย Botnet…

ระบบสาธารณสุขอิสราเอลถูกโจมตีทางไซเบอร์อย่างหนักหน่วง

  เจ้าหน้าที่ด้านไซเบอร์และบุคลากรทางการแพทย์ของอิสราเอลเผยว่าในสัปดาห์ที่ผ่านมา โรงพยาบาลและสถาบันทางการแพทย์หลายแห่งในอิสราเอลถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่ แต่เคราะห์ดีที่เจ้าหน้าที่สามารถจัดการกับการโจมตีที่เกิดขึ้นได้ทั้งหมด ศูนย์การแพทย์ฮิลเลล ยาฟเฟ (Hillel Yaffe Medical Center) ในฮาเดรา ทางตอนเหนือของกรุงเทลอาวีฟ เป็นหนึ่งในสถาบันทางการแพทย์ที่ใช้เวลาหลายวันเพื่อฟื้นตัวจากการโจมตีทางไซเบอร์ที่เกิดขึ้นเมื่อวันพุธที่ผ่านมา (13 ตุลาคม) ที่ระบบเครือข่ายของโรงพยาบาลหยุดชะงัก โดยในขณะนี้เจ้าหน้าที่ด้านเทคนิคกำลังพยายามกู้ระบบให้กลับมาใช้งานได้ ในระหว่างนี้บุคลากรจำเป็นต้องใช้ระบบกระดาษในการรับคนไข้ไปพลางก่อน หลายแหล่งเชื่อว่าการฟื้่นตัวอาจใช้เวลาหลายเดือน ทั้งนี้ ยังไม่ทราบว่าใครหรือกลุ่มใดอยู่เบื้องหลังการโจมตีที่เกิดขึ้น โดยทางเจ้าหน้าที่ตำรวจได้ริเริ่มกระบวนการสืบสวนแล้ว ที่มา Haaretz —————————————————————————————————————————————– ที่มา : Beartai            / วันที่่เผยแพร่  17 ต.ค.2564 Link : https://www.beartai.com/news/itnews/819308

ไฟล์ Windows ตกเป็นเหยื่ออันดับ 1 ของมัลแวร์เรียกค่าไถ่แบบขาดลอย

  รายงานการศึกษามัลแวร์เรียกค่าไถ่ที่รวบรวมจาก 232 ประเทศของ VirusTotal ที่เผยแพร่ในเดือนตุลาคม 2564 พบว่าประเภทไฟล์ที่ได้รับผลกระทบจากมัลแวร์เรียกค่าไถ่ถึงร้อยละ 95 คือไฟล์ประเภท executables (.exe) หรือ dynamic link libraries (.dll) บนระบบปฏิบัติการ Windows ในคอมพิวเตอร์ ขณะที่อีกร้อยละ 2 อยู่บน Android ประเทศที่เป็นเป้าการโจมตีของมัลแวร์เรียกค่าไถ่มากที่สุดคืออิสราเอล ซึ่งสูงขึ้นจากเดิมถึง 6 เท่า รองลงมาคือ เกาหลีใต้ เวียดนาม จีน และสิงคโปร์ ตามลำดับ นอกจากนี้ ยังพบว่ามีมัลแวร์เรียกค่าไถ่ที่แพร่ระบาดอยู่บนโลกออนไลน์ถึง 130 ตระกูล โดยตระกูลที่มีรายงานการโจมตีสูงที่สุดคือ Gandcrab ซึ่งมีอัตราการวิวัฒนาการอย่างสูงในช่วงปีที่แล้วถึงไตรมาสแรกของปีนี้ รองลงมาคือมัลแวร์เรียกค่าไถ่ในตระกูล Babuk ที่ทำยอดการโจมตีสูงช่วงเดือนมิถุนายน – สิงหาคมที่ผ่านมา ผู้สนใจสามารถอ่านรายงานฉบับเต็มได้ที่นี่ ที่มา Windows Central, VirusTotal   —————————————————————————————————————————————– ที่มา :…

ปลอดภัยจากภัยไซเบอร์

  แม้จะมีกฎ กติกา และกฎหมายที่รัดกุม ก็ยังคงมีความเสี่ยงที่หลีกเลี่ยงไม่ได้   ข่าวคราวความเสียหายจากอาชญากรรมทางคอมพิวเตอร์เพิ่มสูงขึ้นทุกปีทั้งในแง่จำนวนผู้เสียหาย และเม็ดเงินที่ถูกล่อลวงในหลายประเทศทั่วโลก จนหลายๆ คนเริ่มตั้งคำถามถึงบทบาทของเทคโนโลยีดิจิทัลที่มีมากเกินไปจนดูเหมือนจะควบคุมไม่อยู่ ความก้าวหน้าในวิทยาศาสตร์และเทคโนโลยีมีทั้งประโยชน์และโทษมาพร้อมกันเสมอ แต่กับเทคโนโลยีดิจิทัลอาจมีความพิเศษมากกว่า เพราะความเร็วในการแพร่กระจายและผลกระทบที่เกิดขึ้นกับทุกส่วนไม่ว่าจะเป็นการเมือง เศรษฐกิจ สังคม ความแพร่หลายของเทคโนโลยีดิจิทัลเกิดขึ้น เพราะการปฏิวัติในยุคไมโครคอมพิวเตอร์ที่ทำให้บริษัทขนาดเล็กรวมไปถึงคนทั่วไปมีโอกาสได้ใช้งานคอมพิวเตอร์อย่างเท่าเทียมกัน ไม่เหมือนในอดีตที่คอมพิวเตอร์เมนเฟรมหรือมินิคอมพิวเตอร์มีใช่เฉพาะในองค์กรขนาดใหญ่เท่านั้น   ในบ้านเราคอมพิวเตอร์เครื่องแรกใช้งานในจุฬาลงกรณ์มหาวิทยาลัยเมื่อปี 1963 ตามด้วยสำนักงานสถิติแห่งชาติในปีถัดมา กลุ่มผู้ใช้งานจึงจำกัดเฉพาะนักวิชาการและนักสถิติ จนกระทั่งปี 1974 ตลาดหลักทรัพย์แห่งประเทศไทยได้ใช้คอมพิวเตอร์ช่วยในการซื้อขายหุ้น หลังจากนั้นในช่วงปี 1980 ไมโครคอมพิวเตอร์ก็เริ่มได้รับความนิยมมากขึ้นเรื่อยๆ แต่ความพยายามในการเชื่อมโยงคอมพิวเตอร์เข้าด้วยกันเป็นเครือข่าย เป็นอีกเรื่องหนึ่งที่ต้องใช้ความร่วมมือครั้งใหญ่ ซึ่งจุดเริ่มต้นจริงๆ อยู่ที่เครือข่ายด้านกลาโหมก่อนที่จะขยายวงมาถึงสถาบันการศึกษา และท้ายที่สุดคือการประยุกต์ใช้ในเชิงธุรกิจ ซึ่งเกิดขึ้นได้เพราะเป็นโครงการของนักศึกษาในมหาวิทยาลัยชั้นนำ   ตัวอย่างเช่น เจอร์รี่ หยาง ผู้ก่อตั้งยาฮู อดีตนักศึกษาของมหาวิทยาลัยสแตนฟอร์ด มาจนถึงยุคนี้ ก็มีมาร์ค ซัคเกอร์เบิรก์ ผู้ก่อตั้งเฟซบุ๊คจากมหาวิทยาลัยฮาร์วาร์ด ก็ล้วนมีส่วนจุดประกายให้ธุรกิจในยุคอินเทอร์เน็ตขยายตัวอย่างรวดเร็วเป็นประวัติการณ์ การจับคู่กันระหว่างโลกคอมพิวเตอร์และเครือข่ายอินเทอร์เน็ตสร้างให้เกิดธุรกิจใหม่ๆ มากมาย บ้างก็มาแทนที่ธุรกิจเดิมที่ได้รับผลกระทบจากวิถีชีวิตของผู้คนที่เปลี่ยนแปลงไปเช่นธุรกิจร้านหนังสือ ธุรกิจร้านเช่าวีดิโอ สถานีโทรทัศน์ ฯลฯ   วิถีชีวิตของคนยุคปัจจุบันจึงเปลี่ยนแปลงไปจากยุคก่อนมีอินเทอร์เน็ตมหาศาล พรมแดนของแต่ละประเทศจึงมีบทบาทลดลงเพราะมีเครือข่ายอินเทอร์เน็ตเป็นตัวเชื่อมโยงทั้งในด้านการค้า…

สาวฟ้องโรงพยาบาลในรัฐแอละแบมา เนื่องจากไม่แจ้งเหตุโจมตีทางไซเบอร์ที่ทำให้ลูกเสียชีวิต

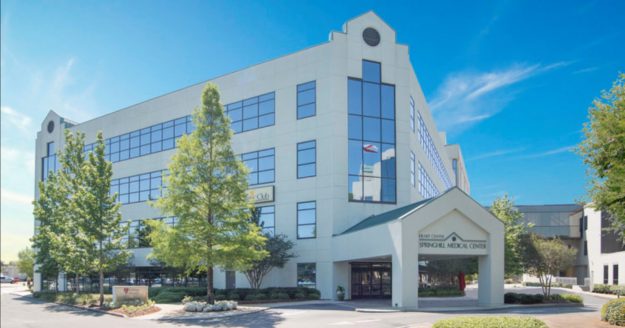
  เทรันนี คิดด์ (Teiranni Kidd) สาวชาวอเมริกัน ได้ยื่นฟ้องโรงพยาบาล Springhill Memorial ในรัฐแอละแบมาเนื่องจากไม่แจ้งให้ทราบถึงการโจมตีทางไซเบอร์ที่เกิดขึ้นเมื่อปี 2562 เมื่อครั้งที่เธอเข้าไปติดต่อเพื่อคลอดลูก ทำให้ นิคโก ไซลาร์ (Nicko Silar) ลูกสาวของเธอเสียชีวิตในเวลาต่อมา ในคำฟ้องระบุว่า เมื่อวันที่ 16 กรกฎาคม 2562 ได้เกิดการโจมตีทางไซเบอร์ด้วยมัลแวร์เรียกค่าไถ่ที่ทำให้ระบบคอมพิวเตอร์ทั้งหมดของโรงพยาบาลดับเป็นเวลาเกือบ 8 วัน ระบบประวัติคนไข้ถูกปิดกั้นและบุคลากรทางการแพทย์ของโรงพยาบาลไม่สามารถเข้าดูอุปกรณ์ที่ใช้ในสังเกตการเต้นของหัวใจทารกในห้องทำคลอดได้ สิ่งที่เกิดขึ้นตามมาคือเจ้าหน้าที่ไม่สังเกตเห็นสายสะดือที่รัดคอของหนูน้อยไซลาร์อยู่ในครรภ์ของมารดา ซึ่งก่อให้เกิดอาการกระทบกระเทือนทางสมอง และทำให้หนูน้อยเสียชีวิตหลังผ่านไป 9 เดือน เนื่องจากเลือดและออกซิเจนไปเลี้ยงสมองไม่เพียงพอ คิดด์ระบุว่าเธอคงจะเลือกไปใช้บริการโรงพยาบาลอื่นถ้ารู้แต่แรกว่าสถานการณ์เลวร้ายดังเช่นที่ปรากฎในข้อความที่ส่งกันระหว่างเจ้าหน้าที่ของโรงพยาบาล เคทลิน พาร์เนลล์ (Katelyn Parnell) สูตินรีแพทย์ที่ทำคลอดให้คิดด์ระบุว่าในตอนนั้น เธอไม่รู้ว่าระบบเครือข่ายขัดข้อง ไม่เช่นนั้นก็คงจะทำการผ่าคลอดให้กับคิดด์ไปแล้วถ้าหากเธอสามารถใช้เครื่องสังเกตการเต้นของหัวใจเพื่อดูชีพจรของไซลาร์ได้ ทางโรงพยาบาลได้ออกมาปฏิเสธว่าไม่เกี่ยวข้องกับการตายของไซลาร์ “ในตอนนั้น เรายังคงเปิดให้บริการและบุคลากรทางการแพทย์ของเราได้อุทิศตนเพื่อคนไข้ที่ต้องการพวกเรา โดยเรา พร้อมด้วยทีมแพทย์ที่ให้การรักษานั้นได้ตรวจสอบให้แน่ใจแล้วว่าสามารถทำการรักษาได้” เจฟฟรี เซนต์ แคลร์ (Jeffrey St. Clair) ประธานเจ้าหน้าที่บริหารของ Springhill ระบุต่อสำนักข่าว…

ระบบเครือข่ายของ Johnson Memorial Health ล่ม หลังถูกโจมตีทางไซเบอร์

  เครือโรงพยาบาล Johnson Memorial Health รัฐอินดิแอนาของสหรัฐอเมริกา แถลงว่าได้ตกเป็นเหยื่อการโจมตีทางไซเบอร์ที่ทำให้ระบบเครือข่ายสารสนเทศล่มทั้งระบบ แต่ยืนยันเพิ่มเติมว่าระบบการให้บริการส่วนใหญ่ไม่ได้รับผลกระทบมากนัก และแจ้งให้คนไข้อย่าเพิ่งยกเลิกนัดพบแพทย์ เว้นแต่จะมีการติดต่อจากโรงพยายาล “เรากำลังทำงานร่วมกับเครือข่ายผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์และผู้บังคับใช้กฎหมายอย่างใกล้ชิดเพื่อสืบสวนการโจมตีที่เกิดขึ้นและคืนสภาพระบบคอมพิวเตอร์ให้กลับไปอยู่ในสภาวะปกติโดยเร็วที่สุด” Johnson Memorial Health ระบุในคำแถลง ทั้งนี้ Johnson Memorial Health ไม่ได้เป็นผู้บริการทางการแพทย์รายแรกที่ประสบกับเหตุฉุกเฉินทางไซเบอร์ ก่อนหน้านี้ ในเดือนกันยายน Eskenazi Health ผู้ให้บริการทางการแพทย์อีกรายในรัฐเดียวกัน ก็เพิ่งถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่ โดยทาง Eskenazi แถลงเมื่อวันศุกร์ที่ผ่านมา (1 ตุลาคม) ว่ามีการนำข้อมูลทางการแพทย์ของบุคลากรและคนไข้ที่ขโมยไป อาทิ ข้อมูลส่วนบุคคล ข้อมูลการวินิจฉัยโรค และใบสั่งยา ปล่อยลงบนดาร์กเว็บ ที่มา Indystar   —————————————————————————————————————————— ที่มา : Beartai       / วันที่เผยแพร่   3 ต.ค.2564 Link : https://www.beartai.com/news/itnews/801974