รุนแรงขึ้น จับตา ภัยไซเบอร์ปี 2026 AI ถูกใช้เป็นเครื่องมือโจมตี

โลกไซเบอร์ในช่วงปลายปี 2025 กำลังเดือดพล่านอย่างที่ไม่เคยเป็นมาก่อน แค่ในเดือนพฤศจิกายน CISA เพิ่งออกแจ้งเตือนเร่งด่วนถึงช่องโหว่ร้ายแรงบน Control Web Panel (CVE-2025-48703) ที่เปิดให้แฮกเกอร์สามารถฉีดคำสั่ง และยึดเซิร์ฟเวอร์ได้โดยสมบูรณ์แบบ โดยไม่จำเป็นต้องพิสูจน์ตัวตน
บริษัทแม่ของ Muji ยอมรับ ข้อมูลลูกค้าอาจรั่วไหลจากเหตุโจมตีทางไซเบอร์

บริษัท เรียวฮิน เคอิคะคุ (Ryohin Keikaku Co.) เจ้าของแบรนด์สินค้ามูจิ (Muji) เปิดเผยในวันนี้ (14 พ.ย.) ว่า ข้อมูลของลูกค้าอาจมีการรั่วไหล สืบเนื่องจากเหตุการณ์โจมตีทางไซเบอร์ที่เกิดขึ้นกับบริษัท อัสคูล คอร์ป (Askul Corp.) ซึ่งเป็นผู้ให้บริการจัดส่งสินค้าของ Muji

ไมโครซอฟท์ยกเลิกใบรับรองปลอมกว่า 200 ตัว หลังถูกนำเอาไปใช้แอป Microsoft Teams ปลอมแฝงมัลแวร์

หนึ่งในวิธีหลบเลี่ยงระบบตรวจจับ (Evasion) หรือหลอกลวงระบบตรวจจับ (Obfuscation) ที่เป็นที่นิยมในหมู่แฮกเกอร์นั่นคงจะหนีไม่พ้นการใช้งานใบรับรองปลอม (Certificate) กับแอปพลิเคชันปลอมที่ปลอมตัวเป็นแอปพลิเคชันยอดนิยม และไฟล์มัลแวร์ (Payload) ซึ่งนั่นเป็นสิ่งที่บริษัทผู้พัฒนาตัวเองไม่อาจจะทนได้

ผู้เชี่ยวชาญแนะนำ ให้บริษัทเตรียมแผนฉุกเฉินจดใส่กระดาษไว้เสมอ เพื่อรับมือการถูกโจมตีทางไซเบอร

การจัดการความเสี่ยงนั้นเป็นเรื่องสำคัญสำหรับการลงทุน และการทำธุรกิจ แต่ความเสี่ยงอย่างหนึ่งที่หลากบริษัทมักจะประเมินค่าน้อยเกินไปจนเสียหายหนักหลังเกิดขึ้นนั่นคือ ความเสี่ยงจากการถูกโจมตีทางไซเบอร์

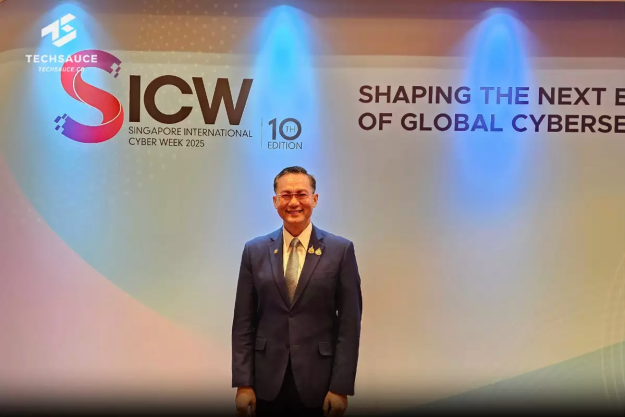
เจาะลึกสถานการณ์ไซเบอร์ไทย กับ พลอากาศตรี อมร ชมเชย 3 ภัยคุกคามหลัก และ ความท้าทายใหม่ ‘AI Security’ ที่น่าห่วงกว่า Ransomware

Techsauce ได้ร่วมพูดคุยกับ พลอากาศตรี อมร ชมเชย เลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ภายในงาน Singapore International Cyber Week 2025 (SICW 2025) เพื่อเจาะลึกสถานการณ์จริง เบื้องหลังตัวเลข และความท้าทายที่ซ่อนอยู่ของประเทศไทย

Harvard University ถูกกลุ่ม Cl0p โจมตี Oracle E-Business Suite ข้อมูลรั่วไหลกว่า 1.3 TB

มหาวิทยาลัย Harvard ได้ยืนยันว่าถูกโจมตีทางไซเบอร์ผ่านช่องโหว่ของ Oracle E-Business Suite (EBS) หลังกลุ่ม Ransomware Cl0p นำข้อมูลขนาดกว่า 1.3 เทราไบต์ไปเผยแพร่ในเว็บไซต์ Data Leak บน Tor โดยมหาวิทยาลัยระบุว่าเหตุการณ์ดังกล่าวกระทบเพียง “หน่วยงานธุรการขนาดเล็ก” และไม่มีหลักฐานว่าระบบหลักอื่นถูกเจาะ ขณะที่ Cl0p ประกาศบนหน้า Leak Site ว่ากำลังจัดเตรียมไฟล์และจะปล่อย Torrent ให้ดาวน์โหลดเร็ว ๆ นี้