“Hive” แก๊งแรนซัมแวร์ ถูกแฮ็ก โดย “FBI”

Image Credit : cyware.com   สามารถช่วยเหลือเหยื่อกว่า 300 ราย ซึ่งมีมูลค่ามากกว่า 130 ล้านดอลลาร์สหรัฐฯ ให้หลุดพ้นจากกลอุบายจากกลุ่มแรนซัมแวร์ Hive ได้สำเร็จ   ในการแถลงข่าวถึงการปฏิบัติการครั้งนี้ นำโดย Merrick Garland อัยการสูงสุดสหรัฐฯ, Christopher Wray ผู้อำนวยการ FBI และ Lisa Monaco รองอัยการสูงสุดสหรัฐฯ ร่วมกันแถลงว่า   “แฮกเกอร์ของรัฐบาลได้บุกเข้าไปในเครือข่ายของ Hive และทำให้แก๊งนี้อยู่ภายใต้การเฝ้าระวัง โดยปฏิบัติการครั้งนี้เราได้แอบขโมยกุญแจดิจิทัลที่ Hive ใช้เพื่อปลดล็อกข้อมูลขององค์กรที่กำลังตกเป็นเหยื่อ”   หลังปฏิบัติการสำเร็จ เจ้าหน้าที่ได้ดำเนินการแจ้งเตือนผู้ที่ตกเป็นเหยื่อทราบล่วงหน้า เพื่อให้เร่งดำเนินการป้องกันระบบของตนก่อนที่ Hive จะเรียกร้องเงินค่าไถ่ โดยทางเจ้าที่หน้าได้ส่งมอบคีย์สำหรับถอดรหัสแก่เหยื่อในการปลดล็อก ซึ่งหนึ่งในนั้นคือโรงเรียนในเขตเท็กซัส ซึ่งสามารถช่วยได้ทันโดยที่ไม่ต้องจ่ายเงินค่าไถ่จำนวน 5 ล้านดอลลาร์สหรัฐฯ และโรงพยาบาลหลุยเซียน่าจำนวน 3 ล้านเหรียญสหรัฐฯ นี่เป็นเพียงแค่เหยื่อในบางส่วนเท่านั้นที่ได้รับการช่วยเหลือได้ทัน   Hive เป็นหนึ่งในกลุ่มอาชญากรไซเบอร์ที่มีจำนวนและมีการเคลื่อนไหวมากที่สุดกลุ่มหนึ่งซึ่งขู่กรรโชกธุรกิจระหว่างประเทศด้วยการเข้ารหัสข้อมูลและเรียกร้องการชำระเงินด้วยสกุลเงินดิจิทัลจำนวนมหาศาล ในช่วงหลายปีที่ผ่านมา…
ผู้เชี่ยวชาญเผยสถิติการโจมตีด้วยมัลแวร์เรียกค่าไถ่ในสหรัฐฯ ของปี 2022

  รายงาน ‘The State of Ransomware in the US: Report and Statistics 2022’ (สถานะของมัลแวร์เรียกค่าไถ่ในสหรัฐอเมริกา: รายงานและสถิติ 2022) ที่เผยแพร่โดย Emsisoft เผยให้เห็นถึงสถานการณ์โจมตีด้วยมัลแวร์เรียกค่าไถ่ที่เกิดขึ้นในสหรัฐฯ ในปีที่ผ่านมา   Emsisoft ชี้ว่าข้อมูลส่วนใหญ่ที่นำมาใช้ในการวิเคราะห์มาจากแหล่งข้อมูลเปิด อาทิ คำแถลงทางการ บทแถลงข่าว ข้อมูลรั่วจากเว็บไซต์บน Tor และฟีดข้อมูลจากภายนอก เป็นไปได้ว่ามีข้อมูลจำนวนมากที่หลุดรอดออกไป ตัวเลขจริงอาจมากกว่านี้มาก   องค์กรที่ถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่โจมตีในรายงาน ได้แก่ รัฐบาลท้องถิ่น 105 แห่ง มหาวิทยาลัยและสถาบันการศึกษาขั้นสูง 44 แห่ง เขตการศึกษา 45 เขตที่ดูแลโรงเรียน 1,981 แห่ง ผู้ให้บริการด้านสุขภาพ 25 แห่งที่ดูแลโรงพยาบาล 290 แห่ง ซึ่งตัวเลขโดยรวมไม่ต่างจากปีก่อน ๆ มากนัก   เมื่อแบ่งผลกระทบของการโจมตีตามประเภท…

แฮ็กเกอร์สั่งให้เครื่องพิมพ์ของมหาวิทยาลัยในออสเตรเลียพิมพ์จดหมายเรียกค่าไถ่ หลังโจมตีด้วยมัลแวร์เรียกค่าไถ่

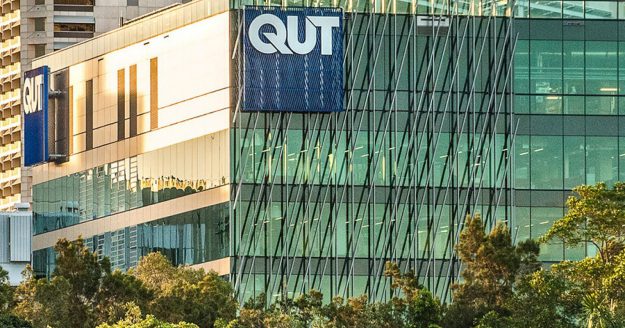
  มหาวิทยาลัยเทคโนโลยีควีนส์แลนด์ (QUT) มหาวิทยาลัยใหญ่เป็นอันดับ 2 ของรัฐควีนส์แลนด์ ออสเตรเลีย ถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่จนทำให้เครื่องพิมพ์สั่งพิมพ์จดหมายเรียกค่าไถ่ออกมาเอง   ในเบื้องต้น ทาง QUT ต้องระงับการใช้งานระบบไอทีหลายระบบเพื่อเป็นการมาตรการป้องกันการถูกขโมยข้อมูลเพิ่มเติม พร้อมระบุว่าระบบหลักที่เกี่ยวกับนักศึกษา บุคลากร และระบบการเงินยังปลอดภัยดี เพียงแต่ปิดใช้งานเอาไว้ก่อน   ศาสตราจารย์ มาร์กาเรต ชีล (Margaret Sheil) รองอธิการบดีของ QUT เผยว่าเครื่องพิมพ์ส่วนตัวก็ได้รับผลกระทบจากเหตุการณ์นี้เช่นกัน จนทำให้พิมพ์จดหมายเรียกค่าไถ่ออกมาจนไม่เหลือกระดาษให้พิมพ์อีก   ในจดหมายเรียกค่าไถ่ระบุว่ามาจากกลุ่มที่เรียกตัวเองว่า Royal ransomware ตามด้วยข้อความที่ชี้ว่าแฮ็กเกอร์ได้คัดลอกข้อมูลในระบบของ QUT ไปแล้ว และหากทางมหาวิทยาลัยฯ ไม่จ่ายค่าไถ่ ก็จะมีการเผยแพร่บนโลกออนไลน์ทันที   QUT ยังได้รับความช่วยเหลือจากผู้เชี่ยวชาญภายนอกในการตรวจสอบการแฮกที่เกิดขึ้น และได้แจ้งนักศึกษาและบุคลากรเกี่ยวกับกรณีที่เกิดขึ้นแล้ว โดยมีการติดต่อไปยังนักศึกษาที่ได้รับข้อเสนอให้มาศึกษาต่อยังมหาวิทยาลัยฯ แต่นักศึกษาเหล่านี้จะยังไม่สามารถกรอกเอกสารได้จนกว่าระบบไอทีจะกลับมาทำงานเป็นปกติ   ชีลยังบอกด้วยว่ามหาวิทยาลัยฯ มีแผนรองรับการโจมตีทางไซเบอร์ และได้แจ้งไปยังหน่วยงานของรัฐบาลกลางแล้ว ซึ่งทางกระทรวงศึกษาธิการของรัฐบาลกลางออสเตรเลียยืนยันว่าได้รับทราบถึงเหตุการณ์ที่เกิดขึ้นแล้ว   ก่อนหน้านี้ กระทรวงสุขภาพและบริการมนุษย์ของสหรัฐอเมริกา (HHS) เคยออกคำเตือนโรงพยาบาลต่าง ๆ เกี่ยวกับ…

กลุ่ม RansomHouse โจมตีโรงพยาบาลในโคลอมเบียและลาตินอเมริกา

  องค์กรด้านการดูแลสุขภาพข้ามชาติ Keralty กำลังประสบกับภัยคุกคามการโจมตีด้วย Ransomware โดยกลุ่ม RansomHouse จนทำให้บริษัทในเครือทั้งหมดหยุดชะงัก ส่งผลกระทบต่อระบบการรักษาพยาบาลของโคลอมเบีย   โดย Keralty เป็นผู้ให้บริการด้านการดูแลสุขภาพของของประเทศโคลอมเบียที่ดำเนินงานเครือข่ายระหว่างประเทศของโรงพยาบาล 12 แห่งและศูนย์การแพทย์ 371 แห่งในลาตินอเมริกา สเปน สหรัฐอเมริกา และเอเชีย ซึ่งนี้มีพนักงานกว่า 24,000 คน และแพทย์ 10,000 คนที่ให้บริการด้านการดูแลสุขภาพแก่ผู้ป่วยมากกว่า 6 ล้านคน   การโจมตีในครั้งนี้ทำให้การบริหารงานด้วยระบบไอที เช่น การจัดตารางนัดหมายทางการแพทย์ และเว็บไซต์ของบริษัท เกิดเหตุขัดข้องจนส่งผลกระทบต่อระบบการรักษาพยาบาลของโคลอมเบีย ทำให้คนไข้รอนานกว่า 12 ชั่วโมงเพื่อเข้ารับการรักษา และผู้ป่วยบางรายเป็นลมเนื่องจากขาดการดูแลทางการแพทย์   ต่อมาเว็บไซต์ bleepingcomputer ได้สอบถาม Keralty เกี่ยวกับความคิดเห็นในการโจมตีครั้งนี้ ซึ่งยังไม่ได้รับคำตอบใด ๆ แต่พบว่ามีผู้ใช้ Twitter รายหนึ่งชื่อ Alexánder ได้ทวีตภาพหน้าจอของเซิร์ฟเวอร์ VMware ESXi พร้อมข้อความเรียกค่าไถ่ที่แสดงข้อความ ‘Dear…

แคนาดาจับกุมแฮ็กเกอร์ที่พัวพันกับแก๊ง LockBit

  ตำรวจในจังหวัดออนทาริโอของแคนาดาเข้าจับกุม มิคาอิล วาซิเลฟ (Mikhail Vasiliev) ชายถือ 2 สัญชาติ แคนาดา-รัสเซีย จากเมืองแบรดฟอร์ด ในข้อหามีความเกี่ยวพันกับกลุ่มมัลแวร์เรียกค่าไถ่ LockBit   วาซิเลฟอาจถูกส่งตัวไปยังสหรัฐอเมริกาเพื่อไปรับโทษทางอาญาว่าด้วยการเจาะระบบคอมพิวเตอร์ที่อัยการกลางในรัฐนิวเจอร์ซีย์เป็นผู้ฟ้อง   หากศาลตัดสินว่าวาซิเลฟมีความผิดจริงตามข้อกล่าวหา อาจต้องได้รับโทษจำคุกและค่าปรับ 250,000 เหรียญ (ราว 9 ล้านบาท) หรือ 2 เท่าจากรายได้ที่ได้รับจากการแฮ็ก ทั้งนี้ วาซิเลฟได้รับสิทธิ์การประกันตัว แต่ถูกติดตามด้วย GPS   ตำรวจแคนาดาทำการค้นอุปกรณ์คอมพิวเตอร์ของวาซิเลฟและพบภาพการสื่อสารผ่านข้อความบนแพลตฟอร์มที่มีชื่อว่า Tox ระหว่างตัวเขาและคนที่ใช้ชื่อว่า LockBitSupp รวมถึงยังพบวิธีการใช้มัลแวร์ LockBit บน Linux ด้วย   นอกจากนี้ Europol ยังรายงานว่าตำรวจเจออาวุธปืน 2 กระบอก คอมพิวเตอร์ 8 เครื่อง External Hard drive 32 ตัว และคริปโทเคอเรนซีที่มีมูลค่ากว่า…

ผลการศึกษาเผย ผู้บริหารด้านไซเบอร์ส่วนใหญ่ยอมจ่ายเงินค่าไถ่ให้แฮ็กเกอร์

  รายงานของ Rubrik Zero Labs ที่สอบถามความคิดเห็นจากผู้เชี่ยวชาญด้านไซเบอร์ในระดับบริหารจำนวนทั้งสิ้น 1,600 คน พบว่าร้อยละ 76 ของกลุ่มตัวอย่างมีแนวโน้มที่จะจ่ายเงินค่าไถ่หากถูกโจมตีด้วย   ในจำนวนนี้ ร้อยละ 92 ชี้ว่าที่ต้องจำใจจ่ายเงินก็เพราะไม่มั่นใจว่าหากไม่จ่ายแล้วจะสามารถดำเนินธุรกิจต่อไปได้ ขณะที่ 1 ใน 3 ของผู้ตอบแบบสำรวจเชื่อว่าบอร์ดบริหารของบริษัทมีความมั่นใจน้อยมากหรือไม่มีความมั่นใจเลยว่าจะสามารถกู้คืนข้อมูลสำคัญของบริษัทหลังจากถูกโจมตีทางไซเบอร์ได้   นอกจากนี้ ผู้ตอบแบบสอบถามเกือบทุกคนเผยว่าบริษัทของตัวเองถูกโจมตีทางไซเบอร์ในช่วงปีที่ผ่านมา โดยเฉลี่ยแล้วถูกโจมตีมากถึง 47 ครั้งใน 12 เดือน ในจำนวนนี้มีเพียงร้อยละ 5 เท่านั้นที่สามารถกลับไปดำเนินการธุรกิจตามปกติได้ภายใน 1 ชั่วโมงหลังตรวจพบการโจมตี ที่สำคัญคือมีเพียงร้อยละ 11 เท่านั้นที่ได้แก้ไขช่องโหว่ที่พบในระบบของบริษัทไปแล้ว   การโจมตีทางไซเบอร์ยังส่งผลสำคัญต่อสุขภาพจิตของบุคลากร ร้อยละ 96 ของผู้ตอบแบบสำรวจเผยว่าได้รับผลกระทบทางอารมณ์และจิตวิทยาจากการโจมตีทางไซเบอร์   เหตุผลส่วนใหญ่เกิดจากความกังวลเกี่ยวกับความมั่นคงในหน้าที่การงาน ขณะที่อีกส่วนหนึ่งก็กลัวว่าจะสูญเสียความเชื่อมั่นจากเพื่อนร่วมงาน ซึ่งราวร้อยละ 30 เผยว่าการโจมตีทางไซเบอร์ส่งผลต่อการเปลี่ยนแปลงของระดับบริหารทันที     ที่มา TechRadar      …