กลุ่มโรงแรมสแกนดิเนเวียถูก Ransomware โจมตี ตัดสินใจเปลี่ยน Windows เป็น Chrome OS

  Nordic Choice Hotels กลุ่มเชนโรงแรมใหญ่ในสแกนดิเนเวียที่มีโรงแรมมากกว่า 200 สาขา เจอปัญหา ransomware ถล่มระบบคอมพิวเตอร์ และยึดไฟล์ข้อมูลของพนักงานเพื่อเรียกค่าไถ่ ทำให้พนักงานต้องเปลี่ยนมาทำงานด้วยกระดาษ-กระดานกันชั่วคราว เรื่องดูเหมือนองค์กรทั่วไปที่โดน ransomware โจมตี แต่สิ่งที่ Nordic Choice เลือกทำต่างออกไปคือเปลี่ยนพีซีวินโดวส์กว่า 2,000 เครื่องมาเป็น Chrome OS แทน (Nordic Choice มีโครงการเปลี่ยนมาใช้ Chrome OS อยู่แล้ว แต่พอเจอ ransomware เข้าไปเลยเปลี่ยนทั้งหมดทันที) โซลูชันที่ Nordic Choice เลือกใช้งานคือเปลี่ยน OS จากวินโดวส์เป็น CloudReady ของบริษัท Neverware ซึ่งเป็นการนำ Chrome OS มาปรับแต่งให้ติดตั้งเองบนพีซีเก่าได้ (Neverware เพิ่งถูกกูเกิลซื้อไปเมื่อปลายปี 2020) กระบวนการเปลี่ยน OS ทั้งหมดทำแบบรีโมทจากสำนักงานใหญ่ ซึ่งเสร็จสิ้นภายใน 48 ชั่วโมง โดยซีทีโอ…

Microsoft เตือน การโจมตี Ransomware กำลังพัฒนาไปสู่ Human-operated Ransomware

  จากการศึกษาล่าสุดในปี 2021 นี้ Microsoft พบว่าการโจมตี Ransomware กำลังพัฒนาไปสู่การโจมตีแบบ Human-operated Ransomware ที่มีมนุษย์เป็นผู้นำปฏิบัติการ พร้อมการขู่กรรโชกหลากหลายแบบ และมุ่งเป้าสร้างความเสียหายทั้งข้อมูลและชื่อเสียงขององค์กร คาดการณ์ว่า Ransomware จะสร้างความเสียหายสูงถึง 8.9 ล้านล้านบาทภายในปี 2031 Microsoft เริ่มเห็นการเปลี่ยนแปลงของ Ransomware จากการหว่านการโจมตีไปทั่ว ไปสู่การโจมตีที่มีมนุษย์เป็นผู้นำปฏิบัติการ (Human-operated) มากขึ้น ทั้งยังมุ่งเป้าโจมตีทั้งระบบขององค์กรแทนที่จะเป็นคอมพิวเตอร์เครื่องเดียวหรือคอมพิวเตอร์ส่วนบุคคล โดยอาศัยช่องโหว่ด้านความมั่นคงปลอดภัยรุกล้ำเข้าไป ก่อนที่จะแฝงตัวและจู่โจมข้อมูลที่สำคัญที่สุดขององค์กร   การโจมตี Human-operated Ransomware แบ่งออกเป็น 3 ขั้นตอน คือ 1. เข้าถึงระบบเครือข่ายขององค์กรผ่านช่องโหว่หรือ Social Engineering เช่น อีเมล เว็บ Phishing 2. ซ่อนพรางและแทรกซึมไปยังส่วนต่างๆ ของระบบเครือข่ายเพื่อขโมยข้อมูลล็อกอินและยกระดับสิทธิ์ให้สูงขึ้น 3. เข้าถึงข้อมูลสำคัญ ขโมย และเข้ารหัส แล้วเรียกค่าไถ่   เมื่อข้อมูลที่สำคัญขององค์กรถูกโจมตี…

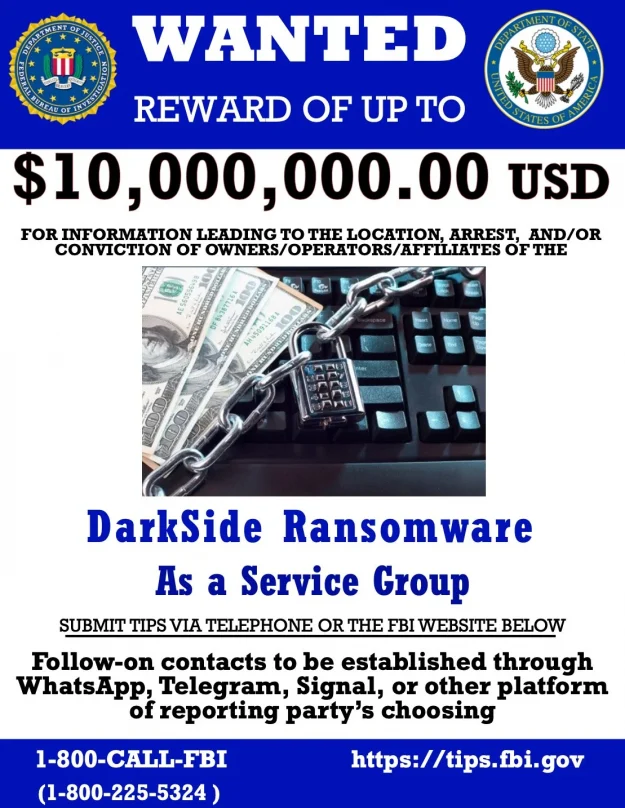
สหรัฐฯ ตั้งค่าหัวกลุ่ม ransomware DarkSide 10 ล้านดอลลาร์ กลุ่มอื่นที่เกี่ยวข้องให้ 5 ล้านดอลลาร์

  สหรัฐฯ ประกาศตั้งรางวัลนำจับให้กับผู้ให้เบาะแสไปยังบุคคลหรือกลุ่มบุคคลที่อยู่เบื้องหลงกลุ่มมัลแวร์เรียกค่าไถ่ DarkSide โดยรางวัลสูงสุด 10 ล้านดอลลาร์ โดยตัวเลข 10 ล้านนี้เป็นเพดานสูงสุดเท่านั้น ทางกระทรวงต่างประเทศสหรัฐฯ ไม่ได้บอกเกณฑ์การให้รางวัลนำจับว่าต้องทำอย่างไรจึงได้รางวัลสูงสุดเช่นนี้ แต่ตัวรางวัลครอบคลุมเบาะแสที่นำไปสู่การจับกุมทั้งผู้อยู่เบื้องหลังกลุ่ม DarkSide เองและกลุ่มผู้นำมัลแวร์ไปใช้เพื่อแบ่งผลประโยชน์ (affiliate) ประกาศระบุเหตุผลที่ให้รางวัลสูงเช่นนี้ว่าเกิดจากเหตุการณ์ปิดท่อส่งน้ำมัน Colonial Pipeline ที่กระทบต่อเศรษฐกิจสหรัฐฯ เป็นวงกว้างจนต้องประกาศมาตรการฉุกเฉิน โครงการรางวัลนำจับกลุ่มอาชญากรข้ามชาติของสหรัฐฯ เปิดมาตั้งแต่ปี 1986 และนำไปสู่การจับกุมกลุ่มอาชญากรแล้ว 75 กลุ่ม รวมจ่ายรางวัลไปแล้ว 135 ล้านดอลลาร์หรือประมาณ 4,500 ล้านบาท ประกาศครั้งนี้ยังระบุว่าหากเป็นมัลแวร์ตัวอื่นๆ ที่ดัดแปลงไปจากมัลแวร์ของกลุ่ม DarkSide ก็มีรางวัลให้สูงสุด 5 ล้านดอลลาร์ด้วย   ที่มา – US Department of State   ———————————————————————————————————————————————————– ที่มา : Blognone.by lew         …

ผู้เชี่ยวชาญเตือนกลุ่มคนร้ายแรนซัมแวร์เพิ่มระดับการหลอกล่อผู้ใช้ด้วย ‘SEO poisoning’

  Menlo Security ได้ออกมาเตือนถึงแคมเปญการล่อลวงเหยื่อจากคนร้ายแรนซัมแวร์ ด้วยการทำ SEO poisoning   SEO poisoning (หรือ Search Poisoning) คือการทำ Black hat SEO เพื่อทำให้เว็บไซต์ที่ต้องการนั้นติดอันดับการค้นหา เพื่อสร้างความน่าเชื่อถือและยังปรากฏโดดเด่นดึงดูดผู้ชม โดยผู้เชี่ยวชาญจาก Menlo Security พบว่าคนร้ายมีการเพิ่มศักยภาพในการทำ SEO Poisoning ที่ครอบคลุมคีย์เวิร์ดกว่า 2,000 ตัว เช่น ‘sports mental toughness,’ ‘industrial hygiene walk-through’ และอื่นๆ ซึ่งไซต์ปฏิบัติการของคนร้ายจะมีการแสดงผลที่มีเอกสาร PDF ให้ดาวน์โหลดได้   เหยื่อที่หลงเชื่อเข้าไปดาวน์โหลดเอกสาร กลไกภายในจะมีการ Redirect เหยื่อไปยังหลายๆเว็บไซต์ที่ไปดึงเอา Payload อันตรายเข้ามาทำงาน ทั้งนี้กลไก Redirect หลายครั้งจะช่วยป้องกันไม่ให้เว็บไซต์ถูกลบออกจากผลลัพธ์ของการค้นหาจากการมีเนื้อหาอันตราย   นอกจากนี้เว็บไซต์เหล่านั้นคนร้ายก็ไม่ได้สร้างขึ้น แต่ไปเจาะช่องโหว่ปลั๊กอินจากเว็บไซต์ WordPress ที่อยู่ในอันดับสูง โดยจากการศึกษาผู้เชี่ยวชาญพบว่าเว็บไซต์ที่คนร้ายนิยมคือกลุ่มของเว็บไซต์ธุรกิจ…

PwC เตือน “แรนซัมแวร์” โจมตีพุ่ง!! แนะธุรกิจไทยคุมเสี่ยงจาก “บุคคลภายนอก”

  PwC ประเทศไทย เผยภัยการโจมตีทางไซเบอร์ด้วยซอฟต์แวร์เรียกค่าไถ่ หรือ “แรนซัมแวร์” มีแนวโน้มจะขยายตัวเพิ่มขึ้น จนกลายเป็นหนึ่งในภัยคุกคามที่ร้ายแรงที่สุดของไทย แนะองค์กรต้องมีการบริหารจัดการความเสี่ยงทางไซเบอร์ที่เกิดขึ้นจากบุคคลภายนอก PwC ประเทศไทย เผยภัยการโจมตีทางไซเบอร์ ด้วย ซอฟต์แวร์เรียกค่าไถ่ หรือ “แรนซัมแวร์” มีแนวโน้มจะขยายตัวเพิ่มขึ้นจนกลายเป็นหนึ่งในภัยคุกคามที่ร้ายแรงที่สุดของไทย แนะองค์กรต้องมีการบริหารจัดการความเสี่ยงทางไซเบอร์ที่เกิดขึ้นจากบุคคลภายนอก อีกทั้งให้ความสำคัญกับสุขลักษณะที่ดีต่อความปลอดภัยไซเบอร์ เพื่อสร้างภูมิคุ้มกันในการรับมือภัยคุกคามและสร้างความเชื่อมั่นให้แก่ลูกค้า พนักงาน และผู้มีส่วนได้ส่วนเสีย วิไลพร ทวีลาภพันทอง หุ้นส่วนสายงานธุรกิจที่ปรึกษา และหัวหน้าสายงานกลุ่มธุรกิจบริการทางการเงิน บริษัท PwC ประเทศไทย เปิดเผยว่า การโจมตีทางไซเบอร์ ด้วยโปรแกรมที่ถูกออกแบบมาให้เรียกค่าไถ่ข้อมูล โดยขโมยข้อมูลด้วยการเข้ารหัส หรือล็อกไม่ให้ผู้ใช้เข้าถึงหรือเปิดไฟล์ได้และเรียกร้องให้มีการจ่ายค่าไถ่ (Ransomware) จะเป็นภัยไซเบอร์ที่พบมากที่สุดในปี 2565   “การโจมตีด้วยแรนซัมแวร์จะกลายมาเป็นภัยไซเบอร์ที่มีแนวโน้มการเกิดมากที่สุดในระยะข้างหน้า โดยเราจะเห็นว่า แรนซัมแวร์เกิดขึ้นเป็นจำนวนมากในช่วงนี้ โดยเฉพาะอย่างยิ่ง ในกลุ่มสถาบันการเงินและโรงพยาบาล หลังจากที่ก่อนหน้านี้ ภัยไซเบอร์ที่พบมากจะเป็นมัลแวร์ประเภทไวรัส โทรจัน และโปรแกรมอื่น ๆ ที่ใช้ในการโจมตีและเข้าถึงข่อมูลที่มีความอ่อนไหว” วิไลพร กล่าว   ทั้งนี้ ความเสี่ยงทางไซเบอร์ที่เกิดขึ้นจากบุคคลที่สาม (Third-party…

การตรวจจับและตอบสนองต่อ “มัลแวร์เรียกค่าไถ่”

  ข้อมูลนับว่าเป็นสิ่งสำคัญยิ่งในการดำเนินการทางธุรกิจ เป็นแหล่งขุมทรัพย์ในการวางแผนและวิเคราะห์เพื่อตอบสนองต่อธุรกิจและผู้บริโภค จึงต้องมีการควบคุมการเข้าถึงและใช้งานให้มีความมั่นคงปลอดภัย ความมั่นคงปลอดภัยข้อมูลมีทั้ง 1.ความลับ (Confidentiality) 2. ความถูกต้องครบถ้วน (Integrity) และ 3. ความพร้อมใช้งาน (Availability) ของข้อมูล และยังต้องเป็นไปตามหลักการคุ้มครองข้อมูลส่วนบุคคลด้วย   ความถูกต้องครบถ้วนของข้อมูล (Data Integrity) ถือเป็นสิ่งหนึ่งที่สำคัญต่อการทำธุรกิจ ซึ่งข้อมูลนั้นมีอยู่ 3 สถานะ คือ 1. ข้อมูลที่จัดเก็บไว้ (Data at Rest) เช่น ในดิสก์, USB, ไฟล์ฐานข้อมูล 2. ข้อมูลที่กำลังใช้งาน (Data in Use) เช่น ข้อมูลที่กำลังเปิดอ่าน กำลังแก้ไข และ 3. ข้อมูลที่กำลังรับส่ง (Data in Transit) เช่น การดาวน์โหลดข้อมูล, การใช้งานอินเทอร์เน็ต การส่งข้อมูลผ่านระบบเครือข่าย เป็นต้น องค์กรต้องปกป้องข้อมูลเหล่านี้จากการแก้ไข หรือลบข้อมูลโดยไม่ได้รับอนุญาต…