Ransomware ตัวใหม่ มาในคราบนักบุญ จัดหนัก 3 กิจกรรมเพื่อการกุศล

Credit: Zephyr_p/ShutterStock.com   CloudSEK บริษัทวิเคราะห์ภัยคุกคาม ได้ค้นพบ Ransomware มีชื่อเรียกขานว่า GoodWill และถูกคาดหัวว่าเป็น “มัลแวร์ระดับโลก” โดยการเข้ารหัสไฟล์ด้วย AES และยังใช้ตัวตั้งเวลาปิดเครื่อง 722.45 วินาทีเพื่อรบกวนการวิเคราะห์แบบเรียลไทม์   โดยผู้ที่ถูกโจมตีจะได้รับการต้อนรับด้วยภาพที่อธิบายแรงจูงใจของกลุ่ม มันระบุว่าพวกเขาไม่ได้ “หิวเงิน” พวกเขาต้องการให้ “บทเรียนที่ยากลำบากแก่คนยากจนและคนขัดสน” GoodWill เพิ่งถูกตรวจพบเมื่อเดือนมีนาคม ปี 2565 ที่ผ่านมา โดยมีรูปแบบการเข้ารหัสเอกสาร ภาพถ่าย วิดีโอ และฐานข้อมูล หลังจากโจมตีไฟล์ข้อมูลเหล่านี้ได้แล้ว ไฟล์จะไม่สามารถเปิดได้อีกถ้าหากไม่มีคีย์รหัสผ่าน   จากนั้น GoodWill จะขอให้เหยื่อทำกิจกรรมที่ขับเคลื่อนเพื่อสังคม 3 รายการ เพื่อแลกกับคีย์ถอดรหัสไฟล์ ซึ่งเป็นรูปแบบความต้องการที่ผิดแปลกจากปกติที่เคยเจอ   GoodWill มันต้องการอะไร และอะไรคือ 3 กิจกรรมเพื่อสังคม 1. ขอให้เหยื่อบริจาคเสื้อผ้าใหม่ให้กับคนไร้บ้านและโพสต์บนโซเชียลมีเดีย 2. ขอให้เหยื่อพาเด็กที่ด้อยโอกาสไปที่ร้านพิซซ่าและโพสต์บนโซเชียลมีเดีย 3. ขอให้เหยื่อช่วยเหลือทางการเงินสำหรับผู้ที่ต้องการการรักษาพยาบาล และโพสต์บนโซเชียลมีเดีย  …
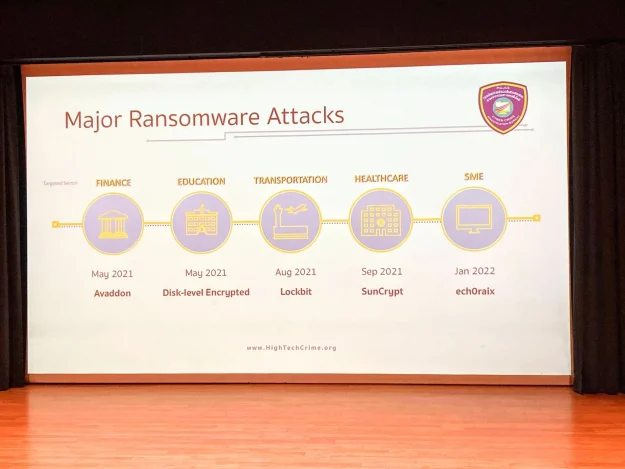
ตำรวจเทคโนโลยีไทยเผยการโจมตี Ransomware ครั้งสำคัญในช่วงปีที่ผ่านมา ครั้งล่าสุดโจมตี NAS ในบริษัท SME

  ในงานแถลงข่าวแคมเปญ RansomAware ของสำนักงานว่าด้วยยาเสพติดและอาชญากรรมแห่งสหประชาชาติ (UNODC) เมื่อวันศุกร์ที่ผ่านมา พ.ต.อ.หญิง มนชนก จำรูญโรจน์ ผกก.กลุ่มงานตรวจพิสูจน์พยานหลักฐานดิจิทัล กองบัญชาการตำรวจสืบสวนอาชญากรรมทางเทคโนโลยี บรรยายถึงการโจมตีด้วยมัลแวร์เรียกค่าไถ่ (ransomware) ครั้งใหญ่ๆ ในไทยในช่วงปีที่ผ่านมา โดยระยะเวลาปีเดียวมีการโจมตีครั้งสำคัญๆ 5 ครั้ง โดยครั้งล่าสุดเพิ่งเกิดขึ้นเมื่อเดือนมกราคมที่ผ่านมา เหตุการณ์ทั้ง 5 ครั้งมีเป็นข่าวต่อสาธารณะแล้วหลายกรณีนี้ แม้ในการบรรบายจะไม่ได้ระบุชื่อหน่วยงานผู้เสียหายโดยตรง – การโจมตีสถาบันทางการเงิน เมื่อเดือนพฤษภาคม 2021 โดยกลุ่ม Avaddon (ตรงกับเหตุการณ์ของบริษัท AXA) – การโจมตีสถาบันการศึกษา เมื่อเดือนพฤษภาคม 2021 โดยมัลแวร์ไม่ทราบชื่อ แต่อาศัยการเข้ารหัสดิสก์ทั้งลูก มุ่งโจมตี Windows Server 2012 – การโจมตีบริการอากาศยาน โดยมัลแวร์ Lockbit 2.0 เมื่อเดือนสิงหาคม 2021 (ตรงกับข่าวของบางกอกแอร์เวย์) – การโจมตีหน่วยงานสาธารณสุข ด้วยมัลแวร์ SunCrypt เมื่อเดือนกันยายน 2021…

Nvidia ออกแถลงการณ์ยอมรับถูกแฮ็กเกอร์ขโมยข้อมูล หลังถูกโจมตีด้วย Ransomware

  อินวิเดีย ผู้ผลิตชิปเซตยืนยันว่า พวกเขาถูกแฮ็กเกอร์โจมตี พร้อมกับขโมยข้อมูลสำคัญออกไป โดยเป็นข้อมูลในส่วนข้อมูลพนักงานและความลับทางการค้า สำนักข่าวเทคครันช์ เปิดเผยว่า อินวิเดีย (Nvidia) ผู้ผลิตชิปเซตชั้นนำของสหรัฐอเมริกา ออกมายอมรับว่า ถูกแฮ็กเกอร์โจมตีด้วยซอฟต์แวร์เรียกค่าไถ่ หรือ Ransomware จนทำให้มีข้อมูลของพนักงาน และความลับทางการค้าของบริษัท ออกไปจากเครือข่าย การโจมตีอินวิเดียในครั้งนี้ ผู้ที่อยู่เบื้องหลังก็คือกลุ่มแฮ็กเกอร์ที่มีชื่อว่า Lapsus$ ซึ่งพวกเขาอ้างว่า ได้ขโมยข้อมูลจากอินวิเดียเป็นจำนวน 1TB ภายในประกอบไปด้วยความลับทางการค้า ข้อมูลสำคัญของบริษัท รวมถึงซอร์สโค้ดอันเป็นทรัพย์สินของอินวิเดีย อันที่จริง กลุ่ม Lapsus$ ถือว่ายังมีบทบาทในวงการแฮ็กเกอร์ไม่มากนัก แต่พวกเขาก็เคยเข้าไปโจมตีกระทรวงสาธารณสุขของประเทศบราซิลในช่วงเดือนธันวาคมปีที่แล้ว พร้อมกับขโมยข้อมูลที่มีความเกี่ยวข้องกับการฉีดวัคซีนของพลเมืองเป็นไฟล์ที่มีขนาด 50TB นอกจากนั้น พวกเขามีความพยายามที่จะโจมตีบริษัทสื่อชื่อดังของโปรตุเกสอย่าง Impresa และบริษัทโทรคมนาคม Claro และ Embratel ซึ่งมีขอบเขตการให้บริการในอเมริกาใต้ ดังนั้นแล้วจึงมีการคาดการณ์กันว่า Lapsus$ น่าจะมีฐานอยู่ในทวีปอเมริกาใต้ เพียงแต่ก็ยังไม่มีข้อมูลที่แน่ชัดมากนักในเวลานี้ นับตั้งแต่อินวิเดียถูกโจมตีในวันแรกๆ มีหลายฝ่ายตั้งข้อสงสัยว่าประเด็นดังกล่าวมีความเกี่ยวข้องกับสถานการณ์ยูเครนและรัสเซียหรือไม่ ก่อนที่อินวิเดียจะออกมายืนยันว่า การโจมตีครั้งนี้ไม่มีความเกี่ยวข้องใดๆ และไม่พบหลักฐานเชื่อมโยงต่อสถานการณ์ดังกล่าว ที่มา: TechCrunch    …

ข้อมูลสำคัญ กู้คืนได้เร็ว หากโดน Ransomware โจมตี

ปี 2021 ถือได้ว่าเป็นปีแห่ง Ransomware โจมตีรุนแรงและรุกหนักมากที่สุด เพราะมันไม่ได้จ้องโจมตีแค่องค์กรที่มีผลกำไร แต่กำลังมุ่งเป้าโจมตีโครงสร้างพื้นฐานซึ่งส่งผลต่อการใช้ชีวิต ประจำวันของมนุษย์มากขึ้น ยกตัวอย่าง เช่น Colonial Pipeline บริษัทท่อส่งน้ำมันขนาดใหญ่ที่ต้องปิดให้บริการท่อส่งระยะทาง 5,500 ไมล์ เป็นเวลา 5 วัน ส่งผลให้สถานีบริการน้ำมันกว่า 10,000 แห่ง ทั่วภาคตะวันออกเฉียงใต้ของสหรัฐไม่มีน้ำมันจำหน่าย บริษัทจำเป็นต้องกัดฟันจ่ายเงินให้กลับกลุ่มแรนซัมแวร์ Darkside มูลค่ากว่า 4.4 ล้านดอลล่าร์ เพื่อกู้ให้สามารถกลับมาทำงานได้ตามปกติ ในเดือนมิถุนายน JBS บริษัทแปรรูปเนื้อสัตว์ที่ใหญ่ที่สุดในโลกจ่ายเงินค่าไถ่ให้กับกลุ่ม Ransomware REvil มากกว่า 11 ล้านดอลล่าร์ ผ่านบิทคอยน์เพื่อไม่ให้การดำเนินงานภายในหยุดชะงัก และเพื่อไม่ให้เกิดผลกระทบกับร้านอาหาร ร้านขายของชำและเกษตรกร อีกเคสหนึ่งที่น่าสนใจคือ Kaseya บริษัทสัญชาติไอร์แลนด์ผู้ให้บริการโซลูชั่นไอทีต่าง ๆ ทั่วโลก หนึ่งในนั้นคือ Managed Service Providers (MSP) ที่มีการใช้งานอย่างแพร่หลาย และมีองค์กรกว่า 40,000 แห่งทั่วโลกใช้โซลูชันจาก Kaseya อย่างน้อยหนึ่งโซลูชัน…

ระวังอัปเดตปลอม แฮกเกอร์ลวงผู้ใช้ Edge ติดตั้ง Ransomware ผ่านหน้าเว็บ

  งามไส้ ผู้ใช้ Microsoft Edge ต้องระวัง การอัปเดตแอปของคุณอาจไม่ปลอดภัยเหมือนเคย เพราะมันอาจแฝง Ransomware ติดมาด้วย เว็บเบราว์เซอร์น้องใหม่มาแรงอย่าง Edge กำลังเผชิญหน้ากับความท้าทายครั้งใหญ่ จากช่องโหว่ของซอฟต์แวร์ที่ปรับปรุงแบบถี่ๆ จนพบว่ามีซอฟแวร์อันตรายปล่อยมากับการอัปเดตปลอมบนเว็บ ล่าสุด MalwareBytes บริษัทวิจัยความปลอดภัยทางไซเบอร์ ได้ค้นพบ Ransomware ตัวใหม่ที่พุ่งเป้าไปที่ผู้ใช้ Edgeโดยปล่อยการอัปเดตซอฟต์แวร์ปลอมเพื่อหลอกล่อเหยื่อติดกับ แฮกเกอร์จะใช้เทคนิคลวงเหยื่อโดยให้ผู้ใช้อัปเดตซอฟต์แวร์ล่าสุดทันที เพื่อให้ปลอดภัยจากภัยคุกคามภายนอก ซึ่งก่อนนี้เคยพบพฤติกรรมลักษณะคล้ายกันกับโปรแกรม Adobe Flash ซึ่งตอนนี้เลิกใช้งานไปแล้ว ในขณะที่ Edge กำลังได้รับความนิยม บริษัทรักษาความปลอดภัยทางไซเบอร์ยังบอกว่า Ransomware Magniber กำลังแพร่กระจายผ่านการอัปเดตเบราว์เซอร์ของทั้ง Microsoft Edge และ Google Chrome ดังนั้น ควรระวังโฆษณาบนหน้าเว็บที่เป็นอันตราย เพราะมันสามารถเปลี่ยนเส้นทางไปยังหน้าดาวน์โหลดอัปเดตปลอม หรือก่อนติดตั้งหรืออัปเดตเบราว์เซอร์ครั้งต่อไป ต้องระมัดระวังหรือดีให้ดีก่อนว่าเป็นการอัปเดตจาก Microsoft จริงหรือไม่ ก่อนที่จะตกเป็นเหยื่อโจรกรรมข้อมูลเรียกค่าไถ่ราคาแพง ที่มา >> https://bit.ly/3GIqgIo #TechhubUpdate #Edge #Ransomware  …

รัสเซียจับกุมผู้ต้องสงสัยว่าเป็นกลุ่ม REvil ผู้สร้าง ransomware ที่อาละวาดทั่วโลก

ภาพโดย B_A Federal Security Service (FSB) หน่วยงานความมั่นคงรัฐบาลกลางรัสเซียแถลงจับกุมผู้ต้องสงสัยว่าอยู่เบื้องหลังมัลแวร์เรียกค่าไถ่ REvil ที่บุกเครือข่ายบริษัททั่วโลก โดยเฉพาะการแฮกบริษัท Kaseya ผู้ผลิตซอฟต์แวร์จัดการระบบไอที ทำให้มีบริษัทที่ใช้บริการตกเป็นเหยื่ออีกนับพันราย การจับกุมครั้งนี้ทาง FSB บุกค้นสถานที่ 25 แห่ง จับกุมผู้ต้องสงสัยได้ 14 คน พร้อมกับยึดทรัพย์สินเป็นเงินคริปโตและเงินสดมูลค่าหลายร้อยล้านบาท, รถหรู 29 คัน, คอมพิวเตอร์, และกระเป๋าเงินคริปโต เมื่อเดือนตุลาคมที่ผ่านมามีข่าวว่าสหรัฐฯ เจาะเซิร์ฟเวอร์ของกลุ่ม REvil ได้สำเร็จ แต่ข่าวการจับกุมครั้งนี้ไม่ได้ระบุว่าได้ข้อมูลมาจากสหรัฐฯ หรือไม่ บอกเพียงว่า FSB ได้แจ้งทางสหรัฐฯแล้ว ที่มา – Bleeping Computer     ——————————————————————————————————————————— ที่มา : blognone        /    วันที่เผยแพร่ 14 ม.ค.2565 Link…