‘Royal ransomware’ โจมตีระบบไอทีเมืองแดลลัส

  ในวันนี้ ผมขอหยิบยกข่าวที่กำลังเป็นประเด็นร้อนในสหรัฐเกี่ยวกับกรณีที่เมืองแดลลัส (Dallas) รัฐเท็กซัส ถูกโจมตีจาก “Royal ransomware” ทำให้ต้องปิดระบบไอทีบางส่วนชั่วคราวเพื่อเป็นการสกัดการแพร่กระจายของการโจมตีในครั้งนี้   อย่างที่ทุกคนทราบกันดีว่า เมืองแดลลัส เป็นเมืองที่ใหญ่เป็นอันดับที่ 9 ของสหรัฐ มีประชากรประมาณ 2.6 ล้านคน ซึ่งจุดนี้เองน่าจะเป็นสาเหตุที่ให้เหล่าบรรดาแฮ็กเกอร์เลือกเมืองแดลลัสเป็นเป้าหมายในการโจมตี   โดยสื่อท้องถิ่นรายงานว่า ระบบการสื่อสารของตำรวจและระบบไอทีของเมืองถูกชัดดาวน์ เนื่องจากมีความสงสัยว่ามีการบุกโจมตีของแรนซัมแวร์   จากสถานการณ์นี้มีผลทำให้เจ้าหน้าที่ของ 911 ต้องจดบันทึกรายงานเหตุต่าง ๆ ที่ประชาชนแจ้งเข้ามาและส่งต่อให้กับเจ้าหน้าที่ที่เกี่ยวข้องแทนการส่งผ่านระบบสั่งการทางคอมพิวเตอร์โดยตรง และมีการปิดเว็บไซต์ของกรมตำรวจแดลลัสเพื่อความปลอดภัยก่อนกลับมาเปิดใช้งานอีกครั้งในเวลาต่อมา   นายกเทศมนตรีและสภาเทศบาลเมืองได้รับการแจ้งเหตุการณ์การโจมตีตามแผนการตอบสนองภัยคุกคาม (IRP) โดยเครื่องมือตรวจสอบความปลอดภัยของแดลลัสได้แจ้งเตือนไปยังศูนย์ปฏิบัติการความปลอดภัย (SOC) ว่ามีการโจมตีด้วยแรนซัมแวร์และได้รับการยืนยันว่าเซิร์ฟเวอร์จำนวนหนึ่งถูกแฮ็กซึ่งส่งผลกระทบต่อฟังก์ชันการทำงานต่าง ๆ  รวมถึงเว็บไซต์กรมตำรวจอีกด้วย   โดยเจ้าหน้าที่ที่เกี่ยวข้องเร่งจัดการแยกแรนซัมแวร์เพื่อป้องกันการแพร่กระจาย เริ่มจากการลบแรนซัมแวร์ออกจากเซิร์ฟเวอร์ที่ติดไวรัสและกู้คืนบริการต่าง ๆ ที่ได้รับผลกระทบให้กลับมาใช้งานได้อย่างปกติ และในขณะเดียวกันเจ้าหน้าที่ก็เร่งประเมินผลกระทบทั้งหมดที่เกิดขึ้นกับประชาชน   กล่าวคือ หากประชาชนพบกับปัญหาเกี่ยวกับการให้บริการสามารถโทรติดต่อ 311 แต่ถ้าเป็นกรณีฉุกเฉินให้โทรติดต่อ 911 และมีผลกระทบกับระบบศาลของเมืองแดลลัสที่ต้องยกเลิกการพิจารณาคดีของคณะลูกขุนเพราะระบบไอทีใช้งานไม่ได้   มีรายงานเกี่ยวกับการออกปฏิบัติการของเหล่าบรรดาแฮ็กเกอร์พบว่า รัฐบาลท้องถิ่นถูกแรนซัมแวร์บุกโจมตีเพิ่มเรื่อย ๆ…
รักษาความปลอดภัยอย่าวางใจ แฮ็กเกอร์ก็ชอบวันหยุด

  เมื่อถึงวันหยุดยาวต่อเนื่องหลายวัน มักเป็นช่วงเวลาที่สร้างรอยยิ้มให้กับคนทำงาน เพราะจะได้พักผ่อนและวางภาระหน้าที่จากการงานลง มีเวลาให้กับตัวเองและครอบครัวมากขึ้น หรือไปเที่ยวในสถานที่ต่าง ๆ   แต่รู้หรือไม่ว่า นอกจาก “พวกเรา” ที่ตั้งตารอวันหยุดอยางมีความสุขกันแล้ว “มิจฉาชีพ” ก็ชอบวันหยุดเช่นกัน เห็นได้จากข่าวอยู่บ่อย ๆ ว่า ในช่วงวันหยุดยาวที่เราหลายคนพักผ่อน มิจฉาชีพจะออกทำงาน เช่น โจรกรรมทรัพย์สิน สำนักงานตำรวจแห่งชาติจึงมีโครงการ “ฝากบ้านไว้กับตำรวจ” เพื่อเฝ้าระวัง ป้องกันการเกิดเหตุ และสร้างความมั่นใจให้กับประชาชน   ในช่วงวันหยุดยาวแบบนี้ก็เป็นเวลาทองของ “แฮ็กเกอร์” เช่นเดียวกัน จากข้อมูลของ Cybersecurity and Infrastructure Security Agency (CISA) และ Federal Bureau of Investigation (FBI) ระบุตรงกันว่า ในอดีตแฮ็กเกอร์มักจะโจมตีในช่วงวันหยุดสุดสัปดาห์ คือ วันศุกร์และวันเสาร์ แต่ในปัจจุบันแฮกเกอร์จะเลือกโจมตีในช่วงวันหยุดยาวของเหยื่อในแต่ละประเทศ เช่น โจมตีเหยื่อในประเทศจีน ช่วงเทศกาลตรุษจีน โจมตีเหยื่อในประเทศญี่ปุ่น ช่วงเทศกาลโอบง เป็นต้น ส่วนในประเทศไทยอาจได้รับผลกระทบเช่นกัน…

การป้องกัน Ransomware หลังแรนซัมแวร์เรียกค่าไถ่กลับมาระบาดอีกแล้ว!

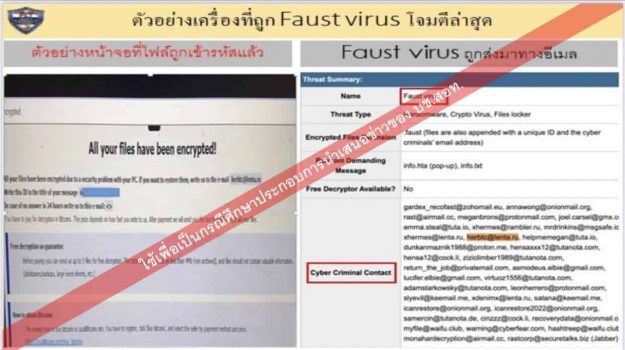
ภาพ : กองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี บช.สอท. – CCIB   การป้องกัน Ransomware หลังแรนซัมแวร์เรียกค่าไถ่กลับมาระบาดอีกแล้ว!   โดยพ.ต.อ.กฤษณะ พัฒนเจริญ โฆษก กองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี (บช.สอท.) ออกเตือน หลังพบแนวโน้มองค์กร บริษัทติดแรมซัมแวร์มากขึ้นในช่วงนี้ ซึ่งจะมาล็อกไฟล์ต่าง ๆ ไม่ว่าจะเป็นไฟล์เอกสาร รูปภาพ วิดีโอ จนทำให้ไม่สามารถเปิดไฟล์ใด ๆ ได้ โดยหากต้องการกู้ข้อมูลคืนมา จะต้องจ่ายเงินค่าไถ่ตามที่ผู้โจมตี หรือมิจฉาชีพเรียกร้อง จำนวนเงินค่าไถ่ก็จะแตกต่างกันไป และการชำระเงินจะต้องชำระผ่านระบบที่มีความยากต่อการตรวจสอบ หรือติดตาม เช่น การโอนเงินผ่านทางอิเล็กทรอนิกส์, การชำระเงินออนไลน์แบบเติมเงินโดยใช้บัตรกำนัล (Paysafecard), เงินสกุลดิจิทัล เป็นต้น   พนักงานสอบสวน บช.สอท. ได้รับแจ้งความร้องทุกข์จากผู้เสียหายว่า บริษัทของผู้เสียหายได้รับความเสียหายจากการถูกมัลแวร์เรียกค่าไถ่ (Ransomware) ถูกล็อกไฟล์ข้อมูล ไม่สามารถเข้าถึงและใช้งานได้ มีการเรียกค่าไถ่เป็นบิตคอยน์ (Bitcoin) มูลค่าหลายล้านบาท กรณีดังกล่าว บช.สอท. ได้ร่วมกับ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.)…

แรงกว่าเดิม ไวรัสเรียกค่าไถ่ LockBit Ransomware 3.0

  การโจรกรรม การขู่กรรโชก การแบล็กเมล และการแอบอ้างบุคคลอื่นนั้นมีอยู่มากมายในโลกออนไลน์ โดยมีผู้คนหลายพันคนตกเป็นเหยื่อของการหลอกลวงและการโจมตีต่าง ๆ ทุกเดือน   ผมว่า เรารู้จัก Ramsomware มาสักพักใหญ่แล้วเนอะ แต่ปีนี้มันกำลังจะรุนแรงมากขึ้นอีก ด้วยการมาของ Ransomware 3.0 ที่แฮ็กเกอร์จะพยายามกดดันให้องค์กรธุรกิจจ่ายเงินให้พวกเขามากขึ้น   ข้อมูลจาก Kaspersky ระบุว่า โดยปกติแล้ว Ransomware ที่เราเคยเจอ จะเข้าโจมตี ล็อกไฟล์ และกดดันให้ธุรกิจจ่ายเงิน แต่ตอนนี้ เมื่อโดนกันบ่อย ๆ เข้า องค์กรจึงหันมาให้ความสำคัญกับระบบ Backup & Recovery ที่ทำให้ระบบกลับมาทำงานได้เร็ว แม้ไม่ต้องจ่ายเงินให้แฮ็กเกอร์   เมื่อมีระบบป้องกันที่ดี ฝ่ายโจมตีก็ต้องหาวิธีการที่จะทำให้จ่ายเงิน หนึ่งในนั้นคือการ Shutdown Server ของธุรกิจนั้น ๆ ยกตัวอย่างเช่น หาก Techhub โดน Ransomware ไฟล์ข้อมูลในระบบหายไป แต่ Techhub ไม่ยอมจ่ายเงิน…

กลุ่มแฮ็กเกอร์ DarkBit โจมตีมหาวิทยาลัยชั้นนำของอิสราเอล

    กลุ่มมัลแวร์เรียกค่าไถ่หน้าใหม่ทีใช้ชื่อว่า DarkBit ก่อเหตุโจมตีทางไซเบอร์ต่อสถาบันเทคโนโลยีอิสราเอล หรือ Technion หนึ่งในมหาวิทยาลัยวิจัยชั้นนำของประเทศ   ในจดหมายเรียกค่าไถ่ของ DarkBit ชี้ว่าเหตุที่โจมตีครั้งนี้ก็เพื่อประท้วงการปลดบุคลากรด้านเทคโนโลยีครั้งใหญ่ของประเทศ และปล่อยข้อความที่สนับสนุนการต่อต้านชาติอิสราเอล โดยมีการเรียกเงินค่าไถ่ราว 1.7 ล้านเหรียญ (ราว 57.6 ล้านบาท)   ด้าน Technion อยู่ระหว่างการตอบโต้เหตุโจมตีที่เกิดขึ้น พร้อมทั้งพยายามทำความเข้าใจกับเป้าหมายและเหตุผลของการโจมตีอยู่   ทางมหาวิทยาลัยชี้ว่าได้ให้ผู้เชี่ยวชาญที่เก่งที่สุดในด้านไซเบอร์ ทั้งจากในและนอก Technion และร่วมกับหน่วยงานที่เกี่ยวข้องในการตรวจสอบและแก้ไขผลกระทบ ในเบื้องต้นมีการปิดกั้นทุกโครงข่ายการสื่อสารแล้ว รวมถึงเว็บไซต์ของมหาวิทยาลัยด้วย   อย่างไรก็ดี ระบบการทำงานภายในมหาวิทยาลัยยังดำเนินไปอย่างเป็นปกติ แต่จะมีการเลื่อนสอบบางวิชาไปก่อน         อ้างอิง  Bleepingcomputer         ——————————————————————————————————————————————————————– ที่มา :               …

How to วิธีเปิดใช้ระบบป้องกัน มัลแวร์เรียกค่าไถ่ บน Windows 11

    ใน Windows 11 มีโหมดให้เราสามารถเปิดโหมดป้องกันมัลแวร์เรียกค่าไถ่ได้ เซ็ตได้ทั้งโฟลเดอร์ที่เราต้องการป้องกัน หรือป้องกันผ่านแอปต่าง ๆ เป็นของดีของ Windows 11 ที่หลายคนมองข้าม ไปดูวิธีกันครับ   วิธีเปิดใช้งานการป้องกันแรนซัมแวร์บน Windows 11   1. ไปที่ปุ่ม Start พิมพ์คำว่า Windows Security แล้วกด Enter   2. กดเลือกที่ Virus & threat protection   3. ตรงหัวข้อคำว่า “Ransomware protection” กดเลือกที่ Manage ransomware protection     4. ตรงคำสั่ง Controlled folder access กดเลือกเป็น On เป็นอันเสร็จ    …