CrowdStrike เผยผู้ต้องสงสัยจีนใช้ AI เจาะระบบธนาคารเกาหลีใต้ ราว 9 แห่ง
CrowdStrike เผยผู้ต้องสงสัยในจีนใช้ AI Agent และ Claude Code โจมตีธนาคารเกาหลีใต้อย่างน้อย 9 แห่ง พบข้อมูลลูกค้า Shinhan Bank รั่วไหล 25,000 ราย
CrowdStrike เผยผู้ต้องสงสัยในจีนใช้ AI Agent และ Claude Code โจมตีธนาคารเกาหลีใต้อย่างน้อย 9 แห่ง พบข้อมูลลูกค้า Shinhan Bank รั่วไหล 25,000 ราย
โบสถ์คริสต์ขนาดใหญ่ 2 แห่งในเกาหลีใต้เร่งสอบสวนเหตุโจมตีทางไซเบอร์ หลังพบข้อมูลส่วนตัวของสมาชิกจำนวนมากอยู่บนเซิร์ฟเวอร์ในต่างประเทศ
ทางการญี่ปุ่นมีแผนที่จะแก้ไขกฎหมายความมั่นคงทางเศรษฐกิจเพื่อกำหนดให้บริษัทและองค์กรต่าง ๆ ที่ถือครองบิ๊กดาต้า (Big Data) ต้องแจ้งภาครัฐก่อนที่จะส่งต่อหรือเปิดเผยข้อมูลส่วนบุคคลที่ละเอียดอ่อนให้แก่บุคคลที่สาม
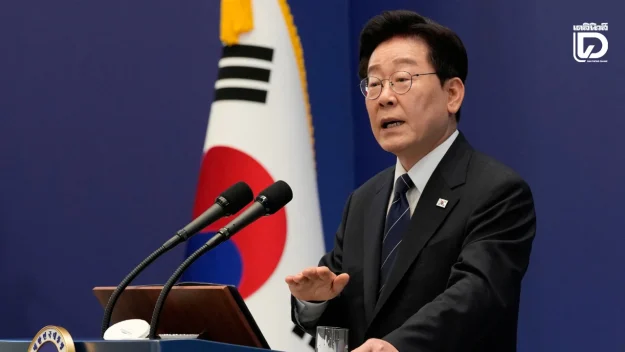
ผู้นำเกาหลีใต้สั่งตรวจสอบเหตุข้อมูลส่วนบุคคลรั่วไหลจากสถาบันการเงินและหน่วยงานรัฐหลายแห่ง ขณะที่หน่วยงานกำกับดูแลไม่ตัดความเป็นไปได้ว่าแฮกเกอร์อาจใช้เอไอในการโจมตี พร้อมผลักดันแนวทาง “ใช้เอไอป้องกันการโจมตีด้วยเอไอ” และยกระดับระบบความปลอดภัยทางไซเบอร์
พรูฟพรินต์ บริษัทด้านความปลอดภัยทางไซเบอร์ เปิดเผยว่า กลุ่มแฮกเกอร์จากจีนได้ปลอมตัวเป็นผู้เชี่ยวชาญด้านปัญญาประดิษฐ์ของสหรัฐ รวมถึงอดีตเจ้าหน้าที่รัฐบาล เพื่อพยายามขโมยอีเมลจากผู้เชี่ยวชาญด้านเอไอ ในองค์กรคลังสมอง มหาวิทยาลัย และหน่วยงานอื่น ๆ
บริษัทวิจัยด้านปัญญาประดิษฐ์ (เอไอ) แห่งหนึ่ง เปิดเผยว่า มีเอเจนต์เอไอพยายามเจาะระบบเว็บไซต์ของรัฐบาลแคนาดา แต่ความพยายามดังกล่าวล้มเหลว ขณะที่ทางการแคนาดาไม่พบสัญญาณบ่งชี้ว่ามีระบบถูกเจาะ หรือได้รับความเสียหาย
เราใช้คุกกี้เพื่อพัฒนาประสิทธิภาพ และประสบการณ์ที่ดีในการใช้เว็บไซต์ของคุณ คุณสามารถศึกษารายละเอียดได้ที่ นโยบายความเป็นส่วนตัว