ข่าวกรองโสมขาวเผย! แฮ็กเกอร์โสมแดงปลอมเว็บดัง ‘Naver’ ล้วงบัญชีผู้ใช้-รหัสผ่านปชช.

    สำนักข่าวเอเอฟพีรายงานว่า เมื่อวันที่ 14 มิถุนายน สำนักข่าวกรองแห่งชาติเกาหลีใต้กล่าวว่า เกาหลีเหนือได้สร้างเว็บไซต์ Naver หรือเว็บพอร์ทัลอินเทอร์เน็ตที่ใหญ่ที่สุดของเกาหลีใต้ เวอร์ชั่นปลอมขึ้นมา ในแผนการฟิชชิง (Phishing) หรือการหลอกลวงทางออนไลน์ที่แยบยลเพื่อขโมยข้อมูลส่วนบุคคล   สำนักข่าวกรองแห่งชาติเกาหลีใต้ กล่าวว่า เปียงยางได้สร้างเว็บไซต์ฟิชชิงที่ลอกเลียนแบบหน้าหลักของเว็บไซต์ Naver ที่มีทั้งการอัปเดตข่าวแบบเรียลไทม์ การลงทุน และข้อมูลด้านอสังหาริมทรัพย์ และกล่าวว่า เว็บไซต์ naverportal.com ถูกออกแบบมาเพื่อแฮ็กข้อมูลส่วนตัว อย่างชื่อบัญชีผู้ใช้และรหัสผ่านของชาวเกาหลีใต้   “เนื่องจากเกาหลีเหนือใช้วิธีการแฮ็กข้อมูลของประชาชนที่มีความซับซ้อนมากขึ้น พวกเราจึงขอให้ประชาชนระมัดระวังเป็นพิเศษ” สำนักข่าวกรองแห่งชาติเกาหลีใต้กล่าว และว่า “โปรดหยุดการเชื่อมต่อทันทีหากพบหน้าเว็บไซต์ที่ไม่ใช่ URL ของโดเมน Naver มาตรฐาน”   โดยก่อนหน้านี้ เกาหลีเหนือพยายามขโมยข้อมูลบัญชีผู้ใช้และรหัสผ่านของเกาหลีใต้โดยการลอกเลียนแบบหน้าเข้าสู่ระบบ (Log-in) ของ Naver แต่การสร้างเว็บไซต์พอร์ทัลปลอมถือเป็นวิธีการใหม่   ด้าน Naver ได้ออกมาเตือนผู้ใช้ให้ยังคงมีความระมัดระวังต่อไป และว่า “เราขอให้ผู้ใช้ตรวจสอบว่าที่อยู่ URL นั้นถูกต้องหรือไม่ และระมัดระวังเป็นพิเศษเมื่อเข้าเว็บไซต์ Naver”  …
สหรัฐชี้แฮ็กเกอร์จีน จ้องโจมตีเครือข่ายโครงสร้างพื้นฐานสำคัญ

    รัฐบาลวอชิงตันกล่าวว่า แฮ็กเกอร์จีนในนาม “โวลต์ ไทฟูน” มีศักยภาพสูงเพียงพอ ที่จะโจมตีทางไซเบอร์ต่อระบบโครงสร้างพื้นฐานขนาดใหญ่   สำนักข่าวต่างประเทศรายงานจากกรุงวอชิงตัน สหรัฐอเมริกา เมื่อวันที่ 26 พ.ค. ว่า นายแมทธิว มิลเลอร์ โฆษกกระทรวงการต่างประเทศสหรัฐ กล่าวเมื่อวันพฤหัสบดีที่ผ่านมาว่า ผลการประเมินโดยประชาคมข่าวกรองสหรัฐบ่งชี้ “มีความเป็นไปได้มาก” ว่ากลุ่มแฮ็กเกอร์ของจีนสามารถโจมตีทางไซเบอร์ ซึ่งสามารถสร้างความปั่นป่วน และรบกวนการทำงานของระบบโครงสร้างพื้นฐานที่สำคัญของสหรัฐ รวมถึง น้ำมัน ก๊าซธรรมชาติ และระบบราง พร้อมทั้งเน้นย้ำให้ทุกภาคส่วน “ตื่นตัว”   Volt Typhoon, a Chinese state-sponsored actor, uses living-off-the-land (LotL) and hands-on-keyboard TTPs to evade detection and persist in an espionage campaign targeting critical infrastructure…

Flipper Zero ทามาก็อตจิ๋ว ปลอมแปลงบัตร-คีย์การ์ด แฮ็กข้อมูลได้ อันตรายแค่ไหน

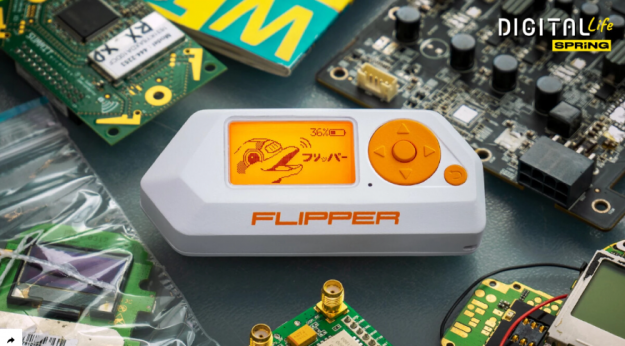
  Flipper Zero อีกหนึ่งอุปกรณ์ที่เหมือนของเล่นที่ต้องระวัง เนื่องจากอาจทำให้มิจฉาชีพสามารถปลอมแปลงบัตรเอทีเอ็ม บัตรเครดิต หรือคีย์การ์ดได้ ซึ่งเป็นไวรัลใน TikTok ที่ Flipper Zero สามารถปลดล็อกได้แม้กระทั่งรถ Tesla   Flipper Zero ได้เป็นไวรัลใน TikTok มากมาย Flipper Zero มีรูปร่างหน้าตาเหมือนทามาก็อตหรือของเล่นวัยเด็กที่เราคุ้นเคยกัน ซึ่งอุปกรณ์นี้ได้เคยเปิดระดมทุนใน Kickstarter.com ไปก่อนหน้านี้   ซึ่งทางผู้ผลิตได้โพสต์วีดีโอเกี่ยวกับ Flipper Zero ว่าทำอะไรได้บ้าง โซเชียลถึงกับตะลึง เพราะอุปกรณ์จิ๋วที่ดูเหมือนทามาก็อต กลับทำได้หลากหลายอย่างไม่ว่าจะเป็น โคลนคีย์การ์ดเข้าห้องโรงแรม, โคลนกุญแจเปิดรถ, โคลนรีโมททีวีหรือแอร์ ทั้งหมดนี้ทำได้ด้วยทามาก็อตจิ๋วๆ หนึ่งอัน     Flipper Zero อันตรายแค่ไหนกัน?   ผู้เชี่ยวชาญยังพูดถึงอุปกรณ์นี้ว่าไม่ได้น่ากลัวขนาดนั้น ซึ่งมีอุปกรณ์ที่คล้ายกับ Flipper Zero วางขายในร้านอุปกรณ์อิเล็กทรอนิกส์มานานแล้ว และได้พูดถึงวีดีโอการโชว์ปลดล็อกต่างๆ หรือการแฮ็ก ว่าไม่ได้ใช้เพียงอุปกรณ์เพียงอย่างเดียวแต่ต้องใช้ความรู้พอสมควร    …

ชี้แฮ็กข้อมูลส่วนบุคคลพุ่งทั่วโลก แนะวีธีลดความเสี่ยงตกเป็นเหยื่อ

    ผู้เชี่ยวชาญชี้ภัยคุกคามด้านการแฮ็กข้อมูลส่วนบุคคล เกิดขึ้นต่อเนื่องและมีแนวโน้มมากขึ้น แนะวีธีป้องกันความเสี่ยง ไม่ตกเป็นเหยื่อ   นายชาญวิทย์ จิวริยเวชช์ ผู้เชี่ยวชาญการออกแบบระบบความปลอดภัยบนคลาวด์และโอที ของ ฟอร์ติเน็ต บริษัทผู้นำระดับโลกด้านโซลูชั่นการรักษาความปลอดภัยทางไซเบอร์ เปิดเผยว่า จากการติดตามภัยคุกคามด้านการแฮ็กข้อมูลส่วนบุคคล ถือเป็นภัยทางไซเบอร์ที่เกิดขึ้นต่อเนื่องและมีแนวโน้มมากขึ้น ซึ่งข้อมูลจาก Identity Theft Resource Center ในปี 65 ที่ผ่านมา มีการโจมตีด้านข้อมูลส่วนบุคคลถึง 1,800 ครั้ง มีข้อมูลที่ถูกขโมยโดยมีผู้เสียหายถึง 422 ล้านคนทั่วโลก โดยข้อมูลที่โดนขโมยมีทั้งชื่อ นามสกุล อีเมล วันเดือนปีเกิด เบอรโทรฯ ข้อมูลทางเงิน และข้อมูลสุขภาพ ฯลฯ   “การเแฮ็กข้อมูล ทางแฮ็กเกอร์จะเจาะระบบ โดยใช้เครื่องมือสแกนช่องโหว่ไปเรื่อย ๆ จนพบ ซึ่งช้อมูลส่วนบุคคลถือว่ามีความสำคัญเพราะแก้ไขเปลี่ยนแปลงไม่ได้ โดยจุดประสงค์ของแฮ็กเกอร์ในการขโมย คือ เอาข้อมูลไปขายให้ได้เงิน หรือต้องการสวมรอยเข้าระบบต่าง ๆ ตลอดไปจนถึงต้องการทำให้เจ้าของข้อมูลเสียชื่อเสียง ฯลฯ ซึ่งข้อมูลบางอย่างมีความสำคัญมาก เช่น ข้อมูลสุขภาพ…

ตำรวจสเปนรวบแฮ็กเกอร์วัย 19 ที่แฮ็กข้อมูลประชาชนกว่า 500,000 ราย

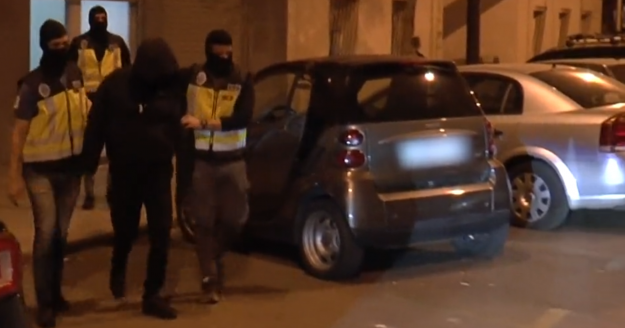
  สำนักงานตำรวจแห่งชาติสเปน (CNP) เข้าจับกุมตัวแฮ็กเกอร์วัยรุ่นในข้อหาขโมยข้อมูลผู้จ่ายภาษีกว่า 500,000 รายจากฐานข้อมูลของสำนักงานภาษีของสเปน (AEAT)   แฮ็กเกอร์รายนี้มีชื่อว่า โฮเซ ลุยส์ ฮูเอร์ตา (José Luis Huertas) หรือ Alcasec มีภูมิลำเนาอยู่ในกรุงมาดริด ซึ่งเจ้าหน้าที่ชี้ว่าเป็นภัยต่อความมั่นคงอย่างร้ายแรง และยังเป็นผู้มีความเชี่ยวชาญในด้านสินทรัพย์ทางไซเบอร์และการซ่อนแหล่งเงิน   ฮูเอร์ตาเริ่มแฮ็กมาตั้งแต่อายุ 15 มีวีรกรรมในการแฮ็ก HBO เพื่อสร้างบัญชีฟรีไปปล่อยบน Instagram แฮ็ก Burger King ให้ส่งอาหารฟรี และอีกมากมาย เขาได้เงินจากการแฮ็กเหล่านี้อย่างมหาศาล   เจ้าหน้าที่กล่าวหาว่าเขาแฮ็กเข้าไปในระบบการส่งข้อมูลกลางที่เชื่อมหน่วยงานนิติบัญญัติและบริหารในเดือนตุลาคมปีที่แล้ว   ฮูเอร์ตายังได้ประกาศศักดาในพอดแคสต์ออนไลน์ว่าสามารถเจาะเข้าไปยังข้อมูลส่วนตัวของชาวสเปนมากถึงร้อยละ 90   สำหรับเหตุการณ์แฮ็กเมื่อเดือนตุลาคม 2022 เป็นการแฮ็กข้อมูลของชาวสเปน 575,186 คน ซึ่งรวมถึงเลขบัญชีการเงินและข้อมูลเงินเดือนด้วย   สำนักข่าว El País รายงานว่าเจ้าหน้าที่สืบสวนชี้ว่าฮูร์เอตาใช้นามแฝง Mango บนเว็บไซต์ซื้อขายข้อมูลใต้ดินเพื่อประกาศขายข้อมูลที่ได้จากการโจมตี   โดยหน่วยข่าวกรองของสเปนมีส่วนช่วยในการติดตามฮูเอร์ตาผ่านกระเป๋าตังค์คริปโทเคอร์เรนซีที่ใช้ในจ่ายเงินเช่าเซิร์ฟเวอร์ที่ใช้เก็บข้อมูลที่ขโมยมา  …

ก.ดิจิทัล แถลงรู้ตัวแฮ็กเกอร์ 9near แล้ว สังกัดทหารยศจ่าสิบโท ยันจับได้แน่นอน ถ้าอยู่ในไทย

  รู้ตัวแล้ว ! แฮ็กเกอร์ 9Near ที่ประกาศขายข้อมูลส่วนตัวคนไทย 55 ล้านคนบนเว็บไซต์ Bleach Forums ล่าสุด DES ได้แถลงว่าผู้กระทำความผิดเป็นจ่าสิบโทสังกัดทหาร ซึ่งตอนนี้ยังหาเหตุจูงใจไม่ได้เนื่องจากคนร้ายมีเจตนาเปลี่ยนแปลงไปตลอดเวลา และตอนนี้ยังตามจับไม่ได้เพราะติดขั้นตอนต่าง ๆ จากทางต้นสังกัด แต่ยังไงก็ยังยืนยันว่าจับได้แน่นอน ถ้าคนร้ายยังอยู่ในไทยค่ะ   วันที่ 7 เม.ย.2566 ทางกระทรวงดิจิทัล (DES) และหลาย ๆ หน่วยงานได้ร่วมแถลงผลการจับกุมว่ารู้ตัวคนร้ายแล้วว่าเป็นจ่าสิบโทสังกัดราชการทหารที่ไม่เกี่ยวข้องกับระบบคอมพิวเตอร์ แต่เกี่ยวข้องกับระบบพาหนะซึ่งในตอนนี้ยังตามจับไม่ได้ !!! รวมทั้งตัวภรรยาคนร้ายด้วย   ไทม์ไลน์เหตุการณ์ วันที่ 14 มี.ค.2566 วันเกิดเหตุ มีการตรวจพบข้อมูลดังกล่าวและเริ่มทำการสืบสวนจนรู้ตัวคนร้าย วันที่ 2 เม.ย. 2566 ออกหมายจับคนร้ายและตามจับกุม คนร้ายได้ปิดโทรศัพท์และหลบหนีไป     สาเหตุจูงใจของคนร้ายตอนนี้ยังหาไม่ได้ เพราะคนร้ายมีเจตนาเปลี่ยนแปลงไปตลอดเวลา เรียงลำดับเหตุการณ์คือ 1.ลักษณะการโพสต์ลงเว็บไซต์ครั้งแรกมีการเปิดเผยตามแฮ็กเกอร์ทั่วไป เหมือนเอาข้อมูลไปขาย 2. พูดจาเชิงข่มขู่หลังผู้มีชื่อเสียงเข้าไปทัก 3.พอทางหน่วยงานรัฐรวมตัวก็ไม่เปิดเผยข้อมูลแล้ว ไปเปิดเผยข้อมูลสปอนเซอร์เรื่องการเมืองที่หลอกลวง…