วุ่น! บัญชี เทศบาลนครอุบล ถูกคนร้ายโอนเข้าแอปช้อปปิ้ง 2 พันครั้ง สูญกว่า 39 ล.

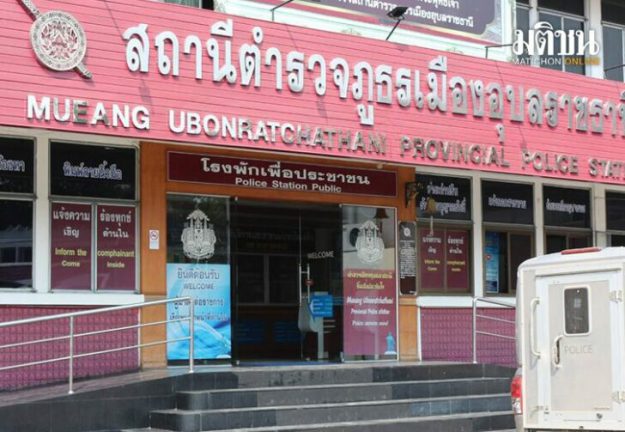
  วุ่น!! เทศบาลนครอุบล โร่แจ้ง ตร.ถูกคนร้ายโอนเงินจากบัญชีเข้าไประบบแอปช้อปปิ้งดัง เลขที่ KT 2093 กว่า 39 ล้านบาท   เมื่อเวลา 09.54 น. วันที่ 15 พฤศจิกายน ที่สถานีตำรวจภูธรเมืองอุบลราชธานี อ.เมือง จ.อุบลราชธานี พ.ต.ท.รุ่งทวี นาปาน สารวัตร (สอบสวน) สภ.เมือง จ.อุบลราชธานี รับแจ้งจาก นายอาทิตย์ คูณผล อายุ 66 ปี รองนายกเทศมนตรีนครอุบลราชธานีได้รับมอบอำนาจจาก นางสาวพิศทยา ไชยสงคราม นายกเทศมนตรีนครอุบลราชธานี ให้มาร้องทุกข์ดำเนินคดีกับผู้กระทำผิดไม่ทราบเป็นใคร   ซึ่งได้โอนเงินจากบัญชีธนาคารกรุงไทย ประเภทออมทรัพย์ 1 บัญชี และบัญชีกระแสรายวัน ชื่อบัญชีเทศบาลนครอุบลราชธานี อีก 1 บัญชี โดยมีเงินถูกโอนไปจากทั้งสองบัญชี แล้วโอนเข้าไประบบซื้อขายออนไลน์ชื่อดัง เลขที่ KT 2093 รวมจำนวน 2,029…
อดีตวิศวกร Amazon ถูกตัดสินคุมประพฤติ จากกรณีแฮ็กข้อมูลคนนับร้อยล้านราย

  เพจ ทอมป์สัน (Paige Thompson) อดีตวิศวกรซอฟต์แวร์ของ Amazon ที่เคยมีส่วนเกี่ยวข้องกับการแฮ็กธนาคาร Capital One และหลายบริษัทในสหรัฐอเมริกาเมื่อปี 2019 ถูกศาลตัดสินคุมประพฤติเป็นเวลา 5 ปี   โรเบิร์ต เอส ลาสนิก (Robert S. Lasnik) ผู้พิพากษาประจำเขต ลงความเห็นว่าหากตัดสินให้จำคุกจะส่งผลเสียต่อทอมป์สัน เนื่องจากมีปัญหาสุขภาพจิต และสถานะความเป็นคนข้ามเพศ   อย่างไรก็ดี ทางด้านอัยการ นิก บราวน์ (Nick Brown) ระบุว่าผิดหวังกับคำตัดสินที่ออกมา เพราะทางฝ่ายอัยการอยากให้ศาลตัดสินจำคุก 7 ปี บราวน์ถึงขั้นบอกว่าผิดหวังในกระบวนการยุติธรรม   สำหรับรายละเอียดการกระทำผิดนั้น ทอมป์สันได้เจาะข้อมูลส่วนบุคคลของมากกว่า 100 ล้านคน เหตุการณ์ในครั้งนั้นทำให้ Capital One ต้องยอมจ่ายเงิน 190 ล้านเหรียญ (ราว 7,113 ล้านบาท) เพื่อยุติการฟ้องร้องจากลูกค้าที่ได้รับผลกระทบ แถมยังต้องเสียค่าปรับเป็นเงิน 80…

จีนประณามสหรัฐฯ โจมตีทางไซเบอร์มหาวิทยาลัยจีน

  นายหวาง เหวินปิน โฆษกกระทรวงการต่างประเทศจีนเปิดเผยว่า มีหลักฐานที่พิสูจน์ได้ว่าสหรัฐฯ เป็นภัยคุกคามร้ายแรงที่สุดต่อความมั่นคงปลอดภัยทางไซเบอร์ทั่วโลก และเรียกร้องให้มีความพยายามร่วมกัน เพื่อต่อต้านการละเมิดอธิปไตยในโลกไซเบอร์และกฎระเบียบระหว่างประเทศของสหรัฐฯ   เมื่อวันอังคาร (27 ก.ย.) ศูนย์ตอบสนองเหตุฉุกเฉินไวรัสคอมพิวเตอร์แห่งชาติของจีน รายงานว่า สำนักงานความมั่นคงแห่งชาติสหรัฐ (NSA) เจาะระบบเครือข่ายคอมพิวเตอร์และเข้าควบคุมสิ่งอำนวยความสะดวกด้านโครงสร้างพื้นฐานที่สำคัญในประเทศจีนและแทรกซึมเข้าไปในเครือข่ายภายในของมหาวิทยาลัยนอร์ธเวสเทิร์น โปลีเทคนิคอล ของจีนโดยใช้เซิร์ฟเวอร์ในประเทศต่างๆ เช่น เนเธอร์แลนด์และเดนมาร์ก เป็นฐานการโจมตีทางไซเบอร์ผ่าน ญี่ปุ่น เยอรมนี สาธารณรัฐเกาหลี และประเทศอื่นๆ มายังประเทศจีน ทำให้สามารถขโมยข้อมูลที่มีความละเอียดอ่อนและข้อมูลส่วนบุคคลได้ นอกจากนี้ สหรัฐฯ ยังควบคุมผู้ให้บริการโทรคมนาคมอย่างน้อย 80 ประเทศ และดำเนินการดักฟังโทรศัพท์ของผู้ใช้โทรคมนาคมทั่วโลกตามอำเภอใจ   นายหวาง กล่าวว่า รายงานฉบับนี้นับเป็นฉบับที่ 3 ของเดือนนี้ ที่เกี่ยวกับการที่สหรัฐฯ โจมตีทางไซเบอร์ต่อมหาวิทยาลัยนอร์ธเวสเทิร์น ซึ่งที่ผ่านมา จีนได้เรียกร้องคำอธิบายจากสหรัฐฯ และขอให้ยุติการดำเนินการที่ผิดกฎหมายในทันที แต่จนถึงขณะนี้ สหรัฐฯ ยังคงนิ่งเงียบ       —————————————————————————————————————————————– ที่มา :   …

O.MG Cable สาย USB แฮ็กได้ที่ทำให้ทุกคนต้องระวังการเสียบมั่วซั่ว

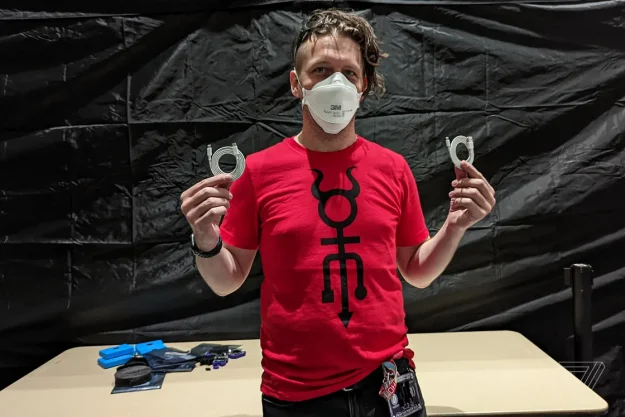
      MG, creator of the O.MG Cable, at Def Con. Photo by Corin Faife / The Verge   เครื่องไม้เครื่องมือสำหรับแฮกเกอร์ในปัจจุบันนี้มีความก้าวหน้าไปมากจนถึงขนาดที่หลายอย่างดูเผิน ๆ ก็เหมือนเป็นข้าวของเครื่องใช้ธรรมดาที่ไม่น่าจะมีฟังก์ชันอันตรายแอบแฝง แต่สาย USB ที่ชื่อ O.MG Cable นี้อาจต้องทำให้เปลี่ยนความคิดใหม่และระวังมากขึ้นก่อนจะคว้าสาย USB ของใครมาเสียบคอมพิวเตอร์หรือโทรศัพท์มือถือ   O.MG Cable คือสาย USB ที่ผลิตด้วยมือซึ่งดูหน้าตาธรรมดาแทบไม่ต่างจากสายชาร์จหรือสายถ่ายโอนข้อมูลทั่วไป แต่ความไม่ธรรมดาของมันคือสิ่งที่แฝงอยู่ภายในซึ่งมีทั้งเว็บเซิร์ฟเวอร์, การเชื่อมต่อ USB และการเชื่อมต่อ Wi-Fi ที่ทำได้ทั้งรับส่งข้อมูลที่มันแฮ็กได้ไปยังเซิร์ฟเวอร์และรับคำสั่งโจมตีจากเซิร์ฟเวอร์มาก็ได้   หน้าตาสาย O.MG Cable กับเว็บที่ใช้งานคู่กับมัน   สิ่งที่มันทำได้ไม่เพียงแต่การดักจับอ่านข้อมูลการใช้แป้นพิมพ์ แต่ที่น่ากลัวยิ่งกว่าคือมันทำการโจมตีแบบ keystroke injection ได้ด้วย  …

“แฮ็กข้อมูล” 65 เตือนภัยโจรกรรมไร้สัมผัส คว่ำมือถือก็แฮ็กได้ (คลิป)

  “แฮ็กข้อมูล” อัปเดตรูปแบบใหม่ คว่ำมือถือก็ไม่รอด ไม่ต้องสัมผัสหน้าจอก็โดนแฮ็กได้ง่าย ๆ เช็คด่วนที่นี่ “แฮ็กข้อมูล” โดนแฮก ถูกแฮ็ก นักวิชาการเผยกลวิธีใหม่ของเหล่าแฮกเกอร์อันตรายกว่าเดิม งานนี้ไม่ต้องสัมผัสหน้าจอ ข้อมูลก็หลุดได้ ติดตามต่อได้ที่นี่ TOP News   เมื่อวันที่ 27 พฤษภาคมที่ผ่านมา เว็บไซต์ต่างประเทศรายงานว่า นักวิชาการจากมหาวิทยาลัยเจ้อเจียงและมหาวิทยาลัยดาร์มสตัดท์ พบวิธีโจรกรรมข้อมูลแบบไร้สัมผัส โดยเรียกรูปแบบการโจมตีนี้ว่า GhostTouchAttack ช่วยให้ผู้โจมตีกดยืนยัน กดคลิกลิงก์ หรือกดรับสายบนมือถือของเหยื่อได้ โดยที่ไม่ต้องสัมผัสกับเครื่องของเป้าหมาย เพียงแค่เหยื่อวางโทรศัพท์คว่ำไว้บนโต๊ะ เพียงแค่นี้ข้อมูลก็หลุดได้ง่าย ๆ     ด้วยการคนพบดังกล่าว ถือว่าเป็นเรื่องที่น่ากังวลไม่ใช่น้อยสำหรับคนที่ชอบไฟร้านกาแฟหรือคาเฟ่ แล้วมักจะคว่ำหน้าจอลง (ห่วงความเป็นส่วนตัว ไม่อยากให้ใครเห็น) โดย GhostTouchAttack จะอาศัยหลักการ electromagnetic interference (EMI) ใช้คลื่นแม่เหล็กไฟฟ้า ยังหน้าจอสัมผัสของโทรศัพท์ เพื่อสร้างการสัมผัสแบบปลอม ๆ ขึ้นมา ผ่านเครื่องมือที่ติดอยู่ใต้โต๊ะ เหมือนมีคนไปสัมผัสจริง แต่เป็นการสัมผัสแบบระยะไกลถึง 4 เซนติเมตร…

ศูนย์ต่อต้านข่าวปลอมเตือนระวัง! ถูกแฮ็กข้อมูลเพราะดาวน์โหลดสติกเกอร์ไลน์ฟรี

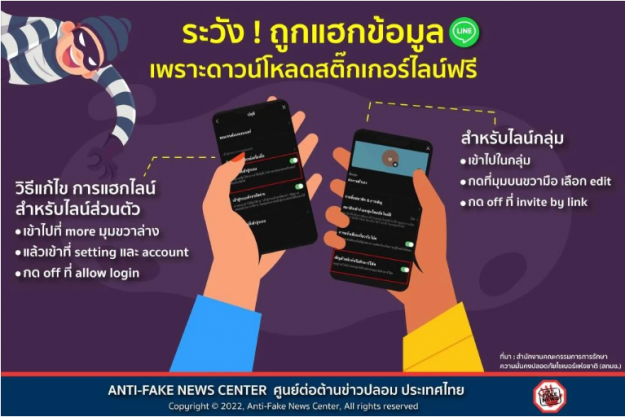
  ศูนย์ต่อต้านข่าวปลอม ประเทศไทย เตือนระวังถูกแฮ็กข้อมูลเพราะดาวน์โหลดสติกเกอร์ไลน์ฟรี โดยมิจฉาชีพทำทุกวิถีทางเพื่อสอดแนม และแฮ็กเอาข้อมูลส่วนบุคคล และหากเหยื่อมีการทำธุรกรรมทางการเงินผ่านมือถืออาจตกเป็นเหยื่อได้   วันนี้ (8 พ.ค.) เพจเฟซบุ๊ก “Anti-Fake News Center Thailand” ศูนย์ต่อต้านข่าวปลอม ประเทศไทย ได้โพสต์ข้อความเตือนภัย ดังนี้ ”ระวังถูกแฮ็กข้อมูล เพราะดาวน์โหลดสติกเกอร์ไลน์ฟรี โดยมิจฉาชีพทำทุกวิถีทางเพื่อสอดแนม และแฮ็กเอาข้อมูลส่วนบุคคล เหยื่อบางรายมีการทำธุรกรรมทางการเงินผ่านมือถือก็อาจตกเป็นเหยื่อง่ายๆ เพียงดาวน์โหลดสติกเกอร์ไลน์ฟรี ซึ่งส่วนใหญ่แล้วมักจะถูกแฮ็กจากกรุ๊ปแชต เพราะยิ่งจำนวนคนในกรุ๊ปมากเท่าไหร่ยิ่งมีโอกาสรู้ตัวน้อยมาก ซึ่งมีวิธีการป้องกันดังนี้   สำหรับไลน์ส่วนตัว – เข้าไปที่ more มุมขวาล่าง – แล้วเข้าที่ setting และ account – กด off ที่ allow login คนอื่นจะไม่สามารถ login account ส่วนตัวเราได้ สำหรับไลน์กลุ่ม – เข้าไปในกลุ่ม – กดที่มุมบนขวามือ…