เอไอเอเจนต์ “โอเพนเอไอ” เจาะแซนด์บ็อกซ์ หลุดเข้าถึงอินเทอร์เน็ตภายนอก

โอเพนเอไอเผย เอไอเอเจนต์ระหว่างการฝึกสามารถใช้ช่องโหว่เจาะออกจากสภาพแวดล้อมแซนด์บ็อกซ์ที่ไม่มีอินเทอร์เน็ต และส่งคำถามไปยังแชตบอตภายนอกอย่างน้อย 20 รายการ ขณะที่บริษัทสั่งระงับการฝึกโมเดลจนกว่าจะแก้ไขปัญหาแล้วเสร็จ
ใช้ AI สู้ AI AWS โชว์เทคนิคใหม่ ปิดช่องทางแฮกเกอร์

AWS ได้เปิดตัว AWS Continuum for Code Vulnerabilities บริการรักษาความปลอดภัยแบบ AI-Native และ Frontier AI ที่เข้ามาจัดการวงจรช่องโหว่ของโค้ดแบบครบวงจรด้วยความเร็วระดับแมชชีน

“แฮกเกอร์” อ้างเจอช่องโหว่ ติดอุปกรณ์ขนาดเท่าเหรียญ ยึดระบบบินอัตโนมัติ “Boeing 737”

ทีมนักวิจัยด้านความปลอดภัยเชิงจริยธรรม (White Hat Hackers) จากมหาวิทยาลัยแคลิฟอร์เนีย ซานดิเอโก อ้างว่าทีมได้ค้นพบช่องโหว่ร้ายแรงที่ช่วยให้สามารถแทรกแซงระบบของเครื่องบินพาณิชย์ยอดนิยมอย่าง โบอิ้ง 737

เจาะลึกวิกฤตข้อมูลรั่วไหลของ TSD: บทเรียนสำคัญเมื่อ “บัญชีถูกแฮ็ก” ผสานช่องโหว่ “IDOR/BOLA” ภัยเงียบที่ทุกองค์กรต้องระวัง

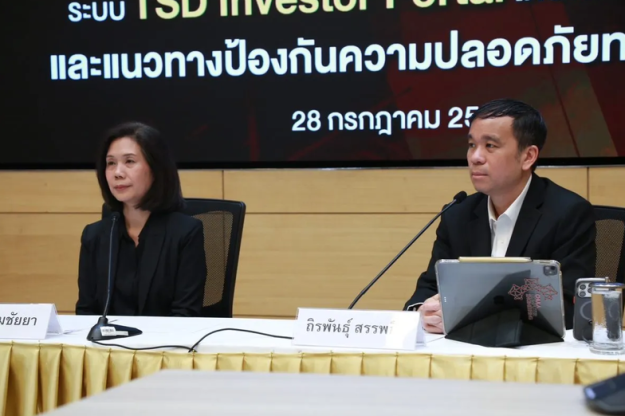
กรณีที่ บริษัท ศูนย์รับฝากหลักทรัพย์ (ประเทศไทย) จำกัด (TSD) ตรวจพบการรั่วไหลของข้อมูลส่วนบุคคลของนักลงทุนกว่า 2 แสนราย ทางผู้บริหารตลาดหลักทรัพย์แห่งประเทศไทยจะออกมายืนยันแล้วว่า ระบบโครงสร้างพื้นฐานยังมีการป้องกันหลายชั้น และข้อมูลที่หลุดไปไม่สามารถนำไปทำธุรกรรมทางการเงินได้ทันที

หลุดยับ เมื่อแชทคุยกับ Claude รั่วไหลไปอยู่ในการค้นหาบน Google

มีการค้นพบว่าแชทและข้อมูลของผู้ใช้งาน Claude เกิดการรั่วไหลจนสามารถนำไปค้นหาได้บน Google นำไปสู่ความเสี่ยงที่จะทำให้เกิดการรั่วไหลของข้อมูลผู้ใช้งาน ทั้งยังมีการเปิดเผยข้อมูลส่วนตัวหรือรายละเอียดการทำงาน ที่ทำให้เกิดความเสี่ยงทั้งต่อบุคคลและองค์กรอย่างร้ายแรง

ออสเตรเลียเตือนภัยแคมเปญโจมตีระดับโลก มุ่งเป้าไปที่แพลตฟอร์ม CMS ที่มีช่องโหว่

ศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งออสเตรเลีย ได้ออกประกาศเตือนเกี่ยวกับแคมเปญการโจมตีระดับโลกที่มุ่งเป้าไปที่ระบบบริหารจัดการเนื้อหาเว็บไซต์ และปลั๊กอินที่มีช่องโหว่