เปิดเทคนิคการโจมตี ด้วย ‘ChatGPT’ แบบใหม่

  ปัจจุบัน ChatGPT ได้รับความสนใจจากผู้ใช้งานเป็นวงกว้างและคาดว่าจะเพิ่มสูงขึ้นเรื่อย ๆ ซึ่งจุดนี้เองนี้ที่ทำให้เหล่าบรรดาแฮ็กเกอร์มองเห็นโอกาสและช่องโหว่ในการบุกเข้าโจมตีเหยื่อ   ในวันนี้ผมจะขออธิบายเพื่อให้ท่านผู้อ่านได้เข้าใจถึงภัยคุกคามรูปแบบใหม่นี้เพื่อเป็นการตั้งรับกับสิ่งที่เราต้องเผชิญในเร็ว ๆ นี้กันนะครับ   ก่อนอื่นเลยผมขอพูดถึงเรื่องเทคนิคการโจมตีทางไซเบอร์แบบใหม่ที่ได้รับการขนานนามในวงการว่า “AI package hallucination” โดยได้รับการเปิดเผยจากทีมนักวิจัยว่า มีการใช้โมเดลภาษา OpenAI ChatGPT ทำให้แฮ็กเกอร์สามารถปล่อยสิ่งที่เป็นอันตรายเข้าไปในระบบที่นักพัฒนาทำงานอยู่   ChatGPT จะสร้างสิ่งต่าง ๆ ไม่ว่าจะเป็น URL ตัวอย่างอย่างอิงอ้าง (Reference) ไลบรารีโค้ด (Library code) และฟังก์ชันที่ไม่มีอยู่จริงขึ้นมาใหม่ โดยการปลอมแปลงโมเดลภาษาขนาดใหญ่หรือ LLM ซึ่งได้มีการรายงานแจ้งเตือนและอาจเป็นผลลัพธ์ที่ได้มาจากการเทรนนิ่งก่อนหน้านี้แล้ว   ทั้งนี้แฮ็กเกอร์จะใช้ความสามารถสร้างรหัสของ ChatGPT และใช้ประโยชน์จากไลบรารีโค้ดที่สร้างขึ้นเป็นแพ็กเกจเพื่อหลอกลวงและเผยแพร่ออกสู่โลกไซเบอร์ผ่าน typosquatting หรือ masquerading   เทคนิคนี้จะดำเนินการผ่านการตั้งคำถามกับ ChatGPT เพื่อขอแพ็คเกจการแก้ไขปัญหาเกี่ยวกับโค้ดและขอคำแนะนำแพ็กเกจที่หลากหลาย รวมไปถึงการขอบางแพ็คเกจที่ไม่ได้เผยแพร่ในที่เก็บข้อมูลที่ถูกกฏหมาย   จากนั้นจะเริ่มกระบวนการต่อไปคือการแทนที่แพ็กเกจเหล่านี้ทั้งหมดด้วยแพ็คเกจปลอมต่าง ๆ ซึ่งแฮ็กเกอร์จะหลอกล่อผู้ที่มีแนวโน้มจะใช้ตามคำแนะนำของ ChatGPT   ทั้งนี้ จากการทำ…
สหรัฐเจอฤทธิ์แก๊งโจรไซเบอร์รัสเซีย เจาะระบบผ่านแอปโอนถ่ายข้อมูล

  หน่วยงานราชการของสหรัฐอเมริกาหลายแห่ง โดนโจมตีจากแก๊งอาชญากรไซเบอร์จากรัสเซีย โดยอาศัยช่องทางผ่านแอปพลิเคชันดาวน์โหลดข้อมูลยอดนิยม   เอริก โกลด์สตีน ผู้ช่วยผู้อำนวยการบริหารสำนักความมั่นคงโครงสร้างพื้นฐานและการรักษาความมั่นคงปลอดภัยไซเบอร์ของสหรัฐ หรือ CISA แถลงเมื่อวันที่ 15 มิ.ย. 2566 ว่า ขณะนี้ ทางสำนักงานกำลังให้ความช่วยเหลือแก่หน่วยงานราชการของรัฐบาลกลางหลายแห่ง ที่พบการบุกรุกจากภายนอก โดยผ่านช่องทางการใช้งานแอปพลิชัน MOVEit   สำนักงาน CISA กำลังประเมินอย่างเร่งด่วนถึงผลกระทบที่เกิดขึ้น และแสดงความมั่นใจว่าจะสามารถแก้ไขได้อย่างทันท่วงที หนึ่งในหน่วยงานที่ยืนยันมาแล้วว่าโดนแฮ็กระบบคือกระทรวงพลังงาน   นอกเหนือจากหน่วยงานราชการหลายแห่งแล้ว ยังมีบริษัทและองค์กรเอกชนจำนวนมากที่โดนแฮ็กข้อมูลผ่านแอปพลิเคชันดังกล่าว ทาง CISA ระบุว่า แก๊งอาชญากรไซเบอร์ที่ชื่อว่า CLOP เป็นผู้ลงมือโจมตีไปทั่วโลกในครั้งนี้   CLOP เป็นแก๊งอาชญากรไซเบอร์จากรัสเซีย มีพฤติกรรมการก่ออาชญากรรมในลักษณะของการแฮ็กเข้าระบบของหน่วยงานแล้วขโมยข้อมูล จากนั้นก็นำไปเรียกค่าไถ่ซึ่งมักจะอยู่ในระดับหลายล้านดอลลาร์ อย่างไรก็ตาม ขณะนี้ ยังไม่ปรากฏการเรียกร้องในลักษณะดังกล่าวต่อหน่วยงานราชการของสหรัฐ   เจน อีสเตอร์ลีย์ ผู้อำนวยการของ CISA กล่าวว่า ยังไม่พบผลกระทบที่ก่อให้เกิดปัญหาใหญ่ในหน่วยงานราชการที่เป็นกิจการของพลเรือน และเสริมว่า กลุ่มแฮ็กเกอร์เพียงใช้ช่องโหว่ในซอฟต์แวร์ เจาะเข้ามาในระบบเครือข่ายเพื่อมองหาโอกาสที่เป็นไปได้ในการก่ออาชญากรรม   การแฮ็กระบบทั่วโลกครั้งใหญ่นี้เริ่มต้นราว…

รายงานชี้ จีนอยู่เบื้องหลังแผนจารกรรมไซเบอร์ครั้งใหญ่ทั่วโลก หน่วยงานรัฐโดนอ่วม

FILE PHOTO REUTERS   รายงานชี้ จีนอยู่เบื้องหลังแผนจารกรรมไซเบอร์ครั้งใหญ่ทั่วโลก หน่วยงานรัฐโดนอ่วม   สำนักข่าวเอเอฟพีและรอยเตอร์รายงานว่า Mandiant บริษัทด้านความมั่นคงทางไซเบอร์ของกูเกิลกล่าวเมื่อวันที่ 15 มิถุนายนว่า กลุ่มแฮ็กเกอร์ที่ได้รับการหนุนหลังจากทางการจีนได้ใช้ช่องโหว่ทางความปลอดภัยของระบบรักษาความปลอดภัยของอีเมลที่ได้รับความนิยม เพื่อเจาะเข้าสู่เครือข่ายขององค์กรสาธารณะและเอกชนหลายร้อยแห่งทั่วโลก โดยเกือบ 1 ใน 3 ของทั้งหมดเป็นหน่วยงานรัฐบาล   นายชาร์ลส์ คาร์มาคาล ผู้บริหารระดับสูงด้านเทคโนโลยีของ Mandiant ระบุว่า “นี่คือแคมเปญจารกรรมทางไซเบอร์ครั้งใหญ่ที่สุดที่ทราบมาว่าดำเนินการโดยผู้คุกคามจากจีน นับตั้งแต่การแฮ็กเข้าสู่ระบบครั้งใหญ่ของ Microsoft Exchange เมื่อช่วงต้นปี 2021”   คาร์มาคาลกล่าวอีกว่า บรรดาแฮ็กเกอร์ได้ทำการโจมตีระบบป้องกันทางคอมพิวเตอร์ขององค์กรหลายร้อยแห่งให้เกิดช่องโหว่ โดยบางครั้งได้ทำการขโมยอีเมลของพนักงานคนสำคัญที่ทำหน้าที่ดูแลในประเด็นที่รัฐบาลจีนให้ความสนใจ Mandiant มั่นใจว่ากลุ่มแฮ็กเกอร์ที่ถูกอ้างอิงในชื่อ ยูเอ็นซี4841 เป็นผู้อยู่เบื้องหลังโครงการจารกรรมทางไซเบอร์เป็นวงกว้างซึ่งได้รับการสนับสนุนจากรัฐบาลจีน   แฮ็กเกอร์จะทำการส่งอีเมลที่แนบไฟล์อันตรายไปเพื่อเข้าถึงอุปกรณ์และข้อมูลขององค์กรที่เป็นเป้าหมาย โดยพุ่งเป้าไปที่เหยื่อในอย่างน้อย 16 ประเทศ การกำหนดเป้าหมายให้ความสำคัญไปที่ประเด็นด้านนโยบายที่มีความสำคัญอย่างมากต่อรัฐบาลจีน โดยเฉพาะอย่างยิ่งในภูมิภาคเอเชียแปซิฟิกและไต้หวัน โดยเหยื่อที่ตกเป็นเป้าหมายยังรวมถึงกระทรวงต่างประเทศ องค์กรด้านการวิจัย และสำนักงานการค้าต่างประเทศที่ตั้งอยู่ในฮ่องกงและไต้หวัน   ขณะเดียวกัน สำนักความมั่นคงโครงสร้างพื้นฐานและการรักษาความมั่นคงปลอดภัยไซเบอร์ (ซีไอเอสเอ) ของสหรัฐออกมาระบุในวันเดียวกันว่า…

CISA ออกคำสั่ง ให้หน่วยงานภาครัฐของสหรัฐอัปเดตแพตช์ iPhone และ Mac ภายในวันที่ 1 พฤษภาคม

  Cybersecurity and Infrastructure Security Agency (CISA) หรือหน่วยงานด้านความมั่นคงทางไซเบอร์ของสหรัฐ ได้ออกคำสั่งให้หน่วยงานภาครัฐของสหรัฐทำการแพตช์ความปลอดภัยบนอุปกรณ์ที่ใช้ระบบปฏิบัติการ iOS, iPadOS และ macOS ภายในวันที่ 1 พฤษภามคม หลังจากที่ Apple ได้ออกแพตช์แล้วเมื่อวันศุกร์ที่ผ่านมา   เนื่องจากมีการตรวจพบการโจมตีผ่านช่องโหว่ดังกล่าวแล้ว โดยช่องโหว่แรก (CVE-2023-28206) เป็นช่องโหว่ชนิด Out-of-bounds write บน IOSurfaceAccelerator ทำให้ผู้โจมตีสามารถสร้างแอพที่รันคำสั่งในระดับ Kernel บนเครื่องเป้าหมายได้ และช่องโหว่ตัวที่สอง (CVE-2023-28205) เป็นช่องโหว่ชนิด Use after free บน WebKit ทำให้ผู้โจมตีสามารถรันคำสั่งบนอุปกรณ์ iPhone, Mac และ iPad ได้ เพียงแค่เข้าผ่านหน้าเว็บเท่านั้น   Apple ได้ออกแพตช์อุดช่องโหว่ Zero-day ทั้งสองตัวแล้วใน iOS 16.4.1, iPadOS 16.4.1…

Wired เผยแฮ็กเกอร์รัฐบาลจีนขโมยข้อมูลอาเซียนเมื่อเดือนพฤษภาคม 2022

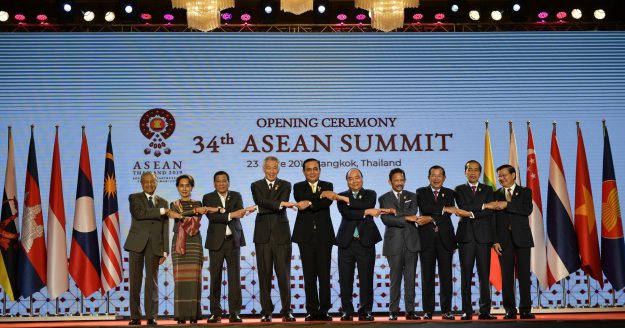
  เว็บไซต์ Wired เผยว่าเมื่อเดือนพฤษภาคม 2022 มีประกาศแจ้งเตือนทางไซเบอร์ที่ระบุว่ากลุ่มแฮ็กเกอร์ที่รับงานจากรัฐบาลจีนเข้าไปขโมยอีเมลกว่า 10,000 ฉบับ รวมถึงข้อมูลละเอียดอ่อนจากประเทศอาเซียน คาดว่าเพื่อหาข้อมูลด้านการเมืองและเศรษฐกิจจากเพื่อนบ้าน   อาเซียน (ASEAN) หรือสมาคมประชาชาติแห่งเอเชียตะวันออกเฉียงใต้ เป็นการรวมตัวกันของ 10 ประเทศในภูมิภาคเอเชียตะวันออกเฉียงใต้ เพื่อส่งเสริมความร่วมมือด้านเศรษฐกิจ สังคม และการเมือง สมาชิก ได้แก่ ไทย บรูไน กัมพูชา ฟิลิปปินส์ อินโดนีเซีย ลาว มาเลเซีย เมียนมา สิงคโปร์ และเวียดนาม   การขโมยข้อมูลเป็นไปแบบรายวัน ทุกประเทศในอาเซียนได้รับผลกระทบทั้งหมด ซึ่งข้อมูลเหล่านี้มีขนาดรวมกันมากกว่า 30 กิกะไบต์   Wired ชี้ว่าประกาศแจ้งเตือนนี้ถูกส่งไปยังหน่วยงานด้านไซเบอร์ กระทรวงการต่างประเทศ และองค์กรของรัฐในอาเซียนทั้ง 10 ประเทศ   แฮ็กเกอร์ใช้ข้อมูลการล็อกอินในการเจาะ 4 เซิร์ฟเวอร์อีเมล Microsoft Exchange ของอาเซียนที่ใช้โดเมน mail.asean.org และ auto.discover.asean.org…

เผยรายงาน Cyber Signals ปี 3 ไมโครซอฟท์พบโครงสร้างพื้นฐานเสี่ยงเพิ่มน่ากังวล

  ไมโครซอฟท์เผยรายงาน Cyber Signals ฉบับที่ 3 เจาะลึกความเสี่ยงที่เพิ่มขึ้นอย่างมีนัยสำคัญต่อโครงสร้างพื้นฐานหลัก ชี้ส่งผลร้ายแน่นอนหากเกิดการจู่โจมกับระบบเหล่านี้   นายสรุจ ทิพเสนา ผู้อำนวยการฝ่ายโซลูชันองค์กร บริษัท ไมโครซอฟท์ (ประเทศไทย) จำกัด กล่าวว่า ระบบ OT ที่ทำงานอยู่เบื้องหลังองค์กรต่างๆ ทั้งในอุตสาหกรรมพลังงาน การขนส่ง และระบบโครงสร้างพื้นฐานอื่นๆ ต่างมีแนวโน้มที่จะเชื่อมต่อกับระบบไอทีมากขึ้นเรื่อยๆ ทำให้เส้นแบ่งระหว่างสองสิ่งที่เคยแยกจากกันอย่างชัดเจนนี้กลับบางลง จนมีความเสี่ยงของการหยุดชะงักและความเสียหายเพิ่มมากขึ้น   “ดังนั้น ธุรกิจและผู้ประกอบการโครงสร้างพื้นฐานในอุตสาหกรรมต่าง ๆ จึงจำเป็นจะต้องมองเห็นสถานการณ์ของระบบที่เชื่อมต่อกันทั้งหมด พร้อมประเมินความเสี่ยงและความเชื่อมโยงกันของระบบต่างๆ เพื่อให้สามารถตั้งรับได้อย่างมั่นใจ”   รายงานด้านความปลอดภัยไซเบอร์ “Cyber Signals” ฉบับที่ 3 ของไมโครซอฟท์ได้วิเคราะห์ความเสี่ยงต่อโครงสร้างพื้นฐานที่สำคัญ โดยรวบรวมข้อมูลจากสัญญาณความปลอดภัย (Security Signals) มากกว่า 43 ล้านล้านรายการต่อวันของไมโครซอฟท์ และผู้เชี่ยวชาญด้านความปลอดภัย 8,500 คน โดยรายงานประกอบด้วยข้อมูลใหม่ในเชิงลึกเกี่ยวกับความเสี่ยงที่อาจเกิดขึ้น พร้อมคำแนะนำเชิงปฏิบัติสำหรับองค์กรที่ต้องการป้องกันตัวจากการโจมตีทางไซเบอร์อย่างทันท่วงที   ข้อมูลสถานการณ์ล่าสุดที่ไมโครซอฟท์เผยไว้ในรายงานด้านความปลอดภัยไซเบอร์ “Cyber Signals”…