แคสเปอร์สกี้เตือนระวังทูลร้าย ใช้อีเมลแอดเดรสเชื่อมโยงบัญชี Facebook แนะผู้ใช้เปลี่ยนพาสเวิร์ด

  นายเดนิส เลเกโซ นักวิจัยอาวุโสด้านความปลอดภัยไซเบอร์ ทีมวิเคราะห์และวิจัยระดับโลก (GReAT) ของแคสเปอร์สกี้ กล่าวถึงกระแสข่าวเรื่องทูลที่สามารถรวบรวมอีเมลของผู้ใช้งานเฟซบุ๊กและเชื่อมโยงเข้ากับบัญชี ว่า ทูลนี้ช่วยให้สามารถเชื่อมโยงที่อยู่อีเมลกับบัญชีเฟซบุ๊ก แม้ว่าผู้ใช้หรือกลุ่มบนเฟซบุ๊กจะตั้งค่าเลือก “ไม่แสดงอีเมลแอดเดรส” วิธีการป้อนรายชื่ออีเมลแอดเดรสจำนวนมาก จะสามารถโจมตีบัญชีเฟซบุ๊กแบบ brute-force เพื่อค้นหาว่าอีเมลแอดเดรสใดลงทะเบียนกับชื่อบัญชีใด ฐานข้อมูลเหล่านี้สามารถนำไปใช้เพิ่มเติมเพื่อวัตถุประสงค์ที่ผิดจริยธรรมและผิดกฎหมายต่างๆ เช่น การก่อกวนหรือกลั่นแกล้งในโลกออนไลน์ เนื่องจากบัญชีโซเชียลมีเดียมีข้อมูลส่วนบุคคลจำนวนมาก ด้วยช่องโหว่ส่วนเสริมหน้านี้ ผู้โจมตีสามารถเพิ่มฐานข้อมูลของตนได้ ตัวอย่างเช่น สามารถเพิ่มชื่อเต็มและข้อมูลอีเมลแอดเดรสที่เชื่อมโยงกับบัญชีเฟซบุ๊กเหล่านี้ได้ แคสเปอร์สกี้ขอแนะนำว่า หากผู้ใช้เฟซบุ๊กกังวลเกี่ยวกับความเป็นส่วนตัว ควรลงทะเบียนบัญชีโซเชียลมีเดียกับอีเมลแอดเดรสที่ไม่ได้เชื่อมโยงกับบัญชีอื่น มีบริการเฉพาะที่เปิดใช้งานรูปแบบนี้และจะป้องกันไม่ให้อาชญากรไซเบอร์ใช้ข้อมูลดังกล่าวได้หากมีการรั่วไหล   ———————————————————————————————————————————- ที่มา : TechTalkThai    / วันที่เผยแพร่  26 เม.ย.2564 Link : https://www.techtalkthai.com/guest-post-kaspersky-facebook-email/
ช่องโหว่ Zoom ทำให้คุณตกอยู่ในความเสี่ยง แฮกเกอร์แฝงตัว ร่วมประชุมออนไลน์

  ความปลอดภัยเป็นปัญหาใหญ่ของแพลตฟอร์มประชุมออนไลน์ตัวดัง อย่าง Zoom ที่อาจเป็นต้นเหตุทำให้อุปกรณ์ของคุณ เสี่ยงต่อการถูกแฮกเกอร์โจมตี ในการประชุมด้านความปลอดภัยของ Pwn2Own ได้เปิดเผยช่องโหว่ Zero-day ของ Zoom ในเวอร์ชั่นเดสก์ท็อป ซึ่งช่องโหว่ที่เกิดขึ้นนั้นสามารถเปิดโอกาสให้แฮกเกอร์รันโค้ดแบบสุ่มบนอุปกรณ์ของผู้ใช้ผ่านการโทร และร้ายแรงถึงขนาดท่ีเข้ายึดระบบทั้งหมดได้ สิ่งที่น่ากลัวกว่านั้นก็คือแฮกเกอร์สามารถควบคุมคอมพิวเตอร์จากระยะไกลได้ ขณะที่กำลังใช้งาน Zoom โดยที่ผู้ใช้ไม่จำเป็นต้องคลิกลิงก์หรือเปิดไฟล์แนบใด ๆ การควบคุมที่ว่าทำได้ถึงขั้นเปิดเว็บแคม ไมโครโฟน อ่านอีเมลของผู้ใช้ รวมถึงดาวน์โหลดประวัติการท่องเว็บของเหยื่อ ซึ่งเป็นข้อมูลส่วนตัวที่ไม่ต้องการเปิดเผยให้ใครรู้ ในขณะที่ Zoom ยืนยันว่าได้ให้ความสำคัญกับความปลอดภัยเป็นอย่างมาก และกำลังเดินหน้าเพื่อแก้ปัญหานี้ โดยการโจมตีที่พบมาจากผู้แอบแฝงเข้าร่วมประชุม ซึ่งป้องกันได้จากฝั่งผู้ใช้งาน โดย Zoom Chat , Zoom Meetings และ Zoom Video จะไม่ได้รับผลกระทบจากปัญหาที่เกิดขึ้น หรือหากพบความผิดปกติ สามารถส่งรายงานไปยังศูนย์ความเชื่อถือของ Zoom ได้ อย่างไรก็ตาม Zoom ไม่ใช่ผู้ให้บริการประชุมออนไลน์ที่มีช่องโหว่เพียงรายเดียว เนื่องจากที่ผ่านมามีแฮกเกอร์รายอื่นอ้างสิทธิ์ 200,000 ดอลลาร์ จากการเปิดเผยช่องโหว่ใน Microsoft Teams เช่นกัน…

Visa เผยแฮ็กเกอร์ใช้ Web Shell ลอบขโมยข้อมูลบัตรเครดิตมีแนวโน้มเพิ่มขึ้นเรื่อยๆ

  Visa ได้เปิดเผยถึงสถิติว่าพบแฮ็กเกอร์ใช้ Web Shell เพื่อลอบขโมยข้อมูลบัตรเครดิตในร้านค้าออนไลน์เพิ่มขึ้นเรื่อยๆ Web Shell เป็นสคริปต์หรือโปรแกรมที่คนร้ายมีมักใช้เพื่อรักษาช่องทางการติดต่อไปยังเครื่องหรือลอบรันโค้ดและคำสั่งต่างๆ อย่างไรก็ดีสถิติที่ VISA เผยถึงคือการที่หลังจากที่แฮ็กเกอร์สามารถเข้าถึงเซิร์ฟเวอร์ของร้านค้าออนไลน์ได้แล้วไม่ว่าจากช่องโหว่ใน Infrastructure, Plugin, แอปพลิเคชัน หรือแม้แต่ตัวแพลตฟอร์มเอง แฮ็กเกอร์จะเข้าไป Deploy Web Shell เพื่อลอบขโมยข้อมูลบัตรเครดิตของลูกค้าที่เข้ามาใช้งานร้านค้าออนไลน์นั้น ซึ่งแนวโน้มนี้มีปริมาณเพิ่มขึ้นเกือบสองเท่าเมื่อเทียบกับปีที่ผ่านมา รวมถึงยังสอดคล้องกับรายงานจาก Microsoft Defender ATP ด้วยเช่นกัน ที่มา : https://www.bleepingcomputer.com/news/security/visa-hackers-increasingly-using-web-shells-to-steal-credit-cards/   ———————————————————————————————————————————————- ที่มา : TechTalkThai     / วันที่เผยแพร่  8 เม.ย.2564 Link : https://www.techtalkthai.com/visa-warns-increasing-of-web-shell-deployment-to-skim-online-payment

Shell แจ้งเหตุข้อมูลรั่วไหล

  เกิดเหตุข้อมูลรั่วไหลขึ้นกับบริษัท Shell อย่างไรก็ดียังไม่พบหลักฐานถึงการบุกรุกภายใน เพียงแต่เป็นระบบ File Transfer ส่วนหนึ่งเท่านั้น Shell ได้มีการใช้งาน File Transfer Appliance ของ Accellion ซึ่งตรงจุดนี้เองที่คนร้ายเข้ามาและขโมยข้อมูลไปได้ บริษัทพบว่าคนร้ายสามารถเข้าถึงข้อมูลบางส่วนของผู้ถือหุ้น และบริษัทสาขา โดยปัจจุบัน Shell ได้แจ้งเรื่องต่อผู้มีอำนาจทางกฏหมายและส่งทีมสืบสวนเพื่อเก็บหลักฐาน อย่างไรก็ดียังไม่พบหลักฐานว่าคนร้ายจะเข้าถึงระบบภายในได้เพราะ File Transfer ถูกแบ่งโซนไว้ต่างหาก แม้จะยังไม่มีการเปิดเผยถึงกลุ่มคนร้ายเบื้องหลังเหตุการณ์นี้แต่ก็มีข้อสันนิษฐานว่ามีกลุ่มคนร้ายที่ใช้ Clop Ransomware ได้มุ่งใช้ช่องโหว่บน Accellion Appliance เพื่อโจมตีองค์กรหลายแห่งเมื่อปีก่อน จนผู้เชี่ยวชาญต้องออกเตือนให้องค์กรสำรวจ Appliance เก่าที่ใช้กันภายในด้วย ที่มา : https://www.bleepingcomputer.com/news/security/energy-giant-shell-discloses-data-breach-after-accellion-hack/   ——————————————————————————————————————————————————————— ที่มา : TechTalkThai     / วันที่เผยแพร่  23 มี.ค.2564 Link : https://www.techtalkthai.com/shell-reports-data-breach-about-file-transfer-appliance/

Acer ถูกแรนซัมแวร์โจมตีพร้อมเรียกค่าไถ่ถึง 50 ล้านเหรียญสหรัฐฯ

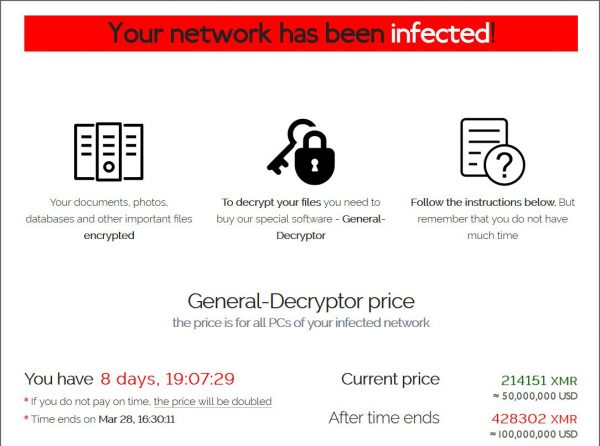
Acer บริษัทยักษ์ใหญ่ในผลิตภัณฑ์กลุ่ม โน๊คบุ๊ค แล็ปท็อป และจอมอนิเตอร์ ได้ถูกแรนซัมแวร์เข้าเล่นงาน แถมยังโดนเรียกค่าไถ่สูงมากถึง 50 ล้านเหรียญสหรัฐฯ ตามรายงานข่าวพบว่าคนร้ายได้เผยแพร่หลักฐานของการเข้าถึงระบบผ่านเว็บไซต์ ซึ่งมีภาพของข้อมูลส่วนที่เป็น เอกสารการเงิน และข้อมูลเกี่ยวกับธนาคาร โดยข้อมูลเบื้องต้นจากหลายแห่งคาดว่าจะเป็นแรนซัมแวร์สายพันธุ์ REvil (บริษัทยังไม่ได้แถลงเหตุการณ์อย่างเป็นทางการแต่บอกว่ากำลังสืบสวนอยู่) อย่างไรก็ดีจากข้อมูลแชทที่ปรากฏคาดว่า Acer น่าจะถูกโจมตีวันที่ 14 มีนาคมที่ผ่านมา แต่ก็ช็อเพราะราคาค่าไถ่ 50 ล้านเหรียญสหรัฐฯ จากนั้นคนร้ายเสนอที่จะลดราคาให้ 20% หากจ่ายในเวลาที่กำหนด และสัญญาจะให้ตัวแก้ รายงานช่องโหว่ และไฟล์ที่ถูกขโมยไป พอมาถึงจุดนึงคนร้ายก็ขู่ว่าอย่าให้เกิดเหตุซ้ำรอยกับ SolarWinds เลย (ไม่รู้ว่ามีนัยยะแฝงอะไรหรือเปล่า)     การเรียกค่าไถ่ครั้งนี้ถือว่าทำลายสถิติของแรนซัมแวร์สายพันธุ์ REvil จากการเรียกค่าไถ่ Dairy Farm ที่ 30 ล้านเหรียญสหรัฐฯ นอกจากนี้มีแหล่งข่าวชี้ว่าการโจมตีครั้งนี้อาจสำเร็จได้เพราะช่องโหว่ Microsoft Exchange ที่กำลังโด่งดังในขณะนี้ ซึ่ง TechTalkthai เองก็ได้นำเสนอข่าวเตือนผู้ใช้ไปหลายครั้งแล้วนะครับ (https://www.techtalkthai.com/microsoft-patches-4-zero-days-for-exchange-server/) ที่มา : https://www.bleepingcomputer.com/news/security/computer-giant-acer-hit-by-50-million-ransomware-attack/…

“ไมโครซอฟท์” แฉแฮกเกอร์จีนใช้ช่องโหว่จารกรรมข้อมูลองค์กรสำคัญของสหรัฐ

    บริษัทไมโครซอฟท์ คอร์ปเปิดเผยว่า กลุ่มแฮกเกอร์ซึ่งได้รับการสนับสนุนจากรัฐบาลจีนได้ใช้ช่องโหว่ (bug) ในเซิร์ฟเวอร์อีเมลของไมโครซอฟท์ เพื่อจารกรรมข้อมูลขององค์กรต่างๆ ในสหรัฐ ซึ่งรวมถึง มหาวิทยาลัย, บริษัทรับเหมาด้านกลาโหม, บริษัทกฎหมาย และองค์กรวิจัยโรคติดเชื้อชนิดต่างๆ โดยระบุว่า แฮกเกอร์เหล่านี้เป็นผู้ที่มีทักษะและความเชี่ยวชาญที่สูงมาก ไมโครซอฟท์ยังระบุด้วยว่า ทางบริษัทได้ทำการอัปเกรดระบบความปลอดภัย เพื่อแก้ปัญหาที่เกิดขึ้นกับซอฟต์แวร์ Exchange Server ของบริษัทซึ่งเป็นซอฟต์แวร์ที่ใช้สำหรับบริการด้านอีเมลและปฏิทิน โดยซอฟร์แวร์ดังกล่าวสร้างขึ้นสำหรับองค์กรขนาดใหญ่ที่มีเซิร์ฟเวอร์อีเมลของตนเอง อย่างไรก็ดี เหตุการณ์ครั้งนี้ไม่ได้ส่งผลกระทบต่อบัญชีอีเมลส่วนบุคคล หรือบริการคลาวด์ของไมโครซอฟท์ ทั้งนี้ ไมโครซอฟท์ระบุว่า กลุ่มแฮกเกอร์เหล่านี้ซึ่งมีชื่อว่า “Hafnium” สามารถใช้ bug เพื่อหลอกให้เซิร์ฟเวอร์ Exchange อนุญาตให้แฮกเกอร์เข้าถึงข้อมูล จากนั้นแฮกเกอร์ได้ปลอมตัวเป็นบุคคลที่ได้รับสิทธิ์ให้สามารถเข้าถึงข้อมูล และสร้างวิธีการควบคุมเซิร์ฟเวอร์จากทางไกล เพื่อที่จะจารกรรมข้อมูลจากเครือข่ายขององค์กร ไมโครซอฟท์เชื่อว่า กลุ่มแฮกเกอร์เหล่านี้มีฐานปฏิบัติการอยู่ในประเทศจีน และดำเนินงานจากเซิร์ฟเวอร์เอกชนที่เช่าไว้ในสหรัฐซึ่งช่วยหลีกเลี่ยงการถูกตรวจจับ อย่างไรก็ตาม ไมโครซอฟท์ปฏิเสธที่จะระบุชื่อขององค์กรหรือจำนวนองค์กรที่ได้รับผลกระทบจากการจารกรรมข้อมูล   ———————————————————————————————————————————————————– ที่มา :  สำนักข่าวอินโฟเควสท์  / วันที่เผยแพร่  3 มี.ค. 64 Link :…