รายงานชี้ จีนอยู่เบื้องหลังแผนจารกรรมไซเบอร์ครั้งใหญ่ทั่วโลก หน่วยงานรัฐโดนอ่วม

FILE PHOTO REUTERS   รายงานชี้ จีนอยู่เบื้องหลังแผนจารกรรมไซเบอร์ครั้งใหญ่ทั่วโลก หน่วยงานรัฐโดนอ่วม   สำนักข่าวเอเอฟพีและรอยเตอร์รายงานว่า Mandiant บริษัทด้านความมั่นคงทางไซเบอร์ของกูเกิลกล่าวเมื่อวันที่ 15 มิถุนายนว่า กลุ่มแฮ็กเกอร์ที่ได้รับการหนุนหลังจากทางการจีนได้ใช้ช่องโหว่ทางความปลอดภัยของระบบรักษาความปลอดภัยของอีเมลที่ได้รับความนิยม เพื่อเจาะเข้าสู่เครือข่ายขององค์กรสาธารณะและเอกชนหลายร้อยแห่งทั่วโลก โดยเกือบ 1 ใน 3 ของทั้งหมดเป็นหน่วยงานรัฐบาล   นายชาร์ลส์ คาร์มาคาล ผู้บริหารระดับสูงด้านเทคโนโลยีของ Mandiant ระบุว่า “นี่คือแคมเปญจารกรรมทางไซเบอร์ครั้งใหญ่ที่สุดที่ทราบมาว่าดำเนินการโดยผู้คุกคามจากจีน นับตั้งแต่การแฮ็กเข้าสู่ระบบครั้งใหญ่ของ Microsoft Exchange เมื่อช่วงต้นปี 2021”   คาร์มาคาลกล่าวอีกว่า บรรดาแฮ็กเกอร์ได้ทำการโจมตีระบบป้องกันทางคอมพิวเตอร์ขององค์กรหลายร้อยแห่งให้เกิดช่องโหว่ โดยบางครั้งได้ทำการขโมยอีเมลของพนักงานคนสำคัญที่ทำหน้าที่ดูแลในประเด็นที่รัฐบาลจีนให้ความสนใจ Mandiant มั่นใจว่ากลุ่มแฮ็กเกอร์ที่ถูกอ้างอิงในชื่อ ยูเอ็นซี4841 เป็นผู้อยู่เบื้องหลังโครงการจารกรรมทางไซเบอร์เป็นวงกว้างซึ่งได้รับการสนับสนุนจากรัฐบาลจีน   แฮ็กเกอร์จะทำการส่งอีเมลที่แนบไฟล์อันตรายไปเพื่อเข้าถึงอุปกรณ์และข้อมูลขององค์กรที่เป็นเป้าหมาย โดยพุ่งเป้าไปที่เหยื่อในอย่างน้อย 16 ประเทศ การกำหนดเป้าหมายให้ความสำคัญไปที่ประเด็นด้านนโยบายที่มีความสำคัญอย่างมากต่อรัฐบาลจีน โดยเฉพาะอย่างยิ่งในภูมิภาคเอเชียแปซิฟิกและไต้หวัน โดยเหยื่อที่ตกเป็นเป้าหมายยังรวมถึงกระทรวงต่างประเทศ องค์กรด้านการวิจัย และสำนักงานการค้าต่างประเทศที่ตั้งอยู่ในฮ่องกงและไต้หวัน   ขณะเดียวกัน สำนักความมั่นคงโครงสร้างพื้นฐานและการรักษาความมั่นคงปลอดภัยไซเบอร์ (ซีไอเอสเอ) ของสหรัฐออกมาระบุในวันเดียวกันว่า…
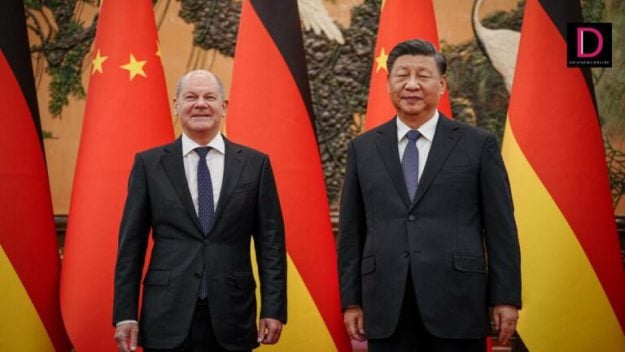
เยอรมนีออกแผนยุทธศาสตร์ความมั่นคง ชี้จีน “พยายามเปลี่ยนระเบียบโลก”

    รัฐบาลเบอร์ลินเผย “แผนยุทธศาสตร์ความมั่นคง” ระบุชัดเจนเกี่ยวกับจีนว่า “พยายามสร้างระเบียบโลกใหม่”   สำนักข่าวต่างประเทศรายงานจากกรุงเบอร์ลิน ประเทศเยอรมนี เมื่อวันที่ 15 มิ.ย. ว่า รัฐบาลเยอรมนีของนายกรัฐมนตรีโอลาฟ โชลซ์ เผยแพร่เอกสารยุทธศาสตร์ด้านความมั่นคงฉบับแรก มีเนื้อหาส่วนใหญ่เกี่ยวกับจีน ว่า “กำลังพยายามโดยใช้วิธีการหลากหลาย” เพื่อ “เปลี่ยนแปลงระเบียบโลกปัจจุบัน” ส่งผลให้เสถียรภาพและความปลอดภัย ทั้งระดับภูมิภาคและนานาชาติ “เผชิญกับแรงกดดันที่เพิ่มขึ้น” ในการรักษาคุณค่าและผลประโยชน์ด้านประชาธิปไตย และสิทธิมนุษยชน   Germany takes aim at China in first national security blueprint https://t.co/voxg4guMzb pic.twitter.com/8YGDaJd9KJ — CNA (@ChannelNewsAsia) June 14, 2023   อย่างไรก็ตาม เยอรมนียืนยันว่า จีนยังคงถือเป็น “หุ้นส่วนสำคัญ” หากปราศจากบทบาทและอิทธิพลของรัฐบาลปักกิ่ง วิกฤติการณ์และความขัดแย้งมากมายบนโลกอาจไม่สามารถคลี่คลายได้ นอกจากนี้ การรักษาและส่งเสริมความร่วมมือทางเศรษฐกิจกับจีน ซึ่งกำลังมีการบูรณาการเข้าสู่การค้าโลก…

ผู้เชี่ยวชาญเตือน! อเมริกาต้องเตรียมรับมือการโจมตีทางไซเบอร์จากจีน

    เจ้าหน้าที่ด้านไซเบอร์ของสหรัฐฯ เตือนว่า อเมริกาอาจยังไม่แข็งแกร่งพอที่จะป้องกันและรอดจากการโจมตีทางไซเบอร์จากจีนที่มุ่งเป้าไปที่โครงสร้างพื้นฐานของสหรัฐฯ หากว่าการแข่งขันขยายอำนาจของสองประเทศนี้ยกระดับไปเป็นความขัดแย้งจริง ๆ   นับตั้งแต่รัสเซียเริ่มบุกรุกยูเครนเมื่อปีที่แล้ว สหรัฐฯ ได้พยายามเพิ่มการรักษาความปลอดภัยทางไซเบอร์เพื่อปกป้องระบบโครงสร้างพื้นฐานสาธารณูปโภค เช่น เครือข่ายไฟฟ้าและน้ำประปา ซึ่งส่วนใหญ่บริหารจัดการโดยบริษัทเอกชน   แต่ เจน อีสเตอร์ลีย์ ผู้อำนวยการสำนักงานความปลอดภัยทางไซเบอร์และความมั่นคงของโครงสร้างพื้นฐาน หรือ CISA (Cybersecurity and Infrastructure Security Agency) เตือนในวันจันทร์ว่า จำเป็นต้องเพิ่มการระแวดระวังมากขึ้นในกรณีที่จีนตัดสินใจโจมตีจริง ๆ   “ในกรณีที่เกิดความขัดแย้ง ค่อนข้างแน่นอนว่า จีนจะใช้ปฏิบัติการทางไซเบอร์อย่างรุนแรงโดยมุ่งเป้าไปที่โครงสร้างพื้นฐานสำคัญต่าง ๆ รวมถึงท่อส่งน้ำมันและรางรถไฟเพื่อชะลอการระดมกำลังทหารของสหรัฐฯ และเพื่อก่อให้เกิดความตื่นตระหนกในหมู่ประชาชน” ผอ.CISA กล่าวที่สถาบันแอสเพน (Aspen Institute) ในกรุงวอชิงตัน     ผู้เชี่ยวชาญผู้นี้ชี้ด้วยว่า “เมื่อพิจารณาจากรูปแบบของภัยคุกคามจากรัฐบาลจีน ศักยภาพและทรัพยากร ตลอดจนความพยายามที่จีนจะนำมาใช้ จะทำให้เป็นเรื่องยากอย่างยิ่งที่เราจะสามารถป้องกันไม่ให้เกิดการชะงักงันขึ้นได้” นอกจากนี้ เธอยังแสดงความกังวลต่อความสามารถของอเมริกาในการซ่อมแซมความเสียหายที่อาจเกิดขึ้น   ครั้งนี้ไม่ใช่ครั้งแรกที่เจ้าหน้าที่ระดับสูงของสหรัฐฯ ออกมาเตือนถึงภัยคุกคามทางไซเบอร์จากจีน โดยคำเตือนส่วนใหญ่มุ่งเป้าไปยังกรณีที่จีนพยายามใช้กำลังทหารยึดครองไต้หวัน  …

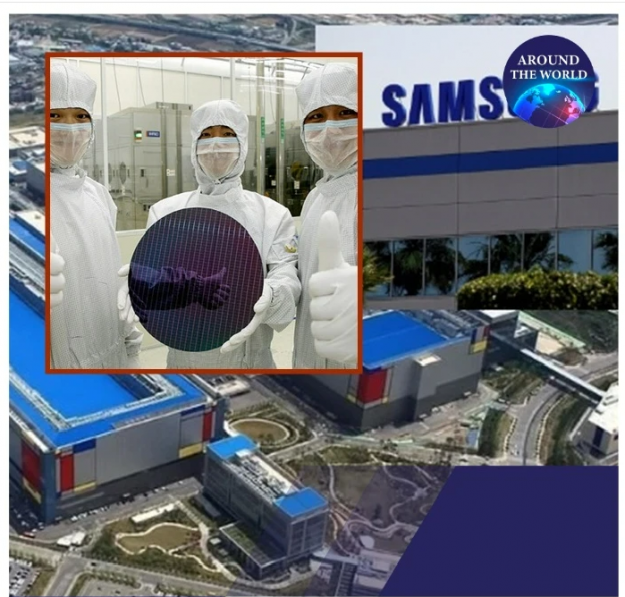
จะลอกอะไรขนาดนั้น! อดีตผู้บริหารซัมซุงโดนฟ้องฐาน “ขโมยข้อมูลภายใน” ช่วย “ปักกิ่ง” ตั้ง รง.ผลิตเซมิคอนดักเตอร์ในซีอาน “แบบลอกมาทั้งหลัง” จากพิมพ์เขียวให้เหมือนเป๊ะ

    เอเจนซีส์/เอพี – อดีตผู้บริหารของซัมซุงวานนี้ (12 มิ.ย.) ถูกอัยการเกาหลีใต้สั่งฟ้องดำเนินคดีฐานแอบขโมยความลับบริษัทเพื่อช่วยเหลือคู่แข่งในจีนตั้งโรงงานผลิตไมโครชิปที่ลอกเลียนแบบให้เหมือน 100% เพื่อตั้งขึ้นใหม่ในเมืองซีอานของจีน ส่งผลทำให้ความมั่นคงทางเศรษฐกิจของเกาหลีใต้ตกอยู่ในความเสี่ยง   CNN สื่อสหรัฐฯ รายงานวานนี้ (12 มิ.ย.) ว่า สำนักงานอัยการเขต Suwon ของเกาหลีใต้ในวันจันทร์ (12) กล่าวผ่านแถลงการณ์การส่งฟ้องอดีตผู้บริหารซัมซุงวัย 65 ปี นั้นกระทำความผิดในการขโมยความลับภายในออกไปเพื่อช่วยเหลือคู่แข่ง และเป็นภัยต่อความมั่นคงทางเศรษฐกิจของเกาหลีใต้ที่เป็นผู้เชี่ยวชาญด้านอุตสาหกรรมไมโครชิประดับโลก   ในคำแถลงฟ้องดำเนินคดีไม่มีการระบุชื่อผู้กระทำผิด โดยเป็นการกระทำผิดจากการแอบใช้ข้อมูลทางวิศวกรรมจากโรงงานผลิตเซมิคอนดักเตอร์ของบริษัทอย่างผิดกฎหมาย รวมไปถึงพิมพ์เขียวฟลอร์แพลนซึ่งอธิบายกระบวนการผลิตสำคัญที่เป็นหัวใจและภาพร่างการออกแบบ   อดีตผู้บริหารที่ถูกฟ้องพบว่าแอบใช้ข้อมูลทั้งหมดที่ขโมยมาในการสร้างโรงงานแห่งใหม่ที่เหมือนราวกับแกะ ตั้งอยู่ที่เมืองซีอาน ของจีน ห่างจากโรงงานเซมิคอนดักเตอร์ซัมซุงไปแค่ 1.5 กิโลเมตรเท่านั้น   เอพีรายงานเพิ่มเติมว่า การขโมยความลับโรงงานซัมซุงนี้เป็นฝีมือของผู้กระทำผิดที่ทำงานให้บริษัทที่มีฐานอยู่ในจีน ซึ่งมูลค่าความเสียหายต่อบริษัทซัมซุงเกิดขึ้นไม่ต่ำกว่า 300 พันล้านวอน (233 ล้านดอลลาร์) อัยการเกาหลีใต้กล่าว   รอยเตอร์กล่าวว่า ผู้กระทำผิดปฏิเสธไม่ได้กระทำความผิดใดๆ และผู้กระทำผิดขึ้นชื่อว่าเป็นผู้เชี่ยวชาญในอุตสาหกรรมนี้มีประสบการณ์ยาวนานในด้านการผลิตไมโครชิปที่เกาหลีใต้มานานร่วม 28 ปี ตามคำฟ้องพบว่าเคยมีประวัติทำงานกับบริษัท A…

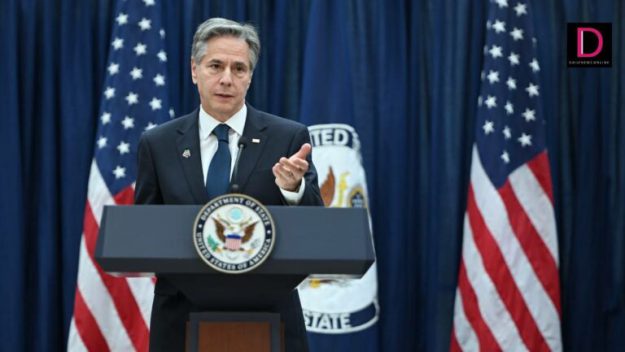
บลิงเคนยันจีนมี “ฐานสายลับ” ในคิวบา ลั่นสหรัฐพยายามจัดการ

  รัฐมนตรีการต่างประเทศของสหรัฐ ซึ่งจะเยือนกรุงปักกิ่งในอีกไม่กี่วันข้างหน้า ยืนยันว่า คิวบาเป็นสถานที่ตั้ง “ฐานปฏิบัติการสอดแนม” ของจีน และยืนยันว่า ทุกฝ่ายที่เกี่ยวข้อง “กำลังจัดการ”   สำนักข่าวต่างประเทศรายงานจากกรุงวอชิงตัน ประเทศสหรัฐอเมริกา เมื่อวันที่ 13 มิ.ย. ว่านายแอนโทนี บลิงเคน รมว.กระทรวงการต่างประเทศสหรัฐ กล่าวถึงรายงานที่ว่า จีนมีฐานปฏิบัติการสายลับในคิวบา “มานานหลายปี” และมีการปรับปรุงเพิ่มความทันสมัย เมื่อปี 2562 เพื่อยกระดับภารกิจดังกล่าว สะท้อน “หนึ่งในความพยายามของรัฐบาลปักกิ่ง ในการพัฒนาโครงสร้างพื้นฐานเพื่อการเก็บข้อมูลข่าวกรอง”   ขณะเดียวกัน บลิงเคนยืนยันว่า ประธานาธิบดีโจ ไบเดน สั่งให้ “จัดการ” นับตั้งแต่รับตำแหน่งผู้นำสหรัฐ เมื่อเดือน ม.ค. 2564 หลังรัฐบาลชุดก่อนหน้าของประธานาธิบดีโดนัลด์ ทรัมป์ “ไม่ได้ดำเนินการอย่างจริงจัง” และกล่าวอีกว่า วัตถุประสงค์ของจีนในเรื่องนี้ คือการ “สร้างและประคับประคองอำนาจทางทหารจากระยะไกล”   Secretary of State Blinken says former President…

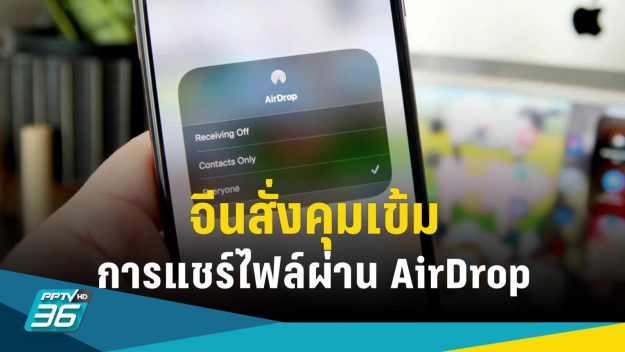
จีนสั่งคุมเข้มการแชร์ไฟล์ผ่านบลูทูธ-แอร์ดรอป

    ทางการจีนออกร่างข้อบังคับใหม่ต่อบริการแชร์ไฟล์ผ่านมือถือ เช่น แอร์ดรอป เพื่อจำกัดการแพร่กระจายข้อมูลไม่พึงประสงค์ที่เป็นผลเสียต่อรัฐ   ทางการจีนกำลังเล็งเป้าที่จำกัดการใช้บริการแชร์ไฟล์ผ่านมือถือ เช่น บลูทูธ และแอร์ดรอป (AirDrop) เพื่อเป็นส่วนหนึ่งของการเซ็นเซอร์ข้อมูล รวมถึงจำกัดการแพร่กระจายของข้อมูลไม่พึงประสงค์ต่าง ๆ ที่เป็นผลเสียต่อรัฐ   สำนักบริหารพื้นที่ไซเบอร์ของจีน เปิดเผยว่า พวกเขาต้องการให้ผู้ให้บริการแชร์ไฟล์มีส่วนร่วมในการป้องกันการแพร่กระจายของข้อมูลที่ผิดกฎหมายและไม่พึงปรารถนา     บลูทูธ แอร์ดรอป และบริการแชร์ไฟล์ต่าง ๆ เป็นเครื่องมือสำคัญในจีนในช่วงไม่กี่ปีที่ผ่านมา เนื่องจากผู้ประท้วงต่อต้านรัฐบาลมักจะใช้แอร์ดรอปเพื่อจัดระเบียบและแบ่งปันข้อเรียกร้องทางการเมืองของพวกเขา ตัวอย่างเช่น นักเคลื่อนไหวบางคนแชร์โปสเตอร์ต่อต้านผู้นำจีน สี จิ้นผิง โดยใช้เครื่องมือนี้บนรถไฟใต้ดินเซี่ยงไฮ้เมื่อเดือนตุลาคมปีที่แล้ว   แอร์ดรอปได้รับความนิยมเป็นพิเศษในหมู่นักเคลื่อนไหวเพราะอาศัยการเชื่อมต่อบลูทูธระหว่างอุปกรณ์ที่อยู่ใกล้กัน ทำให้พวกเขาสามารถแชร์ข้อมูลกับคนแปลกหน้าโดยไม่ต้องเปิดเผยรายละเอียดส่วนตัวหรือผ่านเครือข่ายสาธารณะที่สามารถถูกตรวจสอบได้   แต่ไม่นานหลังจากที่ สี จิ้นผิง รับตำแหน่งประธานาธิยดีสมัยที่ 3 แอปเปิลก็เปิดตัวฟีเจอร์เวอร์ชันใหม่ในประเทศจีน โดยจำกัดขอบเขตการส่งไฟล์ ทำให้ขณะนี้ผู้ใช้ไอโฟนและอุปกรณ์อื่น ๆ ของจีนถูกจำกัดเวลาการแชร์ไฟล์ด้วยแอร์ดรอปไว้ที่ 10 นาทีเท่านั้น หากจะรับไฟล์จากบุคคลที่ไม่ได้อยู่ในรายชื่อผู้ติดต่อ หลังจากผ่านไป 10 นาที ผู้ใช้สามารถรับไฟล์จากผู้ที่มีชื่ออยู่ในรายชื่อผู้ติดต่อเท่านั้น เท่ากับว่าจะมีหลักฐานให้ถูกติดตาม…