MITRE เปิด Adversary Emulation Library รวมข้อมูลและแผนจำลองของกลุ่มผู้โจมตีทางไซเบอร์

MITRE ร่วมมือกับหน่วยงานพันธมิตร จัดทำฐานข้อมูลรายละเอียดเทคนิคและวิธีการที่ถูกใช้งานโดยกลุ่มผู้โจมตีทางไซเบอร์ ภายใต้ชื่อโครงการ Adversary Emulation Library ซึ่งเปิดให้เข้าถึงได้ฟรีผ่านเว็บไซต์ https://github.com/center-for-threat-informed-defense/adversary_emulation_library จุดประสงค์ของการจัดทำฐานข้อมูลดังกล่าวเพื่อให้ทีมรับมือภัยคุกคามได้ศึกษารูปแบบการโจมตีอย่างเป็นระบบ และนำสิ่งที่เรียนรู้ไปปรับปรุงเพื่อป้องกันและลดความเสี่ยงได้ โดยพื้นฐานแล้วในแต่ละครั้งที่กลุ่มผู้โจมตีทางไซเบอร์ (adversary) ลงมือโจมตีนั้นก็มักจะใช้กลยุทธ์ เทคนิค และวิธีการ (tactics, techniques, and procedures หรือ TTPs) ที่คล้ายคลึงกับรูปแบบเดิม หมายความว่าหากพบรูปแบบการโจมตีที่มีลักษณะใกล้เคียงกับเหตุการณ์ที่เคยเกิดขึ้นก่อนหน้าก็พอที่จะอนุมานได้ว่ากลุ่มผู้ก่อเหตุนั้นน่าจะเป็นกลุ่มใดบ้าง การศึกษารูปแบบการโจมตีที่เคยเกิดขึ้นจริงแล้วนำรูปแบบเครื่องมือและวิธีการดังกล่าวมาซักซ้อมในระบบที่ใกล้เคียงกับสภาพแวดล้อมจริง (เรียกว่าเป็นการทำ adversary emulation) ก็จะสามารถช่วยให้ผู้ที่ปฏิบัติงานด้านการรับมือสามารถเข้าใจวิธีการตรวจจับและป้องกันความเสียหายที่จะเกิดขึ้นได้ ในเบื้องต้น ข้อมูลใน Adversary Emulation Library ของ MITRE นั้นยังมีเฉพาะส่วนที่เกี่ยวข้องกับกลุ่ม FIN6 ซึ่งเป็นกลุ่มผู้โจมตีที่เน้นปฏิบัติการในสถาบันทางการเงิน รายละเอียดใน FIN6 Adversary Emulation (https://github.com/center-for-threat-informed-defense/adversary_emulation_library/tree/master/fin6) โดยหลัก ๆ สามารถแบ่งได้เป็น 3 ส่วน ดังนี้ Intelligence Summary เป็นข้อมูลสรุปภาพรวมของกลุ่มผู้โจมตี เช่น ประวัติการโจมตีที่ผ่านมา หน่วยงานที่เคยตกเป็นเป้าหมาย เครื่องมือที่ใช้ในการโจมตี รูปแบบและวิธีการที่อ้างอิงตาม…
Tesla รอด Ransomware เรียกค่าไถ่ด้วยมูลค่าหลายล้านดอลลาร์

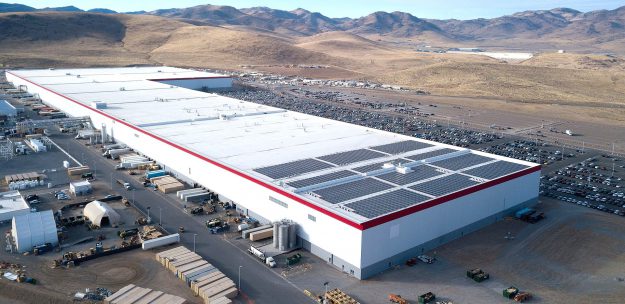
เมื่อต้นสัปดาห์นี้ FBI เปิดเผยข้อมูลว่าได้ตามรวบตัว Egor Igorevich Kriuchkov ชาวรัสเซียวัย 27 ปีในข้อหาเป็นส่วนหนึ่งของกลุ่มที่พยายามเรียกค่าไถ่หลายล้านดอลลาร์จากบริษัท Tesla โดยการโจมตีด้วย Ransomware จากเอกสารที่ FBI ได้ยื่นฟ้องและเผยแพร่โดยกระทรวงยุติธรรมเปิดเผยว่าวันที่ 16 กรกฎาคมที่ผ่านมา Egor Igorevich Kriuchkov ได้ใช้ WhatsApp ติดต่อกับพนักงานของ VictimCompany A (Tesla) เป็นคนพูดภาษารัสเซียซึ่งไม่ใช่พลเมืองของสหรัฐฯ และทำงานใน Gigafactory Nevada 28 กรกฎาคม Kriuchkov ได้เดินทางเข้ามาในสหรัฐฯ จากนั้นวันที่ 1 – 3 และ 7 สิงหาคมก็ได้เข้าไปพบพนักงานของ Tesla ถึงถิ่นเนวาดา ซึ่งได้พูดชักจูงให้เข้าร่วมขบวนการโดยต้องการให้ช่วยส่งมัลแวร์เข้าสู่ระบบคอมพิวเตอร์ของ Tesla เพื่อล้วงข้อมูลและใช้ข่มขู่ว่าจะเปิดเผยข้อมูลทางออนไลน์เว้นแต่ Tesla จะยอมจ่ายเงินค่าไถ่ ต่อมาวันที่ 16 และ 17 สิงหาคมได้มีการประชุมผ่าน WhatsApp และยื่นข้อเสนอด้วยค่าจ้างเป็นสกุลเงินดิจิทัลหรือเงินสด…

Gmail มีช่องโหว่เปิดทางคนร้ายปลอมเมลว่ามาจากลูกค้า G Suite ทีมงานดองช่องโหว่นานกว่า 4 เดือนจนนักวิจัยเปิดเผย

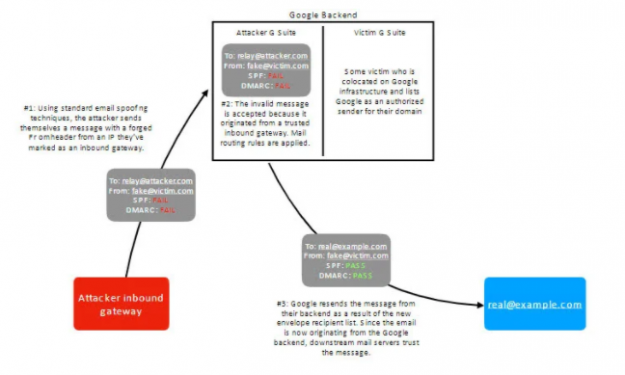
Allison Husain นักวิจัยความปลอดภัยรายงานถึงช่องโหว่ระบบตรวจสอบที่มาอีเมล SPF และ DMARC และการส่งต่ออีเมลของบริการ G Suite ที่ทำให้คนร้ายสามารถปลอมอีเมลเป็นอีเมลจากเหยื่อที่เป็นลูกค้า G Suite ได้อย่างแนบเนียน Allison ระบุว่าได้รายงานช่องโหว่นี้ให้กูเกิลรับรู้ตั้งแต่ 3 เมษายนที่ผ่านมา แต่กูเกิลกลับทิ้งช่องโหว่นี้ไว้นานกว่าสี่เดือน ทำให้ Allison ตัดสินใจเขียนบล็อกเปิดเผยช่องโหว่และกูเกิลก็แพตช์ช่องโหว่นี้ในไม่กี่ชั่วโมง SPF (Sender Policy Framework) และ DMARC (Domain-based Message Authentication, Reporting, and Conformance) เป็นมาตรฐานที่สามารถลดอัตราการสแปมและการโจมตีแบบฟิชชิ่งได้ ด้วยการเปิดช่องทางตรวจสอบว่าอีเมลที่อ้างว่ามาจากโดเมนหนึ่งๆ เช่น [email protected] มาจากโดเมนที่อ้าง (example.com) จริงหรือไม่ โดยทั่วไปแล้วอีเมลที่ผ่านการตรวจสอบเช่นนี้มักได้รับความไว้วางใจเป็นพิเศษ ทำให้ไม่ถูกโยนลงถังสแปม ขณะที่ตัวโปรโตคอลอีเมลโดยทั่วไปเปิดทางให้ผู้ใช้แก้ไขชื่อบัญชีที่มา เช่น เราอยากส่งอีเมลว่ามาจาก [email protected] ก็ทำได้ตลอดเวลา แต่มักจะโดนจัดเป็นสแปมหรือเตือนฟิชชิ่งเสียก่อนถึงอินบ็อกผู้รับ Allison พบช่องโหว่โดยอาศัยฟีเจอร์สองตัวของ G Suite คือ Default route หรือช่องทางรับอีเมลที่ไม่มีบัญชีอยู่จริง โดยฟีเจอร์นี้สามารถเปลี่ยนโดเมนที่มาของอีเมลได้ด้วย…

พบบัตรเครดิตหลายธนาคารสามารถสำเนาได้แม้เป็นบัตรชิป, Visa พบแฮกเกอร์เริ่มมุ่งเป้าแคช์เชียร์รับบัตรชิป

ภาพโดย AhmadArdity บริษัทวิจัยความปลอดภัย Cyber R&D Labs รายงานถึงช่องโหว่จากการตรวจสอบบัตรเครดิตของสถาบันการเงินหลายแห่ง เปิดทางให้แฮกเกอร์สามารถสร้างสำเนาบัตรได้แม้จะเป็นบัตรชิปก็ตาม บัตรแม่เหล็กนั้นมีข้อมูลทั้งหมดของตัวบัตรอยู่ในแถบแม่เหล็กรวมถึงตัวเลขยืนยันบัตร CVV ที่ไม่ได้พิมพ์อยู่บนตัวบัตร ขณะที่บัตรชิปนั้นจะเป็นตัวเลข iCVV ที่ควรจะเป็นคนละเลขกับในบัตรแม่เหล็ก แต่ Cyber R&D Labs สาธิตให้เห็นว่าหลายธนาคารไม่ได้ตรวจสอบตัวเลขนี้จริง โดยทีมงานสามารถนำเลข iCVV กลับไปสร้างบัตรแม่เหล็ก แล้วรูดจ่ายเงินสำเร็จได้ เมื่อเดือนเมษายนที่ผ่านมา Visa ออกรายงานระบุว่ามัลแวร์แวร์ที่มุ่งโจมตีจุดรับชำระ (แคชเชียร์, Point-of-Sale/POS) เริ่มถูกโจมตีด้วยมัลแวร์ตระกูลใหม่ๆ ที่มุ่งเป้าไปยัง POS ที่รับชำระด้วยบัตรชิป แสดงความเป็นไปได้ว่าแฮกเกอร์เริ่มใช้ช่องโหว่นี้ในการโจมตีธนาคารบ้างแล้ว โดยประกาศของ Visa ไม่ได้ยอมรับโดยตรงแต่ระบุว่า หากธนาคารตรวจสอบเลข iCVV อย่างถูกต้องความเสี่ยงก็จะต่ำมาก —————————————————— ที่มา : blognone / 3 สิงหาคม 2563 Link : https://www.blognone.com/node/117764

สหรัฐจับกุม 3 ผู้ก่อเหตุแฮก “ทวิตเตอร์” ครั้งใหญ่ที่สุดในประวัติศาสตร์

ทางการสหรัฐฯ จับกุม 3 ผู้ก่อเหตุการแฮกบัญชี Twitter ครั้งใหญ่ที่สุดในประวัติศาสตร์ หนึ่งในผู้เสียหายคือ บารัก โอบามา อดีตประธานาธิบดีสหรัฐฯ เว็บไซต์ The Verge รายงานว่า หน่วยงานด้านความมั่นคงของสหรัฐอเมริกาอย่าง สำนักงานสอบสวนกลาง (FBI), หน่วยงานสรรพากรสหรัฐฯ (IRS) หน่วยสืบราชการลับสหรัฐฯ (US Secret Service) และกรมบังคับใช้กฎหมายของมลรัฐฟลอริดา ได้ทำการจับกุม แกรม คลาร์ก วัยรุ่นชายวัย 17 ปี ในเมืองแทมปาของฟลอริดา ด้วยข้อหาการบงการอยู่เบื้องหลังของเหตุการณ์การบุกรุกความเป็นส่วนตัวและความปลอดภัยของบริษัททวิตเตอร์ และข้อหาอื่นๆ รวมทั้งสิ้น 30 กระทง ซึ่งนับว่าเป็นการแฮกที่ใหญ่ที่สุดในประวัติศาสตร์ของทวิตเตอร์ เหตุการณ์ในครั้งนี้พบว่ามีการแฮกบัญชีทวิตเตอร์ของบริษัทใหญ่และคนดังระดับโลกมากมาย เช่น บารัก โอบามา อดีตประธานาธิบดีสหรัฐฯ, โจ ไบเดน ผู้สมัครชิงตำแหน่งประธานาธิบดีสหรัฐฯ, บิล เกตส์ ผู้ก่อตั้งไมโครซอฟท์, อีลอน มัสก์ เจ้าของบริษัทสเปซเอ็กซ์และเทสลา, คานเย เวสต์ นักร้องชื่อดัง, และบริษัทแอปเปิล…

พบช่องโหว่ในโปรแกรมอ่าน PDF ไฟล์ที่ถูกลงลายมือชื่อไปแล้วยังถูกแก้ไขได้ ควรติดตั้งอัปเดต

ทีมนักวิจัยจากมหาวิทยาลัย Ruhr-University Bochum ประเทศเยอรมนี ได้รายงานช่องโหว่ในโปรแกรมอ่านไฟล์ PDF ซึ่งมีผลทำให้ไฟล์เอกสารที่ถูกลงลายมือชื่อดิจิทัลไปแล้ว (Digitally signed) ยังถูกแก้ไขเนื้อหาในภายหลังได้ โดยลายมือชื่อที่ลงไปแล้วยังคงถูกต้อง ทำให้ผู้ไม่หวังดีอาจใช้ช่องทางนี้ในการปลอมแปลงเอกสารอิเล็กทรอนิกส์ได้ ช่องโหว่นี้ถูกตั้งชื่อว่า Shadow Attack มีหมายเลข CVE-2020-9592 และ CVE-2020-9596 ระดับความรุนแรง CVSS 7.8/10 หลักการลงลายมือชื่อดิจิทัลในไฟล์ PDF นั้นโดยพื้นฐานแล้วจะเป็นการใช้วิทยาการเข้ารหัสลับ (Cryptography) มาคำนวณค่าเฉพาะของเนื้อหาไฟล์ พร้อมกับแนบข้อมูลเฉพาะของผู้ลงลายมือชื่อไปกับไฟล์นั้นด้วย หมายความว่าการลงลายมือชื่อนี้จะมีผลเฉพาะกับเอกสารที่มีเนื้อหานี้เท่านั้น หากหลังจากที่ลงลายมือชื่อไปแล้วเนื้อหาของไฟล์ PDF ถูกแก้ไข ค่าเฉพาะของเนื้อหาไฟล์จะไม่ตรงกับค่าที่ระบุในกระบวนการลงลายมือชื่อ ทำให้สามารถตรวจสอบได้ว่าไฟล์ดังกล่าวถูกแก้ไขปลอมแปลง อย่างไรก็ตาม ไฟล์ PDF นั้นรองรับการแสดงผลแบบระดับชั้น (layer) โดยเนื้อหาหรือวัตถุในเอกสารนั้นสามารถวางซ้อนทับกันได้ เช่น วางรูปภาพซ้อนทับข้อความ โดยผู้ที่เปิดไฟล์ PDF สามารถเลือกที่จะซ่อนเนื้อหาที่อยู่ชั้นบนเพื่อดูเนื้อหาที่อยู่ในชั้นล่างได้ ประเด็นสำคัญที่ก่อให้เกิดช่องโหว่ Shadow Attack คือข้อมูลการแสดงผลระดับชั้นนั้นไม่ได้ถูกนำไปใช้ในตอนคำนวณค่าเฉพาะของเนื้อหาไฟล์ ทำให้เมื่อมีการลงลายมือชื่อไปแล้วแต่มีการแก้ไขระดับชั้นของการแสดงผลเนื้อหาในภายหลัง ข้อมูลการลงลายมือชื่อนั้นจะยังถือว่าถูกต้องอยู่เพราะเนื้อหาของเอกสารไม่ได้ถูกเปลี่ยน จากช่องโหว่ดังกล่าว ผู้โจมตีสามารถสร้างเอกสาร PDF ที่มีชั้นเนื้อหาซ้อนทับกัน…