ปลอดภัยจริงไหม Tesla เจอช่องโหว่ โดนแฮกได้ แบบเจ้าของไม่รู้

  อายุ 19 ปี แต่ได้เป็นผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ … . David Columbo ผู้เชี่ยวชาญด้านความปลอดภัยด้านไอที อายุ 19 ปี โพสต์ในกระทู้ Twitter ว่าเขาสามารถควบคุมรถยนต์ Tesla ได้มากกว่า 25 คันใน 13 ประเทศโดยที่เจ้าของรถไม่รู้ . ทั้งนี้ Columbo ไม่ได้ต้องการจะบอกว่าเขาสามารถทำได้อย่างไร จนกว่าจะมีการรายงานช่องโหว่ดังกล่าวไปยัง Mitre ที่เป็นองค์ไม่แสวงหาผลกำไรเสียก่อน อย่างไรก็ตาม เขาให้ข้อมูลว่า ความผิดพลาดดังกล่าวเกิดจากส่วนของเจ้าของรถ ไม่ได้เกิดจากความผิดพลาดในซอฟต์แวร์ของ Tesla . ผลของการแฮกของ Columbo คีอ เขาสามารถค้นหาตำแหน่งที่แม่นยำของรถแต่ละคัน ปิดระบบรักษาความปลอดภัย เปิดประตูและหน้าต่างได้แม้ในขณะรถกำลังวิ่ง เล่นเพลงและวิดีโอ YouTube ซึ่งก็แทบจะทำได้ทุกอย่าง และแม้ว่า Columbo จะไม่สามารถขโมยรถจากระยะไกลได้ แต่เขาก็สามารถทำได้ง่าย ๆ หากอยู่ในสถานที่จริง . แม้ว่านี่ไม่ใช่ความผิดของเทสลา แต่ก็ยังอาจเป็นปัญหาด้านการประชาสัมพันธ์ของบริษัท ที่ไม่ได้ให้ความรู้แก่ผู้ใช้จนกลายเป็นจุดอ่อนที่รถสามารถโดนแฮกได้ อย่างไรก็ตาม…
ช่องโหว่ใหม่ iOS หลอกว่าปิดเครื่อง ที่แท้แฝงตัว แอบสอดแนม

  โดยปกติแล้ว เมื่ออุปกรณ์ iOS ต่าง ๆ ติดมัลแวร์ การลบออกอาจทำเพียงแค่รีสตาร์ทเครื่องใหม่ก็ทำได้แล้ว . แต่นักวิจัยด้านความปลอดภัยจาก ZecOps ได้ค้นพบวิธีที่จะทำให้ iPhone ดูเหมือนถูกปิดไปแล้ว (ในความจริงไม่ได้ปิด) พร้อมกับเปิดประตูให้แฮกเกอร์สามารถแทกซึมเข้าอุปกรณ์ได้ ซึ่งแฮกเกอร์จะสามารถสอดแนมเจ้าของเครื่องผ่านกล้องไมโครโฟนของโทรศัพท์ พร้อมกับส่งข้อมูลกลับไปให้พวกเขา . ทั้งนี้หากเครื่องติดมัลแวร์แล้ว มัลแวร์จะยังอยู่ในหน่วยความจำออนบอร์ดไปตลอด จนกว่าจะมีการปิดเครื่องจริง ๆ ซึ่งนักวิจัยเรียกการโจมตีนี้ว่า ‘NoReboot’ วิธีการแก้ปัญหาก็แค่ปิดเครื่องแล้วเปิดใหม่ แต่มันอาจไม่ง่ายอย่างนั้น . เพราะมัลแวร์จะไม่ทำให้เจ้าของเครื่องรู้ว่าเค้าติดมัลแวร์แล้ว หากเจ้าของเครื่องทำการปิดเครื่อง เครื่องจะดูเหมือนปิดจริง ๆ เพราะปุ่มกดต่าง ๆ จะไม่ตอบสนอง ทั้งปุ่มเพิ่ม-ลด เสียงปุ่มเปิด-ปิด หน้าจอ โทรศัพท์ไม่สั่น ไม่มีเสียงแจ้งเตือนใด ๆ แต่ในความเป็นจริงเครื่องยังทำงานอยู่เพื่อคอยสอดแนม . เมื่อเจ้าของเปิดเครื่องมาใช้ เครื่องก็จะดูเหมือนเปิดขึ้นมาเหมือนการใช้งานปกติ แต่ก็ยังมีมัลแวร์แฝงอยู่ในเมนบอร์ดคอยสอดแนมในโอกาศต่อไปครับ . ตอนนี้จึงไม่ชัดเจนว่า Apple จะจัดการกับมันได้อย่างไรครับ แต่คาดว่าน่าจะออกแพทซ์แก้ช่องโหว่ดังกล่าวในอีกไม่นาน ส่วนตัวคิดว่า วิธีนี้อาจต้องแก้โดยการปล่อยให้โทรศัพท์แบตหมดจนเกลี้ยงไปเลย จากนั้นค่อยเสียบสายชาร์จใหม่เพื่อทำบูตเครื่องขึ้นมา หากเป็นเช่นนั้นมัลแวร์ที่แฝงอยู่ในบอร์ดก็จะหายไป…

กระทรวงความมั่นคงแห่งมาตุภูมิสหรัฐ เปิดโครงการ Hack DHS ชวนแฮ็กเกอร์หาช่องโหว่ รับเงินรางวัล

  กระทรวงความมั่นคงแห่งมาตุภูมิของสหรัฐ (Department of Homeland Security หรือ DHS) เปิดโครงการ bug bounty เชิญชวนแฮ็กเกอร์สายขาวมาแฮ็กระบบของ DHS พร้อมรับเงินรางวัลตอบแทน โครงการนี้มีชื่อว่า “Hack DHS” มีกิจกรรมทั้งการค้นหาช่องโหว่แบบออนไลน์ และกิจกรรมออฟไลน์ให้แข่งขันกัน หลังจากนั้น DHS จะมาสรุปบทเรียนและพัฒนาเป็นโครงการในระยะถัดไป Alejandro N. Mayorkas รัฐมนตรี DHS ให้สัมภาษณ์ว่ารัฐบาลสหรัฐต้องการยกระดับความปลอดภัยของระบบไอที ดังนั้น DHS จึงต้องทำตัวเป็นตัวอย่างก่อนใครเพื่อน โครงการ Hack DHS เกิดขึ้นมาเพื่อค้นหาจุดโหว่ของระบบของ DHS เอง และต้องการเป็นต้นแบบให้องค์กรภาครัฐอื่นๆ ทำตาม   ที่มา – Department of Homeland Security   —————————————————————————————————————————————————————————- ที่มา : Blognone by mk     …

ผู้เชี่ยวชาญเตือนแพตช์ด่วนช่องโหว่ร้ายแรงใน Log4j หลังมีการใช้โจมตีจริงอย่างกว้างขวาง

  ถือเป็นอีกหนึ่งช่องโหว่ระดับร้ายแรงที่มีผลกระทบอย่างกว้างขวางไม่น้อยกว่า Heartbleed หรือ ShellShock เมื่อหลายปีก่อน สำหรับช่องโหว่ CVE-2021-44228 บนแพ็กเกจสำหรับทำเรื่องเก็บ Log ที่นิยมใช้กันในภาษา JAVA ที่สามารถใช้ทำ Remote Code Execution ได้   รู้จักกับ Log4j อย่างที่กล่าวไปแล้วว่า Log4j คือแพ็กเก็จด้านการทำ Logging ภาษา Java โดยต้นตอของปัญหาเริ่มต้นจากการที่เวอร์ชัน 2.0-beta9 (LOG4J2-313) มีการเพิ่มเข้ามาของ ‘JNDILookup Plugin’ ซึ่ง JNDI ย่อมาจาก Java Naming and Directory Interface ทั้งนี้ JNDI มีการใช้งานมาตั้งแต่ปี 1990 แล้ว ที่เป็น Directory Service ให้โปรแกรม Java สามารถค้นหาข้อมูลผ่านทางระบบ Directory ได้ (อ่านเรื่องของ Directory…

ลูบคม เซิร์ฟเวอร์ FBI ถูกใช้ส่งเมลหลอก แฮกเกอร์อาศัยพอร์ทัลที่มีช่องโหว่

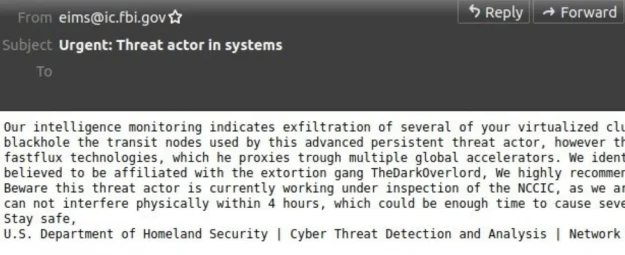
    ช่วงสัปดาห์ที่ผ่านมาผู้ดูแลระบบนับพันรายได้รับอีเมลแจ้งเตือนภัยไซเบอร์โดยส่งมาจากโดเมน ic.fbi.gov ว่าระบบถูกแฮก โดยอีเมลนี้ส่งมาจากเซิร์ฟเวอร์ของ FBI จริง ทำให้ผู้รับอีเมลไม่สามารถแยกแยะได้เลยว่าเมลใดเป็นเมลหลอก ระบบที่มีช่องโหว่นี้เป็นระบบพอร์ทัลของหน่วยงานบังคับกฎหมายของสหรัฐฯ หรือ Law Enforcement Enterprise Portal (LEEP) สำหรับหน่วยงานต่างๆ มาแชร์ข้อมูลข่าวสารกัน แต่ทาง FBI เปิดให้ใครก็ได้สมัครสมาชิก เมื่อกรอกข้อมูลครบแล้ว ระบบจะส่งอีเมลยืนยันไปยังอีเมลที่ใช้สมัครซึ่งเป็นเรื่องปกติของเว็บจำนวนมาก ปัญหาคือ LEEP สร้างอีเมลจากฝั่งเบราว์เซอร์และเซิร์ฟเวอร์เชื่อข้อมูลทั้งหัวข้ออีเมล และเนื้อหาในอีเมล ทำให้แฮกเกอร์สามารถสมัครระบบ LEEP แล้วส่งอีเมลหาใครก็ได้ โดยกำหนดทั้งหัวข้ออีเมลและเนื้อหาภายในได้ทั้งหมด ทาง FBI แถลงระบุว่าเป็นช่องโหว่ “คอนฟิกผิดพลาด” (misconfiguration) และเซิร์ฟเวอร์ตัวนี้ใช้สำหรับส่งอีเมลสำหรับระบบ LEEP เท่านั้น อีเมลระบบอื่นไม่ได้รับผลกระทบและไม่มีข้อมูลรั่วไหล ที่มา – Krebs On Security , SpamHaus     ————————————————————————————————— ที่มา : blognone     …

อัปเดต iOS 14.8 ด่วน หลังพบช่องโหว่ เสี่ยงโดนแอบดูข้อมูล

  Apple ปล่อยอัปเดตฉุกเฉิน iOS 14.8 ด่วน หลังนักวิจัยด้านความปลอดภัยค้นพบช่องโหว่ใน iMessage เสี่ยงแฮกเกอร์ใช้ Spyware แอบดูข้อมูลในเครื่อง ช่องโหว่นี้ถูกค้นพบโดยนักวิจัยจาก Citizen Lab ของ University of Toronto เขาพบว่าแฮกเกอร์ใช้ช่องโหว่นี้ในการส่ง Pegasus สปายแวร์ที่พัฒนาโดย NSO Group บริษัทของอิสราเอลเพื่อติดตามนักเคลื่อนไหวชาวซาอุดิอาระเบีย เช่น นักข่าว นักเคลื่อนไหวด้านสิทธิมนุษยชนมาตั้งแต่เดือนกุมภาพันธ์ที่ผ่านมา ช่องโหว่นี้เกิดขึ้นใน iMessage ที่สามารถส่งมัลแวร์มาแฝงตัวลงเครื่องได้โดยที่ไม่ต้องส่ง SMS มาหลอกให้คลิกลิงก์ ซึ่งเขาใช้วิธีที่ซับซ้อนกว่านั้น แม้ช่องโหว่นี้จะส่งผลกระทบต่อคนจำนวนไม่มากแต่ก็ทำให้ Apple ต้องเร่งออกอัปเดตเป็นการด่วนเพื่อป้องกันผู้ใช้ ทั้งทาง Apple และนักวิจัยด้านความปลอดภัยแนะนำว่าให้ผู้ใช้อัปเดตซอฟต์แวร์ให้เร็วที่สุดเพื่อปกป้องจากการแอบดูข้อมูล ทางฝั่งของ NSO Group ก็ยังไม่ออกมาตอบโต้เรื่องนี้ แต่ที่ผ่านมาก็มีประเด็นเรื่องของการนำ spyware ตัวนี้ไปใช้ติดตามนักข่าวหรือคนที่ไม่เห็นด้วย อย่างในปี 2019 ทาง Citizen Lab พบว่ามีการใช้ติดตามข้อมูลในมือถือของภรรยานักข่าวชาวเม็กซิกัน นอกจากนั้นทาง Facebook ยังเคยฟ้องร้องกล่าวหาว่า…