สธ.ย้ำ ‘6 ข้อสั่งการ’ รพ.สังกัดเข้มมาตรการจัดการ “เวชระเบียน” หลังเกิดเหตุ รพ.เอกชนทำหลุด

รองปลัดสธ. เผย มีข้อสั่งการถึงนายแพทย์สาธารณสุขจังหวัด สำนักงานเขตสุขภาพ และผู้อำนวยการโรงพยาบาลทุกแห่ง ให้เข้มงวด 6 มาตรการจัดการเวชระเบียนเพื่อป้องกันการเผยแพร่ข้อมูลส่วนบุคคลของผู้ป่วย ย้ำทำตามแนวทางเก็บรักษาและการลบทำลายข้อมูล กรณีใช้ผู้รับจ้างทำลายเอกสารต้องมีมาตรการควบคุมกำกับ มีข้อตกลงประมวลผลข้อมูลส่วนบุคคลและรักษาความลับ หลังเกิดเหตุ รพ.เอกชนทำเวชระเบียนผู้ป่วยหลุดกว่า 1,000 ฉบับ ในขั้นตอนส่งทำลายเอกสาร
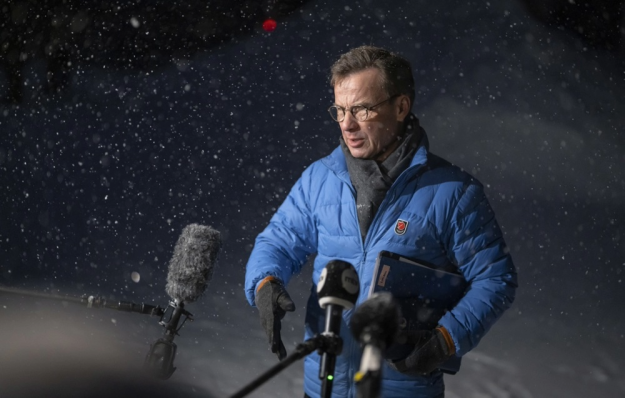
ความปลอดภัยของผู้นำสวีเดนตกอยู่ในความเสี่ยงจากข้อมูลแอปพลิเคชั่นออกกำลังกายของฝ่ายรักษาความปลอดภัย

    เจ้าหน้าที่รักษาความปลอดภัยของหน่วยงานความมั่นคงแห่งสวีเดน (Säkerhetspolisen : Säpo)ได้เปิดเผยข้อมูลที่ละเอียดอ่อนโดยไม่ได้ตั้งใจผ่านแอปติดตามการออกกำลังกาย Strava บนบัญชีอย่างน้อย35 บัญชี ทำให้ผู้ใช้สามารถติดตามการเคลื่อนไหว ที่พัก เส้นทางการวิ่ง และแม้แต่ความเร็วในการวิ่งของนาย อุล์ฟ คริสเตอช็อน นายกรัฐมนตรีสวีเดน (Ulf  Kristersson) ได้

แอป Tea ถูกแฮ็ก! ภาพบัตรประชาชน ใบหน้าผู้ใช้กว่า 13,000 รูป ถูกปล่อยสู่สาธารณะ

Tea แอปบนมือถือที่เพิ่งโด่งดังในฐานะแพลตฟอร์มให้ผู้หญิงแชร์ประสบการณ์เกี่ยวกับผู้ชาย ได้ถูกแฮ็กเกอร์โจมตี ส่งผลให้ภาพถ่ายหลายหมื่นภาพ ทั้งภาพถ่ายเซลฟี และภาพบัตรประจำตัวประชาชนของผู้ใช้งานถูกเปิดเผยบนอินเทอร์เน็ตโฆษกของ Tea ยืนยันการถูกแฮ็กเมื่อวันศุกร์ที่ผ่านมา (25 ก.ค. 2025) โดยระบุว่ามีภาพรวมกว่า 72,000 รูป และในจำนวนนั้นมีอย่างน้อย 13,000 รูป

ตำรวจไซเบอร์ หารือตัวแทน Chat GPT เตรียมนำ AI มาช่วยงานด้านข้อมูล เพิ่มความเร็วในการปราบโจรออนไลน์

พลตำรวจโทไตรรงค์ ผิวพรรณ ผู้บัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี หรือตำรวจไซเบอร์ เปิดเผยว่า ตำรวจไซเบอร์ ได้หารือกับตัวแทนจากผู้พัฒนาแอปพลิเคชัน Chat GPT เพื่อเตรียมนำปัญญาประดิษฐ์ (AI) มาช่วยงานด้านข้อมูล เพื่อเพิ่มความรวดเร็วในกระบวนการปราบโจรออนไลน์ ซึ่งปัจจุบัน ตำรวจใช้ AI กับการทำงานและใช้ส่วนบุคคลอยู่แล้ว

“แควนตัส” แถลง ข้อมูลส่วนบุคคลผู้โดยสารถูกจารกรรมหลังแฮกเกอร์โจมตีระบบ

สายการบินแควนตัส (Qantas Airways) ของออสเตรเลีย เปิดเผยในวันนี้ (9 ก.ค.) ว่า ข้อมูลส่วนบุคคลของลูกค้าจำนวน 5.7 ล้านคน ถูกจารกรรมหลังจากการโจมตีทางไซเบอร์เมื่อสัปดาห์ที่แล้ว โดยข้อมูลเหล่านี้รวมถึงชื่อ ที่อยู่ หมายเลขโทรศัพท์ และข้อมูลการเลือกอาหาร ขณะที่แควนตัสได้เริ่มแจ้งให้ลูกค้าที่ได้รับผลกระทบรับทราบว่าข้อมูลใดบ้างที่สูญหายจากการโจมตีทางไซเบอร์ครั้งนี้

บีทีเอส แจงพบข้อมูล พนง. 6,000 รายการ บน Dark Web ได้รับการแก้ไขแล้ว

บริษัท ระบบขนส่งมวลชนกรุงเทพ จำกัด (มหาชน) ผู้ให้บริการรถไฟฟ้าบีทีเอส ได้ตรวจสอบพบว่ามีเหตุการณ์การละเมิดข้อมูลส่วนบุคคลของพนักงานที่เข้ารับการฝึกอบรมภายในบริษัทฯ ประมาณ 6,000 รายการโดยข้อมูลดังกล่าวได้ถูกนำไปเผยแพร่บน Dark Web ประกอบด้วย ชื่อ-นามสกุล ตำแหน่งงาน สังกัด และอีเมลของพนักงาน