CrowdStrike เผยผู้ต้องสงสัยจีนใช้ AI เจาะระบบธนาคารเกาหลีใต้ ราว 9 แห่ง
CrowdStrike เผยผู้ต้องสงสัยในจีนใช้ AI Agent และ Claude Code โจมตีธนาคารเกาหลีใต้อย่างน้อย 9 แห่ง พบข้อมูลลูกค้า Shinhan Bank รั่วไหล 25,000 ราย

CrowdStrike เผยผู้ต้องสงสัยในจีนใช้ AI Agent และ Claude Code โจมตีธนาคารเกาหลีใต้อย่างน้อย 9 แห่ง พบข้อมูลลูกค้า Shinhan Bank รั่วไหล 25,000 ราย
CrowdStrike ปลดพนักงาน “ภายใน” ที่ถูกกล่าวหาว่าส่งรูปภาพหน้าจอระบบภายในให้กับกลุ่มแฮกเกอร์ Scattered Lapsus$ Huntersภาพที่แฮกเกอร์โพสต์ใน Telegram แสดงหน้าแดชบอร์ดของ CrowdStrike รวมถึง Okta ที่พนักงานใช้ล็อกอินแอปภายใน
โลกไซเบอร์ในช่วงปลายปี 2025 กำลังเดือดพล่านอย่างที่ไม่เคยเป็นมาก่อน แค่ในเดือนพฤศจิกายน CISA เพิ่งออกแจ้งเตือนเร่งด่วนถึงช่องโหว่ร้ายแรงบน Control Web Panel (CVE-2025-48703) ที่เปิดให้แฮกเกอร์สามารถฉีดคำสั่ง และยึดเซิร์ฟเวอร์ได้โดยสมบูรณ์แบบ โดยไม่จำเป็นต้องพิสูจน์ตัวตน
รายงาน 2025 Threat Hunting Report ล่าสุดจาก CrowdStrike เปิดเผยว่า กลุ่มแฮกเกอร์ทั่วโลก ทั้งที่เป็นกลุ่มได้รับการสนับสนุนจากรัฐ และกลุ่มอาชญากรรมไซเบอร์ (eCrime) กำลังหันมาใช้ประโยชน์จากเทคโนโลยี Generative AI (GenAI) หรือปัญญาประดิษฐ์เชิงสร้างสรรค์ เพื่อพัฒนาปฏิบัติการโจมตีให้มีความซับซ้อนและมีประสิทธิภาพมากขึ้น โดยพบว่าการโจมตีที่ใช้ AI นั้นขยายวงกว้างขึ้นทั้งด้านวิศวกรรมสังคม (social engineering), การสร้างมัลแวร์, การปลอมแปลงตัวตน
เหตุการณ์สำคัญในสถานการณ์ไซเบอร์ในช่วงหลังของปี 2567 โดยมีเหตุการณ์ ความกังวลและคำถามมากมายเกี่ยวกับฟีเจอร์ Recall Microsoft ,CrowdStrike,แก๊ง Dark Angels ได้รับเงินค่าไถ่ 75 ล้านดอลลาร์,อิหร่านแฮกการหาเสียงชิงตำแหน่งประธานาธิบดีสหรัฐอเมริกา,จีนละเมิดบริษัทโทรคมนาคมรายใหญ่หลายแห่ง
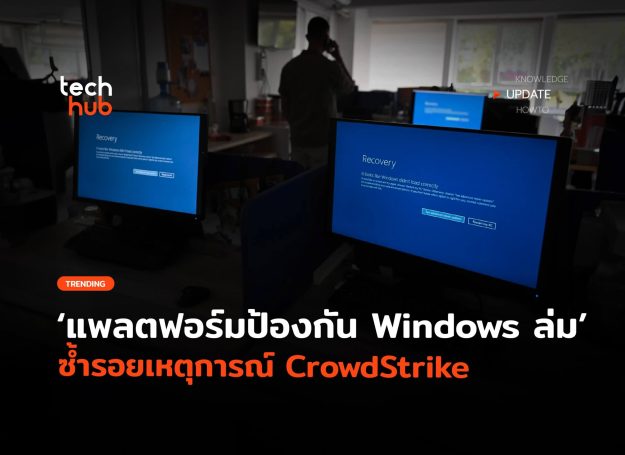
เพื่อป้องกันไม่ให้เกิดเหตุการณ์ CrowdStrike ที่ทำให้ Windows ล่มอีก ไมโครซอฟท์กำลังพัฒนาแพลตฟอร์มใหม่ภายใน Windows เพื่อควบคุมการทำงานของโปรแกรมแอนตี้ไวรัสโดยเฉพาะ
เราใช้คุกกี้เพื่อพัฒนาประสิทธิภาพ และประสบการณ์ที่ดีในการใช้เว็บไซต์ของคุณ คุณสามารถศึกษารายละเอียดได้ที่ นโยบายความเป็นส่วนตัว