พบการโจมตีอุปกรณ์ OT ‘สาธารณูปโภค’ เพิ่มขึ้นอย่างมาก

  การโจมตีทางไซเบอร์ยังคงเกิดขึ้นอย่างต่อเนื่องและไม่มีทีท่าจะหมดลงได้ง่ายๆ   ล่าสุดมีการเปิดเผยจาก ไมโครซอฟท์ว่า มีการโจมตีทางไซเบอร์เพิ่มขึ้นอย่างมาก โดยกำหนดเป้าหมายหลักๆ ไปที่เทคโนโลยีเชิงปฏิบัติงาน OT (Operational Technology) ที่มีความปลอดภัยค่อนข้างต่ำ   โดยการโจมตีเหล่านี้เน้นไปที่ระบบน้ำและน้ำเสีย WWS (Water and Wastewater Systems) ของสหรัฐเป็นพิเศษ   นอกจากนี้เหล่าบรรดาแฮกเกอร์ที่ได้รับการสนับสนุนจากประเทศต่างๆ รวมถึงกลุ่ม CyberAv3ngers ในเครือกองกำลังพิทักษ์การปฏิวัติอิสลาม IRGC (Islamic Revolutionary Guard Corps) อิหร่าน และกลุ่ม hacktivists รัสเซีย ก็มีส่วนเกี่ยวข้องในการโจมตีเหล่านี้ด้วย   ช่องโหว่ของระบบ OT ระบบ OT ควบคุมกระบวนการที่สำคัญมีการใช้งานแพร่หลายในอุตสาหกรรมต่างๆ รวมถึงการสร้างระบบสาธารณูปโภคหลักๆ ไม่ว่าจะเป็นโรงงานผลิตประปา และโรงงานไฟฟ้า ระบบเหล่านี้ทำหน้าที่จัดการพารามิเตอร์ที่สำคัญเช่น ความเร็วและอุณหภูมิในกระบวนการทางอุตสาหกรรม   โดยการโจมตีทางไซเบอร์ในระบบ OT สามารถถ่ายโอนการควบคุมพารามิเตอร์เหล่านี้ไปยังผู้โจมตีซึ่งอาจทำให้ระบบทำงานผิดปกติหรือขัดข้องโดยสมบูรณ์   ตามรายงานพบว่า อุปกรณ์ OT จำนวนมากเชื่อมต่อโดยตรงกับอินเทอร์เน็ตทำให้แฮ็กเกอร์ใช้เครื่องมือสแกนอินเทอร์เน็ตซึ่งตรวจพบได้ง่ายมาก…
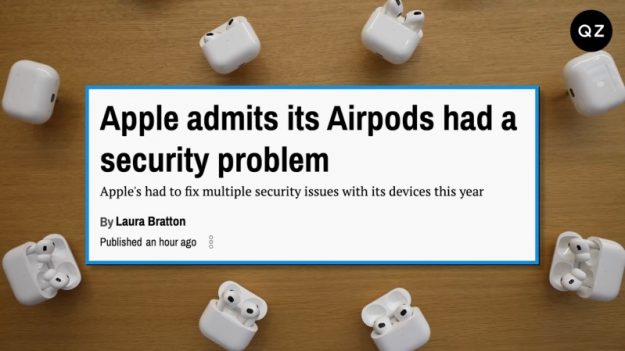
Apple ยอมรับว่า AirPods ของตนมีปัญหาด้านความปลอดภัย

เว็บไซต์ Quartz รายงานเมื่อ 27 มิ.ย.67 ว่า Apple กำลังแก้ไขปัญหาความปลอดภัยของซอฟต์แวร์หลายผลิตภัณฑ์ในสัปดาห์นี้ ซึ่งบริษัทยอมรับว่ากำลังแก้ไขปัญหาความเป็นส่วนตัวสำหรับหูฟังไร้สาย AirPods และ Beats Fit Pro เนื่องจากพบช่องโหว่ที่ทำให้แฮ็กเกอร์สามารถปลอมแปลงอุปกรณ์ต้นทางของผู้สวมหูฟัง กล่าวคือแฮ็กเกอร์สามารถหลอกให้หูฟังจับคู่กับอุปกรณ์ที่ไม่ถูกต้อง ทั้งนี้ Apple ได้ออกแพตซ์อัปเดตความปลอดภัยแล้ว

มาได้ไง! ชาวจีนซื้อหนังสือ 4 เล่มราคาไม่ถึง 30 บาท ตะลึงเป็นเอกสารลับทางทหาร

เกิดเหตุน่าตกใจเมื่อผู้คลั่งไคล้ชื่นชอบในประวัติศาสตร์ทหารจีนค้นพบเอกสารลับทางราชการ จากกองหนังสือในสถานีรีไซเคิลที่เขาซื้อติดมือกลับมาในราคาเพียง 6 หยวน หรือราว 30 บาทเท่านั้น

หยุดเชื่อมต่ออุปกรณ์ ICS ผ่านอินเทอร์เน็ตสาธารณะ

  OT และ IT Security กลายเป็นหนึ่งเดียวกันแล้วอย่างหลีกเลี่ยงไม่ได้   ปัจจุบันมีความตึงเครียดทางด้านภูมิรัฐศาสตร์ในทั่วทุกมุมโลกเพิ่มสูงขึ้นเรื่อยๆ และแน่นอนว่าโครงสร้างพื้นฐานสำคัญที่มีระบบควบคุมอุตสาหกรรมแบบอัตโนมัติก็ตกเป็นเป้าหมายหลักในการบุกโจมตี   เพื่อสกัดหรือทำให้ระบบการดำเนินงานต้องหยุดชะงักซึ่งจะสร้างความเสียหายและสร้างผลกระทบเป็นวงกว้างอย่างที่หลายคนไม่คาดคิดโดยเฉพาะอย่างยิ่งในปีที่มีการเลือกตั้งและสงครามที่มีความผันผวนสูง   เมื่อช่วงปลายเดือนพ.ค.ที่ผ่านมา หน่วยงานความปลอดภัยทางไซเบอร์และโครงสร้างพื้นฐาน หรือ CISA (Cybersecurity and Infrastructure Security Agency) ของสหรัฐได้เผยแพร่ข้อมูลที่ผู้เชี่ยวชาญออกมาเตือนเพื่อให้ผู้ใช้งานตระหนักถึงความเสี่ยงที่อาจจะขึ้นจากการเชื่อมต่ออุปกรณ์ ICS (Industrial Control Systems) ผ่านอินเทอร์เน็ตสาธารณะ   โดยผู้เชี่ยวชาญทางด้านการรักษาความปลอดภัยทางไซเบอร์ได้ออกมาให้คำแนะนำในเรื่องดังกล่าว ให้ผู้ใช้งานยกเลิกการเชื่อมต่ออุปกรณ์ที่เกี่ยวข้องกับระบบควบคุมอุตสาหกรรม ICS ทั้งหมดกับอินเทอร์เน็ตแบบสาธารณะ   เพราะการเชื่อมต่ออุปกรณ์โดยตรงกับอินเทอร์เน็ตสาธารณะเป็นการเปิดช่องโหว่ให้เหล่าบรรดาแฮ็กเกอร์เจาะระบบเพื่อเข้าโจมตีได้อย่างง่ายดาย   การยกเลิกการเชื่อมต่อดังกล่าวนับเป็นขั้นตอนเชิงรุกเพื่อลดพื้นที่การโจมตี และสามารถลดความเสี่ยงต่อกิจกรรมทางไซเบอร์ที่ไม่ได้รับอนุญาตและที่เป็นอันตรายจากผู้ไม่ประสงค์ดีจากภายนอกได้อย่างทันที   จากการตรวจสอบระบบโดยผู้เชี่ยวชาญพบว่า มีหลายพันรายการที่ดูเหมือนว่าจะถูกควบคุมด้วยโปรแกรมลอจิกคอลโทรลเลอร์ PLC (Programmable Logic Controller) ใช้สั่งการระบบเครื่องจักรและขั้นตอนการทำงานภายในโรงงานอุตสาหกรรมโดยหลายองค์กรมีการติดตั้งและตั้งค่าทั้งฮาร์ดแวร์และซอฟต์แวร์ไม่ถูกต้องทำให้เกิดความเสี่ยงถูกโจมตี   นอกจากนี้ ยังมีการใช้งานอินเทอร์เน็ตในหลากหลายฟังก์ชั่น ไม่ว่าจะเป็นอุปกรณ์สำนักงานไปจนถึงระบบการผลิตที่เชื่อมต่อกับคลาวด์ ปัญหาหลักๆ จึงอยู่ที่อุปกรณ์และระบบที่ไม่ได้รับการทดสอบและไม่ได้รับการออกแบบมาให้เชื่อมต่ออินเทอร์เน็ต แต่สุดท้ายก็ยังเลือกที่จะกำหนดค่าแบบนั้นอยู่   อาจจะเป็นเพราะว่าองค์กรหลายแห่ง ทีมงานฝ่ายผลิตดูแลระบบไม่ใช่ฝ่ายไอทีที่ตั้งค่าระบบให้จึงไม่ได้แนะนำเรื่องการเชื่อมต่ออุปกรณ์ผ่านอินเทอร์เน็ตที่ปลอดภัย…

ข้อบกพร่อง DHCP เปิดทางแฮ็กเกอร์ ป่วนระบบไอทีองค์กร

นับวันเหล่าบรรดาแฮ็กเกอร์ก็ได้คิดค้นเทคนิคใหม่ ๆ เพื่อแสวงหาผลประโยชน์จากเหยื่อในรูปแบบที่ไม่ซ้ำเดิม อีกทั้งยังสามารถต่อยอดการพัฒนาจากระบบป้องกันที่องค์กรต่างๆ ใช้งานอยู่ในปัจจุบันเพื่อหลบเลี่ยงการตรวจจับและเจาะเข้าระบบโดยที่เหยื่อไม่รู้ตัว

NIST เตือนภัยวิธีการแฮ็ก AI ที่อาจมาล้วงข้อมูลผู้ใช้ได้

  สถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐอเมริกา (NIST) พบว่าวิธีการโจมตีที่เรียกว่า Prompt Injection สามารถนำไปแฮ็ก AI เชิงสังเคราะห์ (GenAI) อย่าง ChatGPT ได้   NIST แบ่ง Prompt Injection เป็น 2 แบบ แบบแรกคือทางตรง (Direct Prompt Injection) เป็นการที่ผู้ใช้งานป้อนพรอมต์ (prompt) หรือคำสั่งไปยังตัว AI ด้วยข้อความที่ทำให้ AI ทำงานในแบบที่มันไม่ควรจะทำหรือไม่ได้รับอนุญาต   แบบที่ 2 คือแบบทางอ้อม (Indirect Prompt Injection) ซึ่งเน้นพุ่งเป้าทำลายหรือสร้างความเสียหายต่อข้อมูลที่ตัว AI ดึงมาใช้ในสร้างข้อมูลใหม่   Direct Prompt Injection หนึ่งในวิธีทางตรงที่ NIST บอกว่าเป็นที่รู้จักมากที่สุดคือ DAN หรือ Do Anything Now คือการที่ผู้ใช้สวมบทให้กับตัว…