ส่องเทรนด์ ‘ภัยคุกคาม’ รับมือ อาชญากรรมไซเบอร์ทวีคูณ

  ไซเบอร์ซิเคียวริตี้ เป็นสิ่งที่องค์กรต้องรับมืออย่างหลีกเลี่ยงไม่ได้ การขับเคลื่อนป้องกันต้องมี 3 องค์ประกอบที่สำคัญคือ People, Process และ Technology   ช่วง 2 ปีที่ผ่านมา การทำดิจิทัลทรานส์ฟอร์เมชันเติบโตอย่างรวดเร็ว เทคโนโลยีเข้ามามีบทบาทสำคัญในการช่วยพัฒนาธุรกิจให้เติบโตแบบก้าวกระโดด   ขณะเดียวกัน มีการนำข้อมูลมาวิเคราะห์เพื่อส่งเสริมการตลาด ทำความเข้าใจลูกค้า อีกทางหนึ่งการทำงานของคนก็เปลี่ยนไปเป็นแบบรีโมทมากขึ้น ส่งผลทำให้องค์กรทุกขนาดต้องปรับตัววางแผนการทำงานผ่านคลาวด์   ข้อมูลโดยบริษัทวิจัยการ์ทเนอร์ ระบุว่า ปี 2568 องค์กรทั่วโลกจะใช้จ่ายกับคลาวด์มากขึ้น 20.4% ขณะที่ประเทศไทยจะเติบโตขึ้นถึง 36.6%   ปิยธิดา ตันตระกูล ผู้จัดการประจำประเทศไทย บริษัท เทรนด์ไมโคร (ประเทศไทย) จำกัด เปิดมุมมองว่า ไซเบอร์ซิเคียวริตี้จะเป็นกลจักรสำคัญในการขับเคลื่อนองค์กรในอนาคต   เมื่อโครงสร้างพื้นฐานเดินหน้าไปสู่การใช้คลาวด์ ระบบซิเคียวริตี้จะยื่งเข้ามามีบทบาทมากขึ้น เนื่องจากองค์กรต่างต้องรักษาความปลอดภัยข้อมูลซึ่งเป็นหัวใจสำคัญของการดำเนินธุรกิจ     รับมือภัยคุกคามไร้ขอบเขต   องค์กรที่จะย้ายไปสู่คลาวด์ จะต้องมีการวางแผนและพร้อมวางรากฐานด้านความปลอดภัยไว้ตั้งแต่เริ่มต้น พร้อมเตรียมรับมือความท้าทายใหม่ๆ ด้านซิเคียวริตี้ที่จะเกิดขึ้นในปี 2566 ดังนี้…

กลุ่มผู้เชี่ยวชาญพบช่องโหว่ในรถยนต์ 16 แบรนด์ที่ทำให้เข้าควบคุมรถและดึงข้อมูลเจ้าของรถได้

  แซม เคอร์รี (Sam Curry) ผู้เชี่ยวชาญด้านไซเบอร์ระบุว่าตัวเขาและนักวิจัยอีก 6 รายพบช่องโหว่ในรถยนต์จาก 16 ผู้ผลิต มีทั้งรถยนต์ทั่วไป รถพยาบาล และรถของหน่วยงานบังคับใช้กฎหมาย ซึ่งเปิดโอกาสให้แฮกเกอร์สามารถติดตามและควบคุมรถยนต์เหล่านี้จากระยะไกลได้   เหล่าผู้เชี่ยวชาญใช้เพียงแค่ข้อมูลเลขจดทะเบียนรถยนต์ (Vehicle Identification Number – VIN) ที่มักจะปรากฎอยู่บริเวณกระจกหน้ารถ ก็สามารถบังคับการสตาร์ทรถ ล็อกรถ กะพริบไฟหน้ารถ บีบแตร และดึงข้อมูลพิกัดของรถมาได้ รถที่มีช่องโหว่นี้อยู่มีทั้งของ Honda, Nissan และ Kia   เคอร์รีระบุว่าในกรณีของ Kia แฮกเกอร์สามารถเข้าดูกล้องรอบคันแบบเรียลไทม์ได้ ขณะที่รถ Hyundai ผู้เชี่ยวชาญสามารถควบคุมรถจากระยะไกลได้โดยใช้อีเมลของเหยื่อ   นอกจากการเข้าควบคุมรถแล้ว ผู้เชี่ยวชาญยังสามารถนำ VIN ไปใช้ในการเข้าดูข้อมูลความเป็นส่วนตัวของลูกค้าได้ อาทิ ชื่อ ที่อยู่ เบอร์โทรศัพท์ และอีเมล   ช่องโหว่หลายตัวถูกพบในบริการเชื่อมต่อรถยนต์ของบริษัทลูกของ Sirius XM ที่ให้บริการวิทยุดาวเทียม  …

นักวิจัยพบช่องโหว่ใน Google Home ที่เปิดทางให้ดักฟังผู้ใช้งานได้

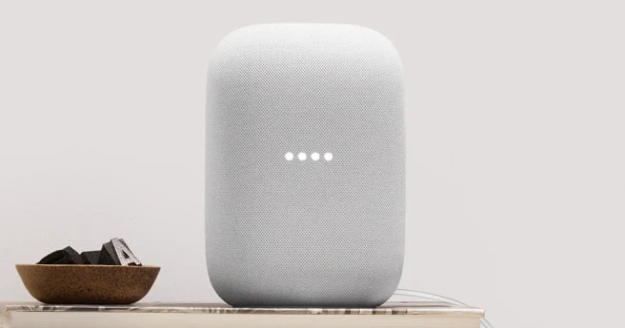
  แมตต์ คุนซ์ (Matt Kunze) นักวิจัยด้านความมั่นคงปลอดภัยพบว่าแฮกเกอร์สามารถใช้ลำโพง Google Home ที่ติดตั้งอยู่ในบ้านของเหยื่อดักฟังเหยื่อได้ ด้วยการเชื่อมบัญชี Google เข้ากับตัวลำโพงจากระยะไกล ซึ่งทำได้ง่ายมาก   เมื่อแฮกเกอร์เชื่อมบัญชี Google เข้ากับ Google Home แล้ว ก็จะสามารถเชื่อมต่อเข้ากับอุปกรณ์ Smart Devices ต่าง ๆ ที่อยู่ในบ้านของเหยื่อได้ด้วย ตั้งแต่เปิดปิดสวิตช์ไฟ เล่นเพลง และเข้าควบคุมอุปกรณ์ต่าง ๆ   แฮกเกอร์ยังสามารถเข้าใช้งานระบบโทรเข้าโทรออกเพื่อบันทึกเสียงทุกสิ่งที่เกิดขึ้นในบ้านของเหยื่อ   ทั้งนี้ คุนซ์พบปัญหาข้างต้นในเดือนมกราคม 2021 และเคยแจ้งปัญหานี้แก่ Google ไปแล้วเมื่อเดือนมีนาคม 2021 ทำให้ทางบริษัทแก้ปัญหานี้ไปแล้ว และจ่ายเงินถึง 107,500 เหรียญ (ราว 3.7 ล้านบาท) เพื่อเป็นรางวัลให้กับคุนซ์   โดย Google ปรับปรุงซอฟต์แวร์ของ Google Home ให้ไม่สามารถเพิ่มบัญชีใหม่จากระยะไกลได้อีก…

อัยการอัลบาเนียเอาผิดอาญาผู้ดูแลระบบ 5 คนฐานไม่อัปเดตแพตช์ SharePoint จนโดนแฮ็ก

  เมื่อเดือนพฤศจิกายนที่ผ่านมาอัยการอัลบาเนียยื่นฟ้องผู้ดูแลระบบเว็บไซต์ของรัฐบาล 5 ราย ฐานปฎิบัติหน้าที่โดยมิชอบ (abuse of post) จากการไม่อัปเดตแพตช์ระบบและอัปเดตตัวป้องกันไวรัส จนระบบของรัฐบาลถูกแฮ็ก   ผู้ดูแลระบบทั้ง 5 รับผิดชอบระบบ SharePoint ของรัฐบาล แต่สุดท้ายระบบถูกแฮ็กด้วยช่องโหว่ CVE-2019-0604 จากนั้นคนร้ายเข้าไปยังระบบอื่น ๆ ผ่านทางโปรโตคอลต่าง ๆ ทั้ง RDP, SMB, และ FTP การแฮ็กขยายวงไปมากจนกระทบระบบของรัฐบาลเป็นวงกว้าง คนร้ายเข้าถึงระบบอีเมลและ VPN จากนั้นดึงข้อมูลออกไป 3-20GB แล้วเข้ารหัสข้อมูลเรียกค่าไถ่ หรือบางเครื่องก็ถูกลบข้อมูลออก   คดีนี้ทำให้รัฐบาลอัลบาเนียไม่พอใจอิหร่านที่เชื่อว่าอยู่เบื้องหลังอย่างมาก ถึงกับตัดความสัมพันธ์ทางการทูตแม้ว่าทางอิหร่านจะยืนยันว่าไม่ได้อยู่เบื้องหลัง   ข้อหาที่อัยการสั่งฟ้องผู้ดูแลระบบทั้ง 5 รายนั้นมีโทษจำคุกสูงสุด 7 ปี แต่คดีนี้อัยการยื่นฟ้องขอให้ศาลสั่งกักตัวในบ้าน (house arrest) โดยอัยการมองว่าหากทั้ง 5 คนดูแลระบบตามมาตรฐานก็จะไม่ถูกโจมตีเช่นนี้   Bruce Schneier นักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์ให้ความเห็นว่าหากยังใช้แนวทางเอาผิดกับผู้ดูแล ต่อไปนักพัฒนาก็อาจจะถูกเอาผิดอาญาฐานออกแพตช์ช้าหรือไม่ก็เอาผิดโปรแกรมเมอร์ที่เขียนซอฟต์แวร์มีช่องโหว่  …

‘Twitter’ เผยระบบเจอมือดี ‘แฮ็ก’ ข้อมูลบัญชีสมาชิกรั่วครั้งใหญ่ พบบัญชีคนดังเป็นเหยื่อเพียบ

  Hudson Rock ซึ่งเป็นบริษัทข่าวกรองไซเบอร์ของอิสราเอล รายงานว่า Twitter สื่อสังคมออนไลน์ยอดนิยมอาจโดนมือดีลักลอบเจาะเข้าระบบทำให้บัญชีข้อมูลสมาชิกเกิดการรั่วครั้งใหญ่ โดยแฮ็กเกอร์รายหนึ่งอ้างว่าได้ขโมยข้อมูลของผู้ใช้ Twitter กว่า 40 ล้านคน และนำไปขายบนเว็บมืด แถมยังโพสต์ระบุว่าบัญชีที่นำไปขายดังกล่าวยังไม่ใช่บัญชีทั้งหมดที่แฮกมาได้   สำหรับบัญชี Twitter ที่ถูกขโมยข้อมูลไปครั้งนี้ มีคนดังอย่าง ซันดาร์ พิชัย ซีอีโอของ Google กระทรวงข้อมูลและการแพร่ภาพกระจายเสียงแห่งอินเดีย และนักแสดงบอลลีวูดอย่าง ซัลมาน ข่าน รวมอยู่ด้วย   นอกจากนั้น ยังมี SpaceX ของ อีลอน มัสก์ ฝ่ายสื่อสารสังคมออนไลน์ของ World Health Organisation (WHO), ศิลปินอย่าง Charlie Puth, Shawn Mendes, Alexandria Ocasio-Cortez สื่ออย่าง CBS Media หรือกระทั่งคนดังอย่าง อดีตประธานาธิบดีสหรัฐฯ Donald Trump Jr.…