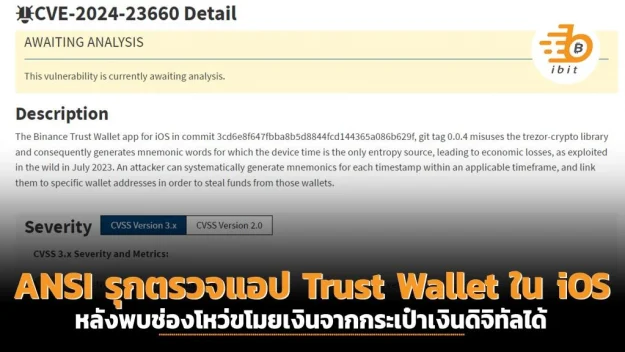
ANSI รุกตรวจแอป Trust Wallet ใน iOS หลังพบช่องโหว่ขโมยเงินจากกระเป๋าเงินดิจิทัลได้

สถาบันมาตรฐานและเทคโนโลยีแห่งชาติสหรัฐ หรือ ANSI ( American National Standards Institute ) กำลังวิเคราะห์แอป Trust Wallet เวอร์ชัน iOS เพื่อหาช่องโหว่ที่อาจนำไปใช้ขโมยเงินจากกระเป๋าเงินดิจิทัลได้

สหรัฐฯ ประกาศค่าหัว หัวหน้ากลุ่มแฮ็กเกอร์ไวรัสเรียกค่าไถ่ Hive เกือบ 40 ล้าน

สหรัฐฯ เปิดศึก จ่ายค่าให้ใครก็ตามที่ส่งเบาะแสหัวหน้ากลุ่มทำ ไวรัสเรียกค่าไถ่ (ransomware) ชื่อ Hive เกือบ 40 ล้านบาท หลังกลุ่มนี้โจมตีในกว่า 80 ประเทศ เคราะห์ดีได้ FBI ช่วยป้องกันการถูกไถเงินไปได้กว่า 4.8 พันล้าน

ระวัง!! ภัยร้ายไซเบอร์ ป่วนหนักยิ่งกว่าเดิม

  “แคสเปอร์สกี้” เตือนภัย อันตรายทางไซเบอร์จะยิ่งรุนแรงเพิ่มขึ้นในปี 2024 โดยเฉพาะอย่างยิ่งจากฟิชชิ่ง กลโกง การละเมิดข้อมูล การโจมตี APT แรนซัมแวร์ รวมถึงการโจมตีทางไซเบอร์ที่มีแรงจูงใจจากความขัดแย้งทางภูมิรัฐศาสตร์การเมือง   Keypoints : •  ขับเคลื่อนด้วย “ความก้าวหน้าด้านดิจิทัล” และ “ความขัดแย้งทางภูมิรัฐศาสตร์” •  ผู้คนหลายแสนคนจากเอเชียตะวันออกเฉียงใต้ได้รับคัดเลือกให้เข้าร่วมปฏิบัติการหลอกลวงออนไลน์ •  ผู้ก่อภัยคุกคามมักใช้เทคนิควิศวกรรมสังคมที่ซับซ้อนเพื่อให้บรรลุเป้าหมาย •  บริษัทรักษาความปลอดภัยทางไซเบอร์ระดับโลก “แคสเปอร์สกี้ (Kaspersky)” เปิดคาดการณ์ภาพรวมภัยคุกคามทางไซเบอร์ที่จะเกิดขึ้นในภูมิภาคเอเชียแปซิฟิก (APAC) ปีนี้ โดยระบุว่าเหตุการณ์ต่าง ๆ จะขับเคลื่อนด้วย “ความก้าวหน้าด้านดิจิทัล” อย่างรวดเร็วและ “ความขัดแย้งทางภูมิรัฐศาสตร์”   วิทาลี คัมลัก หัวหน้าศูนย์วิจัยของภูมิภาคเอเชียแปซิฟิก ทีมวิจัยและวิเคราะห์ระดับโลก (GReAT) แคสเปอร์สกี้ กล่าวว่า เศรษฐกิจดิจิทัลของเอเชียแปซิฟิกยังคงเติบโตอย่างทวีคูณ และคาดว่าจะรักษาโมเมนตัมเอาไว้ได้ในอีกห้าปีข้างหน้า   ด้วยความพยายามในการเปลี่ยนผ่านสู่ดิจิทัล รวมถึงการนำเทคโนโลยีต่าง ๆ มาใช้ เช่น การชำระเงินดิจิทัล, Super…

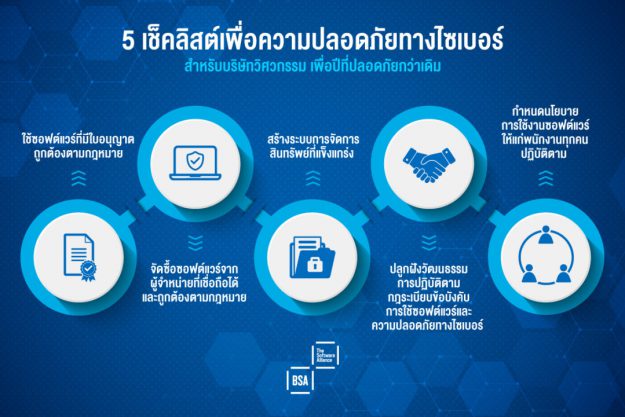
แนะ 5 ข้อปฏิบัติเสริมความปลอดภัยทางไซเบอร์ขององค์กร

  ในปีที่ผ่านมา เกิดข้อถกเถียงกันในแวดวงวิศวกรรมและการออกแบบ เนื่องจากมีการพบว่าบริษัทยักษ์ใหญ่หลายแห่งยังคงมีการใช้งานซอฟต์แวร์ที่ไม่มีสัญญาอนุญาตให้ใช้สิทธิ   ในปีที่ผ่านมา เกิดข้อถกเถียงกันในแวดวงวิศวกรรมและการออกแบบ เนื่องจากมีการพบว่าบริษัทยักษ์ใหญ่หลายแห่งยังคงมีการใช้งานซอฟต์แวร์ที่ไม่มีสัญญาอนุญาตให้ใช้สิทธิกันอย่างแพร่หลาย   จากการดำเนินการของเจ้าหน้าที่ตำรวจในภูมิภาคเอเชียตะวันออกเฉียงใต้ช่วงที่ผ่านมาได้เผยให้เห็นว่า บริษัทด้านการออกแบบและวิศวกรรมที่ใช้ซอฟต์แวร์ที่ไม่มีสัญญาอนุญาตให้ใช้สิทธิหลายบริษัทมีส่วนร่วมในโครงการที่เกี่ยวกับระบบโครงสร้างพื้นฐานสาธารณะ ด้วยเหตุนี้ บีเอสเอ | พันธมิตรซอฟต์แวร์ (BSA | Software Alliance) จึงออกมาแจ้งเตือนพร้อมเน้นย้ำถึงการใช้ซอฟต์แวร์หมดอายุการใช้งานและไม่ปลอดภัยในโครงการดังกล่าว ซึ่งอาจทำให้เกิดความเสี่ยงในด้านความปลอดภัยแก่สาธารณะได้   นายดรุณ ซอว์เนย์ ผู้อำนวยการอาวุโส บีเอสเอ กล่าวว่า ผู้บริหารและผู้นำทางธุรกิจทุกท่านในอุตสาหกรรมวิศวกรรมและการออกแบบควรตั้งเป้าหมายสำหรับปี 2567 ในด้านการจัดการสินทรัพย์ซอฟต์แวร์อย่างรัดกุม เนื่องจากรัฐบาลทั่วทั้งภูมิภาคกำลังจับตามองการใช้ซอฟต์แวร์ในโครงการสาธารณะอย่างใกล้ชิด เพื่อให้ทุกโครงการที่เกี่ยวกับโครงสร้างพื้นฐานอันมาจากภาษีของประชาชน ได้ถูกออกแบบด้วยซอฟต์แวร์ที่ปลอดภัยและถูกต้องตามกฎหมาย   ซอฟต์แวร์ที่ไม่มีสัญญาอนุญาตให้ใช้สิทธิ มีความเสี่ยงสูงต่อการถูกคุกคามทางไซเบอร์ ซึ่งปัจจุบันมีจำนวนเพิ่มขึ้นทั่วโลก โดยในภูมิภาคเอเชียตะวันออกเฉียงใต้มีมูลค่าความเสียหายที่เกิดจากการละเมิดข้อมูลพุ่งแตะระดับสูงสุดเป็นประวัติการณ์ สร้างความสูญเสียเป็นมูลค่ามากกว่า 3 ล้านดอลลาร์สหรัฐ หรือกว่า 100 ล้านบาท ในปี 2566 ซึ่งสูงขึ้นถึง 6% เมื่อเทียบกับปี 2565   ดรุณ ซอว์เนย์   บริษัทต่าง…

‘โจรไซเบอร์’ ป่วนหนักองค์กรไทย ล็อกเป้า ‘ภาครัฐ – ทหาร – การผลิต – การเงิน’

  รายงานล่าสุดโดย “เช็ค พอยท์ ซอฟต์แวร์” พบว่า ช่วง 6 เดือนที่ผ่านมาระหว่างเดือน ก.ค. – ธ.ค. 2566 หน่วยงานต่าง ๆ ในประเทศไทยถูกโจรไซเบอร์โจมตีมากถึง 1,892 ครั้งต่อสัปดาห์ สูงกว่าค่าเฉลี่ยทั่วโลกกว่าที่ถูกโจมตีประมาณ 1,040 ครั้ง กว่า 800 ครั้ง   Keypoints : •  เป้าหมายหลักคือ หน่วยงานภาครัฐ การทหาร อุตสาหกรรมการผลิต และการเงินการธนาคาร •  ท็อป 3 ภัยคุกคามคือ บอทเน็ต (Botnet), คริปโทไมเนอร์ (Cryptominer), และแรนซัมแวร์ •  ประเทศไทยมีความเสี่ยงต่อการโจมตีทั้งแบบฟิชชิ่ง การหลอกลวงรูปแบบต่าง ๆ และการปล้นทรัพยากร (Resource Hijacking)   ชาญวิทย์ อิทธิวัฒนะ ผู้จัดการสาขาประจำประเทศไทย บริษัท เช็ค…

ภัยใหม่ยุค IoT เครื่องใช้ไฟฟ้าในบ้านถูกแฮ็กไปทำ Botnet! แล้วจะป้องกันได้อย่างไร?

  สมัยนี้อะไร ๆ ก็ดูจะเชื่อมต่ออินเทอร์เน็ตได้ตั้งทั้งหมด ไม่ใช่เฉพาะแต่คอมพิวเตอร์ เราเตอร์ เซิร์ฟเวอร์ และสมาร์ตโฟน แต่รวมไปถึงข้าวของเครื่องใช้อย่าง ตู้เย็น หม้อหุงข้าว ไปจนถึงมีดโกนหนวด   ผลการศึกษาของ Transforma Insights ชี้ว่าภายในปี 2030 น่าจะมีอุปกรณ์ชนิดต่าง ๆ เชื่อมต่อกับอินเทอร์เน็ตรวมกันถึง 24,100 ล้านอุปกรณ์   แต่รู้หรือไม่ว่าขึ้นชื่อว่าเชื่อมเน็ตแล้ว ย่อมเป็นช่องทางในการเข้าออกของผู้ที่ไม่หวังดีได้ทั้งหมด   เครื่องซักผ้าก็ถูกแฮ็กได้   @Johnnie ผู้ใช้งานรายหนึ่งบน X ออกมาโพสต์แสดงตั้งคำถามว่าเครื่องซักผ้าแบรนด์ดัง อยู่ดี ๆ ก็ใช้ข้อมูลอินเทอร์เน็ตถึงวันละ 3.6 จิกะไบต์ ส่วนใหญ่เป็นการอัปโหลดขึ้นในบนเครือข่ายถึง 3.57 จิกะไบต์ ขณะที่ดาวน์โหลดเพียง 100 เมกะไบต์เท่านั้น     ตอนนี้ยังไม่เป็นที่แน่ชัดว่าเกิดจากอะไรแน่ ตั้งแต่ข่าวที่ผู้ผลิตแบรนด์ดังกล่าวบอกว่าจะใช้ข้อมูลจากเครื่องใช้ไฟฟ้าของลูกค้าไปสร้างซอฟต์แวร์ AI (แต่เฉพาะเมื่อได้รับอนุญาตเท่านั้น) ข้อมูลจากเราเตอร์จะผิดพลาด หรือแม้แต่มีคนแอบเอาเครื่องซักผ้าไปขุดคริปโท   ไม่ว่าจะด้วยเหตุผลใดก็ตาม ความกังวลมากที่สุดคงหนีไม่พ้นการความเสี่ยงที่เครื่องใช้เครื่องใช้ไฟฟ้าของบ้านเราจะถูกแฮ็ก…