ความสำคัญของอุปกรณ์รักษาความปลอดภัยเครือข่ายต่อองค์กรยุคใหม่

  ถึงแม้ว่าเทคโนโลยีและอินเทอร์เน็ต จะเป็นสิ่งที่นำพาความสะดวกสบายมาให้ แต่ในขณะเดียวกันก็มาพร้อมกับความเสี่ยงต่าง ๆ มากมาย โดยเฉพาะองค์กรที่ดำเนินธุรกิจในยุคดิจิทัล ยิ่งต้องเจอกับความเสี่ยงหลากหลายรูปแบบ   ดังนั้น การมีอุปกรณ์รักษาความปลอดภัยเครือข่ายที่ดี จึงเป็นสิ่งที่จะช่วยรักษาความปลอดภัยให้กับองค์กรได้ บทความนี้จะพาทุกคนมาดูกันว่า อุปกรณ์รักษาความปลอดภัยเครือข่าย มีความสำคัญต่อองค์กรในยุคดิจิทัลอย่างไร   อุปกรณ์รักษาความปลอดภัยเครือข่าย คืออะไร?   อุปกรณ์รักษาความปลอดภัยเครือข่าย (Network Security Device) คือ อุปกรณ์ที่ออกแบบมาเพื่อปกป้องเครือข่ายคอมพิวเตอร์จากภัยคุกคามทางไซเบอร์ ซึ่งอุปกรณ์ชนิดนี้มีอยู่ด้วยกันหลากหลายประเภท และแต่ละประเภทก็มีจุดประสงค์และวิธีการทำงานที่แตกต่างกันไป   ประเภทของอุปกรณ์รักษาความปลอดภัยเครือข่ายที่ควรรู้จัก   – ไฟร์วอลล์ (Firewall) เป็นอุปกรณ์ที่ทำหน้าที่ควบคุมการเข้า-ออกของข้อมูลระหว่างเครือข่ายภายในและเครือข่ายภายนอก เพื่อป้องกันไม่ให้ข้อมูลภายในถูกโจรกรรมหรือเสียหายจากภัยคุกคามทางไซเบอร์   – ระบบตรวจจับและป้องกันภัยคุกคาม (Intrusion Detection and Prevention System: IDPS) เป็นอุปกรณ์ที่ทำหน้าที่ตรวจจับและป้องกันภัยคุกคามทางไซเบอร์ เช่น ไวรัส มัลแวร์ การโจมตีแบบ Denial-of-Service (DoS) เป็นต้น   – ระบบป้องกันไวรัส…
’สกมช.‘ ชี้ปี 67 แรนซัมแวร์ยังป่วน ล็อคเป้าโจมตีหนีไม่พ้นรัฐ-เอกชน

ในปีที่ผ่านมา มีเหตุการณ์ที่ถูกกลุ่มแฮ็กเกอร์ดัง ที่ชื่อ ล็อคบิท และกลุ่มอื่น ๆ ทำการแฮ็กระบบของหน่วยงานรัฐ และเอกชน ในประเทศไทยประมาณ 30 ครั้ง โดยทาง สกมช. ได้เฝ้าติดตามในดาร์กเว็บ โดย กลุ่ม ล็อคบิท นี้ ได้มีการเรียกค่าไถ่หน่วยงานในไทยมีมูลค่าประมาณ 1,000 ล้านบาท

‘แคสเปอร์สกี้’ เตือนภัยแฝงในเงามืด ‘อุปกรณ์ไอที’ ที่ไม่ผ่านการตรวจสอบ

  ปัจจุบัน ธุรกิจต้องเผชิญกับความเสี่ยงจากการโจมตีไซเบอร์เพิ่มมากขึ้น เนื่องจากมีการเพิ่มการใช้งานอุปกรณ์ไอทีจากภายนอกองค์กรและจากพนักงานเอง   ผลการวิจัยล่าสุดจาก “แคสเปอร์สกี้ (Kaspersky)” พบว่า สองปีที่ผ่านมา ธุรกิจ 77% ได้รับความเสียหายจากการโจมตีไซเบอร์ โดยที่ธุรกิจ 11% ที่ถูกโจมตีมีสาเหตุมาจากการใช้งานอุปกรณ์ไอทีที่ยังไม่ผ่านการตรวจรับรองของบริษัท   โดย ธุรกิจทั่วโลก 11% ที่เป็นเป้าการโจมตีทางไซเบอร์นั้นมีสาเหตุมาจากที่พนักงานใช้งานอุปกรณ์ไอทีจากภายนอกระบบ ซึ่งสามารถจำแนกผลกระทบจากการใช้งานอุปกรณ์ไอทีนอกระบบได้ตามความรุนแรงของความเสียหาย ซึ่งไม่ได้เป็นเพียงเรื่องเล็กน้อย ทั้งการรั่วไหลของข้อมูลลับเฉพาะและความเสียหายต่อธุรกิจ   ไอทีนอกระบบคืออะไร : คำว่าไอทีนอกระบบ หรือ Shadow IT หมายถึงโครงสร้างพื้นฐานด้านไอทีที่อยู่นอกขอบเขตการเฝ้าระวังของฝ่ายไอทีและฝ่ายรักษาความปลอดภัยข้อมูล   เช่น แอปพลิเคชัน อุปกรณ์ต่าง ๆ บริการคลาวด์สาธารณะ และอื่น ๆ ซึ่งไม่ได้นำมาผนวกเข้ากับนโยบายรักษาความปลอดภัยข้อมูลของทางธุรกิจ การนำไอทีนอกระบบมาใช้งานหรือปฏิบัติงานบนระบบดังกล่าว สามารถนำไปสู่ผลเสียหายทางธุรกิจได้   งานวิจัยของแคสเปอร์สกี้พบด้วยว่ามีเหตุการณ์ความเสียหายเกิดขึ้นมากมาย ซึ่งเผยให้เห็นว่าอุตสาหกรรมไอทีตกเป็นเป้าการโจมตีอย่างหนัก ในช่วงปี 2565 – 2566   ข้อมูลระบุว่า ความเสียหายจากการโจมตีทางไซเบอร์ 16% เกิดจากการใช้งานไอทีนอกระบบ…

ดำเนินการเชิงรุก เพิ่มความยืดหยุ่น การปฏิบัติงาน Cyber Security (2)

  ขั้นตอนในการสร้างแผนเชิงรุกเพื่อความยืดหยุ่น การปฏิบัติงาน Cybersecurity ลดความเสี่ยงภัยคุกคามที่มุ่งเป้าโจมตีธุรกิจ โดยเฉพาะภาคการเงินที่ตกเป็นเป้าหมายเพื่อทำลายความสามารถของประเทศ   จากสัปดาห์ที่แล้วที่ผมได้พูดถึงเรื่องการดำเนินการเชิงรุกเพื่อความยืดหยุ่นในการปฏิบัติงานทางไซเบอร์ซิเคียวริตี้โดยเฉพาะในองค์กรทางด้านการเงินและการตื่นตัวขององค์กรในต่างประเทศต่างๆ เพื่อช่วยสร้างความแข็งแกร่งให้กับระบบ วันนี้ผมขอพูดถึงขั้นตอนในการสร้างแผนเชิงรุกเพื่อความยืดหยุ่นกันต่อนะโดยเริ่มจาก   ระบุความเสี่ยงที่อาจเกิดขึ้น : เริ่มต้นด้วยการจัดทำแผนโดยรวมและการเชื่อมต่อโครงข่าย การไหลของข้อมูล ข้อกำหนดด้านความต่อเนื่อง และช่องว่างในกลยุทธ์ความปลอดภัยทางไซเบอร์ในปัจจุบัน ทำความเข้าใจการพึ่งพาภายในและภายนอกองค์กร   รวมไปถึงระบุช่วงระดับการหยุดชะงักที่ยอมรับได้สำหรับการปฏิบัติการที่สำคัญ และเพื่อให้ได้รับมุมมองแบบองค์รวมเกี่ยวกับความสามารถขององค์กรในการต่อต้าน ปรับตัว และ/หรือฟื้นตัวจากภัยคุกคาม   สร้างแผนการตอบสนอง : สร้างช่องทางการสื่อสารที่มีประสิทธิภาพกับบุคคลภายในและภายนอก ตรวจสอบให้แน่ใจว่าทุกคนที่เกี่ยวข้องสามารถเข้าถึงข้อมูลได้ง่ายในทุกที่ทุกเวลา และวางแผนการตอบสนองกับการเชื่อมต่อจากบุคคลที่สามแบบ Zero Trust เพื่อให้มั่นใจว่าผู้ขายจะเข้าถึงได้แบบจำกัด   โดยใช้การเรียนรู้จากภัยคุกคามและแบบทดสอบในอดีตเพื่อทำความเข้าใจสิ่งที่จำเป็น ระบุบุคคลและทีมภายในองค์กรที่จะปฏิบัติตามแผนและกำหนดบทบาทและความรับผิดชอบให้ชัดเจน   มีการคาดการณ์ว่า รายการวัสดุซอฟต์แวร์ (software bills of materials หรือ SBOM) จะกลายเป็นส่วนสำคัญในการรักษาความปลอดภัย เนื่องจากบริษัททางการเงินต้องพึ่งพาแอปและซอฟต์แวร์ของบุคคลที่สามมากขึ้น โดย การ์ทเนอร์ ประมาณการว่า 45% ขององค์กรทั่วโลกจะประสบกับการโจมตีในห่วงโซ่อุปทานซอฟต์แวร์ภายในปี 2568 ซึ่งเพิ่มขึ้น 3 เท่าจากปี…

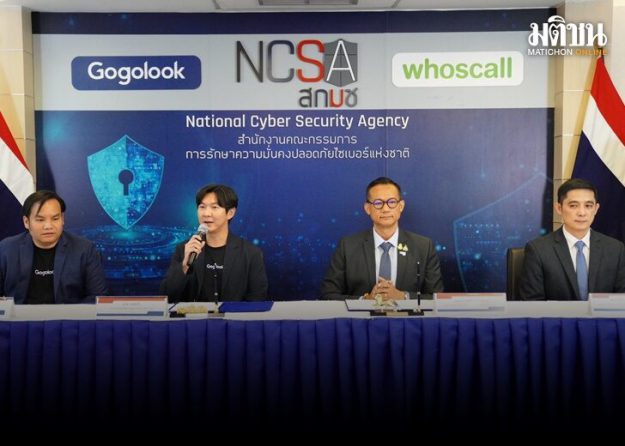
สกมช. ผนึก โกโกลุค หนุนใช้ ฮูส์คอลล์ สกัดโจรไซเบอร์ งดรับสายมิจฉาชีพ

เมื่อวันที่ 18 มกราคม พลอากาศตรี อมร ชมเชย เลขาธิการ สกมช. ร่วมลงนามในบันทึกข้อตกลงความร่วมมือ (MOU) ด้านการรักษาความมั่นคงปลอดภัยทางไซเบอร์ ระหว่าง สกมช. กับ บริษัท โกโกลุค จำกัด โดยนายเจฟฟ์ กัว ประธานเจ้าหน้าที่บริหารและผู้ร่วมก่อตั้งบริษัทโกโกลุค

“เจพีมอร์แกน” ชี้ภัยคุกคามจากแฮ็กเกอร์ในระบบธนาคารเพิ่มขึ้นในปีนี้

ประธานฝ่ายบริหารสินทรัพย์และความมั่งคั่งของเจพีมอร์แกนเปิดเผยว่า เจพีมอร์แกน เชส แอนด์ โค ตรวจพบว่ามีแฮ็กเกอร์จำนวนมากขึ้นที่พยายามเจาะเข้าระบบของธนาคาร ในขณะที่กลุ่มธนาคารยังคงต่อสู้กับอาชญากรรมทางไซเบอร์ที่เพิ่มสูงขึ้นทั่วโลก