
เช็คความพร้อมไอทีก่อน PDPA บังคับใช้

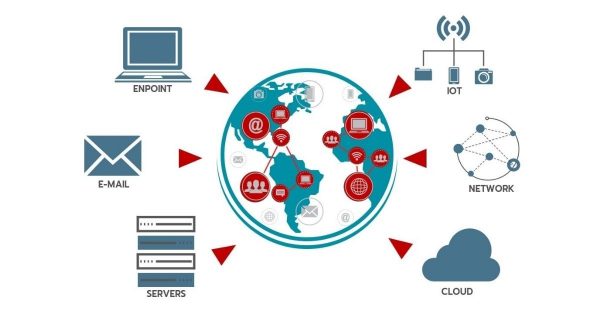
  เช็คความพร้อมไอทีก่อน PDPA บังคับใช้ : โดยนายวรเทพ ว่องธนาการ ผู้จัดการฝ่ายสนับสนุนด้านโซลูชั่น บริษัท ยิบอินซอย จำกัด เชื่อว่าหลายองค์กรในขณะนี้ต่างมีความเข้าใจถึงความสำคัญของการบังคับใช้กฎหมาย PDPA ซึ่งหัวใจสำคัญอยู่ที่ การจัดการข้อมูลส่วนบุคคล ซึ่งจะเป็นการเสริมความมั่นคงปลอดภัยและความมั่นใจให้กับลูกค้าหรือผู้ใช้งาน เพื่อเป็นการส่งท้ายก่อนกฎหมาย PDPA จะมีผลบังคับใช้อย่างเป็นทางการในกลางปีนี้ จึงอยากเชิญชวนองค์กรมาเช็คความพร้อมของระบบไอทีไม่ให้ตกหล่นเครื่องมือสำคัญที่ต้องมีเพื่อให้การดำเนินการตามกฎหมายมีประสิทธิภาพและปลอดภัยสูง นั่นคือ   เครื่องมือค้นหาและจัดประเภทข้อมูล (Data Discovery and Classification) เพราะแต่ละองค์กรต่างมีการจัดเก็บและเรียกใช้และปรับปรุงข้อมูลมากมาย กระจัดกระจายอยู่ในระบบทั้งในองค์กร นอกองค์กร บนคลาวด์ หรือแม้ในปลายทาง หรือ เอนด์พอยต์ อย่างโทรศัพท์มือถือ หรือ BYOD ต่าง ๆ ดังนั้น การค้นหาและจัดประเภทข้อมูล จึงเป็นก้าวเริ่มต้นที่สำคัญในการวางระบบความปลอดภัยให้ข้อมูล เพราะเราคงไม่สามารถคุ้มครองข้อมูลส่วนบุคคลหรือข้อมูลใด ๆ ได้เลยหากไม่รู้ว่าข้อมูลนั้นอยู่ที่ไหน ข้อมูลใดสำคัญหรือไม่สำคัญและควรกำหนดแนวทางคุ้มครองอย่างไร การมีเครื่องมือไอทีที่ดีในการจัดทำคลังข้อมูลส่วนบุคคล นับเป็นการสร้างกระบวนการบริหารเชิงรุกไม่ให้มีการนำข้อมูลไปใช้ผิดวัตถุประสงค์หรือผิดกฎหมาย ไม่ว่าจะเป็นการเพิ่มประสิทธิภาพในการค้นหา ระบุตำแหน่งที่จัดเก็บ และคัดแยกประเภทของข้อมูลส่วนบุคคลในระบบ การกำหนดสิทธิในการเข้าถึงผ่านการกำกับดูแลได้จากจุดเดียว สามารถติดตามกิจกรรมที่เกิดขึ้นกับการเรียกหรือใช้งานข้อมูลเหล่านั้นได้ทั้งการตรวจสอบย้อนหลัง หรือป้องปรามโดยการแจ้งเตือนทันทีที่เกิดการละเมิดนโยบายหรือข้อตกลง รวมถึงป้องกันการเข้าถึงข้อมูลด้วยการเข้ารหัส…

สุดพิเรนทร์! แฮกเกอร์ป่วน ‘โรงประปา’ ฟลอริดา ป้อนคำสั่งเติม ‘โซดาไฟ’ เพิ่ม 100 เท่า!!

  ทางการสหรัฐฯ เผยมีกลุ่มแฮกเกอร์โจมตีระบบจ่ายน้ำประปาของเมืองแห่งหนึ่งในรัฐฟลอริดา โดยป้อนคำสั่งเพิ่มปริมาณ “โซดาไฟ” เกินกว่าปกติถึง 100 เท่า แต่โชคดีที่เจ้าหน้าที่ตรวจพบความผิดปกติได้ทัน และไม่มีประชาชนได้รับอันตราย อย่างไรก็ตาม บ็อบ กูอัลทิเอรี ผู้ปกครองเทศมณฑลพิเนลลัส ชี้ว่านี่เป็นอีกหนึ่งตัวอย่างที่สะท้อนภัยคุกคามทางไซเบอร์ต่อระบบสาธารณูปโภคขั้นพื้นฐานของสหรัฐฯ ผู้ดูแลระบบคอมพิวเตอร์ของโรงกรองน้ำเมืองโอลด์สมาร์ (Oldsmar) ตรวจพบเมื่อบ่ายวันศุกร์ที่แล้ว (5) ว่า มีใครบางคนกำลังเข้าถึงซอฟต์แวร์ควบคุมการทำงานของโรงงานจากระยะไกล โดยบุคคลปริศนาได้เลื่อนเมาส์ไปยังปุ่มฟังก์ชันต่างๆ อยู่นานหลายนาที ก่อนจะสั่งเพิ่มปริมาณ “โซเดียมไฮดรอกไซด์” หรือโซดาไฟลงในน้ำ โดยปกติแล้วสารชนิดนี้จะถูกเติมในปริมาณเพียงเล็กน้อยเพื่อควบคุมค่าความเป็นกรดและแยกโลหะออกจากน้ำ ก่อนที่น้ำจะถูกจ่ายไปยังผู้บริโภค แฮกเกอร์รายนี้ได้สั่งเพิ่มปริมาณโซเดียมไฮดรอกไซด์จากอัตราส่วน 100 ต่อ 1,000,000 เป็น 11,100 ต่อ 1,000,000 หรือเกินค่าปกติถึง 100 เท่าตัว ก่อนที่จะออกจากระบบไป “มันเป็นปริมาณที่เพิ่มขึ้นจนเข้าข่ายอันตราย แต่โชคดีที่เราสามารถตรวจพบในทันที” กูอัลทิเอรี เผยกับสื่อมวลชน พร้อมยืนยันว่าไม่มีผู้ใช้น้ำได้รับอันตรายจากเหตุการณ์นี้ เนื่องจากต้องใช้เวลาอย่างน้อย 24 ชั่วโมงกว่าน้ำประปาที่ถูกเติมโซเดียมไฮดรอกไซด์เกินขนาดจะถูกจ่ายไปถึงผู้บริโภคในเมือง ซึ่งระหว่างนั้นระบบความปลอดภัยของโรงกรองน้ำก็จะแจ้งเตือนเจ้าหน้าที่ให้ทราบถึงคุณภาพน้ำที่เปลี่ยนแปลงไป สำนักงานสอบสวนกลางสหรัฐฯ (FBI) และหน่วยซีเคร็ตเซอร์วิสได้รับการประสานให้เข้ามาช่วยตรวจสอบเรื่องนี้ แต่ยังไม่สามารถระบุตัวผู้ต้องสงสัยได้ พนักงานสอบสวนยังไม่ฟันธงว่าปฏิบัติการโจมตีครั้งนี้เป็นฝีมือของบุคคลที่อยู่ภายในหรือนอกสหรัฐอเมริกา และเหตุใดโรงกรองน้ำโอลด์สมาร์จึงตกเป็นเป้าหมาย…