หมุนตามโลก : แฉกลโกงหลอกเอไอด้วยอีเมลแค่ฉบับเดียว
คนส่วนใหญ่มักคิดว่าผู้ช่วยเอไอหรือตัวแทนเอไอสมัยนี้ฉลาดจนไม่มีทางถูกหลอกง่ายๆ ผ่านทางอีเมล

คนส่วนใหญ่มักคิดว่าผู้ช่วยเอไอหรือตัวแทนเอไอสมัยนี้ฉลาดจนไม่มีทางถูกหลอกง่ายๆ ผ่านทางอีเมล
การโจมตีแอปพลิเคชัน AI ถูกจัดเป็นหนึ่งในความเสี่ยงสำคัญ เนื่องจากองค์กรนำเครื่องมือ AI มาใช้งานเพิ่มขึ้นอย่างต่อเนื่อง
ในยุคที่ AI ไม่ได้ทำหน้าที่แค่ “คุย” (Chatbot) แต่เริ่มขยับไปสู่การ “ทำ” แทนมนุษย์ ไม่ว่าจะเป็นการคลิก จองตั๋ว หรือรันคำสั่งในระบบ ความสะดวกสบายนี้กำลังกลายเป็นเป้าหมายใหม่ของอาชญากรไซเบอร์ ล่าสุดไมโครซอฟท์และนักวิจัยความปลอดภัยหลายสำนักได้ออกมาเตือนถึงความเสี่ยงระดับวิกฤตของฟีเจอร์ Agentic AI ที่กำลังถูกนำมาใช้ในองค์กรและเบราว์เซอร์ยุคใหม่
โลกไซเบอร์ในช่วงปลายปี 2025 กำลังเดือดพล่านอย่างที่ไม่เคยเป็นมาก่อน แค่ในเดือนพฤศจิกายน CISA เพิ่งออกแจ้งเตือนเร่งด่วนถึงช่องโหว่ร้ายแรงบน Control Web Panel (CVE-2025-48703) ที่เปิดให้แฮกเกอร์สามารถฉีดคำสั่ง และยึดเซิร์ฟเวอร์ได้โดยสมบูรณ์แบบ โดยไม่จำเป็นต้องพิสูจน์ตัวตน
ธนาคารแห่งประเทศไทย (ธปท.) ได้ออกแนวนโยบายเกี่ยวกับการบริหารจัดการความเสี่ยงจากการใช้งาน AI (AI Risk Management Policy) สำหรับผู้ให้บริการทางการเงิน เมื่อวันที่ 12 กันยายน 2568 ซึ่งเป็นเรื่องที่น่าจับตามองอย่างยิ่ง เพราะนโยบายฉบับนี้ไม่ได้เป็นแค่เรื่องของเทคโนโลยี แต่ยังเกี่ยวข้องกับการกำกับดูแลที่ดีและการคุ้มครองผู้บริโภคด้วย
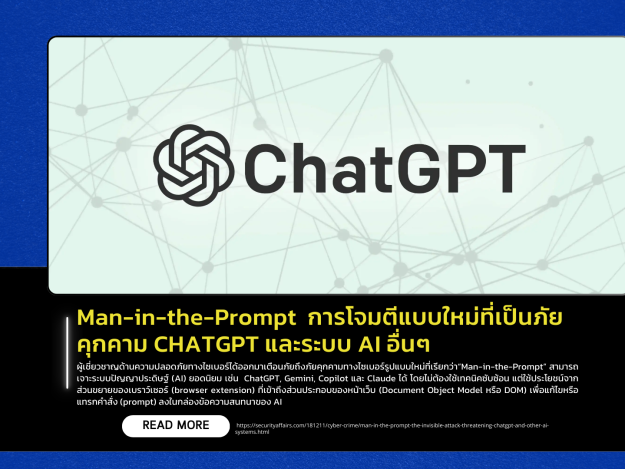
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ได้ออกมาเตือนภัยถึงภัยคุกคามทางไซเบอร์รูปแบบใหม่ที่เรียกว่า “Man-in-the-Prompt” สามารถเจาะระบบปัญญาประดิษฐ์ (AI) ยอดนิยม เช่น ChatGPT, Gemini, Copilot และ Claude ได้ โดยไม่ต้องใช้เทคนิคซับซ้อน แต่ใช้ประโยชน์จากส่วนขยายของเบราว์เซอร์ (browser extension) ที่เข้าถึงส่วนประกอบของหน้าเว็บ (Document Object Model หรือ DOM) เพื่อแก้ไขหรือแทรกคำสั่ง (prompt) ลงในกล่องข้อความสนทนาของ AI
เราใช้คุกกี้เพื่อพัฒนาประสิทธิภาพ และประสบการณ์ที่ดีในการใช้เว็บไซต์ของคุณ คุณสามารถศึกษารายละเอียดได้ที่ นโยบายความเป็นส่วนตัว