‘สกมช.’ จับมือ ‘เทรนด์ไมโคร’ ปั้นนักรบไซเบอร์อุดช่องโหว่ขาดแคลนผู้เชี่ยวชาญ

  เมื่อมีการใช้งานออนไลน์มากขึ้น ทุกคนสามารถเข้าถึงบริการต่างๆ ได้ง่ายผ่านอุปกรณ์ของตนเอง จึงกลายเป็นการเพิ่มโอกาสให้แฮกเกอร์สามารถเข้าถึงข้อมูล หรือ สร้างภัยหลอกลวงต่างๆ ถึงผู้คนได้ง่าย ดังนั้นคนทุกกลุ่มจึงจำเป็นต้องมีความรู้เท่าทันภัยดังกล่าวเพื่อไม่ให้ตกเป็นเหยื่อ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) จึงถูกตั้งขึ้นมาเพื่อทำหน้าที่ในการกำหนดนโยบาย มาตรการแนวทางการรักษาความมั่นคงปลอดภัยไซเบอร์ สำหรับหน่วยงานภาครัฐและภาคเอกชนในการป้องกันรับมือ และลดความเสี่ยงจากภัยคุกคามทางไซเบอร์ ทว่า ปัญหาที่สำนักงานและประเทศไทยกำลังเผชิญคือบุคลากรที่จะเข้ามารับมือกับภัยคุกคามไซเบอร์นั้นไม่เพียงพอ   ***ไทยขาดบุคลากรป้องกันภัยไซเบอร์หลักแสนคน ‘พล.อ.ปรัชญา เฉลิมวัฒน์’ เลขาธิการคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ กล่าวว่า เหตุผลที่บุคลากรไซเบอร์ขาดแคลนเป็นเพราะบุคคลเหล่านี้จำเป็นต้องมีความรู้เทคนิครอบด้าน ดังนั้น กว่าจะสร้างบุคคลากรที่ทำงานด้านนี้ได้อย่างมีประสิทธิภาพต้องใช้เวลานานและต้องมีการวางแผนระยะยาวในการสร้างบุคลากรเพื่อมาสนับสนุนการทำงานด้านนี้ของประเทศได้ ขณะที่ สกมช.เป็นสำนักงานที่มีอัตราโครงสร้างพนักงาน 480 คน แต่เนื่องจากการขาดแคลนงบประมาณและการสนับสนุนด้านบุคลากร ทำให้ในปัจจุบันบุคลากรของ สกมช.มีเพียง 40 คนโดยประมาณ บวกกับลูกจ้างอีกประมาณ 20 คน ทำให้สำนักงานประสบปัญหาด้านการดำเนินงาน สกมช.จึงพยายามแสวงหาความร่วมมือจากพันธมิตรต่างๆ ที่จะให้ความร่วมมือกับหน่วยงานในการพัฒนาบุคลากรในทุกมิติ อย่างไรก็ตาม การโจมตีทางไซเบอร์มีการขยายตัวมากขึ้นในช่วงนี้ ส่วนหนึ่งมาจากสถานการณ์โรคระบาดที่ส่งผลให้การใช้งานระบบดิจิทัลมากขึ้น ทำให้มีผู้ไม่ประสงค์ดีมองเห็นโอกาสในการคุกคามความปลอดภัยตามช่องทางเหล่านี้กันมากขึ้น ผู้ใช้คอมพิวเตอร์ต้องอาศัยการดูแลเอาใจใส่ด้านซิเคียวริตี หรือความมั่นคงปลอดภัยตามหน่วยงานภาคส่วนต่างๆ กันอย่างรัดกุมมากยิ่งขึ้น จึงทำให้ต้องเร่งเสริมสร้างความรู้และยกระดับทักษะด้านความมั่นคงปลอดภัยไซเบอร์ให้แก่บุคลากรของหน่วยงานทั้งภาครัฐและเอกชนอย่างเข้มข้น เพื่อให้มีกระบวนการทำงานที่ตระหนักถึงความมั่นคงปลอดภัยเป็นสำคัญ และมีแนวทางและกระบวนการในการรับมือกับภัยคุกคามได้อย่างเท่าทันต่อเหตุการณ์ สำนักงานจึงได้มีการหารือกับบริษัท เทรนด์ไมโคร ประเทศไทย ในฐานะองค์กรที่มีความเชี่ยวชาญด้านความมั่นคงปลอดภัยไซเบอร์ในระดับโลก…
อาชญากรรมบนอินเทอร์เน็ต ก่อต้นทุนทางเศรษฐกิจแค่ไหน

  เมื่อหลายองค์กรถูกโจมตีทางไซเบอร์ และการที่หน่วยงานรัฐถูกจารกรรมข้อมูลบ่อยครั้ง สะท้อนปัญหาอาชญากรรมบนอินเทอร์เน็ตที่เพิ่มขึ้น ซึ่งเป็นอันตรายต่อเราทุกคน ไม่กี่วันที่ผ่านมา มีข่าวหลายองค์กรถูกโจมตีทางไซเบอร์ ทั้งข้อมูลนักท่องเที่ยวต่างชาติหลายล้านคนที่มาไทยรั่วไหล (22 ก.ย. 2564) ฐานข้อมูลกระทรวงสาธารณสุขถูกเจาะ ทำให้ข้อมูลคนไข้นับหมื่นคนถูกขโมยไป (7 ก.ย. 2564) การที่หน่วยงานรัฐถูกจารกรรมข้อมูลบ่อยครั้ง สะท้อนปัญหาอาชญากรรมบนอินเตอร์เน็ตที่เพิ่มขึ้น อันตรายต่อเราทุกคน Cybercrime Magazine ประเมินว่า ในปี 2021 ความเสียหายจากอาชญากรรมบนอินเทอร์เน็ตทั่วโลกสูงถึง 6 ล้านล้านดอลลาร์สหรัฐฯ ถ้าเทียบความเสียหายคิดเป็นขนาดของ GDP พบว่าเป็นรอง GDP ของประเทศสหรัฐอเมริกาและจีนเท่านั้น ขณะที่ PurpleSec LLC ระบุว่าตั้งแต่มีการแพร่ระบาดของโควิด-19 จำนวนอาชญากรรมบนอินเทอร์เน็ตเพิ่มขึ้นถึง 6 เท่า   อาชญากรรมบนอินเทอร์เน็ตมีหลายประเภท ครอบคลุมตั้งแต่เรื่องความมั่นคงของชาติ ความปลอดภัยของหน่วยงานและบุคคล เรื่องการเงิน เรื่องคุ้มครองข้อมูล ภาพโป๊เปลือย ฯลฯ จากข้อมูลของกองบังคับการปราบปรามการกระทำความผิดเกี่ยวกับอาชญากรรมทางเทคโนโลยีระบุว่า อาชญากรรมที่พบบ่อยบนอินเทอร์เน็ตมี 8 ประเภท ได้แก่ 1. ด้านการเงิน เช่น…

ระวัง Gifthorse มัลแวร์หลอกถูกเงินรางวัล บนมือถือ Android

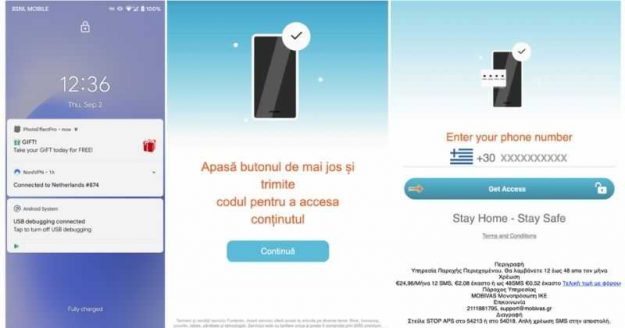
ระวัง Gifthorse มัลแวร์หลอกถูกเงินรางวัล มีการติดเชื้อบนมือถือ Android กว่า 10 ล้านเครื่อง จากทั่วโลก ทั้งนี้รวมถึงประเทศไทยด้วยนะ โดย Zimperium บริษัทวิจัยด้านความปลอดภัยได้ค้นพบมัลแวร์ดังกล่าว โดย ผู้ใช้ติดมัลแวร์โดยใช้แอปบน Android พบโทรจัน 200 รายการซึ่งโหลดมาจาก Play Store ในรูปแบบแอปแฝงมัลแวร์อีกแล้ว ล่าสุด Google ได้นำแอปเหล่านั้นออกจาก Google Play แล้ว แต่ยังพบได้บนนอก store หรือ store โหลดแอปอื่นๆที่ไม่ใช่ Google Play   ระวัง Gifthorse มัลแวร์หลอกถูกเงินรางวัล คุณเสียเงินฟรี   กลุ่มมัลแวร์ GriftHorse อาจขโมยเงินหลายล้านรายจากผู้ที่ตกเป็นเหยื่อทั่วโลกทุกเดือน     มัลแวร์หลอกโดยให้คุณคลิกลิงก์บนหน้าแจ้งเตือนคุณเป็นผู้โชคดี ซึ่งไม่มีอันตรายในตอนแรก แต่จากนั้นก็หลอกให้ผู้ใช้สมัครใช้บริการระดับพรีเมียม โดยไม่ทราบว่ากลุ่มโทรจันกำลังขโมยเงินจากคุณ แอปที่เป็นอันตรายเหล่านี้เป็นภัยคุกคามต่ออุปกรณ์ Android เนื่องจากเรียกเก็บเงินจำนวนพิเศษประมาณ 1500 บาทไทย…

ฟินแลนด์อ้างถูกรัฐต่างชาติจ้องจารกรรมข้อมูลทางไซเบอร์

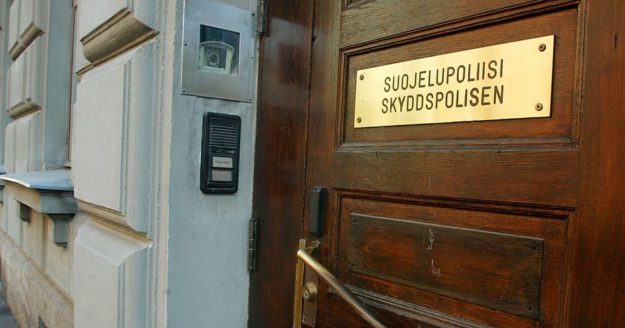
  สำนักงานความมั่นคงและข่าวกรองของฟินแลนด์ (Supo) เปิดเผยรายงานด้านความมั่นคงในภาพรวมของประเทศ (National Security Overview) ที่ชี้ให้เห็นว่าฟินแลนด์ตกเป็นเป้าหมายการจารกรรมทางไซเบอร์ที่มีรัฐบาลต่างประเทศหนุนหลังอย่างต่อเนื่อง และเชื่อว่าจะยังดำเนินต่อไปอีกนาน Supo ระบุว่ารัฐบาลของประเทศเผด็จการหลายประเทศอยู่เบื้องหลังปฏิบัติการจารกรรมทางไซเบอร์ที่เกิดขึ้น โดยมีเป้าประสงค์เพื่อเสริมนโยบายของตนและพยายามครอบงำผู้กำหนดนโยบายของฟินแลนด์ โดยได้มีการพุ่งเป้าโจมตีต่อบริษัทห้างร้านและสถาบันการศึกษาด้วย ในห้วงหลายปีที่ผ่านมาฟินแลนด์ประสบภัยคุกคามทางไซเบอร์อย่างหนักหน่วง ตั้งแต่การรีดไถเงินบริษัทเอกชนด้วยมัลแวร์เรียกค่าไถ่ ไปจนถึงการโจมตีโครงสร้างพื้นฐานและสาธารณูปโภคสำคัญ อย่างระบบการประปาและสาธารณสุข ที่มา yle   —————————————————————————————————————————————– ที่มา : Beartai     / วันที่เผยแพร่  28 ก.ย.2564 Link : https://www.beartai.com/news/itnews/795888

แฮคเกอร์ โจมตี นิวซีแลนด์ ทำอินเตอร์เน็ตล่มนานกว่าชั่วโมงในหลายเมืองใหญ่

  บริษัท โวคัส นิวซีแลนด์ ผู้ให้บริการอินเตอร์เน็ตใหญ่เป็นอันดับ 3 ของนิวซีแลนด์ เปิดเผยเมื่อวันที่ 3 กันยายนนี้ว่า ระบบป้องกันการโจมตีด้วยเท็คนิค “ดีดีโอเอส” ต่อยูสเซอร์รายหนึ่งของบริษัท ส่งผลให้เกิดอินเตอร์เน็ตล่ม เป็นเวลานาน 30 นาทีเป็นอาณาบริเวณกว้างขวาง ครอบคลุม อ็อคแลนด์, กรุงเวลลิงตันและไครส์เชิร์ช ซึ่งเป็น 3 เมืองใหญ่สุดของประเทศ หนังสือพิมพ์ นิวซีแลนด์ เฮรัลด์ รายงานว่า การโจมตีดังกล่าวเกิดขึ้นจากแฮคเกอร์ที่ใช้เทคนิค ดีดีโอเอส ซึ่งเป็นการส่งคำสั่งซ้ำๆ ไปยังเซิร์ฟเวอร์ของบริษัท เป็นจำนวนมากในเวลาอันรวดเร็ว จนระบบไม่อาจตอบสนองได้ทัน ทำให้เกิดการล่มเป็นวงกว้างดังกล่าว รายงานข่าวระบุว่าเหตุเกิดขึ้นเมื่อช่วงบ่าย เมื่อผู้ใช้บริการไม่สามารถเข้าถึงอินเตอร์เน็ตได้ในพื้นที่ดังกล่าว ผู้ใช้บริการบางคนระบุว่า ไม่สามารถใช้งานอินเตอร์เน็ตได้นานถึง 90 นาที ทางด้าน กีวีแบงก์ ธนาคารพาณิชย์ในนิวซีแลนด์ เปิดเผยว่า ธนาคารประสบปัญหาในเครือข่ายอินเตอร์เน็ต จนส่งผลกระทบต่อการดำเนินงานของธนาคาร จนต้องอาศัยระบบสำรองเพื่อให้สามารถดำเนินกิจกรรมได้ตามปกติต่อไป   ————————————————————————————————————————————————————- ที่มา : มติชนออนไลน์       /…

บริษัท ‘ไอที’ ก็แพ้ให้ ‘แรนซัมแวร์’

  ผ่านมามีบริษัททางด้านไอทีที่น่าจะมีความรู้ และเครื่องมือระดับสูงในการป้องกันภัยคุกคาม พลาดท่าถูกมัลแวร์เรียกค่าไถ่ หรือแรนซัมแวร์โจมตี เหตุการณ์นี้ได้แสดงให้เห็นว่าทุกบริษัทล้วนมีความเสี่ยงที่จะตกเป็นเหยื่อของภัยคุกคามได้เสมอ [บทความนี้ตีพิมพ์เมื่อวันที่ 5 เมษายน 2564 เขียนโดยนักรบ เนียมนามธรรม คอลัมน์ Think Secure หนังสือพิมพ์กรุงเทพธุรกิจ]   คงไม่มีใครคาดคิดว่าบริษัททางด้านไอทีที่น่าจะมีความรู้ และเครื่องมือระดับสูงในการป้องกันภัยคุกคามจะพลาดท่าถูกมัลแวร์เรียกค่าไถ่ หรือแรนซัมแวร์โจมตี แต่เมื่อไม่กี่วันที่ผ่านมาแทบทั้งโลกก็ต้องตะลึง หลังบริษัทผู้ผลิตคอมพิวเตอร์ชื่อดังจากไต้หวันออกมายอมรับว่า ถูกแรนซัมแวร์โจมตีสำเร็จซึ่งบริษัทนี้คนไทยส่วนใหญ่รู้จักและใช้คอมพิวเตอร์ที่เขาผลิตเสียด้วยครับ เรื่องเริ่มจากกลุ่ม REvil นักเรียกค่าไถ่ไซเบอร์ได้ออกมาอ้างว่า ทางกลุ่มต้องการค่าไถ่ไม่น้อยกว่า 50 ล้านดอลลาร์จากบริษัทผู้ผลิตคอมพิวเตอร์ชื่อดังจากไต้หวันที่ตกเป็นเหยื่อ โดยราคานี้เป็นราคาที่กลุ่ม REvil รับได้ถ้าเหยื่อยอมจ่ายตามที่เรียกอย่างรวดเร็ว แต่ก็ถือเป็นค่าไถ่ที่แพงมากกว่าปกติอยู่ดีเพราะค่าไถ่สูงสุดที่กลุ่มนี้เรียกจากเหยื่อรายอื่นเมื่อเดือนที่ผ่านมายังอยู่ที่ 30 ล้านดอลลาร์ บทสนทนาระหว่างตัวแทนของบริษัทและกลุ่ม REvil ถูกเปิดเผยว่า มีการต่อรองให้ลดราคาค่าไถ่ลงมาประมาณ 20% ถ้าบริษัทยอมจ่ายเงินภายในวันที่กำหนด และถ้าไม่มีความคืบหน้าต่อจากนี้ภายใน 8 วัน จะต้องจ่ายค่าไถ่สูงขึ้นเป็นเงินถึง 100 ล้านดอลลาร์เลยทีเดียว   นี่คือวิธีการที่กลุ่ม REvil ใช้กระตุ้นให้บริษัทที่ตกเป็นเหยื่อร้อนรน หลังจากที่เจาะเข้าระบบของบริษัทที่ตกเป็นเหยื่อได้พวกเขาก็จะเริ่มสูบข้อมูลลับหรือข้อมูลสำคัญ จากนั้นก็เปิดประมูลเพื่อขายข้อมูลของเหยื่อที่ขโมยมาในเว็บใต้ดินของกลุ่มต่อ โดยจะมีการนำไฟล์ข้อมูลบางส่วนมาแสดงให้เห็นว่าข้อมูลที่ขโมยมามีฐานข้อมูลลูกค้าของบริษัท รวมถึงหมายเลขบัญชี…