เปิดโผ ‘วายร้ายไซเบอร์’ ไทยเผชิญ ‘ฟิชชิ่ง-แรนซัมแวร์’ พุ่งสูงขึ้น

  ไทย เผชิญภัยไซเบอร์เพิ่มขึ้น ระบุเหตุการณ์โจมตีด้วยแรนซัมแวร์ในไทยขยายเพิ่มถึงสองเท่าตัวในปี 2023 เมื่อเทียบปี 2022 ขณะที่ ‘ฟิชชิ่ง’ และ ‘การขโมยข้อมูลส่วนตัว’ คือภัยคุกคามไซเบอร์ที่ส่งผลมากที่สุด องค์กร 50% จัดอันดับให้เป็นภัยคุกคามที่สร้างความกังวลใจอันดับต้น ๆ   ฟอร์ติเน็ต ผู้นำระดับโลกด้านไซเบอร์ซีเคียวริตี้ เผยผลสำรวจใหม่ ที่จัดทำโดย IDC เกี่ยวกับสถานการณ์การดำเนินงานด้านการรักษาความปลอดภัย ในหัวข้อ The State of Security Operations (SecOps) ในภาคพื้นเอเชียแปซิฟิก เน้นถึงบทบาทของ AI และระบบอัตโนมัติ ที่เข้ามาช่วบจัดการภัยไซเบอร์ ได้ในหลายแง่มุม   โดยภัยคุกคามทางไซเบอร์ที่พบมากที่สุด ฟิชชิ่ง และการขโมยข้อมูลส่วนตัวคือภัยคุกคามทางไซเบอร์ที่ส่งผลมากที่สุด ซึ่งองค์กรเกือบ 50% จัดอันดับให้ภัยคุกคามดังกล่าวเป็นความกังวลใจอันดับต้น   โดยภัยคุกคามห้าอันดับแรก ได้แก่ •  ฟิชชิ่ง •  การขโมยข้อมูลส่วนตัว •  แรนซัมแวร์ •  ช่องโหว่ที่ยังไม่ได้รับการแก้ไข • …

เตือนภัย AI ขโมยรหัสผ่าน ใช้เสียงแป้นพิมพ์ แม่นยำ 95% แนะใช้สแกนหน้า-นิ้วแทน

  AI ในปัจจุบันได้พัฒนาไปไกลมาก นักวิจัยจาก Cornell University ได้ค้นพบว่า AI สามารถขโมยข้อมูลส่วนตัว โดยใช้การจับเสียงจากแป้นพิมพ์ ซึ่งสามารถขโมยรหัสผ่านด้วยความแม่นยำถึง 95%   AI หรือปัญญาประดิษฐ์ อาจไม่ได้มีแค่ข้อดีเพียงอย่างเดียว แต่ AI ในอนาคตอาจกลับมาทำร้ายเราได้หากเราไม่รู้จักและเข้าใจมันมากพอ ซึ่งนักวิจัยจาก Cornell University ได้ทำการทดลองและวิจัยการใช้ AI เพื่อขโมยรหัสผ่านและปรากฏว่ามันสามารถทำได้แม่นยำถึง 95% เลยทีเดียว   นักวิจัยได้ฝึกโมเดล AI เกี่ยวกับเสียงการกดแป้นพิมพ์และปรับใช้บนโทรศัพท์ที่อยู่ใกล้ไมโครโฟนในตัว ซึ่งปัญญาประดิษฐ์จะฟังการกดแป้นพิมพ์บนอุปกรณ์ Macbook Pro และสามารถแกะรหัสผ่านด้วยความแม่นยำ 95% ซึ่งเป็นความแม่นยำสูงสุดที่นักวิจัยเคยเห็นโดยไม่ต้องใช้โมเดลภาษาขนาดใหญ่   ทีมวิจัยยังได้ทดสอบความแม่นยำระหว่างการโทรผ่านแอปพลิเคชัน Zoom ซึ่งบันทึกการกดแป้นพิมพ์ด้วยไมโครโฟนของแล็ปท็อปในระหว่างการประชุม ในการทดสอบนี้ AI มีความแม่นยำถึง 93% ในการสร้างการกดแป้นพิมพ์ซ้ำ ใน Skype โมเดลมีความแม่นยำ 91.7% เรียกได้ว่า AI สามารถแกะรหัสผ่านได้แม่นยำมาก   วิธีแก้การโจมตีนี้คือให้หลีกเลี่ยงการล็อกอินโดยใช้รหัสผ่าน…

พบคนไทยตกเป็นเหยื่อภัยไซเบอร์ เสียหายกว่า 40,000 ล้านบาท

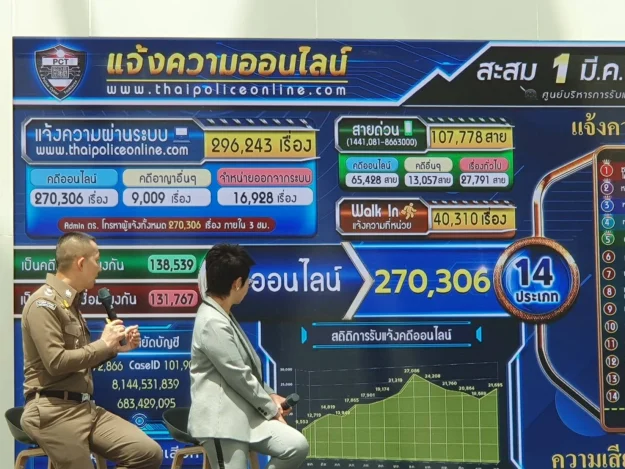
  ตำรวจไซเบอร์ เปิดสถิติหลอกลวงทางออนไลน์ ในรอบ 1 ปี พบยอดแจ้งความเฉียด 3 แสนคดี มูลค่าเสียหายเกือบ 40,000 ล้านบาท ชี้คดีหลอกขายสินค้าสูงที่สุด ตามด้วยหลอกให้โอนเงิน ด้าน เอไอเอส เปิดตัว ดัชนีชี้วัดสุขภาวะดิจิทัล พบคนไทยมีความรู้ด้านดิจิทัล แค่พื้นฐาน พบว่า มีกว่า 44% ต้องมีการพัฒนาทักษะให้เท่าทันโลกดิจิทัล   16 มิ.ย. 2566 – พล.ต.ต.นิเวศน์ อาภาวศิน รองผู้บัญชาการ กองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี (รอง ผบช.สอท.) เปิดเผยสถิติการหลอกลวงทางออนไลน์ ผ่านระบบแจ้งความออนไลน์บน www.thaipoliceonline.com ยอดสะสม 1 มี.ค. 65 – 31 พ.ค. 2566 พบว่า มียอดสูงถึง 296,243 เรื่อง คิดเป็นมูลค่าความเสียหายเกือบ 40,000 ล้านบาท หรือ คิดเป็นเฉลี่ย…

บริษัทการเงินออสเตรเลียไม่จ่ายค่าไถ่ตามที่แฮ็กเกอร์ขู่

  ซิดนีย์ 11 เม.ย.- บริษัทการเงินในออสเตรเลียตัดสินใจไม่จ่ายค่าไถ่ให้แก่ผู้เจาะระบบคอมพิวเตอร์ หรือแฮ็กเกอร์ที่ขโมยข้อมูลส่วนตัวของลูกค้าครั้งใหญ่ที่สุดครั้งหนึ่งในประวัติศาสตร์ออสเตรเลีย   ละติจูด ไฟแนนเชียล (Latitude Financial) ซึ่งเป็นบริษัทปล่อยสินเชื่อและบัตรเครดิต เผยเมื่อเดือนมีนาคมว่า แฮ็กเกอร์ได้ขโมยข้อมูลส่วนตัวของลูกค้าชาวออสเตรเลียและนิวซีแลนด์ประมาณ 14 ล้านราย และเมื่อไม่นานมานี้บริษัทได้รับคำขู่เรียกค่าไถ่จากกลุ่มที่อยู่เบื้องหลังการโจมตีไซเบอร์ดังกล่าว แต่ไม่ให้ความสนใจตามที่รัฐบาลแนะนำ   บริษัทชี้แจงต่อตลาดหลักทรัพย์ออสเตรเลียในวันนี้ว่า จะไม่ให้รางวัลแก่พฤติกรรมของอาชญากร และไม่เชื่อว่าแฮ็กเกอร์จะคืนหรือทำลายข้อมูลที่ขโมยไปหากได้เงินค่าไถ่ การจ่ายค่าไถ่มีแต่จะส่งเสริมให้มีความพยายามขู่กรรโชกมากยิ่งขึ้น   ละติจูด ไฟแนนเชียลไม่ได้เปิดเผยข้อเรียกร้องของแฮ็กเกอร์ โดยเผยเพียงว่าข้อมูลที่ถูกขโมยประกอบด้วยใบขับขี่ของชาวออสเตรเลียและนิวซีแลนด์จำนวน 7 ล้าน 9 แสนราย หมายเลขหนังสือเดินทางจำนวน 53,000 เลขหมาย ข้อมูลย้อนไปถึงปี 2548 จำนวน 6 ล้าน 1 แสนรายซึ่งประกอบด้วยชื่อ ที่อยู่ หมายเลขโทรศัพท์ และวันเดือนปีเกิด   ด้านรัฐมนตรีมหาดไทยออสเตรเลียที่เคยประณามแฮ็กเกอร์ว่าเป็นอาชญากรชั้นต่ำกล่าวว่า การจ่ายค่าไถ่มีแต่จะส่งเสริมรูปแบบการทำธุรกิจด้วยการเรียกค่าไถ่ เพราะอาชญากรเหล่านี้มักกลับมาเรียกค่าไถ่เหยื่อซ้ำอีก ทั้งที่รับปากว่าจะยุติหลังจากได้เงินค่าไถ่แล้ว.       ————————————————————————————————————————————————————————————————- ที่มา : …

เตือนภัย มิจฉาชีพเลียนแบบเพจตำรวจไซเบอร์ หลอกลวงแอดไลน์ อ้างช่วยเหลือคดี ขโมยข้อมูลส่วนตัวสร้างความเสียหายกับเหยื่อ

    โฆษก บช.สอท.เตือนภัย มิจฉาชีพเลียนแบบเพจตำรวจไซเบอร์ หลอกลวงแอดไลน์ อ้างช่วยเหลือคดี แต่กลับเอาข้อมูลส่วนตัวเหยื่อไปก่อเหตุสร้างความเสียหาย   วันนี้ (27 มี.ค.) พ.ต.อ.กฤษณะ พัฒนเจริญ โฆษก บช.สอท. ขอประชาสัมพันธ์เตือนภัย มิจฉาชีพปลอม หรือลอกเลียนแบบเพจเฟซบุ๊กของตำรวจไซเบอร์ แอบอ้างเป็นเจ้าหน้าที่หลอกลวงประชาชน อ้างสามารถช่วยเหลือติดตามคดี แต่กลับนำข้อมูลส่วนบุคคลไปก่อเหตุสร้างความเสียหาย แสวงหาผลประโยชน์โดยมิชอบ ดังนี้     ได้รับรายงานจาก กองบังคับการตรวจสอบและวิเคราะห์อาชญากรรมทางเทคโนโลยี (บก.ตอท.) ว่าได้ตรวจสอบพบเพจเฟซบุ๊กปลอมชื่อ “สืบสวน สอบสวน การป้องกัน และปราบปรามการกระทำผิดทางเทคโนโลยี” ได้นำตราสัญลักษณ์ของของหน่วยงานมาใช้เพื่อสร้างความน่าเชื่อถือในการหลอกลวงประชาชน ภายในเพจดังกล่าวพบมีการคัดลอกรูปภาพ ข้อความ การเเจ้งเตือนภัยออนไลน์ต่างๆ และภารกิจของตำรวจไซเบอร์ของเพจจริงมาใช้ ทำให้ประชาชนที่พบเห็นเพจดังกล่าวเชื่อว่าเป็นเพจจริง เมื่อมีประชาชนติดต่อเข้าไปทาง Facebook Messenger มิจฉาชีพจะส่งไอดีไลน์ พร้อมลิงก์เพิ่มเพื่อนซึ่งใช้บัญชีไลน์ชื่อว่า “ศูนย์ช่วยเหลือ” โทร 1567 (แท้จริงแล้วเป็นเบอร์ของศูนย์ดำรงธรรม) แอบอ้างเป็นเจ้าหน้าที่ สามารถช่วยเหลือและติดตามคดีที่ประชาชนตกเป็นเหยื่อของมิจฉาชีพได้ จากนั้นจะขอข้อมูลส่วนตัวของเหยื่อ เช่น ชื่อนามสกุล วันเดือนปีเกิด…

โจรโซเชียล โผล่มุกใหม่ระบาด “ไลน์” ไม่อยากโดนหลอกต้องดู เตือนแล้วนะ

  เพจตำรวจ เตือนภัยมิจฉาชีพออนไลน์ มามุกใหม่ เพื่อหลอกให้กดลิงค์ผ่าน “ไลน์” แนะประชาชนตรวจสอบให้ดีก่อนตกเป็นเหยื่อ   หากพูดถึง ภัยไซเบอร์ในปัจจุบัน เชื่อว่าหลายคนเคยได้ยินข่าวการโจมตีสถาบันการเงิน ภาคธุรกิจต่าง ๆ หรือหน่วยงานภาครัฐมาบ้างแล้ว แต่ในความเป็นจริงนั้น ภัยไซเบอร์ อยู่ใกล้ตัวเรามากกว่าที่คิด ทางศูนย์ฯ จะพาไปทำความรู้จักภัยไซเบอร์ ใกล้ตัวแต่ละประเภทที่ควรรู้ รวมถึงแนะนำวิธีรับมือและป้องกันตนเองจากภัยที่อาจเกิดขึ้นจาก “ไลน์”   ทางเพจ PCT Police ได้ออกมาเตือนถึง ภัยมิจฉาชีพออนไลน์ใหม่ โดยมีรายละเอียดดังนี้ มิจฉาชีพ มามุกใหม่ เพื่อหลอกให้กดลิงค์ผ่าน “ไลน์”   แอด “ไลน์” มาแสร้งเป็นคนดี แจ้งเตือนเหยื่อ ว่ามีคนเอาภาพเหยื่อไปทำในทางที่ไม่ดี โดยการส่งลิงค์มาให้กดดู ถ้าเผลอกดเข้าไปหละก้อ อาจจะโดนไวรัสเพื่อขโมยข้อมูลส่วนตัวต่างๆ เงินในบัญชีอาจจะหมดไม่รู้ตัว   จะคลิกลิงก์อะไร ตรวจสอบให้แน่ใจเสียก่อนนะครับ ว่าเป็นลิงค์ที่ปลอดภัย ไม่งั้นตกเป็นเหยื่อมิจฉาชีพพวกนี้แน่นอน       นอกจากมิจฉาชีพจะมาทาง “ไลน์” แล้วยังมีอีกหลายวิธีที่โจรโซเชียลเหล่านี้จะนำมาใช้ โดยมีดังนี้…