ความพินาศจากสงครามโลกครั้งที่ 3 นั้นขึ้นอยู่ที่หัวรบของขีปนาวุธโดยแท้

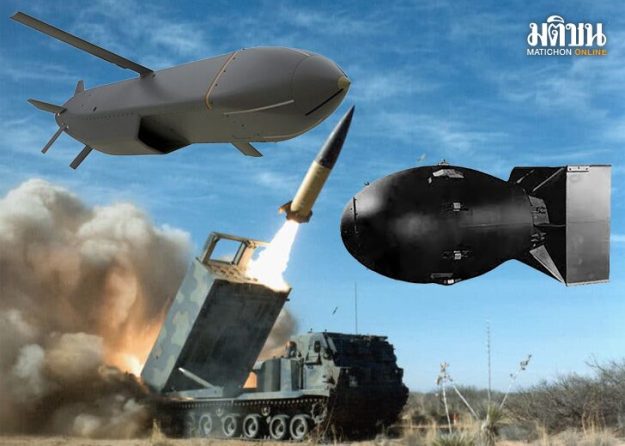
    ความพินาศจากสงครามโลกครั้งที่ 3 นั้นขึ้นอยู่ที่หัวรบของขีปนาวุธโดยแท้   เมื่อวันอังคารที่ 19 พฤศจิกายนที่ผ่านมานี้ ประธานาธิบดีโจ ไบเดน ได้อนุญาตให้ยูเครนสามารถใช้ขีปนาวุธพิสัยไกลของสหรัฐอเมริกาที่มอบให้ยูเครนทำการโจมตีในพื้นที่ลึกเข้าไปในรัสเซียได้ โดยก่อนหน้านี้รัฐบาลสหรัฐได้ปฏิเสธคำขอของทางการยูเครน และไม่อนุญาตให้ยูเครนโจมตีเข้าไปดินแดนรัสเซียด้วยการใช้ขีปนาวุธ ATACMS ของสหรัฐ เนื่องจากเกรงว่าจะทำให้สงครามลุกลามบานปลาย ซึ่งถือว่าเป็นการทิ้งทวนของโจ ไบเดน ที่พลิกนโยบายของสหรัฐต่อสงครามรัสเซีย-ยูเครน เพราะนายโดนัลด์ ทรัมป์ จะเข้ารับตำแหน่งประธานาธิบดีสหรัฐอเมริกาในเดือนมกราคมปีหน้านี้ และอาจทำให้อนาคตการสนับสนุนยูเครนของสหรัฐสะดุดหยุดลงก็ได้   ครับ ! ในวันพุธที่ 20 พฤศจิกายนนี้เอง ยูเครนยิงขีปนาวุธเชิงยุทธวิธีกองทัพบก ATACMS (Army Tactical Missile System) ของสหรัฐอเมริกา 6 ลูก เข้าใส่แคว้นบรีแยนสก์ของรัสเซีย ซึ่งนับเป็นครั้งแรกที่กองทัพยูเครนใช้ขีปนาวุธโจมตีระยะไกลเข้าไปในรัสเซีย นับตั้งแต่สงครามเริ่มขึ้น และในวันเดียวกันนี้ยูเครนยังใช้ขีปนาวุธร่อนพิสัยไกล Storm Shadows ของอังกฤษโจมตีเข้าไปในดินแดนรัสเซียอีกด้วย   ทันทีทันใดเช่นกัน ประธานาธิบดีวลาดิมีร์ ปูติน ได้ออกแถลงการณ์เมื่อวันพฤหัสบดีที่ 21 พฤศจิกายนที่ผ่านมานี้ว่า รัสเซียได้ใช้ขีปนาวุธทิ้งตัวพิสัยกลางรุ่นใหม่ชื่อโอเรชนิค โจมตีเมืองดนิโปรในภาคตะวันออกของยูเครนเพื่อตอบโต้แบบทันควัน…
เกาหลีใต้ปรับเมตากว่า 500 ล้านบาท ฐานแชร์ข้อมูลอ่อนไหวของผู้ใช้เกือบล้านคน

สำนักข่าวเอเอฟพีรายงานจากกรุงโซล ประเทศเกาหลีใต้ เมื่อวันที่ 5 พ.ย. ว่าแถลงการณ์โดยคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลของเกาหลีใต้ระบุว่า เมตาละเมิดกฎหมาย เกี่ยวกับห้ามใช้ข้อมูลที่เชื่อมโยงความคิดเห็นทางการเมือง, ความเชื่อทางศาสนา และชีวิตด้านเพศของผู้คน เว้นแต่บุคคลนั้นจะให้ความยินยอมอย่างชัดเจน

แฮ็กเกอร์อาศัยช่องโหว่ของซาก Internet Explorer ที่ยังหลงเหลืออยู่ใน Windows ฝังมัลแวรฺ์ RokRAT ผ่านโฆษณาปลอม

Internet Explorer หรือ IE นั้น ถึงแม้จะเคยเป็นเว็บเบราว์เซอร์ที่ได้รับความนิยมในอดีต แต่ปัจจุบันก็ยังคงเป็นประเด็นด้านความปลอดภัยอย่างต่อเนื่องในวงการความปลอดภัยไซเบอร์ถึงแม้จะถูกเลิกใช้งานไปเสียพักใหญ่แล้วก็ตาม เนื่องมาจากถึงแม้ทางไมโครซอฟต์ได้เลิกใช้งานเบราว์เซอร์ตัวนี้ไปตั้งแต่ปี ค.ศ. 2022 (พ.ศ. 2565) แล้วก็ตาม แต่บน Windows 11 ก็ยังคงมีองค์ประกอบ (Component) ของ IE เพื่อรองรับการทำงานบางอย่างที่ยังมีความจำเป็นต้องใช้ IE อยู่ นำมาสู่การโจมตีผ่าน IE หลายครั้ง รวมทั้งที่เป็นข่าวนี้ด้วย

ถอดรหัสเกาหลีเหนือไม่ต้องการเจรจาเกาหลีใต้

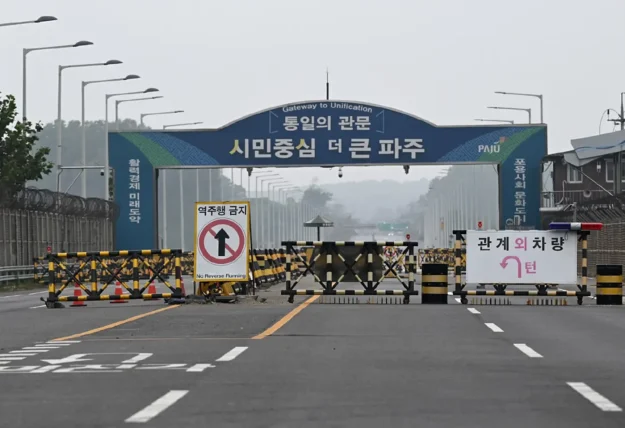
  โสมแดงเล่นใหญ่ระเบิดทั้งถนนและทางรถไฟเชื่อมโสมขาว ทำแบบนี้หมายความว่าอย่างไร ด้านอิสราเอลเดินหน้าโจมตีฮิซบอลเลาะห์ในเลบานอนต่อเนื่อง นายกเทศมนตรีต้องสังเวยชีวิต ส่วนทรัมป์แพ้เลือกตั้งปี 2020 หรือไม่ คู่ชิงรองประธานาธิบดีพูดแล้ว   ถอดรหัสเกาหลีเหนือไม่ต้องการเจรจาเกาหลีใต้   รายงานจากกองทัพเกาหลีใต้และเคซีเอ็นเอ สื่อทางการเกาหลีเหนือยืนยันตรงกันว่า เส้นทางการคมนาคมเชื่อมสองชาติเกาหลีไม่ว่าจะเป็นถนนหรือทางรถไฟถูกระเบิดไปเรียบร้อยแล้ว และเมื่อเร็ว ๆ นี้เกาหลีเหนือเพิ่งแก้รัฐธรรมนูญบัญญัติให้เกาหลีใต้เป็นรัฐศัตรูครั้งแรก   ผู้เชี่ยวชาญมองว่า การทำลายเส้นทางคมนาคมอันเป็นสัญลักษณ์เชื่อมโยงสองชาติ เป็นการส่งสารชัดเจนว่า คิม จองอึน ไม่ต้องการเจรจากับเกาหลีใต้   อิสราเอลถล่มฐานที่มั่นฮิซบอลเลาะห์นายกฯเล็กดับ   กองทัพอิสราเอลเผย เมื่อวันพุธ (16 ต.ค.) ตามเวลาท้องถิ่น เครื่องบินรบอิสราเอลโจมตีเป้าหมายฮิซบอลเลาะห์หลายสิบจุดในเมืองนาบาติเยห์ ทางตอนใต้ของเลบานอน ฐานที่มั่นของกลุ่มฮิซบอลเลาะห์และกลุ่มพันธมิตรอามัล ที่ต่างมีอิหร่านหนุนหลัง   กระทรวงสาธารณสุขเลบานอนเผยยอดผู้เสียชีวิต 16 คน บาดเจ็บ 52 คนจากการโจมตีอาคารเทศบาลสองหลัง หนึ่งในนั้นคือนายกเทศมนตรีเมืองนาบาติเยห์   เจดี แวนซ์ พูดแล้ว ทรัมป์ไม่แพ้เลือกตั้ง 2020   หลังจากหลบเลี่ยงประเด็นนี้มาหลายสัปดาห์ เจดี แวนซ์…

สหรัฐฯเสนอกฎหมายใหม่หวังสกัดข้อมูลรั่วไหลไปยังจีน-รัสเซีย-อิหร่าน

กระทรวงยุติธรรมสหรัฐฯ เสนอกฎระเบียบใหม่ในวันจันทร์ (21 ต.ค.) เพื่อปกป้องข้อมูลของรัฐบาลกลางหรือข้อมูลส่วนบุคคลจำนวนมากของชาวสหรัฐฯ ไม่ให้ตกไปอยู่ในเงื้อมมือของประเทศต่าง ๆ เช่น จีน อิหร่าน และรัสเซีย โดยกำหนดข้อจำกัดเพิ่มเติมสำหรับการทำธุรกรรมทางธุรกิจบางประเภท

เปิดปมบริษัทใหญ่ถูกแฮ็ก หลังพลาดไปจ้างงานอาชญากรไซเบอร์จากเกาหลีเหนือ

  บริษัทใหญ่ของชาติตะวันตกแห่งหนึ่ง ถูกแฮ็กเกอร์เจาะระบบคอมพิวเตอร์เพื่อขโมยข้อมูลและเรียกเงินค่าไถ่ หลังพลาดไปจ้างงานอาชญากรไซเบอร์คนหนึ่งจากเกาหลีเหนือเข้าโดยบังเอิญ   บริษัทที่ตกเป็นเหยื่อดังกล่าวไม่ประสงค์จะเปิดเผยชื่อ แต่ได้ระบุว่ามีการจ้างช่างเทคนิค เพื่อดูแลระบบเทคโนโลยีข้อมูลข่าวสารหรือไอทีของบริษัทตน โดยเป็นการทำงานจากระยะไกลทางออนไลน์   บริษัทแห่งนี้ตัดสินใจจ้างพนักงานไอทีคนดังกล่าว หลังได้รับประวัติการทำงานและรายละเอียดส่วนบุคคลที่ปลอมแปลงขึ้น และในทันทีที่สามารถเข้าถึงเครือข่ายคอมพิวเตอร์ของบริษัทได้ แฮ็กเกอร์ชาวเกาหลีเหนือผู้นี้ก็เริ่มดาวน์โหลดข้อมูลที่เป็นความลับและมีความอ่อนไหวสูง ก่อนจะส่งข้อความเรียกค่าไถ่เป็นเงินสูงลิ่ว   เหตุการณ์นี้นับเป็นครั้งล่าสุดที่มีการเปิดเผยว่า พนักงานในบริษัทของชาติตะวันตกซึ่งทำงานจากระยะไกลทางออนไลน์หลายคน ที่แท้เป็นชาวเกาหลีเหนือ โดยก่อนหน้านี้เคยมีเหตุการณ์ในลักษณะเดียวกันเกิดขึ้นมาแล้วหลายครั้ง   มีรายงานว่าบริษัทที่ตกเป็นเหยื่อแฮ็กเกอร์ชาวเกาหลีเหนือรายล่าสุด อาจมีสำนักงานใหญ่อยู่ในสหรัฐฯ สหราชอาณาจักร หรือออสเตรเลีย โดยบริษัทแห่งนี้ได้ยินยอมเปิดเผยเรื่องดังกล่าว ผ่านผู้ตรวจสอบเฝ้าระวังภัยทางไซเบอร์ของบริษัท Secureworks เพื่อเตือนภัยและสร้างความตระหนักต่อปัญหาดังกล่าวแก่สังคมในวงกว้าง   ด้านผู้แทนของ Secureworks เปิดเผยว่า แฮ็กเกอร์ที่แฝงตัวเข้ามาเป็นพนักงานไอทีของบริษัทดังกล่าว ได้รับการจ้างงานเมื่อช่วงฤดูร้อนหรือประมาณเดือนก.ค. ถึง ส.ค.ที่ผ่านมา โดยเป็นการทำสัญญาจ้างชั่วคราวในระยะเวลาหนึ่ง แต่พนักงานผู้นี้กลับใช้อุปกรณ์คอมพิวเตอร์สำหรับทำงานระยะไกลของบริษัท ล็อกอินเข้าสู่เครือข่ายภายในและลักลอบดาวน์โหลดข้อมูลที่มีความอ่อนไหวสูงไปเป็นจำนวนมาก ในทันทีที่สามารถเข้าถึงข้อมูลดังกล่าว   พนักงานผู้นี้ได้ปฏิบัติหน้าที่และรับเงินเดือนตามปกติอยู่นานราว 4 เดือน ซึ่งนักวิจัยคาดว่าเงินจำนวนนี้อาจถูกส่งกลับไปยังเกาหลีเหนือผ่านกระบวนการฟอกเงินที่ซับซ้อน เพื่อหลบเลี่ยงมาตรการคว่ำบาตรจากชาติตะวันตก   ต่อมาทางบริษัทได้ปลดพนักงานคนนี้ออกจากตำแหน่ง เนื่องจากประสิทธิภาพในการทำงานไม่เป็นที่น่าพอใจ แต่หลังจากนั้นทางบริษัทก็ได้รับอีเมลข่มขู่เรียกเงินค่าไถ่ โดยข้อความในจดหมายอิเล็กทรอนิกส์ที่พนักงานคนดังกล่าวส่งมา มีข้อมูลที่ถูกขโมยไปบางส่วน และข้อความเรียกร้องให้จ่ายเงินค่าไถ่ก้อนโตในรูปของเงินดิจิทัลหรือคริปโตเคอร์เรนซี จำนวน…