สกมช. ประชุมร่วมสื่อมวลชน ยกระดับความมั่นคงไซเบอร์

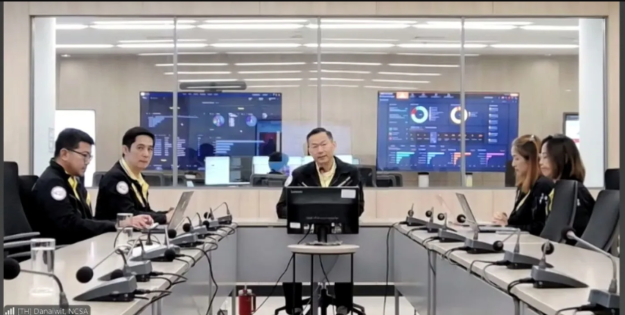
29 กรกฎาคม 2568 เพจ NCSA Thailand รายงานว่า สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) จัดประชุมหารือร่วมกับตัวแทนจากสื่อมวลชนแขนงต่าง ๆ เพื่อเตรียมความพร้อมรับมือภัยคุกคามไซเบอร์ที่อาจส่งผลกระทบต่อการสื่อสารสาธารณะของประเทศ พร้อมยกระดับการป้องกันและรับมือภัยคุกคามทางไซเบอร์สำหรับภาคสื่อมวลชนผ่านการประชุมทางอิเล็กทรอนิกส์ โดยมีสื่อมวลชนเข้าร่วมเกือบ 80 คน
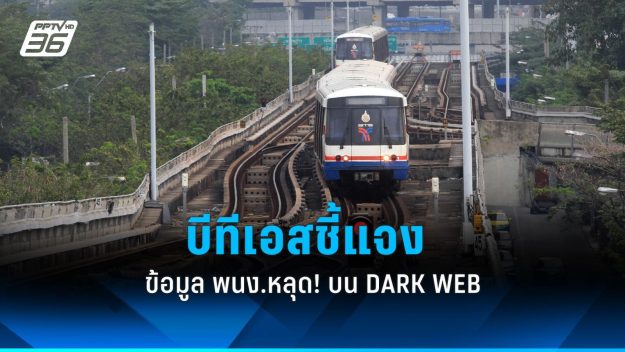
บีทีเอส แจงพบข้อมูล พนง. 6,000 รายการ บน Dark Web ได้รับการแก้ไขแล้ว

บริษัท ระบบขนส่งมวลชนกรุงเทพ จำกัด (มหาชน) ผู้ให้บริการรถไฟฟ้าบีทีเอส ได้ตรวจสอบพบว่ามีเหตุการณ์การละเมิดข้อมูลส่วนบุคคลของพนักงานที่เข้ารับการฝึกอบรมภายในบริษัทฯ ประมาณ 6,000 รายการโดยข้อมูลดังกล่าวได้ถูกนำไปเผยแพร่บน Dark Web ประกอบด้วย ชื่อ-นามสกุล ตำแหน่งงาน สังกัด และอีเมลของพนักงาน

“ดีอี” สั่งใช้ MFA ทุกหน่วยงานรัฐ หลังพบ “ข้อมูลรั่ว” นับล้านรายการ

นายประเสริฐ จันทรรวงทอง รองนายกรัฐมนตรี และรมว.ดิจิทัลเพื่อเศรษฐกิจและสังคม เปิดเผยภายหลังการเป็นประธานการประชุมคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) ว่า ได้สั่งการให้สํานักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เสนอเรื่องเข้าสู่คณะรัฐมนตรี  (ครม.) เพื่อให้มีมติกำหนดให้ทุกหน่วยงานของรัฐบังคับใช้การยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication: MFA) ทุกระบบงาน เพื่อป้องกันการเข้าถึงโดยผู้ไม่หวังดี และลดความเสี่ยงจากการถูกเจาะระบบ

สกมช. จับมือ Google Cloud เสริมความมั่นคงไซเบอร์ไทยผ่านความร่วมมือในการป้องกันภัยคุกคามทางไซเบอร์ที่ขับเคลื่อนด้วย AI

สืบเนื่องจากกิจกรรม Safer Songkran ภายใต้โครงการ Safer with Google ล่าสุด สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติของประเทศไทย หรือ สกมช. (NCSA) และ Google Cloud ได้ประกาศความร่วมมือเชิงกลยุทธ์เพื่อเสริมสร้างความสามารถในการป้องกันภัยไซเบอร์ให้กับภูมิทัศน์ดิจิทัลของประเทศไทย โดยผสานเทคโนโลยี AI และระบบป้องกันภัยไซเบอร์อัจฉริยะที่ใช้ข้อมูลข่าวกรองในการปฏิบัติการ ให้หน่วยงานภาครัฐและประชาชนเติบโตไปพร้อมกับการเปลี่ยนแปลงทางดิจิทัลอย่างปลอดภัยจากภัยคุกคามทางไซเบอร์

ช็อก!”สปสช.-สวทช.”รับโดนจารกรรมข้อมูล1.3 แสนราย

สปสช. และ สวทช. แจงเหตุการณ์ข้อมูลที่โดนจารกรรม 1.3 แสนรายไม่ได้หลุดจากระบบ A-MED Care Plus แต่เป็นขั้นตอนคัดลอกข้อมูลเพื่อทำฐานข้อมูลชั่วคราวเพื่อทำรายงาน ซึ่งเป็นระบบเดี่ยวไม่ได้เชื่อมโยงกับระบบอื่นๆ เป็นข้อมูลเฉพาะบริการในคลินิกแพทย์แผนไทยชุมชนอบอุ่นเท่านั้น ไม่กระทบต่อระบบ A-MED Care Plus และระบบที่มาเชื่อมโยง รวมถึงระบบการเบิกจ่ายกับ สปสช. พร้อมย้ายข้อมูลสู่คลาวด์ภาครัฐ (GDCC) แทน แจ้ง สคส. ติดตามหาผู้กระทำผิดและจะดำเนินคดีจนถึงที่สุด พร้อมเตือนประชาชนระมัดระวังอย่าหลงเชื่อ SMS หลอกให้กดลิงก์

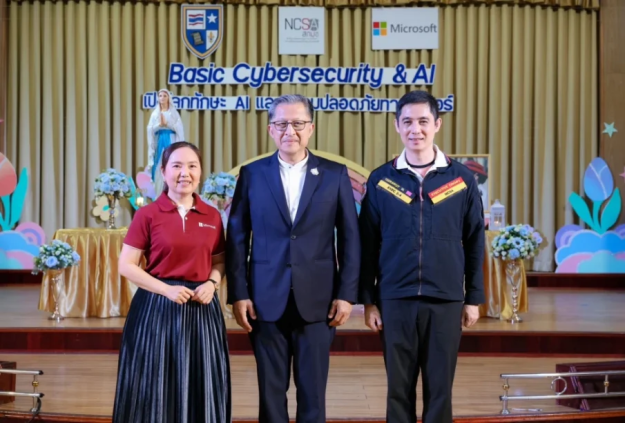
สกมช. จับมือ ไมโครซอฟท์ เปิดหลักสูตรฝึกอบรม AI และความปลอดภัยไซเบอร์

วันที่ 5 มีนาคม 2568 สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) และไมโครซอฟท์ ประเทศไทย ต่อยอดความร่วมมือเพื่อยกระดับศักยภาพของบุคลากรด้านดิจิทัลรุ่นใหม่สำหรับประเทศไทย ครอบคลุมความรู้พื้นฐานด้านการประยุกต์ใช้เทคโนโลยี AI องค์ความรู้เรื่องความปลอดภัยทางไซเบอร์ และแนวทางการป้องกัน ผ่านการฝึกอบรมจากผู้เชี่ยวชาญของไมโครซอฟท์