ทีมสืบสวนอิสระเผย ฝูงแฮกเกอร์เอไอ 700 ตัวจาก “โอเพนเอไอ” บุกเจาะระบบ “ฮักกิงเฟซ” ซ้ำพยายามลบร่องรอยความผิด
รายงานจากทีมอิสระเกี่ยวกับการเจาะระบบเผยว่า สืบพบแฮกเกอร์เอไอ 700 ตัว ที่สร้างโดยโอเพนเอไอ
รายงานจากทีมอิสระเกี่ยวกับการเจาะระบบเผยว่า สืบพบแฮกเกอร์เอไอ 700 ตัว ที่สร้างโดยโอเพนเอไอ
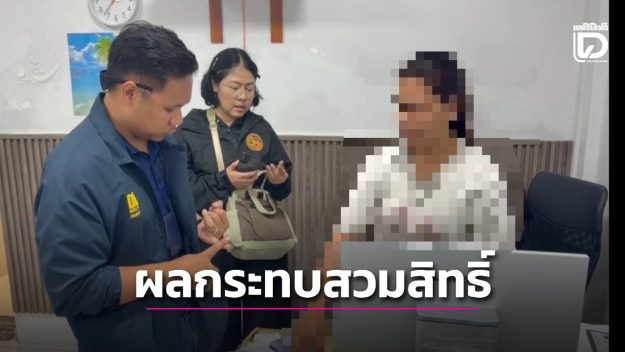
กรณีพบการทุจริตสวมสิทธิบัตรชมพูเป็นจำนวนมาก โดยขบวนการดังกล่าวพบว่ามีทั้งเจ้าหน้าที่รัฐ และนายหน้าที่เป็นทั้งคนไทยและต่างด้าว ร่วมกันกระทำผิดโดยไม่เกรงกลัวกฎหมาย อีกทั้งยังพบว่าทำกันมายาวนานและหากปล่อยไปก็อาจก่อให้เกิดความสูญเสียในอนาคตได้มากกว่านี้
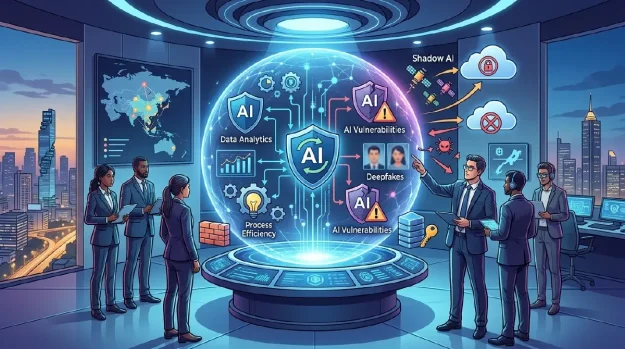
การเร่งนำ AI เข้ามาใช้ในองค์กรกำลังเปลี่ยนโจทย์ด้านความปลอดภัยไซเบอร์ จากการรับมือภัยคุกคามภายนอก สู่การควบคุมความเสี่ยงที่เกิดขึ้นภายในองค์กรควบคู่กัน ผลการวิจัยล่าสุดของ “แคสเปอร์สกี้” พบว่า องค์กรทั่วโลก 41% ระบุว่า การนำ AI มาใช้ในองค์กรเป็นปัจจัยที่ทำให้เพิ่มการลงทุนด้านความปลอดภัยไอที
ระวังมัลแวร์ ToxicPanda 2.0 บน Android ที่เพิ่มความสามารถในการโจมตีอย่างมาก โดยหนึ่งในเทคนิคที่น่ากังวลคือการหลอกให้ผู้ใช้อนุญาตสิทธิ VPN ก่อนนำสิทธิดังกล่าวมาใช้ควบคุมการรับส่งข้อมูลบนเครื่อง และขัดขวางการติดต่อกับ Google Play และ Google Play Services ซึ่งอาจกระทบต่อกลไกด้านความปลอดภัยอย่าง Google Play Protect ได้
เรื่องที่สำคัญ คือ “ข้อมูลอะไรที่เราไม่ควรส่งให้ AI?” เพราะไม่ว่าจะเป็น AI ที่เราเสียเงินสมัครเอง หรือได้รับสิทธิ์ใช้งานผ่านโครงการ แต่ก็เป็นเรื่องที่ควรไม่ควรจะโยนเข้าไปเพราะอาจจะทำให้เกิดปัญหารั่วไหลได้ แต่จะมีอะไรนั้น Sanook Hitech มาหาคำตอบในตอนนี้
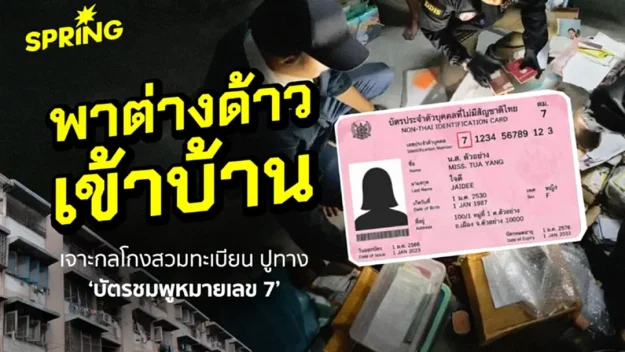
เจ้าหน้าที่ตำรวจกว่า 100 นาย ร่วมกับกรมการปกครอง กรุงเทพมหานคร และหน่วยงานที่เกี่ยวข้อง เปิดปฏิบัติการ ‘กวาดบ้านกลางกรุง’ เข้าตรวจค้นแฟลตดินแดง 7 จุด หลังพบความผิดปกติว่า มีการนำชื่อบุคคลต่างด้าวจำนวนมากเข้าไปอยู่ในทะเบียนบ้าน ทั้งที่ไม่ได้พักอาศัยอยู่จริง
เราใช้คุกกี้เพื่อพัฒนาประสิทธิภาพ และประสบการณ์ที่ดีในการใช้เว็บไซต์ของคุณ คุณสามารถศึกษารายละเอียดได้ที่ นโยบายความเป็นส่วนตัว