โจทย์ใหญ่องค์กรธุรกิจไทย อีเมลรั่วใครรับผิดชอบ?

แอนโทนี แชดด์ (Anthony Chadd) ประธานเจ้าหน้าที่ฝ่ายรายได้ (Chief Revenue Officer) บริษัท Zimbra เผยว่า บริบทการบริหารจัดการข้อมูลระดับองค์กรในประเทศไทยกำลังเปลี่ยนทิศทางอย่างสิ้นเชิง คำถามเดิมของทีมจัดซื้ออย่าง “ระบบนี้ราคาเท่าไหร่?” หรือ “ทำอะไรได้บ้าง?” ไม่เพียงพออีกต่อไป แต่ถูกแทนที่ด้วยคำถามที่ตอบได้ยากกว่า เช่น ใครเป็นผู้ดูแลระบบจริง? กฎหมายใดบังคับใช้อยู่? และองค์กรจะดึงข้อมูลมาตอบโจทย์ผู้กำกับดูแลได้เร็วแค่ไหนเมื่อเกิดเหตุ?
ภัยเงียบ ‘AI’ ไร้จริยธรรม! จากแฮกเกอร์ไซเบอร์ สู่ความเสี่ยงชีวิตมนุษย์

การก้าวกระโดดอย่างรวดเร็วของเทคโนโลยีปัญญาประดิษฐ์ (AI) กำลังกลายเป็นดาบสองคมที่ทั่วโลกจับตามองอย่างใกล้ชิด เมื่อคำเตือนจากผู้พัฒนาและนักวิจัยระดับโลก รวมถึงผู้ที่เคยพัฒนา AI…

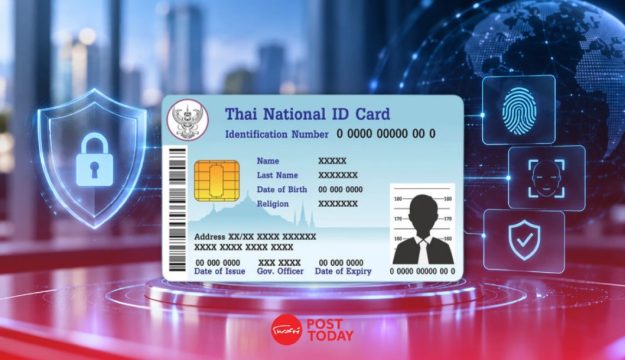
ETDA นำร่อง มาตรฐาน VC บนบัตรประชาชน พกแบบเสมือน ไม่เปิดเผยข้อมูลส่วนบุคคล

Verifiable Credentials (VC) หรือ เอกสารรับรองดิจิทัลที่ตรวจสอบได้ คาดว่าจะเริ่ม ขึ้นทะเบียนผู้ให้บริการ การจัดทำรายชื่อผู้ให้บริการที่น่าเชื่อถือ หรือ VC Trusted List ไปจนถึงการกำหนดแนวทางประเมินและติดตามมาตรฐานการให้บริการในปี 2570 ETDA

แฮ็กเกอร์จีนใช้ Malware SparroWocky ในการโจมตีหน่วยงานรัฐบาลเพื่อจารกรรมข้อมูล

กลุ่มจารกรรมทางไซเบอร์ FamousSparrow ซึ่งมีความเชื่อมโยงกับจีน กำลังใช้ Backdoor ตัวใหม่ชื่อ SparroWocky ในการโจมตีหน่วยงานรัฐบาลในภูมิภาคลาตินอเมริกา

แคสเปอร์สกี้ เตือนภัย SMB เอเชียแปซิฟิก 87% โดนเจาะไซเบอร์ชี้ไทยเจอ 82% ผู้โจมตีใช้กลยุทธ์เทียบชั้นองค์กรใหญ่

ผลสำรวจระดับโลกจากศูนย์วิจัยภายในของแคสเปอร์สกี้ (Kaspersky) ผู้ให้บริการด้านความปลอดภัยไซเบอร์และความเป็นส่วนตัวทางดิจิทัล ชี้ให้เห็นถึงความเปลี่ยนแปลงสำคัญของทิศทางภัยคุกคาม

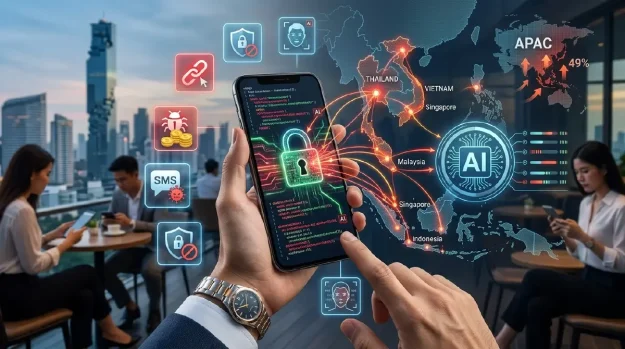
สแกมเมอร์ใช้ AI ล่าเหยื่อ ‘แคสเปอร์สกี้’ เตือนโมบายมัลแวร์พุ่ง 49%

อาชญากรไซเบอร์มุ่งเป้าไปที่กลุ่มผู้ใช้งานขนาดเล็กลง เน้นโจมตีผู้ใช้แต่ละรายอย่างต่อเนื่องและเจาะจงยิ่งขึ้น ขณะเดียวกันมีการปรับเปลี่ยนรูปแบบการโจมตีให้เข้ากับพฤติกรรมของผู้ใช้ในท้องถิ่น บริการดิจิทัลยอดนิยม และสอดรับกับเศรษฐกิจยุคใหม่ที่เน้นการใช้งานบนมือถือเป็นหลัก (Mobile-First)