อาเซียนสะพรึง!! ‘เวิร์คฟรอมโฮม’ เป้าหมายอาชญากรไซเบอร์

  แคสเปอร์สกี้เผย อาชญากรไซเบอร์ยังเล็งโจมตีพนักงานเวิร์คฟรอมโฮมในอาเซียน ระบุตัวเลขบล็อกการโจมตี RDP มากกว่า 2.6 แสนครั้งต่อวันในครึ่งปีแรก   การทำงานแบบไฮบริด และระยะไกล กลายเป็นรูปแบบการทำงานที่ปกติในภูมิภาคเอเชียตะวันออกเฉียงใต้ในปัจจุบัน ในช่วงเดือนมกราคมถึงมิถุนายนของปี 2022 โซลูชันของแคสเปอร์สกี้ได้บล็อกการโจมตี Remote Desktop Protocol (RDP) จาก Bruteforce.Generic.RDP ที่กำหนดเป้าหมายโจมตีพนักงานที่ทำงานระยะไกลในภูมิภาคทั้งหมด 47,802,037 รายการ เฉลี่ยแล้วในทุกๆ วัน แคสเปอร์สกี้บล็อกโจมตีแบบ “Brute force attack” จำนวน 265,567 ครั้ง   ในช่วงครึ่งปีแรกนี้ แคสเปอร์สกี้ปกป้องผู้ใช้ในภูมิภาคส่วนใหญ่จากประเทศเวียดนาม อินโดนีเซีย และไทยจากภัยคุกคามประเภทนี้     จับตา RDP ขยายวงกว้าง   แคสเปอร์สกี้ อธิบายว่า Remote Desktop Protocol (RDP) เป็นโปรโตคอลที่เป็นกรรมสิทธิ์ของ ไมโครซอฟท์ ซึ่งเป็นกราฟิกอินเทอร์เฟซให้ผู้ใช้เชื่อมต่อกับคอมพิวเตอร์เครื่องอื่นผ่านเครือข่าย RDP ใช้กันอย่างแพร่หลาย…
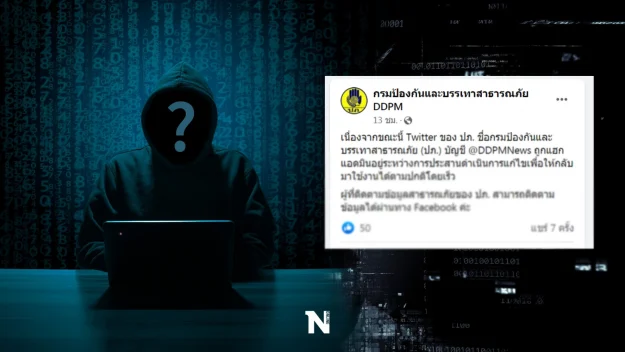
แฮ็ก”ทวิตเตอร์ ปภ.” ปรับแจ้งเตือนน้ำท่วมผ่านเฟซบุ๊ก เฝ้าระวัง”กลาง-อีสาน-เหนือ”

  แฮ็กเกอร์ ยึดทวิตเตอร์ “ปภ.” แอดมินเร่งกู้คืน แจ้งการติดตามประกาศเตือนภัยน้ำท่วมผ่านเฟซบุ๊ก ล่าสุดเปิดพื้นที่ “เหนือ-อีสาน-กลาง” เตรียมรับมือน้ำท่วม   5 ตุลาคม 2565 ปภ. ถูกแฮ็กเกอร์โจมตี ทวิตเตอร์ (Twitter) โดยกรมป้องกันและบรรเทาสาธารณภัย แจ้งผ่านเพจเฟซบุ๊ก “กรมป้องกันและบรรเทาสาธารณภัย DDPM” เมื่อเวลา 19.00 น. วันที่ 4 ต.ค.ที่ผ่านมา ระบุว่า ถูก แฮ็กเกอร์ เข้าถึงระบบหลังบ้านและได้เปลี่ยนแปลงบัญชี “Twitter” ทำให้แอดมินของ ปภ. ไม่สามารถใช้งานได้ โดยมีเนื้อหาดังนี้..   ” เนื่องจากขณะนี้ Twitter ของ ปภ. ชื่อกรมป้องกันและบรรเทาสาธารณภัย (ปภ.) บัญชี @DDPMNews ถูกแฮ็ก แอดมินอยู่ระหว่างการประสานดำเนินการแก้ไขเพื่อให้กลับมาใช้งานได้ตามปกติโดยเร็ว ผู้ที่ติดตามข้อมูลสาธารณภัยของ ปภ. สามารถติดตามข้อมูลได้ผ่านทาง Facebook ค่ะ “  …

จีนประณามสหรัฐฯ โจมตีทางไซเบอร์มหาวิทยาลัยจีน

  นายหวาง เหวินปิน โฆษกกระทรวงการต่างประเทศจีนเปิดเผยว่า มีหลักฐานที่พิสูจน์ได้ว่าสหรัฐฯ เป็นภัยคุกคามร้ายแรงที่สุดต่อความมั่นคงปลอดภัยทางไซเบอร์ทั่วโลก และเรียกร้องให้มีความพยายามร่วมกัน เพื่อต่อต้านการละเมิดอธิปไตยในโลกไซเบอร์และกฎระเบียบระหว่างประเทศของสหรัฐฯ   เมื่อวันอังคาร (27 ก.ย.) ศูนย์ตอบสนองเหตุฉุกเฉินไวรัสคอมพิวเตอร์แห่งชาติของจีน รายงานว่า สำนักงานความมั่นคงแห่งชาติสหรัฐ (NSA) เจาะระบบเครือข่ายคอมพิวเตอร์และเข้าควบคุมสิ่งอำนวยความสะดวกด้านโครงสร้างพื้นฐานที่สำคัญในประเทศจีนและแทรกซึมเข้าไปในเครือข่ายภายในของมหาวิทยาลัยนอร์ธเวสเทิร์น โปลีเทคนิคอล ของจีนโดยใช้เซิร์ฟเวอร์ในประเทศต่างๆ เช่น เนเธอร์แลนด์และเดนมาร์ก เป็นฐานการโจมตีทางไซเบอร์ผ่าน ญี่ปุ่น เยอรมนี สาธารณรัฐเกาหลี และประเทศอื่นๆ มายังประเทศจีน ทำให้สามารถขโมยข้อมูลที่มีความละเอียดอ่อนและข้อมูลส่วนบุคคลได้ นอกจากนี้ สหรัฐฯ ยังควบคุมผู้ให้บริการโทรคมนาคมอย่างน้อย 80 ประเทศ และดำเนินการดักฟังโทรศัพท์ของผู้ใช้โทรคมนาคมทั่วโลกตามอำเภอใจ   นายหวาง กล่าวว่า รายงานฉบับนี้นับเป็นฉบับที่ 3 ของเดือนนี้ ที่เกี่ยวกับการที่สหรัฐฯ โจมตีทางไซเบอร์ต่อมหาวิทยาลัยนอร์ธเวสเทิร์น ซึ่งที่ผ่านมา จีนได้เรียกร้องคำอธิบายจากสหรัฐฯ และขอให้ยุติการดำเนินการที่ผิดกฎหมายในทันที แต่จนถึงขณะนี้ สหรัฐฯ ยังคงนิ่งเงียบ       —————————————————————————————————————————————– ที่มา :   …

อัปเดตอุปกรณ์ด่วน! แอปเปิลพบช่องโหว่ iPhone-iPad-Mac เสี่ยงถูกแฮ็ก

  แอปเปิลเตือนผู้ใช้ iPhone-iPad-Mac อัปเดตอุปกรณ์ด่วน หลังพบช่องโหว่ในระบบที่ทำให้แฮ็กเกอร์สามารถควบคุมอุปกรณ์ได้อย่างสมบูรณ์   เมื่อวันพุธ (17 ส.ค.) บริษัทแอปเปิล (Apple) ได้ออกรายงานความปลอดภัย 2 ฉบับ ซึ่งเปิดเผยว่า มีช่องโหว่ด้านความปลอดภัยที่ร้ายแรงในอุปกรณ์ iPhone, iPad และ Mac ที่อาจเปิดโอกาสให้แฮ็กเกอร์สามารถเจาะระบบเข้าควบคุมอุปกรณ์เหล่านี้ได้อย่างสมบูรณ์   บริษัทกล่าวว่า “รับทราบว่าปัญหานี้อาจถูกนำไปใช้แสวงหาผลประโยชน์” และบอกว่า ได้พัฒนาแก้ไขระบบปฏิบัติการให้ปิดรูโหว่เหล่านี้แล้วตั้งแต่วันอังคาร (16 ส.ค.)     สำหรับอุปกรณ์ของแอปเปิลที่ได้รับผลกระทบจากช่องโหว่ดังกล่าวนี้ ได้แก่   –   iPhone รุ่นตั้งแต่ 6s เป็นต้นมา –   iPad ทั้งหมดที่ใช้ระบบปฏิบัติการ iPadOS 15 (รวมถึงรุ่น Gen 5 เป็นต้นมา, iPad Pro ทุกโมเดล, iPad mini 4 และ iPad…

อัปเดตด่วน พบช่องโหว่ Zoom เปิดทางแฮ็กเกอร์เจาะเข้าเครื่อง

  หากตอนนี้ใครยังใช้ Zoom อยู่ ควรอัปเดตให้เป็นเวอร์ชั่น 5.10.0 ขึ้นไปโดยด่วน เพื่อแก้ไขช่องโหว่โปรโตคอล XMPP ที่แฮ็กเกอร์อาจเรียกใช้โค้ดจากระยะไกล และทำให้เข้าถึงเครื่องผู้ใช้ได้ครับ   ช่องโหว่ดังกล่าวค้นพบโดย Ivan Fratric นักวิจัยด้านความปลอดภัยของ Google Project Zero ซึ่งเขาได้มีการแจ้งไปจาก Zoom และได้มีการปล่อยอัปเดตออกมาในวันที่ 24 พฤษภาคมที่ผ่านมา   ทั้งนี้ ช่องโหว่ดังกล่าวถือเป็นช่องโหว่ Zero-day นอกจากการแจ้งให้ผู้ใช้ Zoom ให้อัปเดตแล้ว ผมเชื่อว่าข้อมูลเรื่องช่องโหว่ดังกล่าวน่าจะหลุดเข้าไปหูแฮ็กเกอร์ด้วยเหมือนกัน ฉะนั้น รีบอัปเดตด่วนครับ   การอัปเดตทำได้โดยการเปิด Zoom ขึ้นมา กดที่รูปโปรไฟล์ แล้วเลือกคำว่า Check for update แล้วกดอัปได้เลย       ที่มาข้อมูล https://www.zdnet.com/article/zoom-patches-xmpp-vulnerability-chain-that-could-lead-to-remote-code-execution/     ———————————————————————————————————————– ที่มา : Techhub…

มือเปื้อนเลือด!? ทีวีรัสเซียเจอแฮ็กขึ้นข้อความโจมตีฉลองวี-เดย์

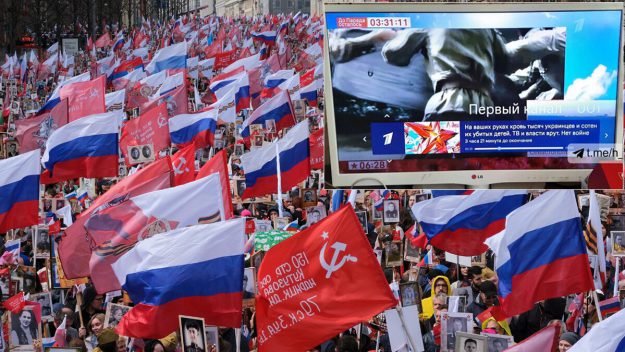
  มือเปื้อนเลือด!? – วันที่ 9 พ.ค. เดอะซัน สื่อจากประเทศอังกฤษรายงานว่า โทรทัศน์ออนไลน์ในรัสเซียหลายสำนักถูกแฮ็กเกอร์เจาะระบบขึ้นข้อความโจมตีการทำสงครามในยูเครนของผู้นำรัสเซีย ก่อนรายการถ่ายทอดสดพิธีสวนสนามวันแห่งชัยชนะ หรือวี-เดย์ (Victory Day)   การเจาะระบบที่เกิดขึ้นส่งผลให้ผู้ชมพิธีถ่ายทอดสดผ่านระบบออนไลน์ได้รับผลกระทบขณะชมผ่านสถานี เช่น MTS, NTV Plus, Rostelecom และ Wink   ข้อความต่อต้านสงครามยูเครนจากทีวีออนไลน์ในรัสเซีย (เดอะซัน)   ปรากฏข้อความว่า “มือของพวกท่านเป็นมือที่เปื้อนเลือดชาวยูเครนนับพันและลูกหลานของพวกเค้าอีกนับร้อย ข้อมูลจากโทรทัศน์และทางการนั้นเป็นเรื่องโกหก จงหยุดสนับสนุนสงคราม”   เหตุการณ์ดังกล่าวคาดว่าจะสร้างความอับอายให้กับทางการรัสเซียอีกครั้งเนื่องจากเกิดขึ้นในวันวี-เดย์ ซึ่งถือเป็นหนึ่งในวันสำคัญที่สุดของชาวรัสเซีย โดยมีพิธีสวนสนามที่จัตุรัสแดง กรุงมอสโก และผู้นำรัสเซียแถลงรำลึกต่อผู้เสียสละชีวิตเพื่อสู้รบกับเยอรมันนาซีจนได้ชัยชนะ   ประธานาธิบดีวลาดิมีร์ ปูติน ผู้นำรัสเซีย ร่วมเดินขบวนกับประชาชนในพิธีรำลึกผู้เสียชีวิตจากสงครามโลกครั้งที่ 2 (รอยเตอร์)   แม้ปีนี้พิธีสวนสนามจะยุติลงเร็วกว่าปกติเนื่องจากสภาพอากาศไม่เอื้ออำนวย แต่มีผู้เชี่ยวชาญตั้งข้อสังเกตว่าอาจมาจากข่าวกรองเรื่องความเสี่ยงของการลอบโจมตี โดยเฉพาะการลอบยิงเครื่องบินที่เดิมมีกำหนดจะโฉบผ่านจัตุรัสแดงเพื่อแสดงเวหานุภาพของรัสเซีย   การโจมตีทางไซเบอร์ที่เกิดขึ้นยังลุกลามไปถึงสถานีโทรทัศน์ของกระทรวงกลาโหมรัสเซียอย่าง TV Zvezda โดยผู้ที่เข้าชมผ่านเสิร์ชเอ็นจิ้น Yandex พบข้อความต่อต้านสงครามข้างต้น  …