ตุรกีเตือนพลเมืองเสี่ยงถูกโจมตีในสหรัฐฯ และยุโรป ตอบโต้คำเตือนของชาติตะวันตก

    กระทรวงการต่างประเทศตุรกีออกคำเตือน 2 ฉบับ ให้พลเมืองของตนเพิ่มความระมัดระวังการโจมตีที่เกิดขึ้นจากความเกลียดกลัวอิสลาม เกลียดต่างชาติ และเหยียดเชื้อชาติในสหรัฐอเมริกาและยุโรป หลังจากพันธมิตรตะวันตกออกคำเตือนพลเมืองของตนในตุรกีให้เพิ่มความระมัดระวังการโจมตีของผู้ก่อการร้าย และหลีกเลี่ยงการเดินทางไปยังสถานที่ท่องเที่ยวยอดนิยมต่าง ๆ   ในถ้อยแถลงของกระทรวงการต่างประเทศตุรกี ระบุให้ชาวตุรกีที่อยู่ในสหรัฐอเมริกาและประเทศในยุโรปอยู่ในความสงบเมื่อเผชิญกับการคุกคามและการโจมตีจากกลุ่มเหยียดเชื้อชาติและอยู่ห่างจากพื้นที่ซึ่งมีการประท้วงที่อาจทวีความรุนแรงขึ้น การเพิ่มขึ้นของการกระทำที่เป็นการต่อต้านอิสลามและการเหยียดเชื้อชาติสะท้อนให้เห็นถึงมิติที่เป็นอันตรายของการไม่ยอมรับทางศาสนาและความเกลียดชังในยุโรป   ก่อนหน้านี้สถานทูตของสหรัฐฯ เยอรมนี ฝรั่งเศส และอิตาลี ในตุรกีได้ออกประกาศเตือนด้านความปลอดภัยสำหรับพลเมืองของตน โดยระบุว่ามีความเป็นไปได้กลุ่มก่อการร้ายจะก่อเหตุโจมตีโดยมีเป้าหมายคือศาสนสถาน ส่วนสถานทูตสวีเดนแนะนำให้พลเมืองของตนหลีกเลี่ยงสถานที่ซึ่งกำลังมีการประท้วง โดยในกรณีของสวีเดนยังเกี่ยวข้องกับกรณีที่มีนักการเมืองและกลุ่มแนวคิดขวาจัด มีการชุมนุมประท้วงต่อต้านอิสลามและเผาคัมภีร์อัลกุรอานที่ด้านหน้าสถานกงสุลตุรกี เพิ่มความตึงเครียดระหว่าง 2 ประเทศ นอกจากนี้ยังมีเหตุการณ์ในลักษณะคล้ายกันที่เนเธอร์แลนด์และเดนมาร์กด้วย           ——————————————————————————————————————————————————————– ที่มา :                        จส.100             …

เอฟบีไอชี้เกาหลีเหนือ แฮ็กบล็อกเชน “ฮาร์โมนี” สูญ 3,000 ล้านบาท

    หน่วยงานสอบสวนของรัฐบาลวอชิงตัน กล่าวว่า กลุ่มแฮกเกอร์ซึ่งได้รับความสนับสนุนจากเกาหลีเหนือ โจมตีบล็อกเชนของผู้พัฒนาในสหรัฐ เมื่อปีที่แล้ว สร้างความเสียหายมากกว่า 3,000 ล้านบาท   สำนักข่าวต่างประเทศรายงานจากกรุงวอชิงตัน สหรัฐอเมริกา เมื่อวันที่ 24 ม.ค. ว่า สำนักงานสอบสวนกลาง (เอฟบีไอ) ออกแถลงการณ์ว่า “ลาซารัส กรุ๊ป” และ “เอพีที38” ซึ่งเป็นกลุ่มแฮกเกอร์ที่มีความเชื่อมโยงกับเกาหลีเหนือ อยู่เบื้องหลังการโจมตีทางไซเบอร์ ต่อระบบ “ฮาร์โมนี ฮอไรซอนส์ บริดจ์” ซึ่งเป็นสะพานเชื่อมบล็อกเชนของบริษัทฮาร์โมนี หนึ่งในผู้พัฒนาเทคโนโลยีบล็อกเชนสกุลเงินดิจิทัลของสหรัฐ เมื่อเดือน มิ.ย. ปีที่แล้ว และสร้างความเสียหายมากกว่า 100 ล้านดอลลาร์สหรัฐ (ราว 3,276.80 ล้านบาท)   Two hacker groups associated with North Korea, the Lazarus Group and APT38, were…

แฮ็กเกอร์พบรายชื่อห้ามบินของรัฐบาลสหรัฐฯ บนโลกออนไลน์ระหว่าง ‘เบื่อ ๆ’

    maia arson crimew แฮกเกอร์ชาวสวิสเผยข้อมูลรายชื่อห้ามบิน (No Fly List) ของสหรัฐอเมริกาบนโลกออนไลน์ โดยอ้างว่าได้มาจาก 3 ไฟล์ในเซิร์ฟเวอร์คลาวด์ที่มีระบบรักษาความมั่นคงปลอดภัยต่ำ   หนึ่งในไฟล์ที่แฮกเกอร์รายนี้แฮกได้มามีข้อมูลรายชื่อที่รัฐบาลสหรัฐฯ สั่งห้ามบินเข้าหรือออกนอกประเทศกว่า 1.5 ล้านรายชื่อ   แฮกเกอร์รายนี้ชี้ว่าได้ข้อมูลเหล่านี้มาในช่วงระหว่างเบื่อ ๆ ลองใช้แพลตฟอร์ม Shodan เพื่อค้นหาเซิร์ฟเวอร์ของ Jenkins ที่เชื่อมต่ออยู่กับอินเทอร์เน็ต โดยเมื่อลองเข้าไปยังเซิร์ฟเวอร์ของสายการบิน CommuteAir ที่เปิดโล่งให้เข้าไปง่าย ๆ ก็พบไฟล์ .csv จำนวน 3 ไฟล์ ได้แก่ employee_information.csv, nofly.csv และ selectee.csv   ไฟล์ nofly.csv ที่มีข้อมูลรายชื่อห้ามบินอยู่นั้น มีขนาดไฟล์เกือบ 80 เมกะไบต์ มีข้อมูลมากกว่า 1.56 ล้านแถว ซึ่งเป็นรายชื่อบุคคลที่ถูกสหรัฐฯ สั่งห้ามบิน ทั้งนี้ บางรายชื่อน่าจะเป็นนามแฝงของคนที่อยู่ในรายชื่อนี้  …

สหรัฐถล่มรัง ‘อัล-ชาบับ’ ในโซมาเลีย สังหารผู้ก่อการร้าย 30 ศพ

    กองทัพสหรัฐปฏิบัติการโจมตีทางอากาศในโซมาเลีย สังหารสมาชิกกลุ่ม “อัล-ชาบับ” ประมาณ 30 ราย   สำนักข่าวต่างประเทศรายงานจากกรุงวอชิงตัน สหรัฐอเมริกา เมื่อวันที่ 22 ม.ค. ว่า ศูนย์บัญชาการแอฟริกาของกองทัพสหรัฐ ( แอฟริคอม ) ออกแถลงการณ์เกี่ยวกับปฏิบัติการโจมตีทางอากาศต่อเป้าหมายแห่งหนึ่ง ในเมืองกัลคัด ห่างจากกรุงโมกาดิชูไปทางเหนือประมาณ 260 กิโลเมตร เมื่อวันศุกร์ที่ผ่านมา สามารถสังหารสมาชิกกลุ่มอัล-ชาบับ “ประมาณ 30 ราย”   At the request of the Somali Government, USAFRICOM conducted a collective self-defense strike yesterday against al Shabaab terrorists who were attacking partner forces in a…

Nissan North American แจ้งเตือนลูกค้าเกือบ 18,000 รายที่ได้รับผลกระทบจากการแฮ็กข้อมูลส่วนบุคคล

    Nissan North American เริ่มแจ้งเตือนไปยังลูกค้าเกี่ยวกับการแฮกข้อมูลลูกค้าที่อยู่ในการดูแลของผู้ให้บริการภายนอกบริษัท   บริษัทแจ้งเหตุการณ์ดังกล่าวไปยังสำนักอัยการของรัฐเมน สหรัฐอเมริกา เมื่อวันที่ 16 มกราคมที่ผ่านมา โดยเผยว่ามีลูกค้า 17,998 รายที่ได้รับผลกระทบ   Nissan ระบุในคำแจ้งเตือนไปยังลูกค้าว่าได้รับแจ้งจากหนึ่งในผู้พัฒนาซอฟต์แวร์ที่บริษัทใช้บริการอยู่ในวันที่ 21 มิถุนายน 2022 โดยผู้พัฒนารายดังกล่าวรับข้อมูลลูกค้าจาก Nissan ไปเพื่อใช้ในการพัฒนาและทดสอบซอฟต์แวร์โซลูชันให้แก่บริษัท   อย่างไรก็ดี Nissan อ้างว่าข้อมูลที่หลุดออกมาเป็นเพราะการจัดการฐานข้อมูลที่ผิดพลาดของผู้พัฒนารายนี้ แต่ย้ำว่าได้เข้าจัดการปัญหาที่เกิดขึ้นแล้ว และได้เริ่มการตรวจสอบเป็นการภายใน จนได้ข้อสรุปในวันที่ 26 กันยายนปีที่แล้วว่ามีบุคคลที่ไม่ได้รับอนุญาตแอบเข้ามาในระบบจริง   ข้อมูลที่แฮกเกอร์ได้ไปมีทั้ง ชื่อ-นามสกุล วันเกิด และบัญชี NMAC (หรือบัญชีการเงินของลูกค้า Nissan) พร้อมยืนยันว่าข้อมูลบัตรเครดิตและเลข Social Security ยังปลอดภัยดี อีกทั้งไม่พบว่ามีการนำข้อมูลที่ได้ไปใช้ในทางมิชอบแต่อย่างใด   ลูกค้าที่ได้รับผลกระทบและได้รับการแจ้งเตือนจะได้รับบริการคุ้มครองตัวตนของ Experian แบบฟรี ๆ 1 ปีเต็ม    …

ฮือฮา! เจอเอกสารลับสหรัฐฯ รอบ 3 เพิ่มในห้องสมุดคฤหาสน์รัฐเดลาแวร์ “ไบเดน” โต้เดือดเจอในโรงเก็บรถแล้วไง รถสปอร์ตเปิดประทุนของผมไม่ได้อยู่ข้างถนนนะเฟ้ย

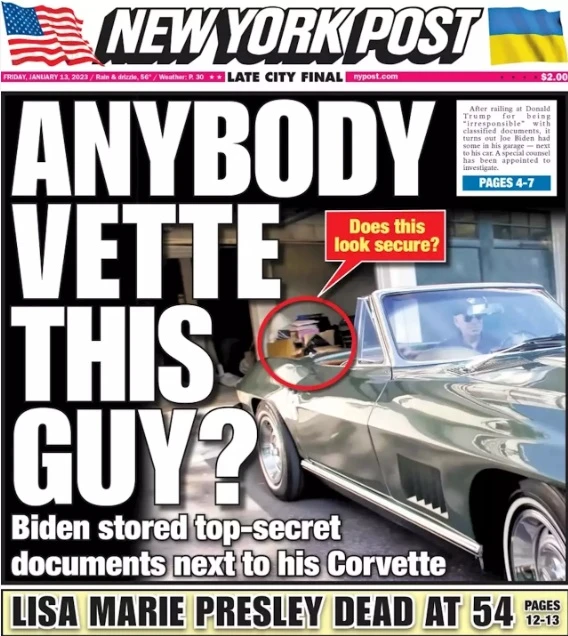
    เอพี/เอเจนซีส์ – ทำเนียบขาวแถลงวันเสาร์ (14 ม.ค.) ยอมรับว่า ทีมเจ้าหน้าที่ผู้ช่วยผู้นำสหรัฐฯ พบเอกสารลับทำเนียบขาวเพิ่มรอบ 3 อีก 5 หน้า ภายในบ้านพักคฤหาสน์ส่วนตัวประธานาธิบดีสหรัฐฯ ในรัฐเดลาแวร์ หลังวันพฤหัสบดี (12 ม.ค.) ไบเดนยอมรับว่า มีเอกสารลับสหรัฐฯ ถูกพบอยู่ในโรงรถเก็บรถสปอร์ตเปิดประทุนสุดหรูของตัวเองจริง แต่ซัดเปรี้ยงรถของเขาเก็บในโรงรถที่ปิดล็อกไม่ได้อยู่ข้างถนน เอกสารลับสหรัฐฯ ของไบเดนพบทั้งหมดมีตราประทับความลับอยู่ร่วม 20 ชุด       เอพีรายงานวันอาทิตย์ (15 ม.ค.) ว่า การแถลงยอมรับจากทำเนียบขาววันเสาร์ (14) กลายเป็นการค้นพบเอกสารลับสหรัฐฯ ของประธานาธิบดีสหรัฐฯ โจ ไบเดน รอบ 3 ของสัปดาห์ ซึ่งมีการเปิดเผยว่า มีการพบเพิ่มเติมเอกสารอีก 5 หน้า ภายในห้องสมุดส่วนตัวของผู้นำสหรัฐฯ ที่ติดกับโรงรถ ซึ่งเพิ่มเติมจากมีเอกสารลับสหรัฐฯ แค่ 1 แผ่นเท่านั้นที่ค้นพบในครั้งแรก   เดลีเมล…