ข้อมูลผู้เสียภาษีสหรัฐฯ หลุดเป็นครั้งที่ 2 ในรอบ 3 เดือน

  สำนักงานสรรพากรสหรัฐอเมริกา (IRS) พลาดเผยแพร่ข้อมูลผู้เสียภาษี 112,000 คนในเดือนพฤศจิกายนที่ผ่านมา ถือเป็นครั้งที่ 2 ของปีแล้วที่เกิดความผิดพลาดในลักษณะนี้   โดย IRS ชี้ว่าความผิดพลาดนี้เกิดจากการที่ Accenture ผู้รับจ้างภายนอกที่รับช่วงต่องานจาก IRS ในการจัดการฐานข้อมูล   เหตุการณ์ที่เกิดขึ้นเป็นการอัปโหลดแบบฟอร์ม 990-T ที่มีข้อมูลส่วนบุคคลของผู้ที่ได้รับการยกเว้นภาษี อาทิ หน่วยงานรัฐบาล และผู้เกษียณอายุ ในการจ่ายภาษีเงินได้จากรายได้ส่วนที่มาจากการลงทุนที่ไม่ได้รับการยกเว้น ส่วนใหญ่เป็นข้อมูลที่เคยหลุดออกไปแล้วในเดือนกันยายน   ในบรรดาข้อมูลที่หลุดออกมามีทั้งชื่อและข้อมูลการติดต่อธุรกิจรวมอยู่ด้วย   สาเหตุเกิดจากการที่ Accenture ได้อัปโหลดไฟล์ต้นฉบับทับไฟล์เก่า แทนที่จะอัปโหลดไฟล์ใหม่ที่ได้รับการคุ้มครองให้เป็นส่วนตัวแล้ว โดย IRS ได้ส่งไฟล์ที่ถูกต้องให้กับผู้รับการว่าจ้างไปแล้วตั้งแต่วันที่ 23 พฤศจิกายน แต่ไฟล์เก่าก็ยังคงไม่ถูกลบออกไป   IRS รับทราบถึงการหลุดของข้อมูลในครั้งนี้หลังจากได้รับแจ้งจากนักวิจัยภายนอก จึงขอให้ผู้รับจ้างรีบลบข้อมูลที่เผยแพร่ออกไปในทันที รวมถึงได้แจ้งให้ผู้ได้รับผลกระทบทราบแล้ว ทั้งนี้ ในกฎหมายกำหนดให้ IRS ต้องแจ้งรัฐสภาโดยทันที   ก่อนหน้านี้ ในเดือนกันยายนที่ผ่านมา IRS เคยออกมาระบุว่าข้อมูลแบบฟอร์ม 990-T ก็เคยหลุดออกมาให้ดาวน์โหลดแล้วครั้งหนึ่งบนระบบของหน่วยงาน…
รู้ทัน Darknet ตลาดค้าข้อมูล ชุมชนอาชญากรไซเบอร์

    ทำไมข้อมูลถึงเป็นสิ่งมีค่า ? ทำไมยุโรปต้องออกกฏหมายคุ้มครองข้อมูลส่วนบุคคล ทำไมองค์กรธุรกิจที่ปล่อยข้อมูลหลุดถึงต้องโดนปรับหลายพันล้าน บทความนี้มีคำตอบครับ   Techhub อยากพาทุกคนเข้าใจเรื่อง Darknet ตลาดค้าข้อมูล ที่สร้างรายได้ให้กับใครก็ได้สามารถขโมยข้อมูลส่วนตัวมาได้ นี่เป็นเหตุผลว่า ทำไมเราถึงมักได้ยินรายงานข่าวเกี่ยวกับการขโมยข้อมูลจากบริษัทใหญ่ ไม่ว่าจะเป็น Twitter , Facebook และอื่น ๆ   ข้อมูลใน Darknet เปรียบเสมือนกับสินค้าถูกกฏหมายอื่น ๆ มีห่วงโซอุปทาน ซึ่งประกอบไปด้วย ผู้ผลิต ผู้ค้าส่ง และผู้บริโภค ซึ่งจะเชื่อมโยงกับกันหว่างองค์กรอาชญากรรมหลายแห่ง   จุดเริ่มส่วนใหญ่จะมาจากแฮกเกอร์ที่สามารถหาช่องโหว่ภายในองค์กรธุรกิจ ใช้ประโยชน์จากช่องโหว่นั้นเพื่อขโมยข้อมูลที่ละเอียดอ่อน เช่น หมายเลขบัตรเครดิต ข้อมูลบัญชีธนาคาร และหมายเลขประกันสังคม รวมทั้งข้อมูลส่วนตัวอื่น ๆ (อันนี้เรียกผู้ผลิต)   เมื่อได้ข้อมูลมา ส่วนใหญ่แล้วแฮกเกอร์จะไม่ได้เป็นคนขายข้อมูลนั้นเอง ข้อมูลจะถูกส่งต่อให้กับผู้ค้าส่งข้อมูล และถูกส่งไปยังผู้จำหน่ายข้อมูลรายย่อย สุดท้าย ข้อมูลจะถูกซื้อโดยมิจฉาชีพที่ต้องการนำข้อมูลนั้นไปเพื่อทำการฉ้อโกงในรูปแบบต่าง ๆ เช่น ฟิชชิ่ง หรือการหลอกให้โอนเงิน โดยเฉพาะกับแก๊งคอลเซนเตอร์ที่เราเจอกันอยู่ทุกวันนี้  …

ออสเตรเลียผ่านกฎหมายลงโทษคนทำข้อมูลส่วนบุคคลหลุดสุดโหด ค่าปรับคิดตามความเสียหาย

  ออสเตรเลียผ่านกฎหมายขึ้นค่าปรับการทำข้อมูลส่วนบุคคลรั่วไหล จากเดิมที่ค่าปรับสูงสุดอยู่ที่ 2.2 ล้านดอลลาร์ออสเตรเลีย กลายเป็นค่าปรับไม่มีเพดานแต่จะคิดจากความเสียหายหรือขนาดองค์กรที่ทำข้อมูลหลุดแทน โดยค่าปรับในกรณีที่เกิดความเสียร้ายแรงหรือทำผิดซ้ำ   โดยเพดานค่าปรับจะดูจากสามเงื่อนไขและคิดเงื่อนไขที่เพดานค่าปรับสูงสุด เงื่อนไขได้แก่ – 50 ล้านดอลลาร์ออสเตรเลีย – สามเท่ามูลค่าผลประโยชน์ที่คนร้ายได้ไปจากการใช้ข้อมูล – 30% ของเงินหมุนเวียนของบริษัท (adjusted turnover)   ออสเตรเลียพบปัญหาข้อมูลหลุดครั้งใหญ่ ๆ หลายครั้งในปีนี้ เช่น เครือข่ายโทรศัพท์มือถือ Optus ทำข้อมูลลูกค้าหลุด 9.8 ล้านคน หรือบริการประกันสุขภาพ Medibank ที่ทำข้อมูลหลุดถึง 9.7 ล้านคน   นอกจากการเพิ่มบทลงโทษแล้ว กฎหมายนี้ยังให้อำนาจกรรมการข้อมูลส่วนบุคคลสำหรับการช่วยสอบสวนเหตุการณ์ข้อมูลหลุดและการเปิดเผยข้อมูลเพื่อปกป้องลูกค้าขององค์กรที่ข้อมูลหลุด   กฎหมายนี้นับเป็นวาระเร่งด่วนของรัฐบาล Albanese ที่เพิ่งรับตำแหน่งในปีนี้ ทางรัฐบาลประกาศว่าจะแก้ไขกฎหมายข้อมูลส่วนตัวเพิ่มเติมต่อไป     ที่มา – Australia Attorney General ภาพ – vjohns1580    …

รัฐบาลเม็กซิโกโดนแฮ็กครั้งใหญ่ ข้อมูลสุขภาพประธานาธิบดีหลุด

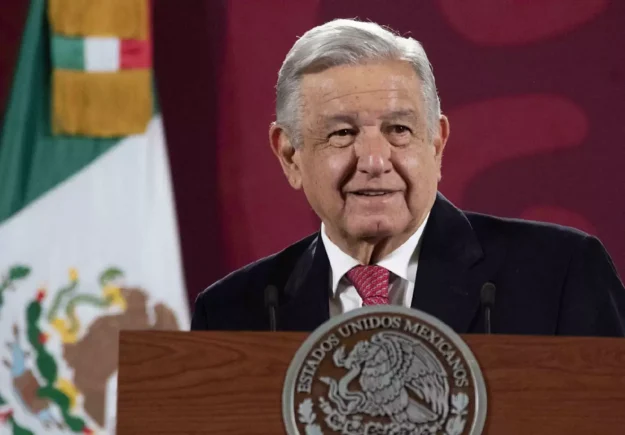
  รัฐบาลเม็กซิโก ถูกโจมตีไซเบอร์ครั้งใหญ่ ข้อมูลกองทัพหลุดรวมถึงรายละเอียดโรคหัวใจของประธานาธิบดีแอนเดรส มานูเอล โลเปซ โอบราดอร์ ที่ต้องเข้าโรงพยาบาลเมื่อเดือน ม.ค.   สำนักข่าวรอยเตอร์รายงาน ประธานาธิบดีเม็กซิโก แถลงข่าวประจำวันเมื่อวันศุกร์ (30 ก.ย.) ตามเวลาท้องถิ่น กล่าวว่า ข้อมูลที่สื่อท้องถิ่นรายงานเมื่อคืนที่ผ่านมาเรื่องการแฮกข้อมูลกระทรวงกลาโหมเป็นข่าวจริง พร้อมยืนยันข้อมูลสุขภาพของตนที่ถูกเปิดเผยเป็นของจริง แฮ็กเกอร์ใช้ประโยชน์จากการเปลี่ยนแปลงระบบไอทีของกองทัพ   ทั้งนี้ ตามรายงานข่าว การโจมตีข้อมูลครั้งนี้เข้าถึงข้อมูล 6 เทราไบต์จากกระทรวงกลาโหม ประกอบด้วยข้อมูลอาชญากร สำเนาการสื่อสาร และการจับตานายเคน เซลาซาร์ ทูตสหรัฐประจำเม็กซิโก ด้านสถานทูตสหรัฐยังไม่ให้ความเห็นกับรอยเตอร์   การโจมตีข้อมูลครั้งนี้เกิดขึ้นหลังจากมีการเปิดเผยข้อมูลของรัฐบาลเมื่อวันพฤหัสบดี (29 ก.ย.) ว่า เฮลิคอปเตอร์ทหารลำหนึ่งตกในเดือน ก.ค. มีผู้เสียชีวิต 14 คน สาเหตุมาจากน้ำมันหมด   นายฮาเวียร์ โอลิวา นักรัฐศาสตร์มหาวิทยาลัยอิสระแห่งชาติเม็กซิโก กล่าวว่า ข้อมูลหลุดชี้ให้เห็นความเสี่ยงอย่างร้ายแรง โดยเฉพาะในช่วงที่บทบาทของกองทัพกำลังเป็นที่ถกเถียงกันอย่างร้อนแรง       ——————————————————————————————————————————- ที่มา…

OpenSea แจ้งเตือนผู้ใช้ให้ระวังฟิชชิ่งเมล หลังพบข้อมูลอีเมลแอดเดรสหลุดจำนวนมาก

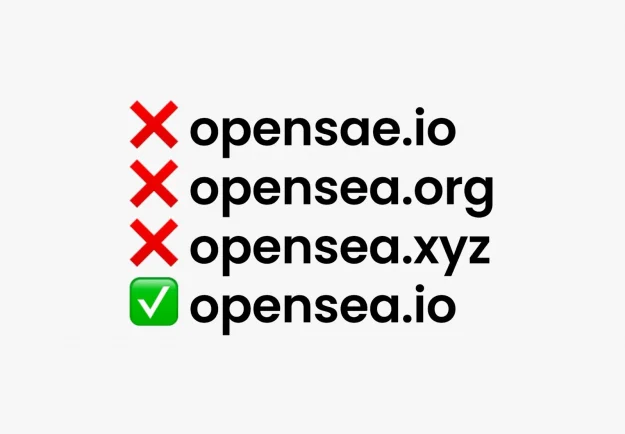
  OpenSea แพลตฟอร์ม NFT ได้แจ้งเตือนผู้ใช้กรณีข้อมูลหลุดเกี่ยวกับอีเมลซึ่งอาจนำไปสู่ความเสี่ยงเรื่องฟิชชิ่งได้   OpenSea ระบุว่า พนักงานที่ Customer.io ผู้ให้บริการอีเมลที่ทำสัญญากับ OpenSea ใช้สิทธิ์การเข้าถึงของพนักงานเพื่อดาวน์โหลดและแชร์อีเมลแอดเดรสของผู้ใช้งาน OpenSea รวมถึงผู้สมัครสมาชิกรับข่าวสาร และนำข้อมูลนี้ไปส่งให้บุคคลภายนอกที่ไม่ได้รับอนุญาต   สำหรับสเกลการหลุดครั้งนี้ OpenSea ไม่ได้ระบุเป็นตัวเลขที่ชัดเจน แต่ทางบริษัทระบุไว้ว่า “ถ้าคุณเคยแชร์อีเมลให้ OpenSea ในอดีต ให้สันนิษฐานได้เลยว่าได้รับผลกระทบไปด้วย” ซึ่งอนุมานได้ว่าข้อมูลหลุดครั้งนี้น่าจะใหญ่มาก และทางบริษัทกำลังร่วมมือกับ Customer.io เพื่อตรวจสอบเหตุการณ์ดังกล่าว และจะรายงานไปยังเจ้าพนักงานตามกฎหมาย   การหลุดครั้งนี้อาจเป็นสาเหตุของอีเมลฟิชชิ่งได้ในอนาคต ดังนั้น OpenSea จึงแจ้งเตือนผู้ใช้ว่าอย่าดาวน์โหลดอะไรจากอีเมล, หมั่นเช็คโดเมนเสมอ, ตรวจสอบ URL ในทุกเพจที่อยู่ในอีเมล, อย่าแชร์หรือยืนยันรหัสผ่านหรือ secret ที่ใช้งานกับ wallet ใด ๆ และอย่า sign ธุรกรรมใด ๆ ผ่านทางอีเมล   ที่มา – TechCrunch, OpenSea…

Okta ชี้แจงเหตุข้อมูลหลุด ระบุแฮกเกอร์เข้ายึดคอมพิวเตอร์พนักงานซัพพอร์ตได้ 25 นาที

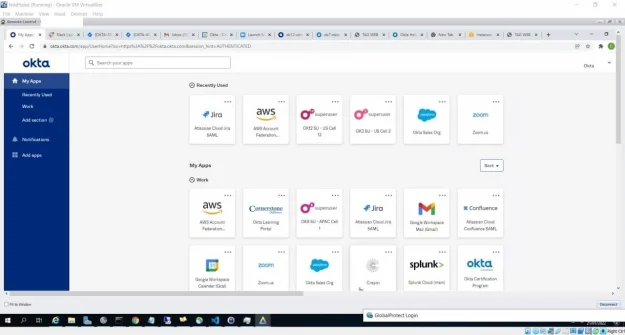
ภาพหน้าจอระบบภายในของ Okta ที่ LAPSUS เผยแพร่ผ่าน Telegram Okta รายงานการผลการตรวจสอบเหตุที่กลุ่ม LAPSUS$ ระบุว่า สามารถเข้าถึงข้อมูลลูกค้าของบริษัทได้ โดยพบว่า ช่วงเวลาที่แฮกเกอร์เข้าถึงข้อมูลลูกค้าได้เป็นช่วงเวลาสั้นกว่าที่คาดไว้ตอนแรกอย่างมาก คอมพิวเตอร์ที่ถูกแฮกเป็นเวิร์คสเตชั่นของเจ้าหน้าที่ซัพพอร์ตที่เป็นพนักงานของบริษัท Sitel อีกที หลังจากยึดเครื่องได้แล้วแฮกเกอร์เข้าแอป SuperUser ขององค์กรลูกค้าสององค์กรเพื่อดูข้อมูล แต่ไม่สามารถแก้ไขคอนฟิกอะไรได้ ข้อมูลของ Okta นี้ขัดกับข้อมูลของกลุ่ม LAPSUS$ ที่เปิดเผยว่า เข้าถึงระบบได้เมื่อช่วงเดือนมีนาคม แต่จนตอนนี้กลุ่ม LAPSUS$ ก็ไม่ได้เปิดเผยข้อมูลอะไรเพิ่มเติมนอกจากภาพหน้าจอเท่านั้น แม้ผลกระทบจะไม่ร้ายแรง แต่ Okta ก็ประกาศเลิกซื้อบริการซัพพอร์ตจาก Sitel และเปลี่ยนนโยบายว่าอุปกรณ์ทุกชิ้นที่เข้าถึงระบบซัพพอร์ตจะต้องจัดการโดย Okta เองเท่านั้น พร้อมกับจำกัดสิทธิ์ของเจ้าหน้าที่ซัพพอร์ตให้ดูข้อมูลได้จำกัดลง ที่มา – Okta     ที่มา : blognone    /   วันที่เผยแพร่ 20 เม.ย.65 Link : https://www.blognone.com/node/128115