กลุ่มแฮกเกอร์ “ShinyHunters” อ้างเจาะระบบ FBI ได้ ปล่อยตัวอย่างข้อมูลจนท.-ผู้สมัครงาน หลุดทั้งชื่อ-ที่อยู่-เลขประกันสังคม

ไชนีฮันเตอร์ส (ShinyHunters) กลุ่มกรรโชกทรัพย์ทางไซเบอร์ ออกมาอ้างเมื่อวันอังคาร (22 ก.ย.) ว่า สามารถบุกรุกเจาะระบบของสำนักงานสอบสวนกลางสหรัฐฯ หรือ เอฟบีไอ (FBI) พร้อมขโมยข้อมูลของบุคลากรทั้งในอดีตและปัจจุบัน รวมถึงผู้สมัครงานเป็นจำนวนมหาศาล ขณะที่ทางเอฟบีไอยอมรับว่ากำลังเร่งตรวจสอบเหตุการณ์ดังกล่าว
มัลแวร์บน Android ตัวใหม่ ทำการเข้ารหัสไฟล์ , ขโมยข้อมูล และก่อกวนเหยื่อ

มัลแวร์บน Android สายพันธุ์ใหม่ที่ชื่อว่า “Mantax Otax” ได้รวมขีดความสามารถของ Ransomware และ Spyware เข้าด้วยกัน

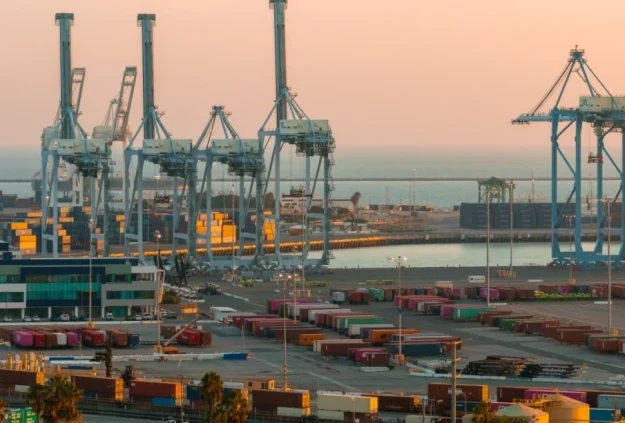
“ท่าเรือลอสแอนเจลิส” เจอไซเบอร์ถล่ม 120 ล้านครั้งในเดือนเดียว เร่งตั้งแนวป้องกัน 7 ชั้น

ท่าเรือลอสแอนเจลิส ซึ่งเป็นท่าเรือตู้คอนเทนเนอร์ที่มีปริมาณการค้าระหว่างประเทศมากที่สุดของสหรัฐ สามารถสกัดความพยายามโจมตีทางไซเบอร์ได้มากกว่า 120 ล้านครั้งในเดือน ส.ค. สะท้อนภัยคุกคามที่เกิดขึ้นอย่างต่อเนื่องต่อโครงสร้างพื้นฐานด้านการขนส่งและโลจิสติกส์ของสหรัฐ

แคมเปญขโมยข้อมูลครั้งใหญ่บน Azure เปิดเผยข้อมูลพนักงานขององค์กรนับล้านรายการผ่านข้อมูล Credentials ที่ถูกขโมย (McDonald’s, Vodafone, Kyndryl และบริษัทอื่น ๆ)

พบแคมเปญการขโมยข้อมูลจาก Azure ครั้งใหญ่ โดยมีกลุ่มผู้โจมตีทางไซเบอร์รายหนึ่ง กำลังนำฐานข้อมูลพนักงานขององค์กรจำนวนมหาศาลออกมาขายอย่างต่อเนื่อง โดยมีรายงานว่าข้อมูลไดเรกทอรีจำนวนมากเหล่านี้ถูกดาวน์โหลดโดยตรงจากพอร์ทัล Azure/Entra ขององค์กรต่าง ๆ โดยใช้ข้อมูล Credentials ที่ถูกขโมย หรือถูกโจมตี

NAIC เผย ข้อมูลที่ ShinyHunters ขโมยจากเหตุเจาะระบบ PeopleSoft เป็นข้อมูลที่เปิดเผยต่อสาธารณะอยู่แล้ว

สมาคมผู้กำกับดูแลธุรกิจประกันภัยแห่งชาติสหรัฐฯ (NAIC) เปิดเผยว่า กลุ่มเรียกค่าไถ่ ShinyHunters ขโมยข้อมูลที่เปิดเผยต่อสาธารณะ, Log เก่า และไฟล์ Configuration เท่านั้น หลังใช้ช่องโหว่ Zero-day เจาะระบบ Oracle PeopleSoft Server

กระบวนการอัปเดต ShapedPlugin ถูกแฮ็กเพื่อแพร่กระจายมัลแวร์สู่เว็บไซต์ WordPress

WordPress plugins หลายรายการของ ShapedPlugin ถูกเจาะระบบผ่านการโจมตีแบบ Supply chain attack โดยมีการเผยแพร่เวอร์ชันที่ติดมัลแวร์ไปยังลูกค้าผ่านทางระบบอัปเดตอย่างเป็นทางการของผู้จำหน่าย